
 #1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ

 imthenachoman/how-to-secure-a-linux-server
Linuxサーバーの堅牢化のためのステップバイステップガイド。SSHセキュリティ、ファイアウォール、侵入検知、監査、システム設定を網羅し、攻撃対象領域を減らし防御を強化します。
 osquery/osquery
SQLを活用したオペレーティングシステムの計装、監視、および分析。
 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
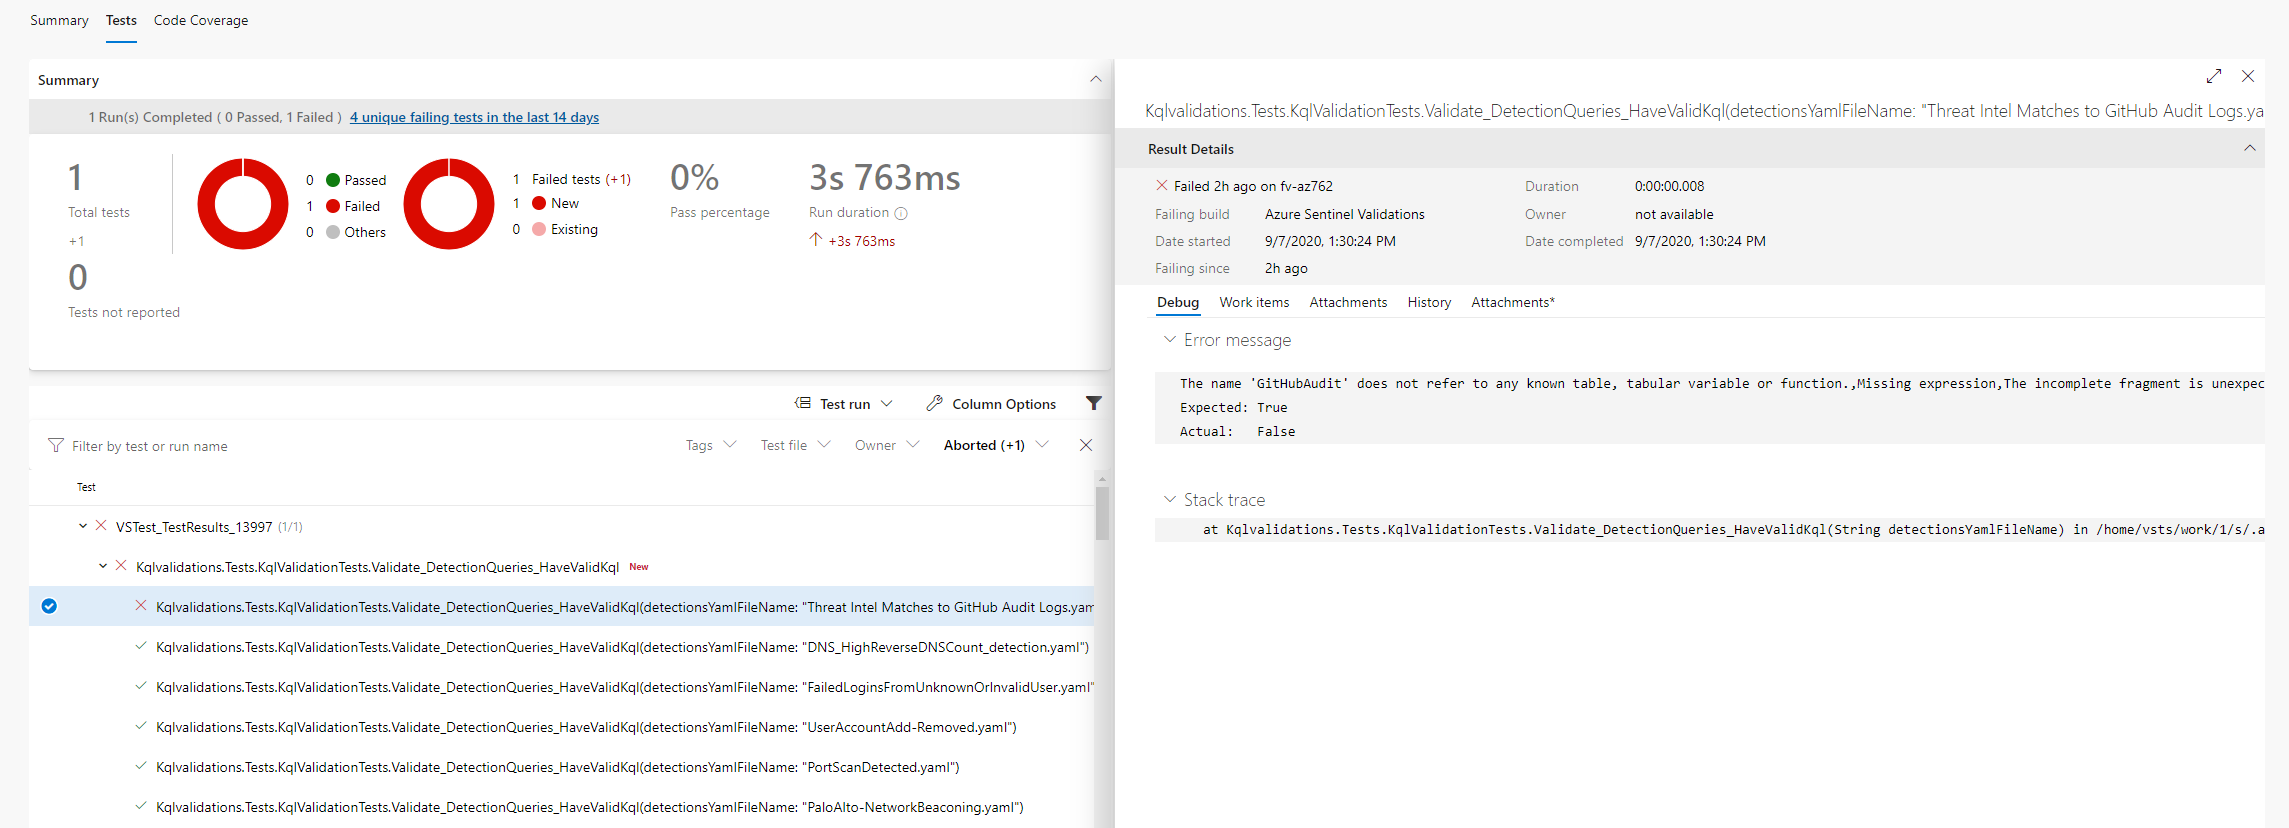 azure/azure-sentinel
企業全体のインテリジェントなセキュリティ分析のためのクラウドネイティブSIEM。
 fail2ban/fail2ban
複数の認証エラーを引き起こすホストを禁止するデーモン

 mail-in-a-box/mailinabox
Mail-in-a-Boxは、ワンクリックで簡単にデプロイできるSMTP+その他すべてを備えたサーバーを実現し、個人がメールの主導権を取り戻すことを支援します。つまり、箱に入ったメールサーバーです。
 crowdsecurity/crowdsec
オープンソースのIDS/IPSおよびWAFエンジンで、ログとHTTPリクエストを分析し、クラウドソースのコミュニティブロックリストを活用したリアルタイムの脅威インテリジェンスにより、悪意のあるIPを検出・ブロックします。
 owasp-modsecurity/modsecurity
ModSecurityは、Apache、IIS、Nginx向けのオープンソースでクロスプラットフォームなWebアプリケーションファイアウォール(WAF)エンジンです。堅牢なイベントベースのプログラミング言語を備えており、Webアプリケーションに対するさまざまな攻撃から保護し、HTTPトラフィックの監…
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 graylog2/graylog2-server
ストリーミングログの収集・インデックス化・分析を一元管理するログ管理プラットフォーム。セキュリティ監視のためのアラート通知とイベント相関分析を備えています。
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 stamparm/maltrail
公開ブラックリスト、静的マルウェア痕跡、およびヒューリスティック分析を利用して、DNS、HTTP、IPトラフィック全体の脅威を特定するリアルタイムの悪性トラフィック検出システム。
 telekom-security/tpotce
🍯 T-Pot - オールインワンのマルチハニーポットプラットフォーム 🐝
oisf/suricataリアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
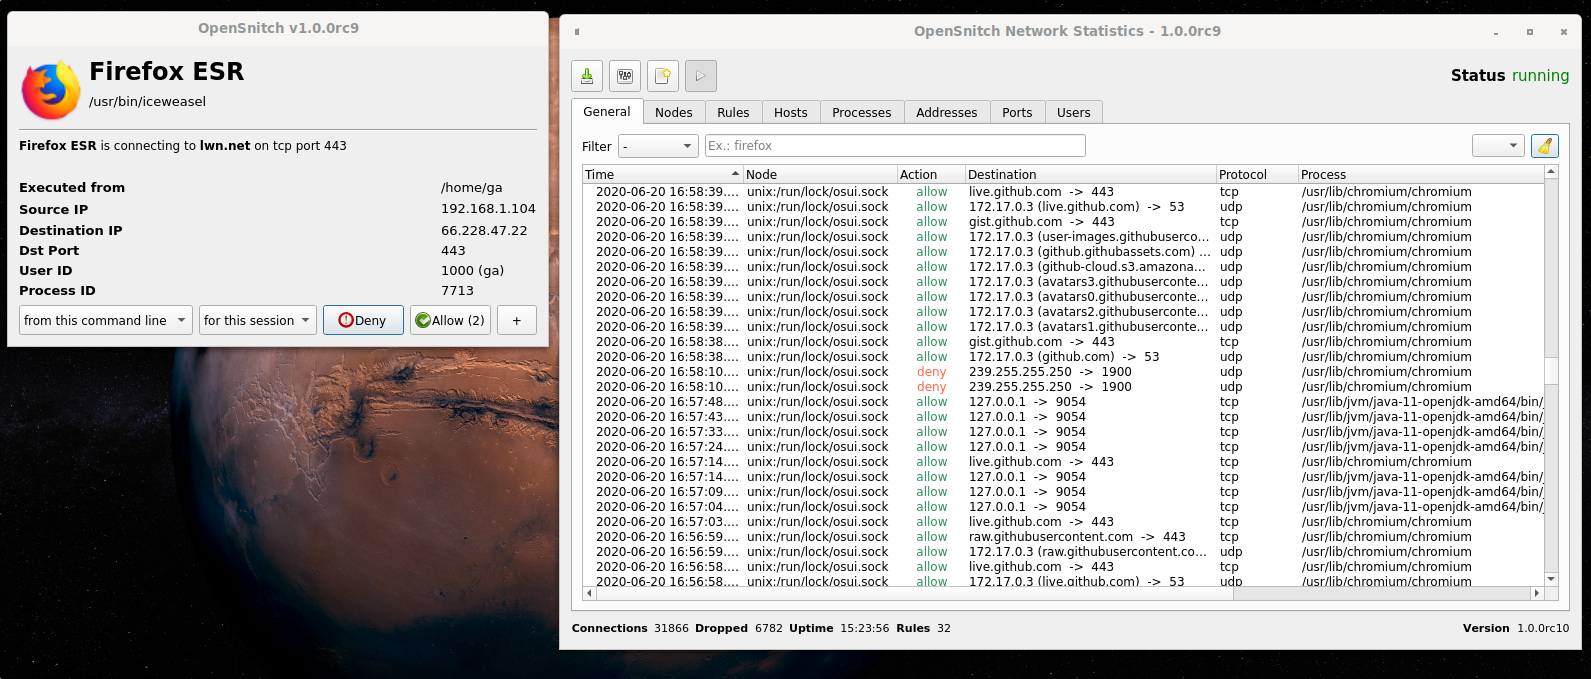 evilsocket/opensnitch
対話型GNU/Linuxアプリケーションファイアウォールで、発信接続をフィルタリングし、広告やマルウェアドメインをブロックし、GUIでシステムファイアウォールルールを管理し、集中型マルチノード管理をサポートします。
 arkime/arkime
Arkimeは、オープンソースの大規模なフルパケットキャプチャ、インデックス作成、およびデータベースシステムです。

