
 #1

 wazuh/wazuh
オープンソースのXDRおよびSIEMプラットフォーム。脅威検出、ログ分析、ファイル整合性監視、脆弱性評価、コンプライアンス管理をエンドポイントおよびクラウドワークロード全体で実現します。
 misp/misp
MISP (core software) - オープンソースの脅威インテリジェンス共有プラットフォーム
 stamparm/maltrail
公開ブラックリスト、静的マルウェア痕跡、およびヒューリスティック分析を利用して、DNS、HTTP、IPトラフィック全体の脅威を特定するリアルタイムの悪性トラフィック検出システム。
 zeek/zeek
Zeekは、あなたが知っている典型的なIDSとは大きく異なる、強力なネットワーク分析フレームワークです。
oisf/suricataリアルタイムのトラフィック検査、侵入検知・防御、プロトコル解析、およびルールベースの脅威ハンティングのためのオープンソースのネットワーク IDS/IPS/NSM エンジン。
 security-onion-solutions/securityonion
脅威ハンティング、侵入検知、ログ管理、インシデント対応、エンドポイント可視性のためのオープンソースのセキュリティ監視プラットフォーム。統合SIEMとフルパケットキャプチャを備えています。
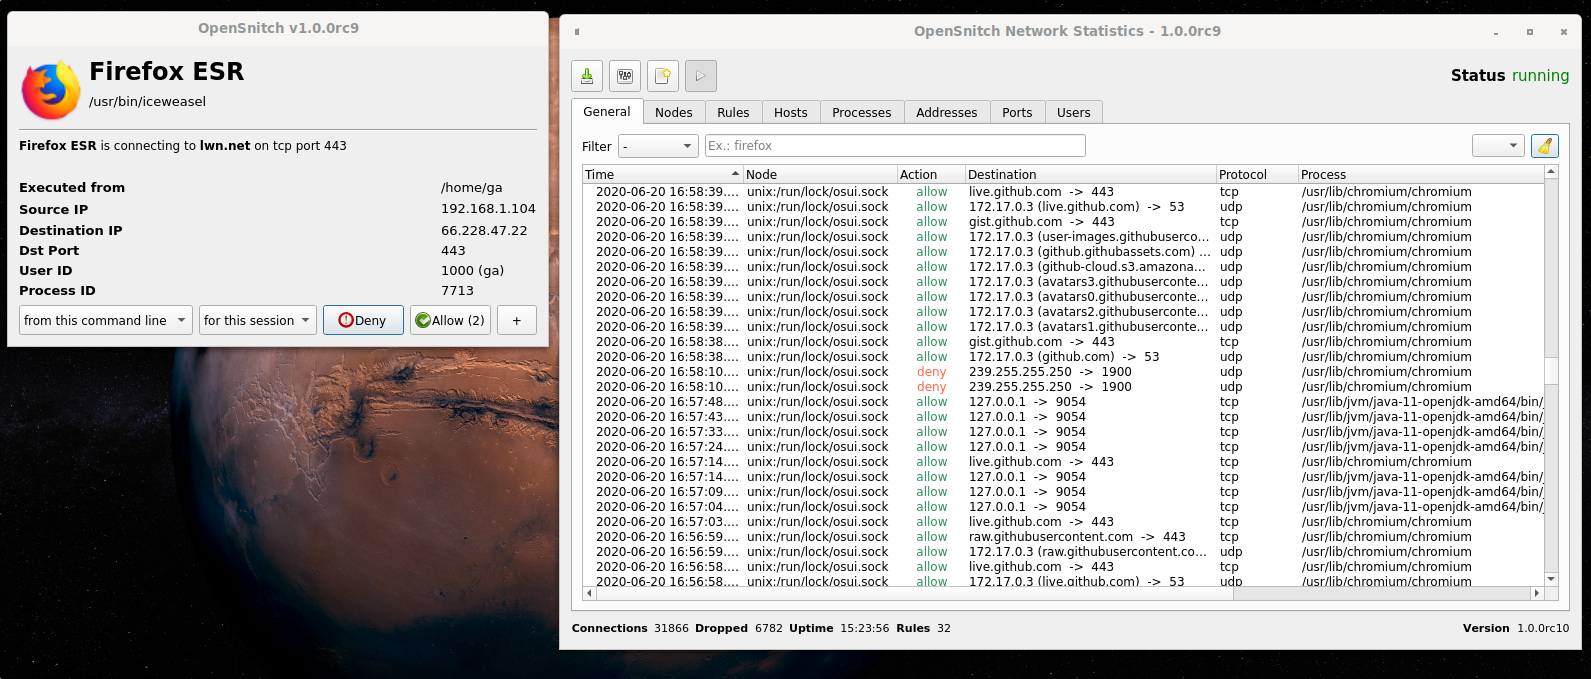 evilsocket/opensnitch
対話型GNU/Linuxアプリケーションファイアウォールで、発信接続をフィルタリングし、広告やマルウェアドメインをブロックし、GUIでシステムファイアウォールルールを管理し、集中型マルチノード管理をサポートします。
 adibirzu/openclaw-security-monitor
OpenClaw デプロイメント向けのプロアクティブなセキュリティ監視。ClawHavoc、AMOS stealer、CVE-2026-25253、メモリポイズニング、サプライチェーン攻撃を検出します。
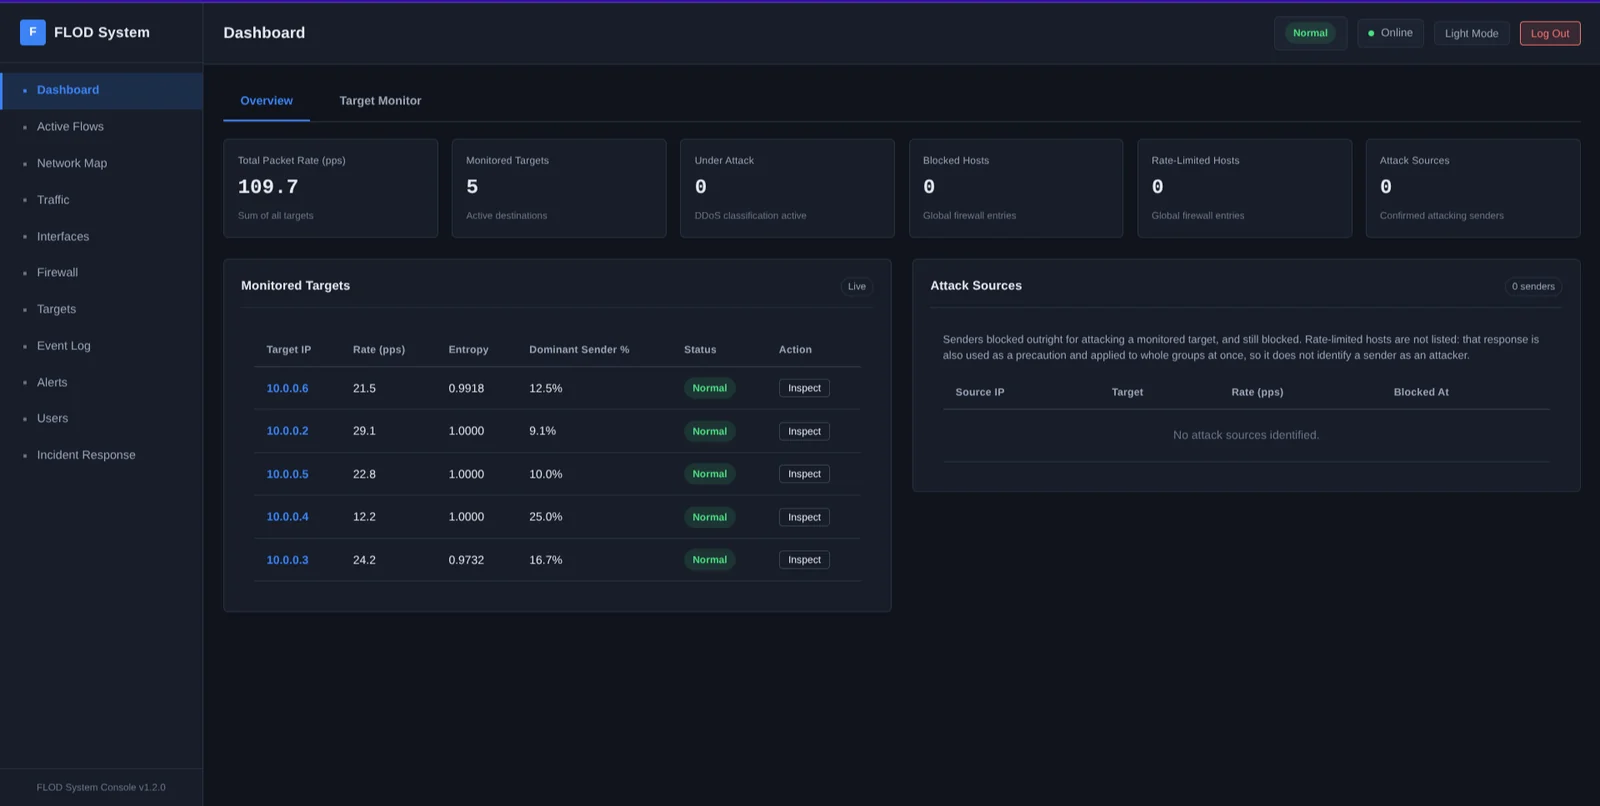 devinblack001/ddos-reduction-system
Adaptive two-stage Layer 4 DDoS mitigation gateway using behavioral traffic analysis, Random Forest classification, and kernel-level ipset/iptables…
 neo23x0/loki
IOCおよびYARAベースのスキャナーで、ファイル名の正規表現、YARAシグネチャ、ハッシュマッチング、エンドポイントでのC2バックコネクトチェックにより侵害指標を検出します。
 haidang-infosec/phantom-grid
eBPFを活用したActive Defenseシステムで、Linuxサーバーを欺瞞的なハニーポットに変えます。透過的なトラフィックリダイレクト、OSフィンガープリントの偽装、カーネルレベルのDLP、Zero Trust SSHアクセス(SPA)を備えています。
 ntop/ndpi
オープンソースディープパケットインスペクションソフトウェアツールキット
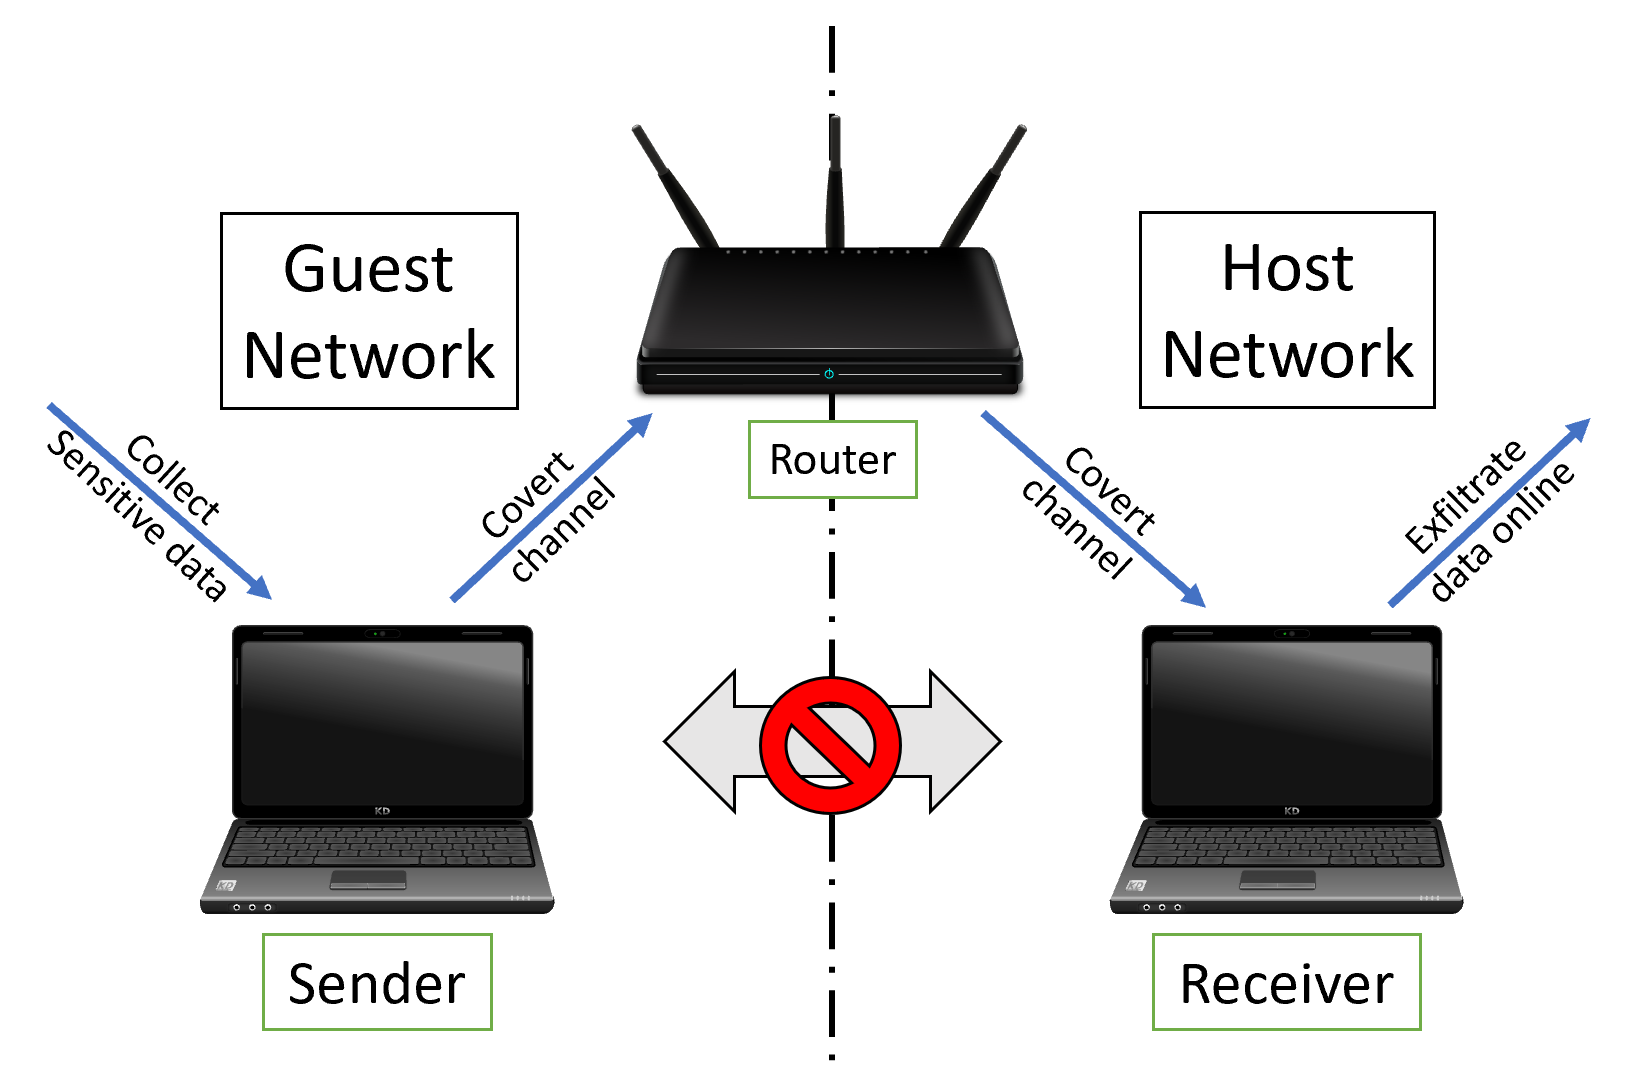 orensv/characterization-and-detection-of-cross-router-covert-channels
このリポジトリには、"Characterization and Detection of Cross-Router Covert Channels" 論文で使用されたソースコードが含まれています。
 thinkst/opencanary
低リソースで動作するハニーポット。一般的なネットワークサービスをエミュレートして侵害後の攻撃者活動を検出し、拡張可能なプロトコルモジュールと設定可能なアラートを備えています。
 telekom-security/tpotce
🍯 T-Pot - オールインワンのマルチハニーポットプラットフォーム 🐝
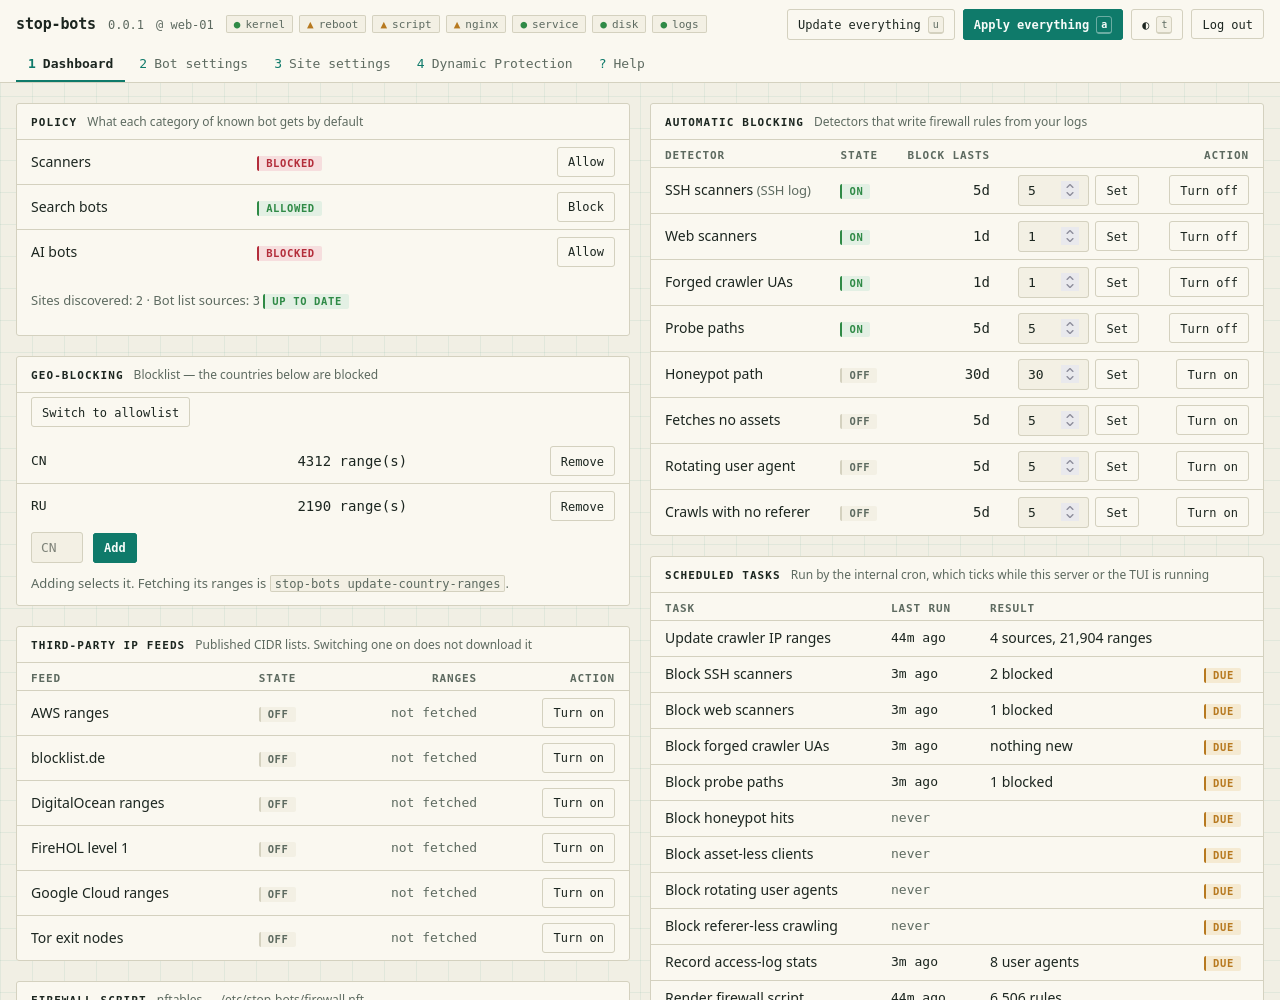 ivankovic/stop-bots
Automate stopping bad bots from accessing your server
 pushkarreddyy/radioguard
Android向けゼロトラスト携帯電話防御サブサービス(IMSIキャッチャー、2G SMSブラスター、4G aLTEr検出および安全なルーティング)





