
 #1
IDS/IPSシステム、ネットワーク監視、異常ベースの検出、脅威警告ツール。
Kitploit おすすめ

 ion-storm/sysmon-config
MITRE ATT&CKのデータソースごとに最も多くのテクニックを検出することに焦点を当てた高度なSysmon ATT&CK設定。フォレンジックアーティファクトイベントの可視性をUEBAに提供し、広範なCVEカバレッジでエクスプロイトイベントを検出し、CVE、UEBA、フォレンジック、およびMITR…
 gossithedog/threathunting
脅威をハンティングするためのツール。
 volexity/threat-intel
公開されたVolexityブログ記事からのシグネチャとIoCs。
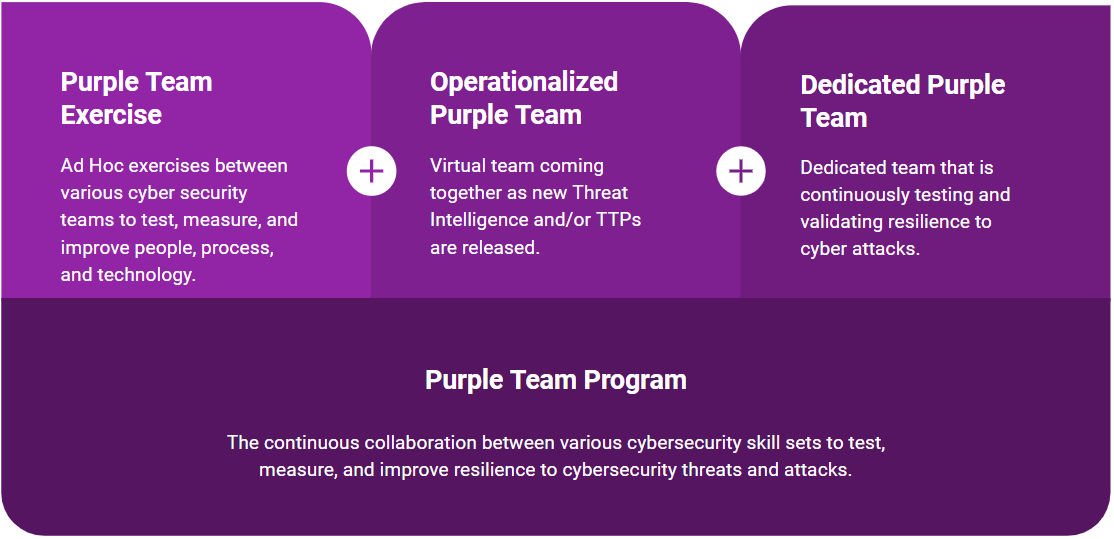 scythe-io/purple-team-exercise-framework
パープルチーム演習フレームワーク
 bfuzzy/auditd-attack
MITREの攻撃フレームワークにマッピングされたLinux Auditdルールセット
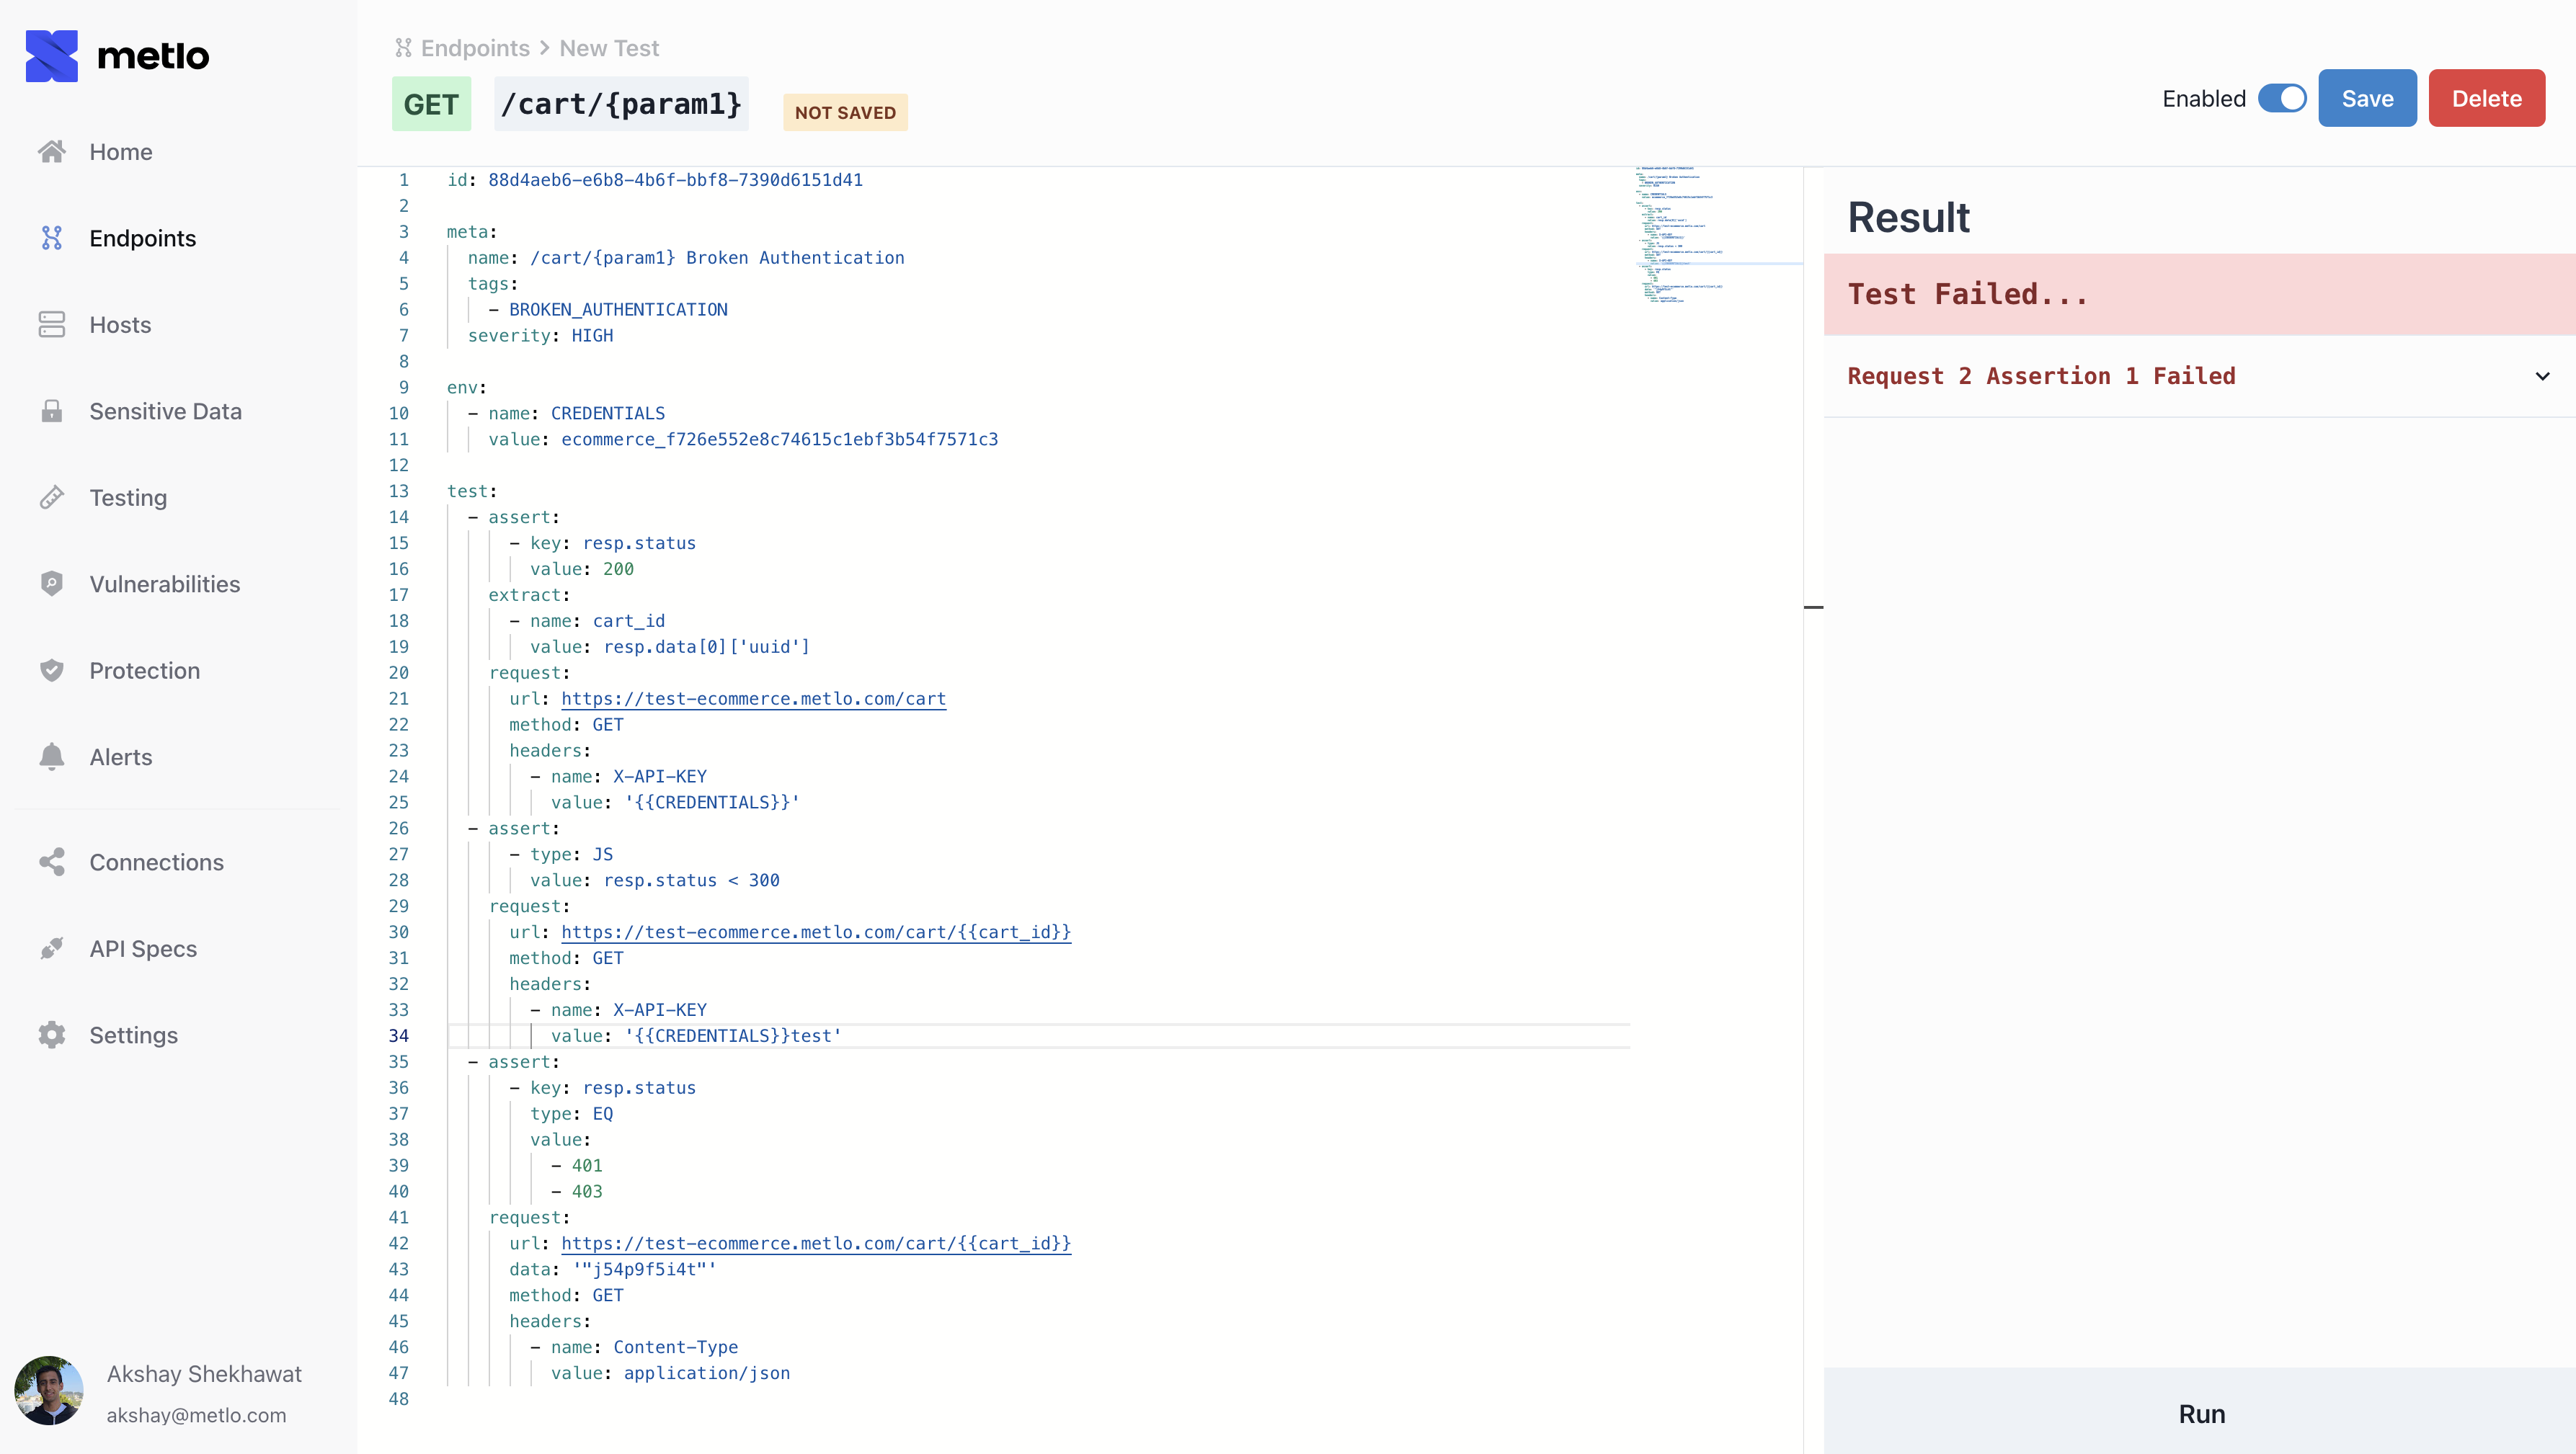 metlo-labs/metlo
MetloはオープンソースのAPIセキュリティプラットフォームです。
 criticalpathsecurity/zeek-intelligence-feeds
Aggregated Zeek-format threat intelligence feeds with combined indicators from public and curated sources for continuous IDS and network threat…
 alphasoc/flightsim
悪意のあるネットワークトラフィックパターンを安全に生成し、コントロールを評価するためのユーティリティ。
 snorby/snorby
ネットワークセキュリティ監視のためのRuby On Railsアプリケーション
 pedramamini/threatingestor
複数のソース(OSINTフィード、マルウェアレポート)からインジケータを抽出・正規化し、分析と共有のための統一的フォーマットにまとめる、自動化された脅威インテリジェンス集約ツール。
 idaholab/malcolm
Malcolmは、フルパケットキャプチャアーティファクト(PCAPファイル)、Zeekログ、Suricataアラートに対応した、強力かつ簡単に導入できるネットワークトラフィック分析ツールスイートです。
 dinotools/dionaea
脆弱なネットワークサービスをエミュレートしてマルウェア、シェルコード、エクスプロイト試行を捕捉する低対話型ハニーポット。IPv6およびTLSをサポート。
 thinkst/canarytokens-docker
独自のCanarytokensを素早くセットアップするためのDocker設定。

 cyberdefenders/detectionlabelk
DetectionLabELKは、Splunkの代わりにELKスタックを使用するDetectionLabのフォークです。
 mfthomps/labtainers
Labtainers: Dockerベースのサイバーラボフレームワーク
 stamusnetworks/scirius
Suricataルールセット管理、脅威ハンティング、ルールチューニングのためのWebインターフェース。マルチソースフィードの集約、変換、アクティビティ統計機能を備えています。








