
 silentmesh-systems/lure
仕掛けられた認証情報が攻撃者の正体を暴く。あらゆるネットワークのための無料のセーフティネット:企業のIT、家庭、オフィス、銀行、病院、工場。開封時ではなく使用時に警告。CLI、ローカルダッシュボード、AIエージェント向けMCP。Apache-2.0。



自分のマシン上で、1分以内に誰かが引っかかるのを目撃できます:
git clone https://github.com/SilentMesh-Systems/Lure && cd Lure && python3 -m lure demo
SilentMesh による Lure
攻撃者を暴く仕掛けの認証情報。 家庭用ルーターからデータセンターまで、あらゆるネットワークのための静かな安全網。欺き、決して妨害しない。
あらゆるネットワーク上のすべての人に無料の認証情報ルアーを提供します。家庭、小規模オフィス、企業IT、データセンター、銀行、病院、産業プラントまで。
攻撃者はしばしば盗んだVPNやジャンプホストのログイン情報で侵入し、その後、到達したマシン上でさらに保存されたパスワードを探します。管理者デスクトップ、ファイル共有、ホームディレクトリ、古いメールなどです。Lure は彼らに見つけさせるための偽の認証情報を仕込みます。誰かがそれを使おうとすると、どのファイルが見つかり、どこに仕込んだかがわかるアラートを受け取ります。
| 対象 | Lure がどのように役立つか |
|---|---|
企業IT(デフォルトの it プロファイル) | ファイアウォールとエンドポイントツールの背後にある安全網:ファイルサーバー上のベイトスプレッドシート、管理者デスクトップ上の保存された RDP ファイル、ジャンプホスト上のベンダー VPN プロファイル。最初のパスワード探索で警報が鳴る |
| ランサムウェアの早期警告 | ランサムウェアの一味は暗号化の前に何日もかけて認証情報を収集します。初日に使われたベイトが、その日数を取り戻させます |
| 紛失したノートPCや漏洩したバックアップ | 盗まれたノートPC、バックアップ、メールボックスのエクスポート内のベイトファイルは、たとえ数か月後でも誰かが使おうとすると発報します。ローテーションされたベイトはアラートを出し続けるからです |
| 開発者 | ベイトの .git-credentials は、コードアクセスのためにホームディレクトリを漁る者を捕まえます。本物の git がそれを送信します |
小規模オフィス(office) | 経理用PC上の給与、Tally、人事のベイト。セキュリティチームは不要:あなたの webhook へのアラート1件だけ |
家庭(home) | リスナーとしての Raspberry Pi、家族のPC上のルーター、NAS、CCTV のベイト。あなたの Wi-Fi 上でパスワードを漁る者があなたのスマートフォンに通知します |
銀行、病院、プラント(bank、hospital、plant) | その場所の語彙で、コアバンキング、HIS と PACS、あるいは SCADA とヒストリアンのログイン情報 |
| MSSP とITサービス企業 | すべてのクライアントのための無料の制御。syslog または webhook 経由で彼らの SIEM にアラートを送信 |
| インシデント対応 | 調査の途中でベイトを仕込む。発報すれば攻撃者はまだ内部にいて、攻撃者の経路がどこへ向かったかを示します |
| レッドチームとブルーチーム | レッドチームはベイトにかかったか、ブルーチームはどれだけ早くそれを見つけたか? |
| AIエージェント(MCP) | エージェントが毎日 Lure をチェックし、ベイトをローテーションし、設置を記録し、アラートとその経路をインシデントノートに変換します |
| 教育とワークショップ | ノートPCや Pi 上で10分でライブ実演できる欺瞞 |
未対応:Azure のベイトキー、ホスト型デモリスナー、macOS。AWS のベイトキーはプレビュー版です。
インストール手順は不要:リポジトリをクローンし、リポジトリフォルダから python3 -m lure で実行します(または pip install .)。
リスナーホストを選ぶ:IT側にある、正当なユーザーがログインしない予備の Linux マシンまたは VM なら何でも構いません。
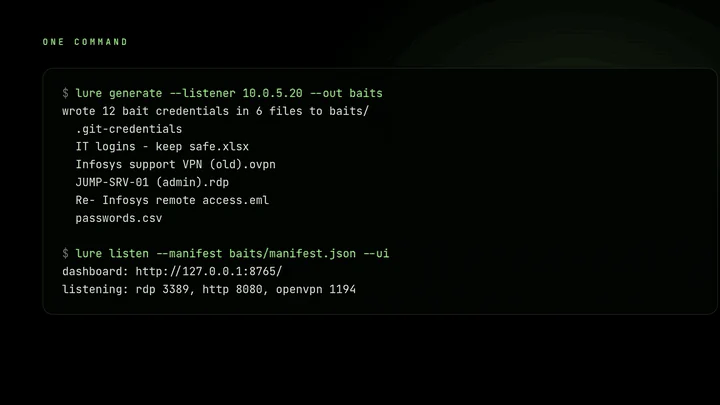
そのホストを指定してベイトセットを生成する:
python3 -m lure generate --listener 10.0.5.20 --out baits
これにより、信じられるように書かれた8つのベイトファイルが作成されます:
| ベイト | 見た目 | 設置場所 |
|---|---|---|
passwords_FINAL_v2.xlsx のようなスプレッドシート | 「ITサポート」からの数か月前の本物のワークブック。Notes列、「一時的な」共有管理者行(「TODO: 監査後にローテーション」)、「Old - do not use」シート付き | ファイル共有またはDocumentsフォルダ |
DO NOT DELETE - JUMP-SRV-01.rdp | ユーザー名が入力された保存済みのリモートデスクトップ接続 | 管理者またはエンジニアのワークステーションのデスクトップ |
Infosys support VPN (old).ovpn | コメントにログイン情報が書かれ、RDPファイルへのヒントもあるベンダーVPNプロファイル | ジャンプホストまたはベンダーのラップトップ共有 |
passwords.csv | ブラウザのパスワードエクスポート | Downloadsフォルダ |
.git-credentials | gitの資格情報ストア。実際の git がこのログイン情報を送信する | ホームディレクトリ |
Re- Infosys remote access.eml | 一時的なログイン情報を漏洩し、VPNプロファイルとスプレッドシートを指し示すメール | メールボックスのエクスポートまたはDocumentsフォルダ |
IT helpdesk - scan to set up VPN.png のようなQR通知 | 隠しトークン付きのURLを開くQRコード。スキャンするとアラートが発生する | 掲示板、印刷されたポスター、または共有のPicturesフォルダ |
bookmarks.html | 管理者コンソールを含むエクスポートされたブラウザのお気に入りファイル。1つはトークン付き | 管理者のブラウザプロファイルまたはDocumentsフォルダ |
manifest.json | どのユーザー名がどのベイトに属するか(パスワードなし)。ネットワーク上に置かないこと。 | リスナーホスト上のみ |
名前、ベンダー、日付は実行ごとに変わります。ユーザー名はランダムな文字列ではなく、実際のアカウントのように見え(r.patil_adm、svc_vcenter2、vendor.infosys)、ファイルの日付は数週間または数か月前にさかのぼられます。ベイトは互いを指し示しているため、1つ見つかるごとに次のものがより説得力を持ちます。
--profile it(デフォルト: NAS、vCenter、イントラネット)、office(給与、Tally、人事)、home(ルーター、NAS、CCTV、自宅のRaspberry Pi向け)、bank(勘定系、決済スイッチ)、hospital(HIS、PACS、検査室)、plant(SCADA、ヒストリアン、MES)で、その場所に合った語彙を選択できます。または独自のものを用意することもできます: profiles/legal.json(education.json、retail.json も同様)をコピーし、システム、ベンダー、文言を変更して、--profile my-org.json でファイルを渡します。新しいプロファイルのプルリクエストを歓迎します。
設置後、アラートで通知できるよう、各ベイトがどこにあるかを正確に記録します:
python3 -m lure record jump-host.rdp "ENG-WS-07:C:\Users\eng\Desktop"
python3 -m lure record passwords.xlsx "\\files01\engineering"
VPNプロファイルを複数の場所に仕込んでいますか? 場所ごとに1つ生成するには --vpn-count 3 を使います。それぞれが独自のリスナーポートを持つため、VPNログイン自体は暗号化されていても、アラートは正確なファイル名を通知します。
lure rotate でセット全体を定期的にローテーションしましょう。新しいベイトが書き込まれ、古いファイルは retired/ に移動し、古い認証情報はマニフェストに残ります。以前にそれらを盗んだ者でも、依然としてアラートを発報します。
新鮮な状態を保ちましょう。 cronで毎月ローテーションするか、AIエージェントにMCP経由で実行させましょう:
# crontab -e : 03:00 on the 1st of every month
0 3 1 * * cd /opt/lure && python3 -m lure rotate --manifest baits/manifest.json && systemctl restart lure-listen
次に、baits/ にリストされている新しいファイルを再配置します。
リスナーホストでリスナーを実行します:
python3 -m lure listen --manifest baits/manifest.json \
    --webhook https://your-alerts.example/hook --syslog 10.0.1.5:514
RDP(3389)、HTTP(8080)、OpenVPN(1194)で待ち受けます。1024 未満のポートへのバインドは不要です。
テストします。別のマシンから .rdp のベイトを開き、接続を試みます。次のようなアラートが 1 件届くはずです:
{"severity": "high", "service": "rdp", "source": "10.0.7.31:51544",
 "username": "r.patil_adm", "bait_file": "DO NOT DELETE - JUMP-SRV-01.rdp",
 "planted_on": "an admin or engineering workstation desktop",
 "location": "FIN-WS-07:C:\\Users\\admin\\Desktop",
 "why": "a bait credential was used: someone found and tried it"}
攻撃者は、リスナーではなく、あなたの実際の VPN、Active Directory、SSH、または Web ログインにベイトログインを入力する可能性があります。Lure はそれらのシステムのログを監視し、ベイトユーザー名が現れたときにアラートを出すことができます:
python3 -m lure watch /var/log/auth.log /var/log/openvpn.log --manifest baits/manifest.json
# or alongside the listener:
python3 -m lure listen --manifest baits/manifest.json --watch /var/log/auth.log
プレーンテキストのログであれば何でも読み取ります。Linux の認証ログ、VPN および RADIUS のログ、Web サーバーのログ、あるいは syslog に転送された、または wevtutil qe Security /f:text でエクスポートされた Windows セキュリティイベント(失敗したログオン 4625 および 4771 にはユーザー名が含まれます)などです。アカウント名全体のみが一致し、DOMAIN\ 部分の有無は問いません。
NS レコードを使って予備のサブドメイン(例えば backup.example.com)をリスナーホストに委任し、次に:
python3 -m lure generate --listener 10.0.5.20 --out baits --dns-zone backup.example.com
python3 -m lure listen --manifest baits/manifest.json      # also answers DNS on UDP 53
スプレッドシートとメールはその後、\\vault16.backup.example.com\backup のような古いバックアップ共有に言及します。これに到達しようとする者は誰でも、どのツールからであれ、あなたのリスナーで終わる DNS ルックアップを行い、あなたは高アラートを受け取ります。あなたのゾーン外の名前は拒否されます。
python3 -m lure aws create --manifest baits/manifest.json --aws-profile my-admin
python3 -m lure aws watch  --manifest baits/manifest.json --aws-profile my-admin
create は権限を持たない IAM ユーザーとアクセスキーを作成し、それを保持する aws credentials (backup job).txt を書き出します。このキーでは何もできません。誰かがこのキーを試すと、CloudTrail に記録される拒否された AWS 呼び出しが発生し、watch が CloudTrail の無料のイベント履歴(通常 5〜15 分遅延)をポーリングしてアラートを出します。IAM ユーザー、キー、CloudTrail のイベント履歴にはコストがかかりません。
ステータス: リクエスト署名は AWS が公開している Signature Version 4 の例に対して検証済みです。create と watch の一連のループ全体は、まだ実際のアカウントに対して実行されていません。プレビューとして扱ってください。

