
 wagga40/logstotal
イベントログ向けのセルフホスト型マルチエンジンSigma検出

LogsTotal はセルフホスト型のログ分析プラットフォームです。ログファイル — Windows EVTX または Event XML、Winlogbeat/EVTX JSON、auditd、syslog、journald エクスポート、Sysmon for Linux — を投入すると、複数の 検出エンジンがその上で Sigma ルールを実行し、それぞれが見つけた内容を報告します。重大度別にグループ化された 検出結果、MITRE ATT&CK のコンテキスト、関与するエンティティ、そしてその上に重ねられたアナリスト向けツールです。
ファイルの投入や公開結果の閲覧にアカウントは不要です。
検出エンジン: Zircolite、 Chainsaw、 Hayabusa、 ChopChopGo、 RSigma。別のエンジンの追加は、バイナリまたは Docker イメージに対して、 型付きの出力マッピングを伴うカタログエントリとアダプタで行います — 詳細は ツールアダプタの追加を参照してください。
| アップロードとワークフロー | 検出 | 分析 |
|---|---|---|
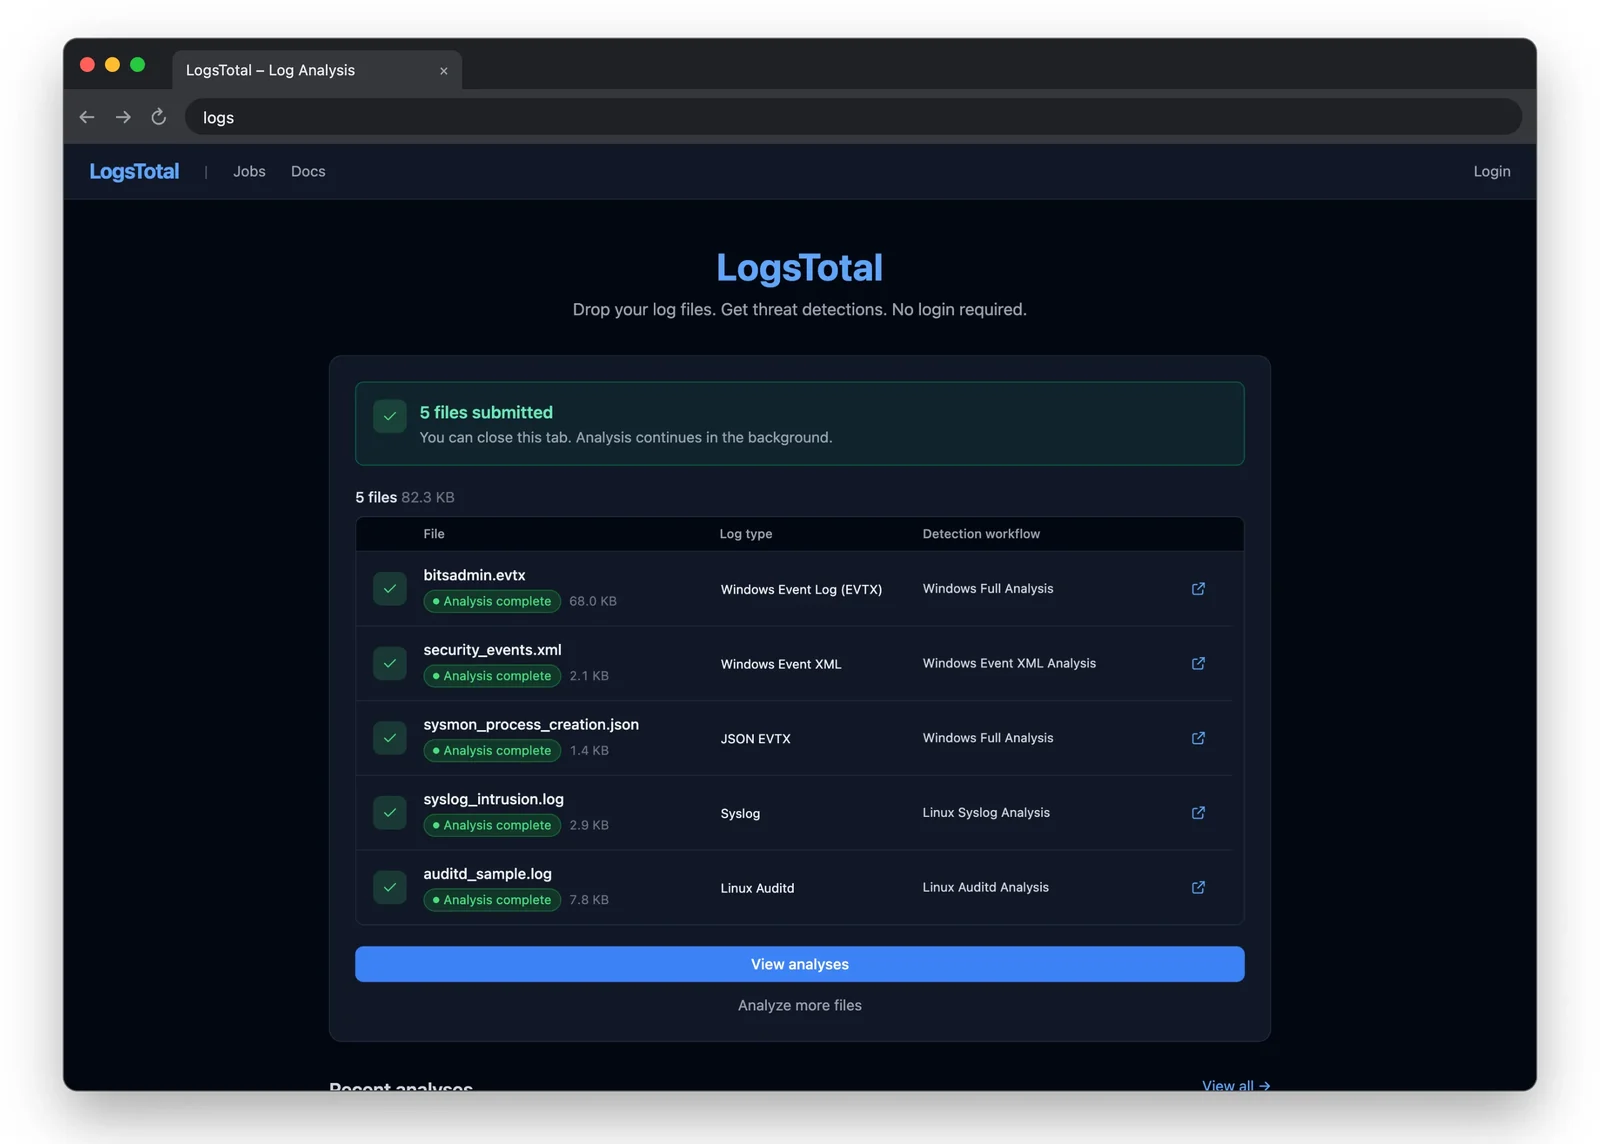 | 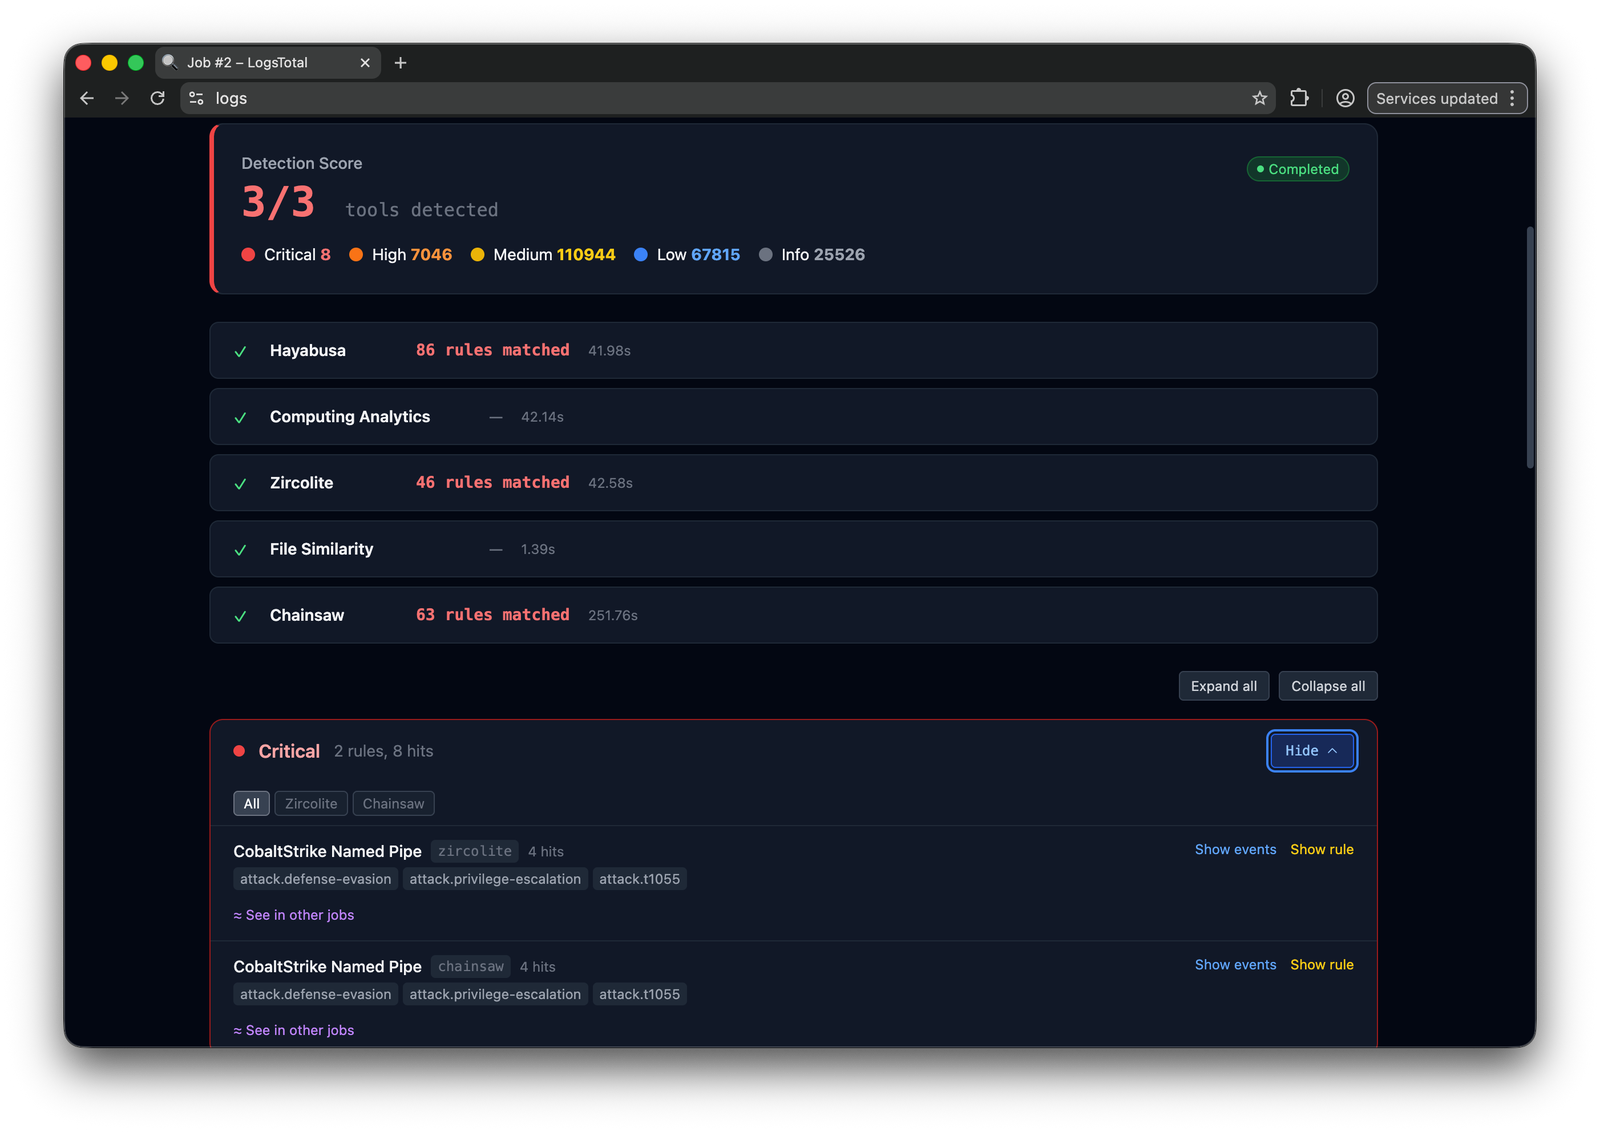 | 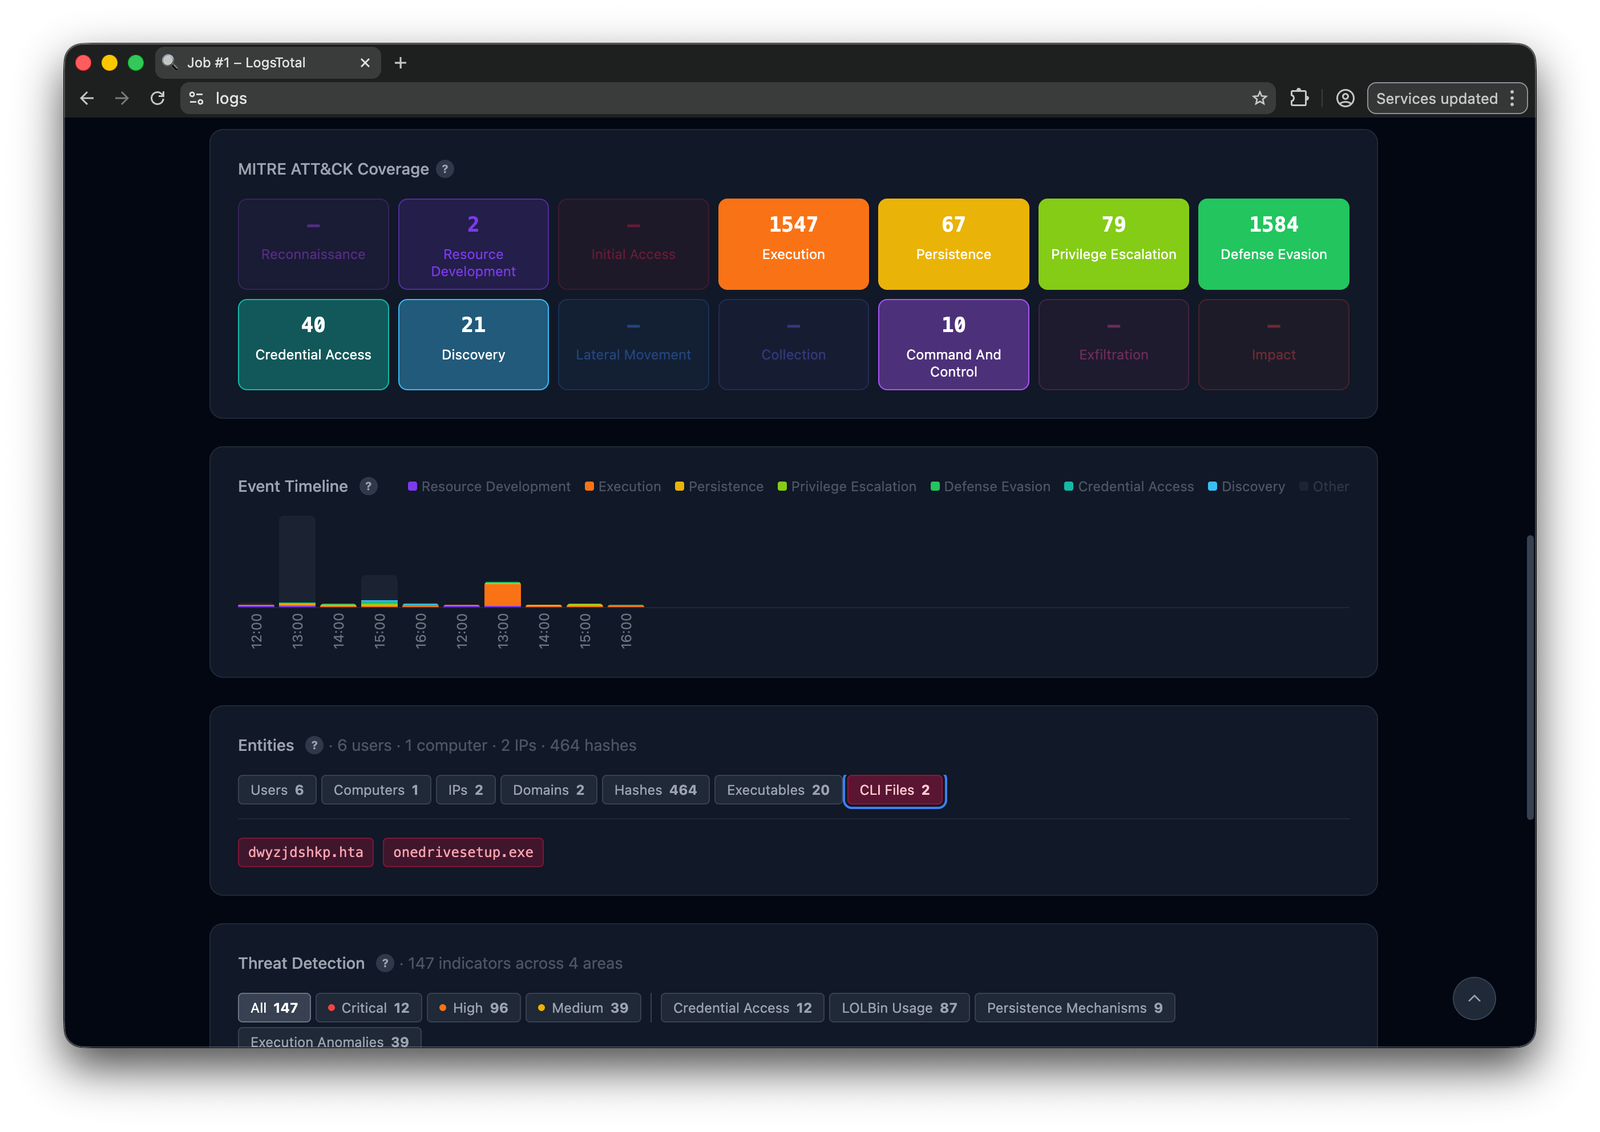 |
| イベントタイムライン | ルール | プロセスツリー |
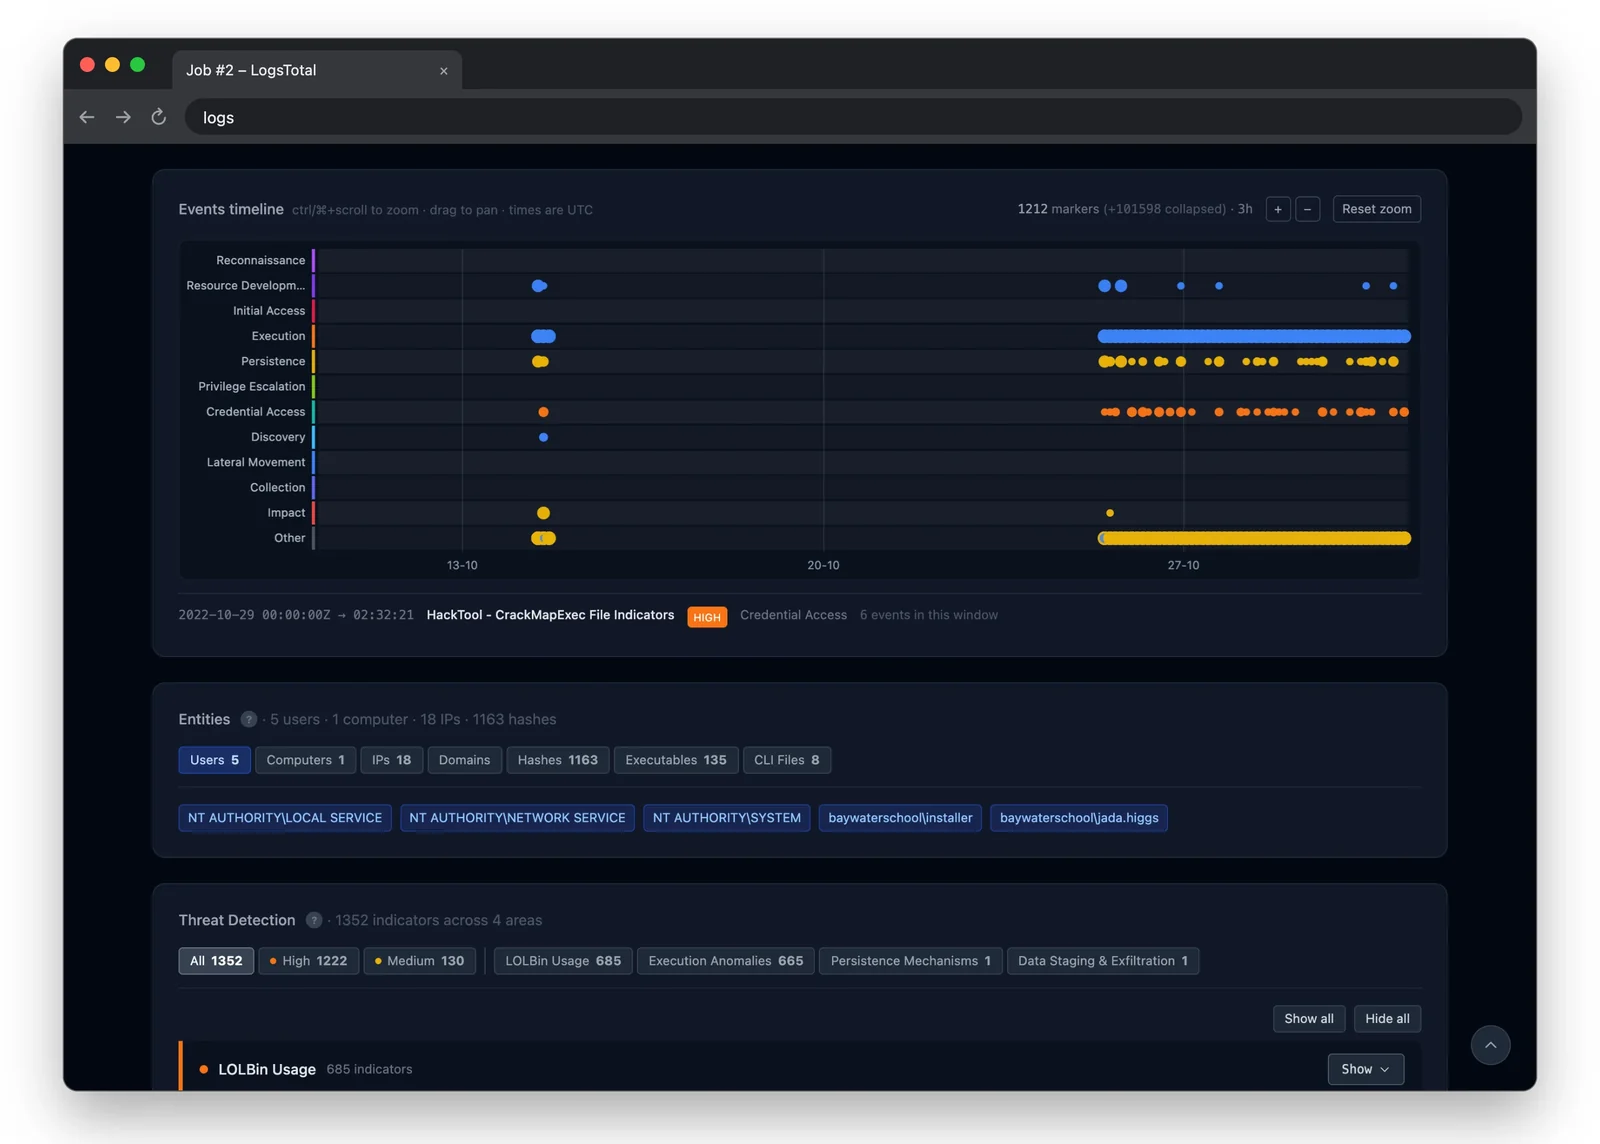 | 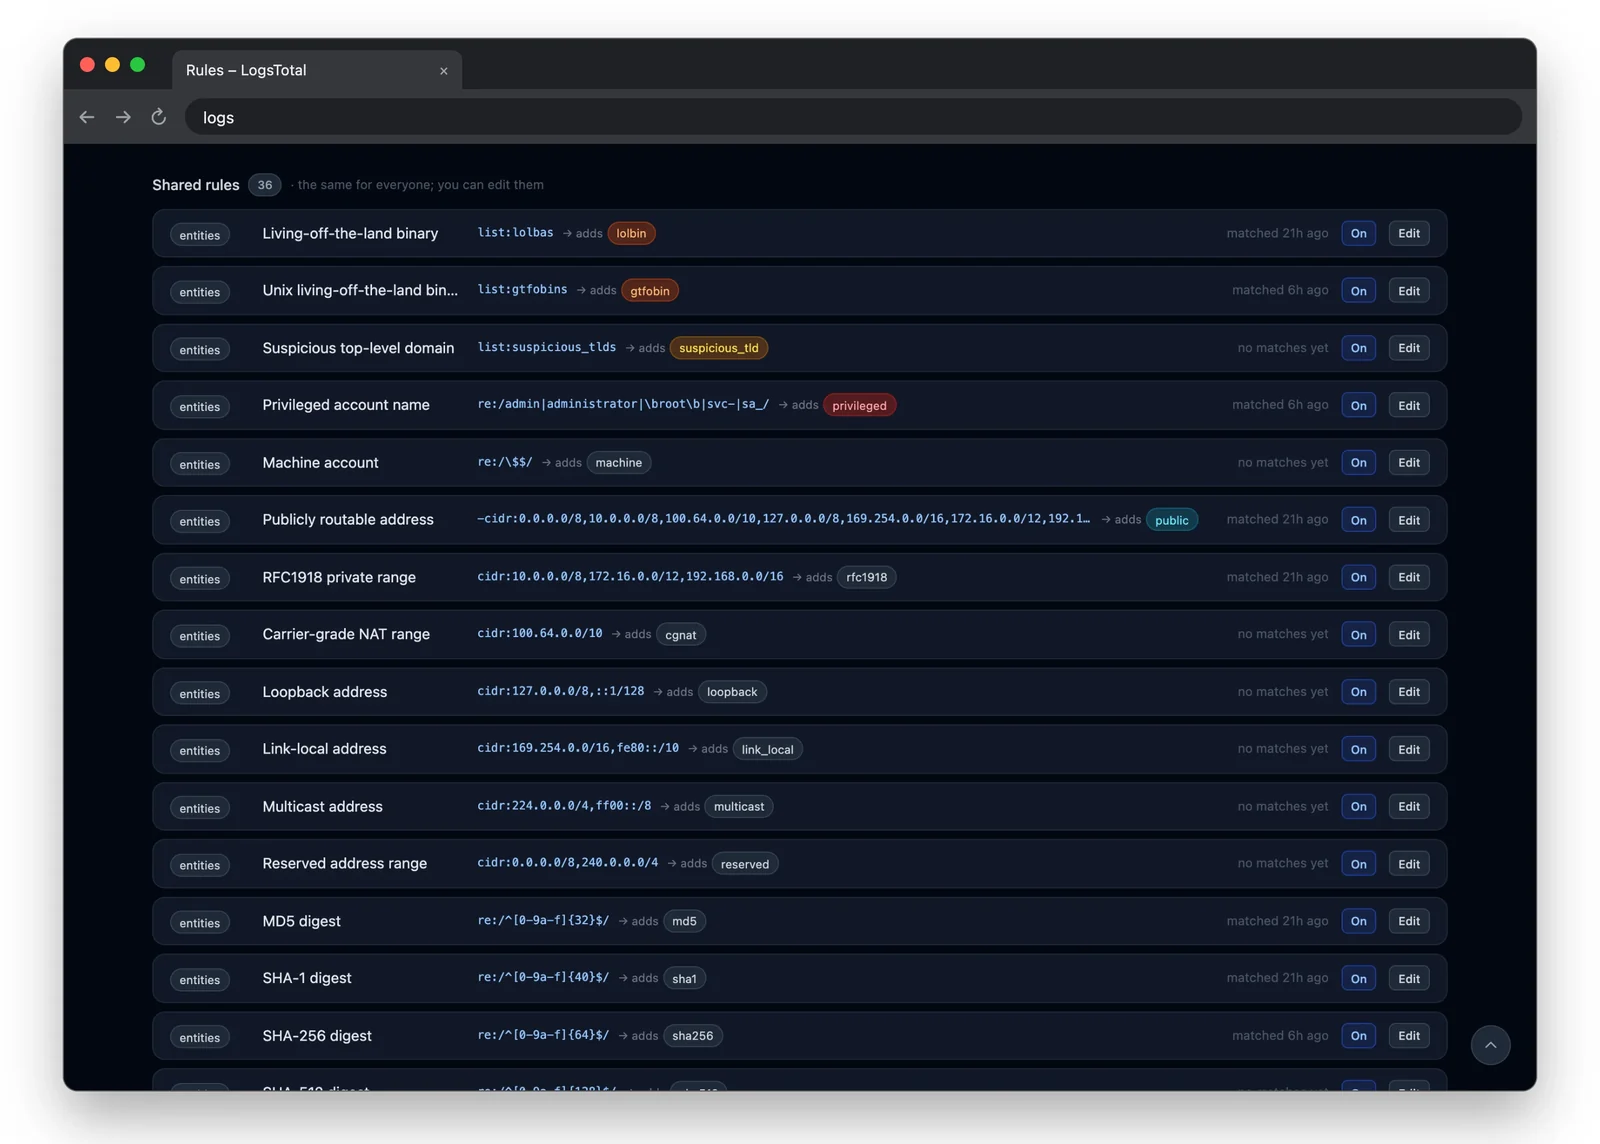 | 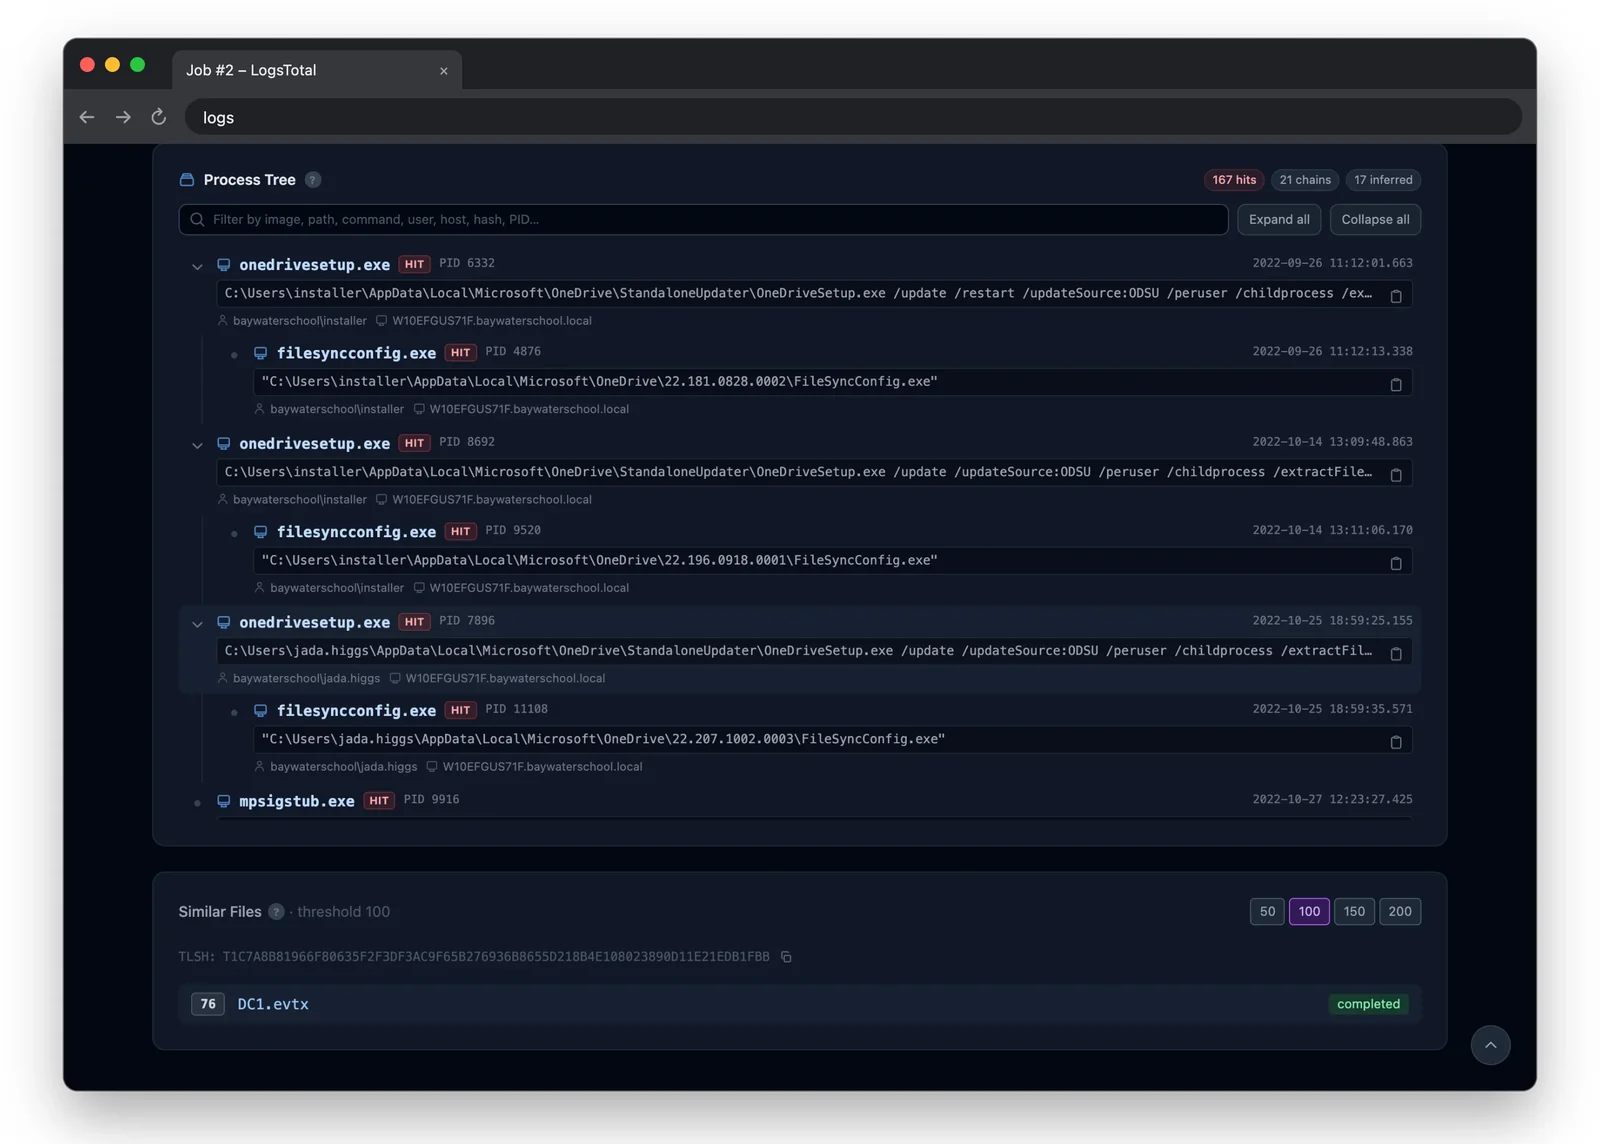 |
| 機能 | 管理者 | メンバー | ユーザー | 匿名 |
|---|---|---|---|---|
| アップロードとジョブ | 可 | 可 | 可 | 可 |
| プライベートな投稿 | 可 | 可 | 可 | 不可 |
| ジョブのすべてのイベントを探索 | 可 | 可 | 自身のジョブ | 不可 |
| インテリジェンス(エンティティ、ケース、ルール) | 可 | 可 | 不可 | 不可 |
| 管理ページとワークフロー | 可 | 不可 | 不可 | 不可 |
管理者は /admin/users でロールを割り当てます。
7z(p7zip-full)、rsync、curl。./logstotal は固定された Task を同梱しています。インストールコマンドを含む完全なリストは前提条件にあります。
リリースページから
logstotal-<version>.7z をダウンロードします。ホスト上で:
7z x logstotal-<version>.7z -ologstotal
cd logstotal
./logstotal quickstart
./logstotal quickstart は .env を作成し、管理者パスワードを含むすべてのシークレットを生成します(一度だけ表示されるので保存してください)。その後スタックをビルドしてチェックし、起動して応答を待ちます。再実行しても安全です。
次に http://<host>:8000 を開き、.env の ADMIN_EMAIL と表示されたパスワードでログインします。ステップバイステップの手順、PostgreSQL、および次のステップについては、シングルホストインストールを参照してください。
アップグレードするには、同じディレクトリで ./logstotal upgrade を実行します。最新リリースをダウンロードして適用します。./logstotal upgrade:rollback は、このホスト上またはフリートのすべてのホスト上で、直前のリリースに戻します。各ロールバックはそのスナップショットを消費するため、2回実行すると2つ前のリリースに戻ります。アップグレードとロールバックを参照してください。
管理者向けドキュメントは https://wagga40.github.io/LogsTotal/ で公開されており、各リリースには docs/ に同梱されています:
./logstotal コマンドアナリスト向けガイド(ログの送信、結果の閲覧、Intel)はアプリケーションに組み込まれており、/docs で参照できます。コントリビューターはローカル開発から始めてください。
