
 pet-projects2845224/open-souce-soc

Fluent BitとVectorでログを収集・正規化し、SuricataとOpenSearchで異常を検知し、ZnunyでITSMインシデントチケットを自動作成するオープンソースのSOCラボ。
このプロジェクトは、エンドポイントデバイスからのログ収集からService Management(ITSM)システムでのインシデント作成まで、セキュリティイベント処理の全サイクルを実演するラボ環境です。
アーキテクチャはオープンソースソリューションのみで構築されており、異常を検知し、アラートを生成し、アナリスト向けのチケットを自動的に作成できるセキュリティ監視センター(SOC)の動作を模倣しています。
この部分は、収集、正規化、保存、基本的な相関分析、およびインシデント管理を対象としています。
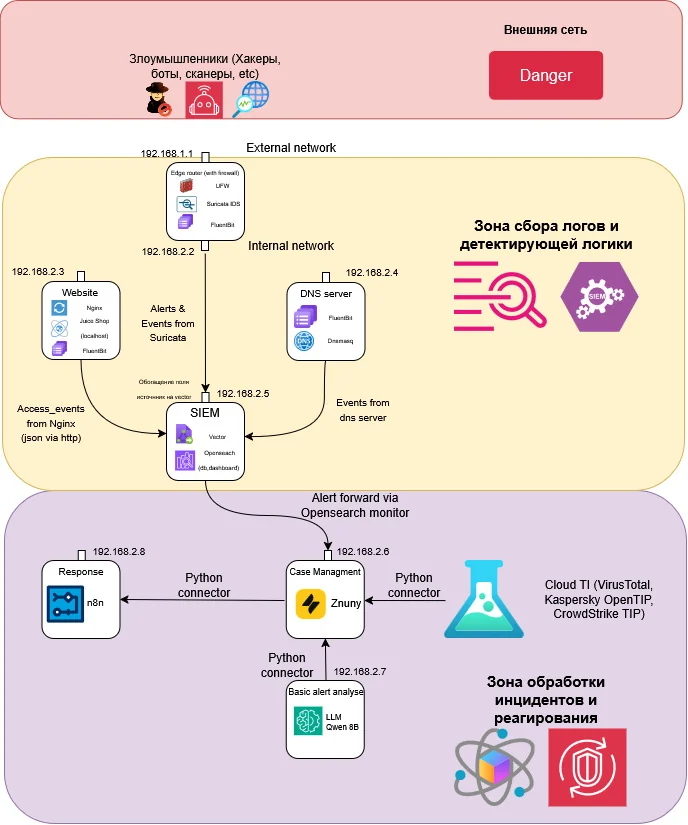
| コンポーネント | 役割 | IPアドレス |
|---|---|---|
| Nginx + JuiceShop | 脆弱なアプリケーションを備えたWebサーバー(リバースプロキシ)。 | 192.168.25.3 |
| dnsmasq | DNSログを生成するためのローカルDNSサーバー。 | 192.168.25.4 |
| Suricata | トラフィックを分析しアラートを生成するIDS/IPS。 | 192.168.25.2 |
| Fluent Bit | 軽量なログ収集および一次送信エージェント。 | 各ソース上 |
| Vector | ログのアグリゲーター、正規化、ルーター(VRL)。 | 192.168.25.5 |
| OpenSearch | データストア(SIEM)および相関エンジン。 | 192.168.25.5 |
| Znuny (OTRS) | インシデント管理用のITSMシステム。 | 192.168.25.6 |
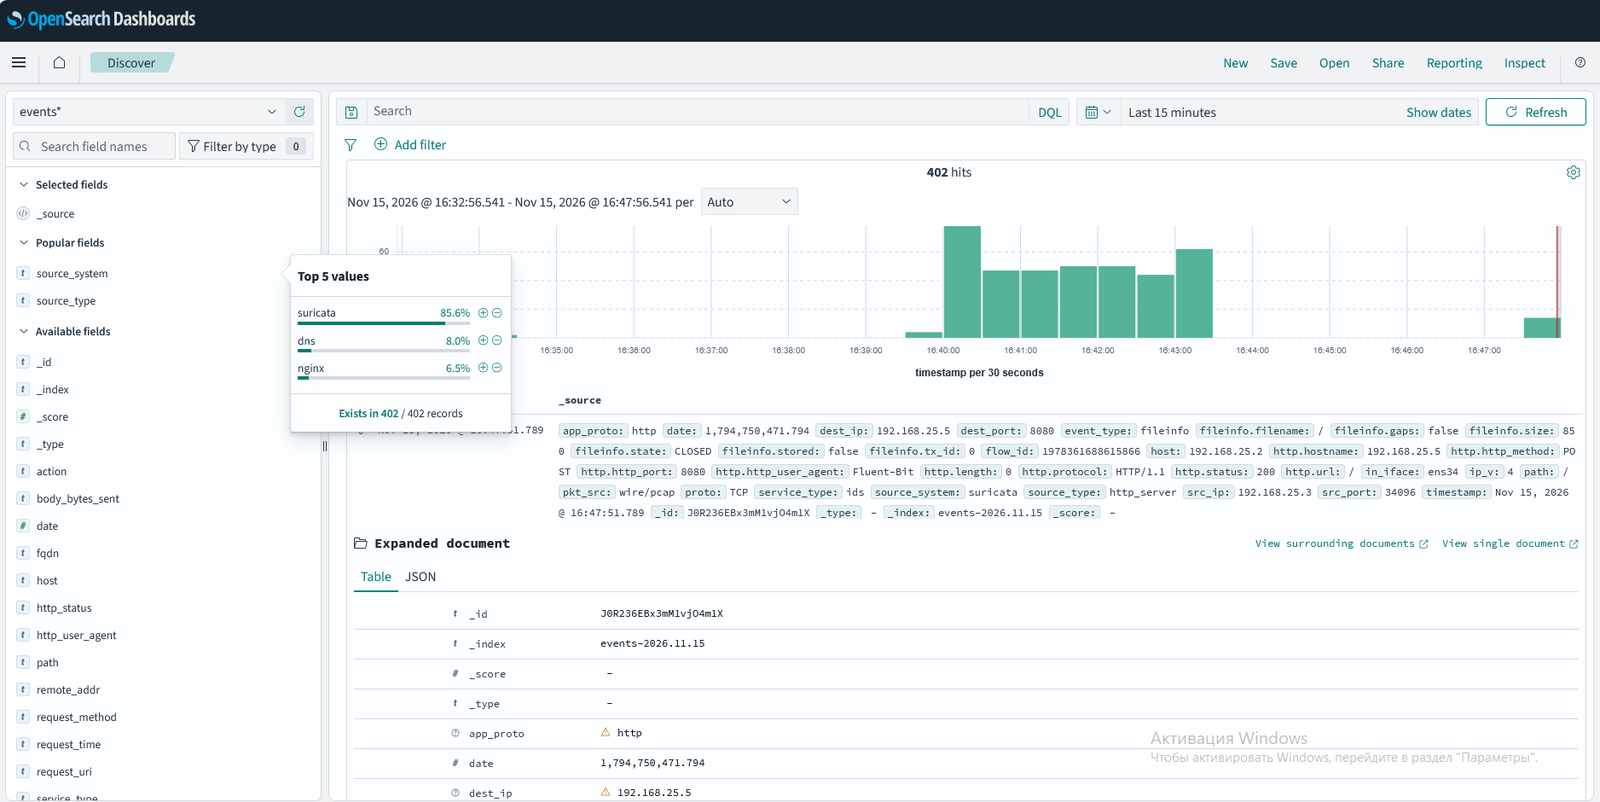
OpenSearchで正規化されたイベントを取得:
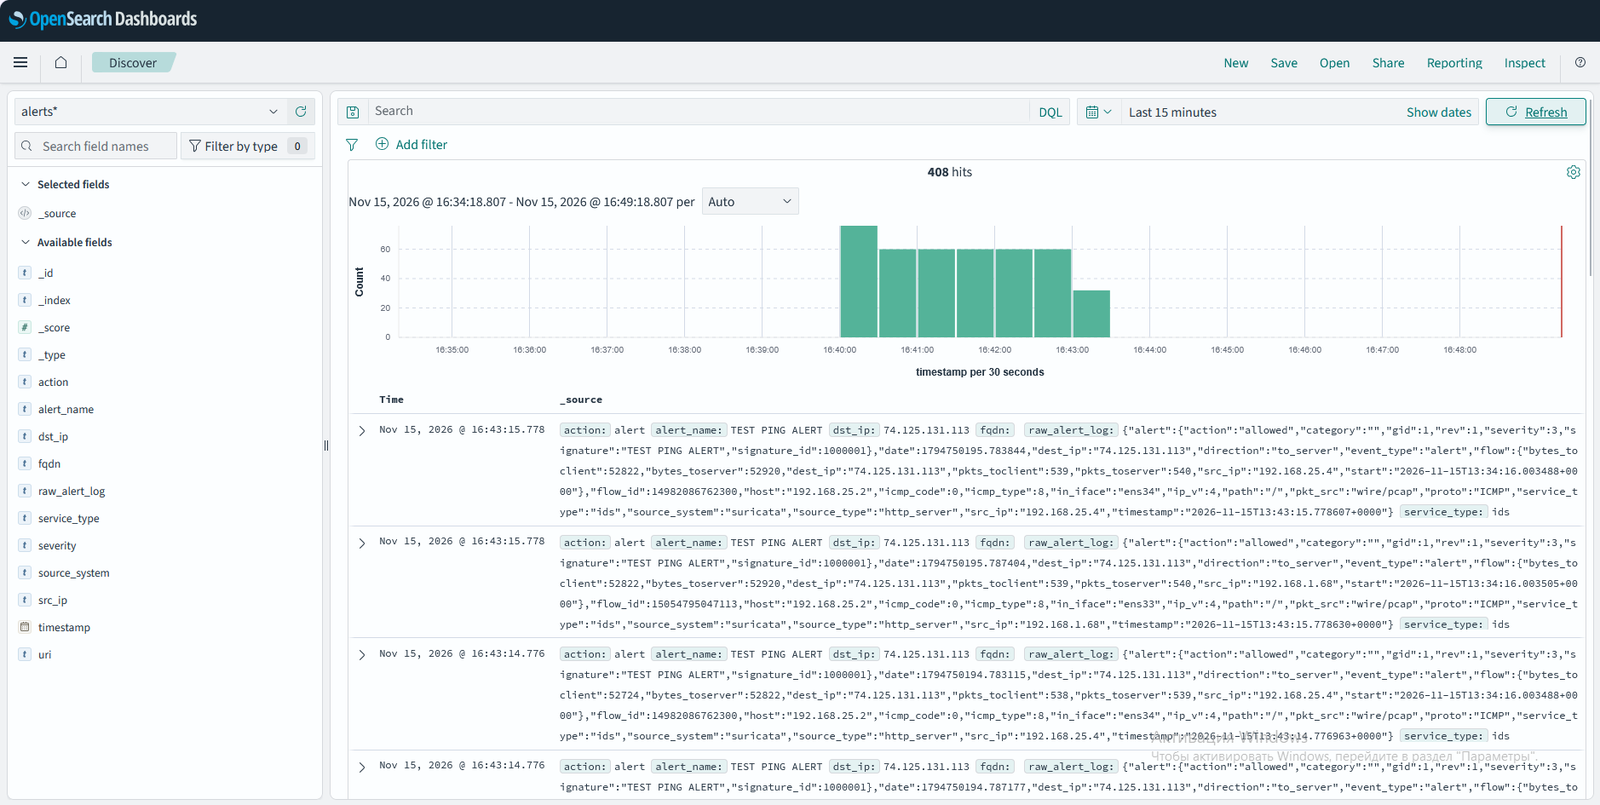
OpenSearch(Suricata)でのアラート取得:
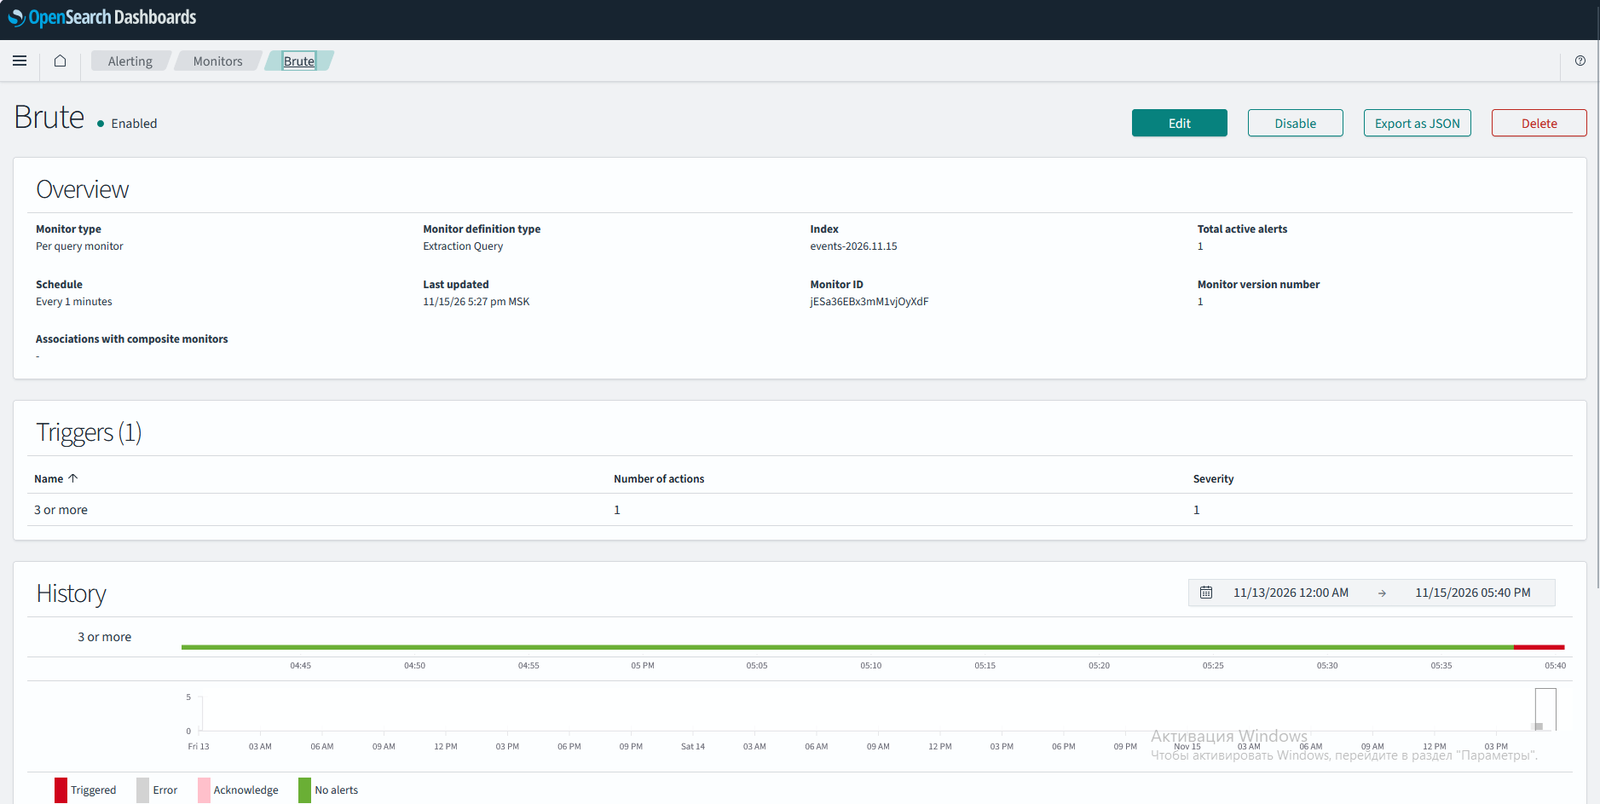
OpenSearchでNginxイベント用に作成されたモニター(相関ルールの例として):
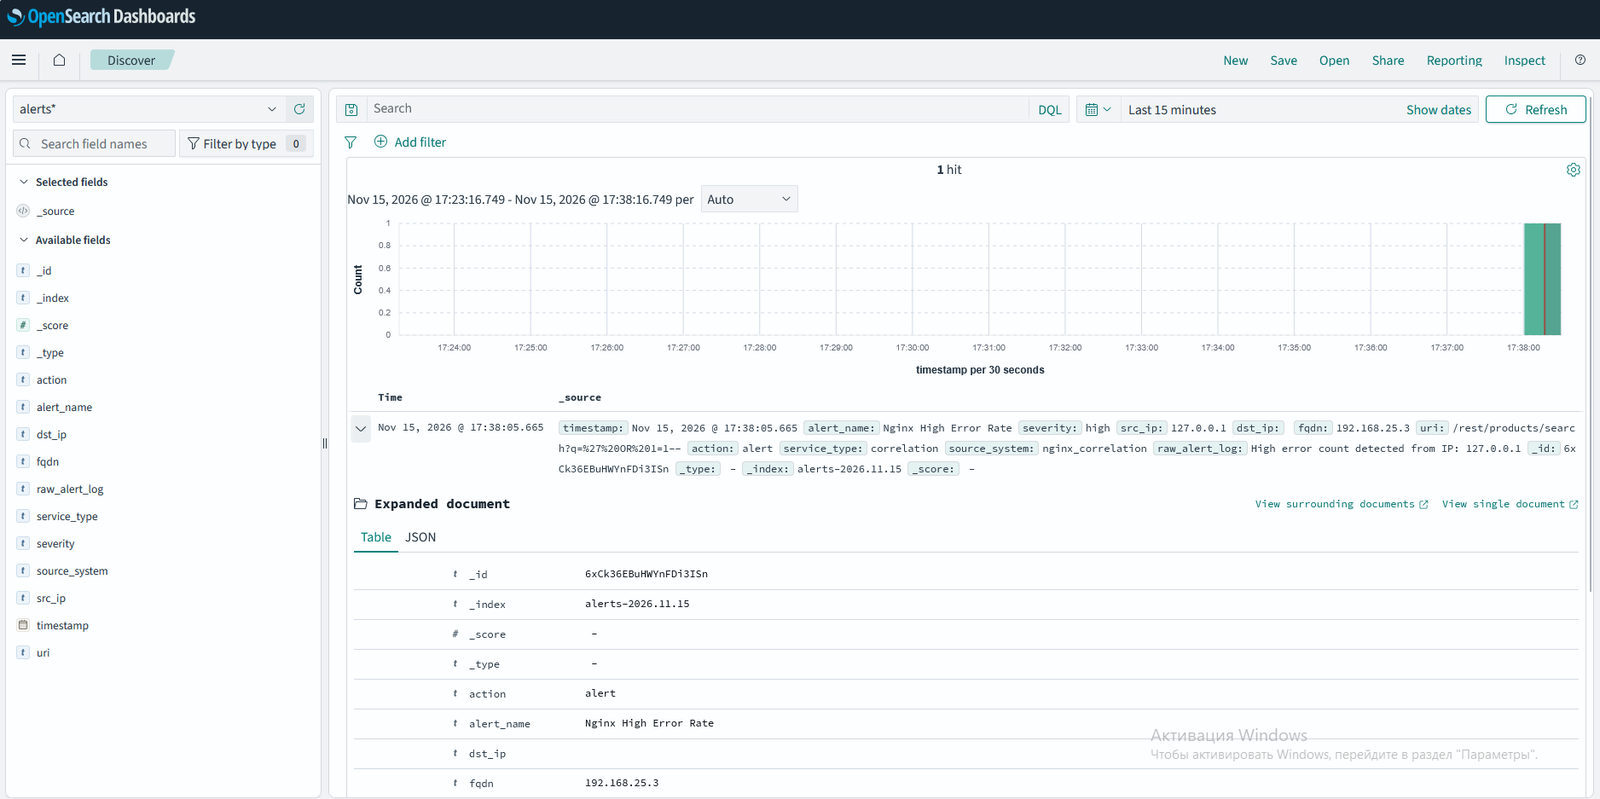
OpenSearch での Nginx ルールによるアラート:
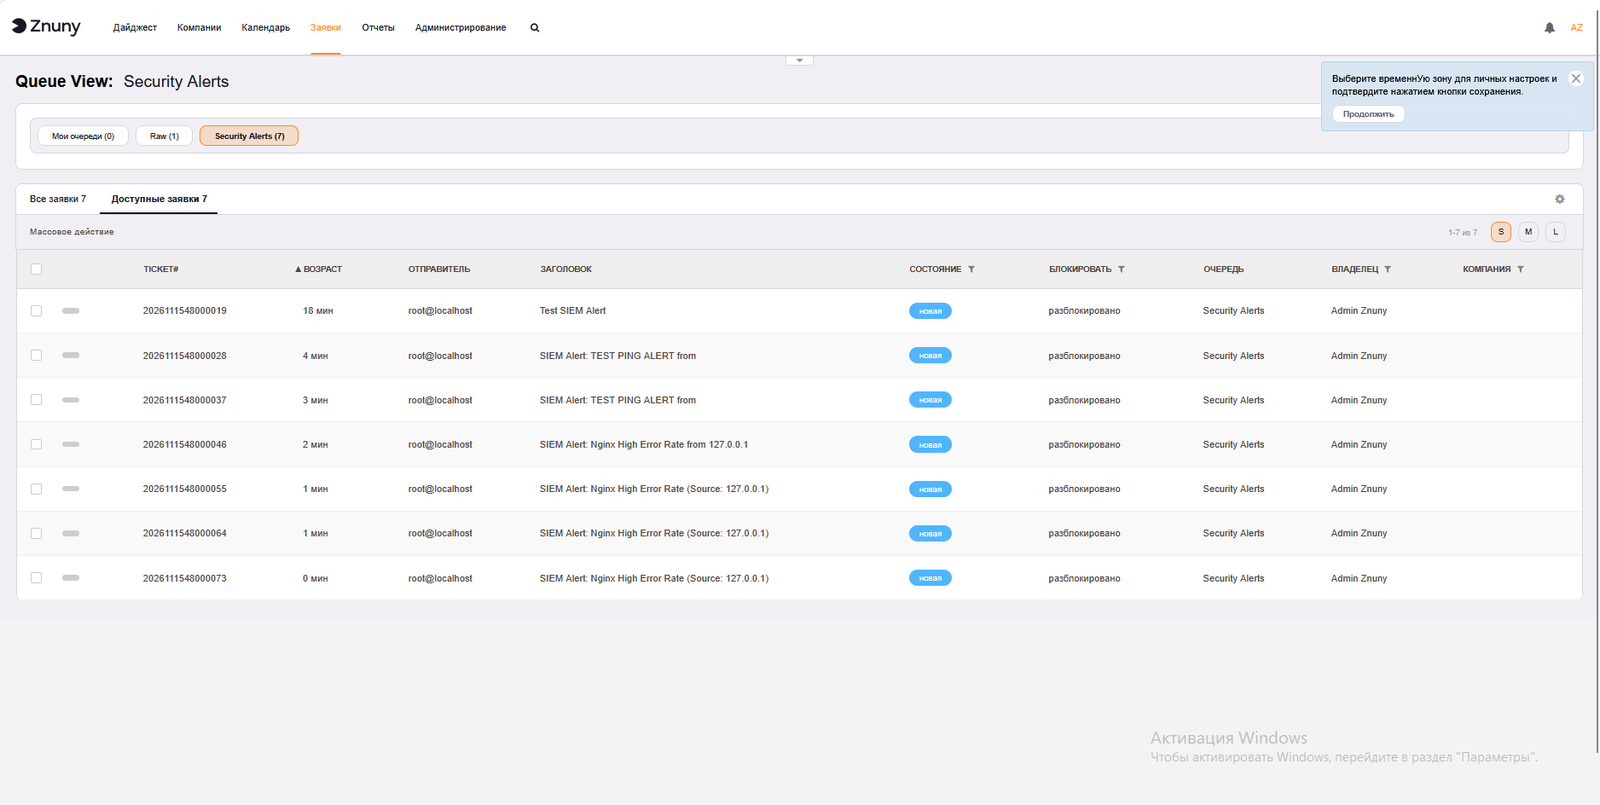
ケース管理のためにITSMでアラートを取得:
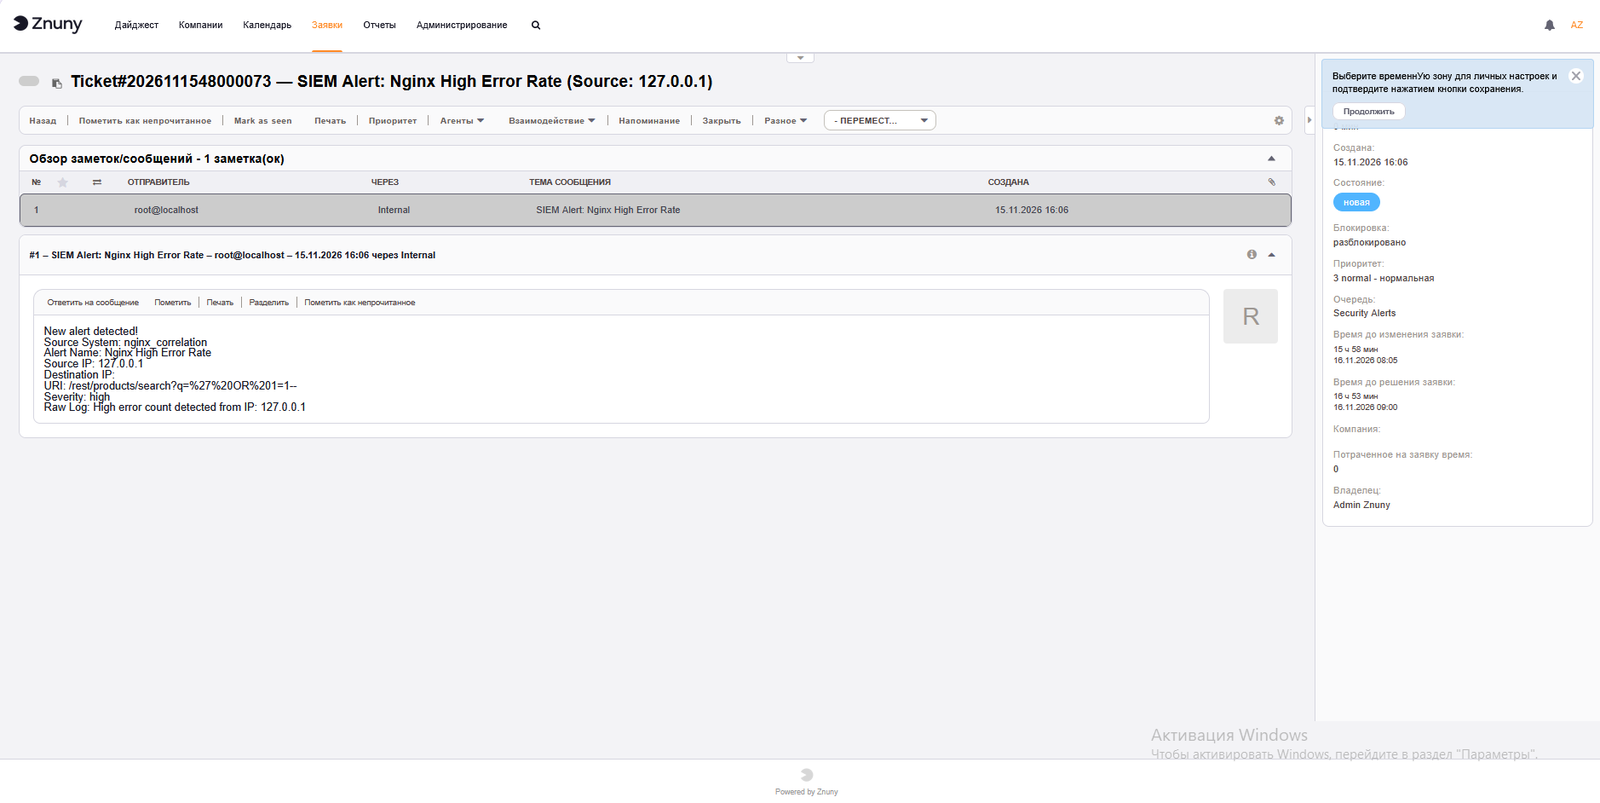
ITSMでのアラート:
Belov Sergey - @cybersec_road






