
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 moshe-ship/bidi-guard
コード内の不可視の双方向 Unicode 文字をスキャンします(Trojan Source 攻撃の防止、CVE-2021-42574)
 abdozkaya/rsc-security-auditor
🛡️ Next.js および React Server Components スタックを監査し、重大な脆弱性 (CVE-2025-66478, CVE-2025-55184) を検出します。リスクを検出し、修正コマンドを生成します。100% クライアントサイド。
 xiaoqimikko/log4j-check
log4j 2025/2026 年の7件の「設定のサイレント無効化」CVE セルフチェック:CVE×モジュールで4つのモジュールを判定し、log4j2 設定を構造解析して適用性ノイズを低減し、一発で済むアップグレード先バージョンを算出(6件は 2.25.4 と記載、ただし1件は 2.25.5…
 liamromanis101/dead.letter-cve-2026-45185
Exim MTAのCVE-2026-45185(Dead.Letter)用のシェルベースの脆弱性スキャナー。GnuTLSビルドのuse-after-freeを検出し、バージョン、TLSライブラリ、CHUNKING設定をチェックします。CI/CD統合用のJSON出力を生成します。
 felipecosta09/cve-2024-3094
Trend Micro Vision One TMAS CLIを使用してコンテナイメージ内のCVE-2024-3094(XZバックドア)を検出するためのステップバイステップのチュートリアル。自動スキャンスクリプト付き。
 cicd-sensor/cicd-sensor
eBPFを活用したCI/CDパイプライン向けランタイムセキュリティセンサー。サプライチェーン攻撃を検出し、プロセスの祖先やファイルアクセスを記録し、GitHub ActionsやGitLab CI/CD向けにフォレンジック証拠を提供します。
 xiaoqimikko/shiro-check
実際にインストールされている Apache Shiro のモジュールとバージョンを洗い出し、公式の 26 件の CVE のうち、実際に自分に該当するものを一つずつ判定します。「CVE × モジュール」単位で判定し、依存ゼロの単一 JAR です。CVE-2026-49268
 xiaoqimikko/scc-check
Spring Cloud Config CVE-2026-40982 用オフラインチェッカー — お使いのバージョン系に OSS 修正が存在するかどうかを確認できます (3.1.x/4.1.x/4.2.x: 存在しません)
 saharnooby/log4j-vulnerability-patcher-agent
log4jのJndiLookupクラスにパッチを適用してCVE-2021-44228を修正します
 fleralex/enseal
開発者向けのセキュアで一時的な機密情報共有。
 juliosuas/copyfail-guard
CVE-2026-31431 Copy Failに対する高速で監査可能なLinux緩和策: algif_aeadブロック、検証、およびAF_ALG seccomp強化。
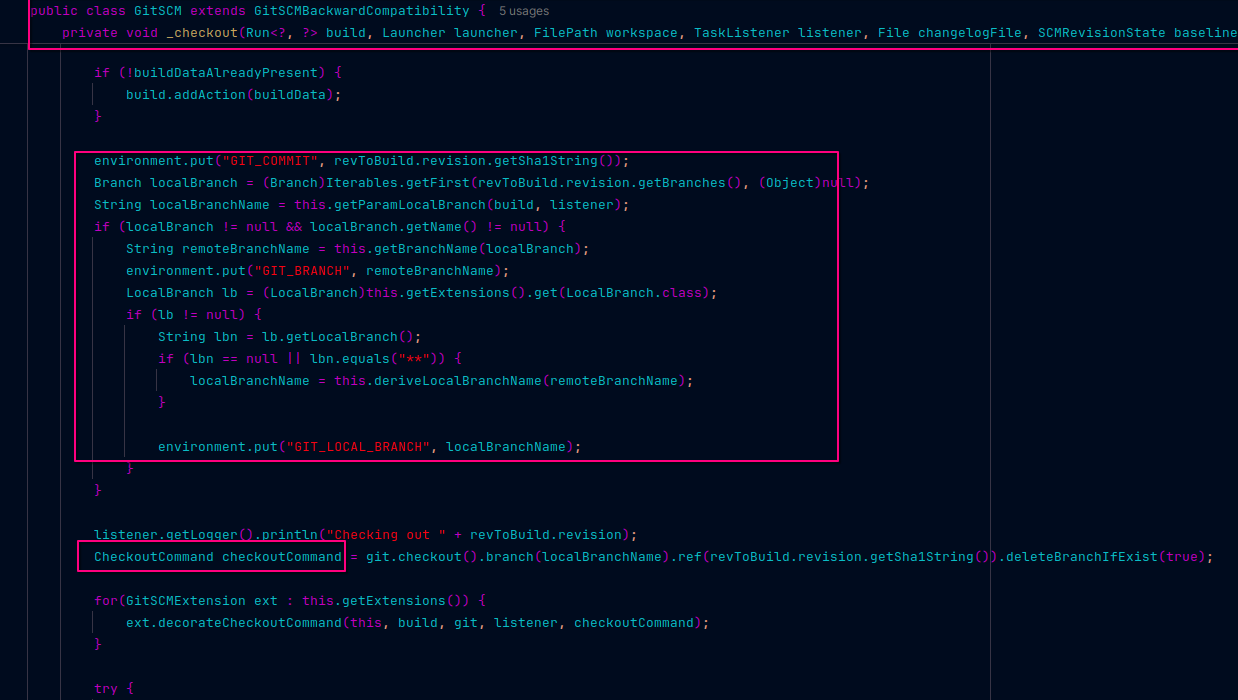 pl4tyz/cve-2025-53652-jenkins-git-parameter-analysis
CVE-2025-53652: Jenkins Git Parameter Analysis
 mikesplain/cve-2015-0235-cookbook
GHOST脆弱性をテストするためのChef Cookbook
 yonliud/cve-2026-0303
Checkov PoC: 自動読み込みされる設定と署名されていない外部Pythonチェックを介した任意コード実行。
 thedevappsecguy/log4j-mitigation-cve-2021-44228--cve-2021-45046--cve-2021-45105--cve-2021-44832
Log4J CVE-2021-44228 : 緩和策チートシート
 aestechno/cve-2026-31431-ansible
Ansibleプレイブックで、Debian/Ubuntu/RHELフリート全体にわたってCVE-2026-31431(Copy Fail)のカーネルコマンドライン緩和策を検出・適用します。読み取り専用の検出と冪等な適用に対応しています。
 eris-ths/supply-chain-guard
npm/yarn および Python (pip/poetry/uv) におけるサプライチェーン攻撃を検出、評価、対応します。Claude Code スキル + スタンドアロンスクリプト。axios RAT (2026-03-31) および Starlette BadHost…
 derekpreston81/cve_adc_ioc_2026
Citrix NetScaler CVE事前条件チェッカー (CTX696604準拠) | 対応CVE : CVE-2026-8451, CVE-2026-8452, CVE-2026-8655, CVE-2026-10816, CVE-2026-10817, および CVE-2026-13474








