
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 mahradbt/copyfail-mitigation
Ansibleプレイブックで、Linuxカーネルの`algif_aead`モジュールにおけるローカル権限昇格の脆弱性CVE-2026-31431(「Copy Fail」)を監査・緩和します。この脆弱性は2017年以降、主要なすべてのディストリビューションに影響します。
 pvharmo2/gha-lab-232af4821f
セキュリティ研究ラボによるCVE-2021-4281(GHSA-3796-3f93-cfvx)の再現: .github/workflows/combine-prs.yml内のPRヘッドブランチ名を介したシェルコマンドインジェクション(BraveUX/for-the-badge @…
 abhishek2512mishra/claude-code-security-audit
Claude Code環境をCVE-2026-21852の信頼前実行、フックハイジャック、eBPFロックダウンについて監査するセキュリティスキャナー。
 george0papasotiriou/cve-2026-11120-command-injection-via-git-url-in-ci-cd-pipeline
CI/CDパイプラインにおいて、サニタイズされていないGit URLを介したコマンドインジェクションを実証します。脆弱なビルドスクリプトおよび重大なCVEに対するエクスプロイト例を含みます。
 devstuff/harden-docker-seccomp
Docker 向けの CVE-2026-31431(「Copy Fail」)緩和策。Kubernetes テンプレートも含まれます。
 philippeabraxas-jpg/responsible-alliance-protocol
安全性はプロンプト命令では実現できない。TBPは自律エージェント向けに外部実行レイヤーの境界を提供し、署名済みOPAポリシー、Merkle監査チェーン、および危機時のオーバーライドに対する厳格なマルチシグガバナンスプロトコルを通じて、ハードなF/I/W不変条件を強制する。
 pmontesd/log4j-cve-2021-44228
Log4Shellに脆弱なJARファイルをファイルシステムでスキャンする非常にシンプルなAnsibleプレイブック
 pvharmo2/gha-lab-00d54c717d
セキュリティ研究ラボ: CVE-2026-47172 (deploy.yaml における workflow_run pwn リクエスト) — duck-organization/questbot の 1903b2f 時点のフラット化スナップショット
 bakos-sandor-nx/teamcity-cve-2026-63077-remediation
# JetBrains TeamCity オンプレミス版 CVE-2026-63077 緊急ハードニング&パッチ適用ランブックパッケージ
 pvharmo2/gha-lab-5bce203f66
セキュリティ研究ラボ: CVE-2026-41249 (GHSA-q58j-g3f4-h26h) の再現 — .github/workflows/static.yml における pull_request_target pwn リクエスト、coreshop/CoreShop@cc1e3f54…
 appsec-forge/appsec-forge
本番環境に着想を得たケースを備えた構造化セキュリティ知識ベース:エンジニアリングチーム向けの脆弱性分析、エクスプロイトの解説、修復、およびDevSecOps。
 paveg/rails-activestorage-vips-audit
Rails コードベースを CVE-2026-66066(KindaRails2Shell)について監査するエージェントスキル — Active Storage + libvips の任意ファイル読み取り / RCE を検出し、Rails と libvips のバージョンおよび…
 roxanne_ardary/aurea
Aureaは、Terraform、Kubernetes、Docker、AnsibleにわたるInfrastructure as Code(IaC)を保護する、オープンソースのAI搭載プラットフォームです。CI/CDパイプラインと統合し、設定ミスのスキャン、脆弱性の検出、ポリシーの適用、実行可能な修復…
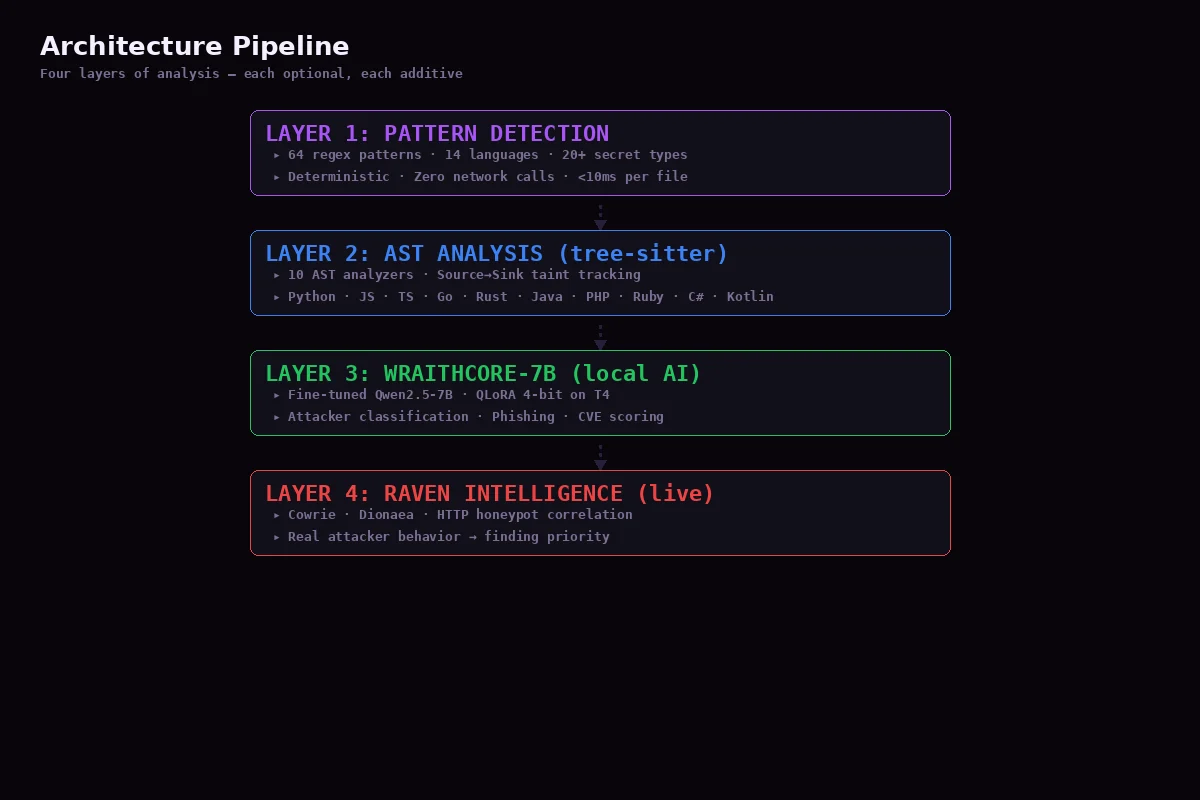 niffyhunt/codeguard-copilot
AIを活用したセキュリティコパイロットで、コーディング中に脆弱性を検出します。開発者向けのリアルタイムセキュリティスキャン、教育的な解説、自動修正を提供します。
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell(CVE-2021-44228)の検出、コード影響分類、およびShieldOpsにおける修復ガイダンスをテストするための、意図的に脆弱なJava/Mavenフィクスチャ。
 pvharmo2/gha-lab-ba8e0c4217
認可されたセキュリティ研究ラボ: CVE-2024-42370 / GHSA-4hq2-rpgc-r8r7 (docs-preview.yml における環境変数インジェクション) の再現 — litestar-org/litestar@18d84d84 のスナップショット
 pvharmo2/gha-lab-ca4fa82ac5
セキュリティ研究ラボ: mesa/mesa benchmarks.yml pull_request_target ワークフローにおける CVE-2026-29075 (GHSA-3j55-5q6x-2h48) の再現 — 認可された脆弱性再現のための単一コミットスナップショット。
 gduma-phdata/patch-cve-2026-09881
パッチ: テンプレートインジェクション RCE (Atlassian Confluence)








