Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
rsc-security-auditor — 🛡️ Next.js および React Server Components スタックを監査し、重大な脆弱性 (CVE-2025-66478, CVE-2025-55184) を検出します。リスクを検出し、修正コマンドを生成します。100% クライアントサイド。 | Kitploit
ツール/GitHubGitHub/abdozkaya/rsc-security-auditor
静的分析脆弱性スキャナーコード分析ウェブセキュリティDevSecOps学習と教育
GitHubabdozkaya/rsc-security-auditor

rsc-security-auditor

🛡️ Next.js および React Server Components スタックを監査し、重大な脆弱性 (CVE-2025-66478, CVE-2025-55184) を検出します。リスクを検出し、修正コマンドを生成します。100% クライアントサイド。

共有
リポジトリを見るウェブサイト
53011ヶ月前未レビュー

🛡️ RSC セキュリティ監査ツール

License Next.js Privacy

Next.js および React Server Components スタックにおける深刻なセキュリティ脆弱性(CVE-2025-66478、CVE-2025-55184)を検出します。

🚨 緊急: 2025年12月の最近の開示により、React Server Components に深刻な DoS および RCE 脆弱性が明らかになりました。このツールは、package.json を即座に監査するのに役立ちます。

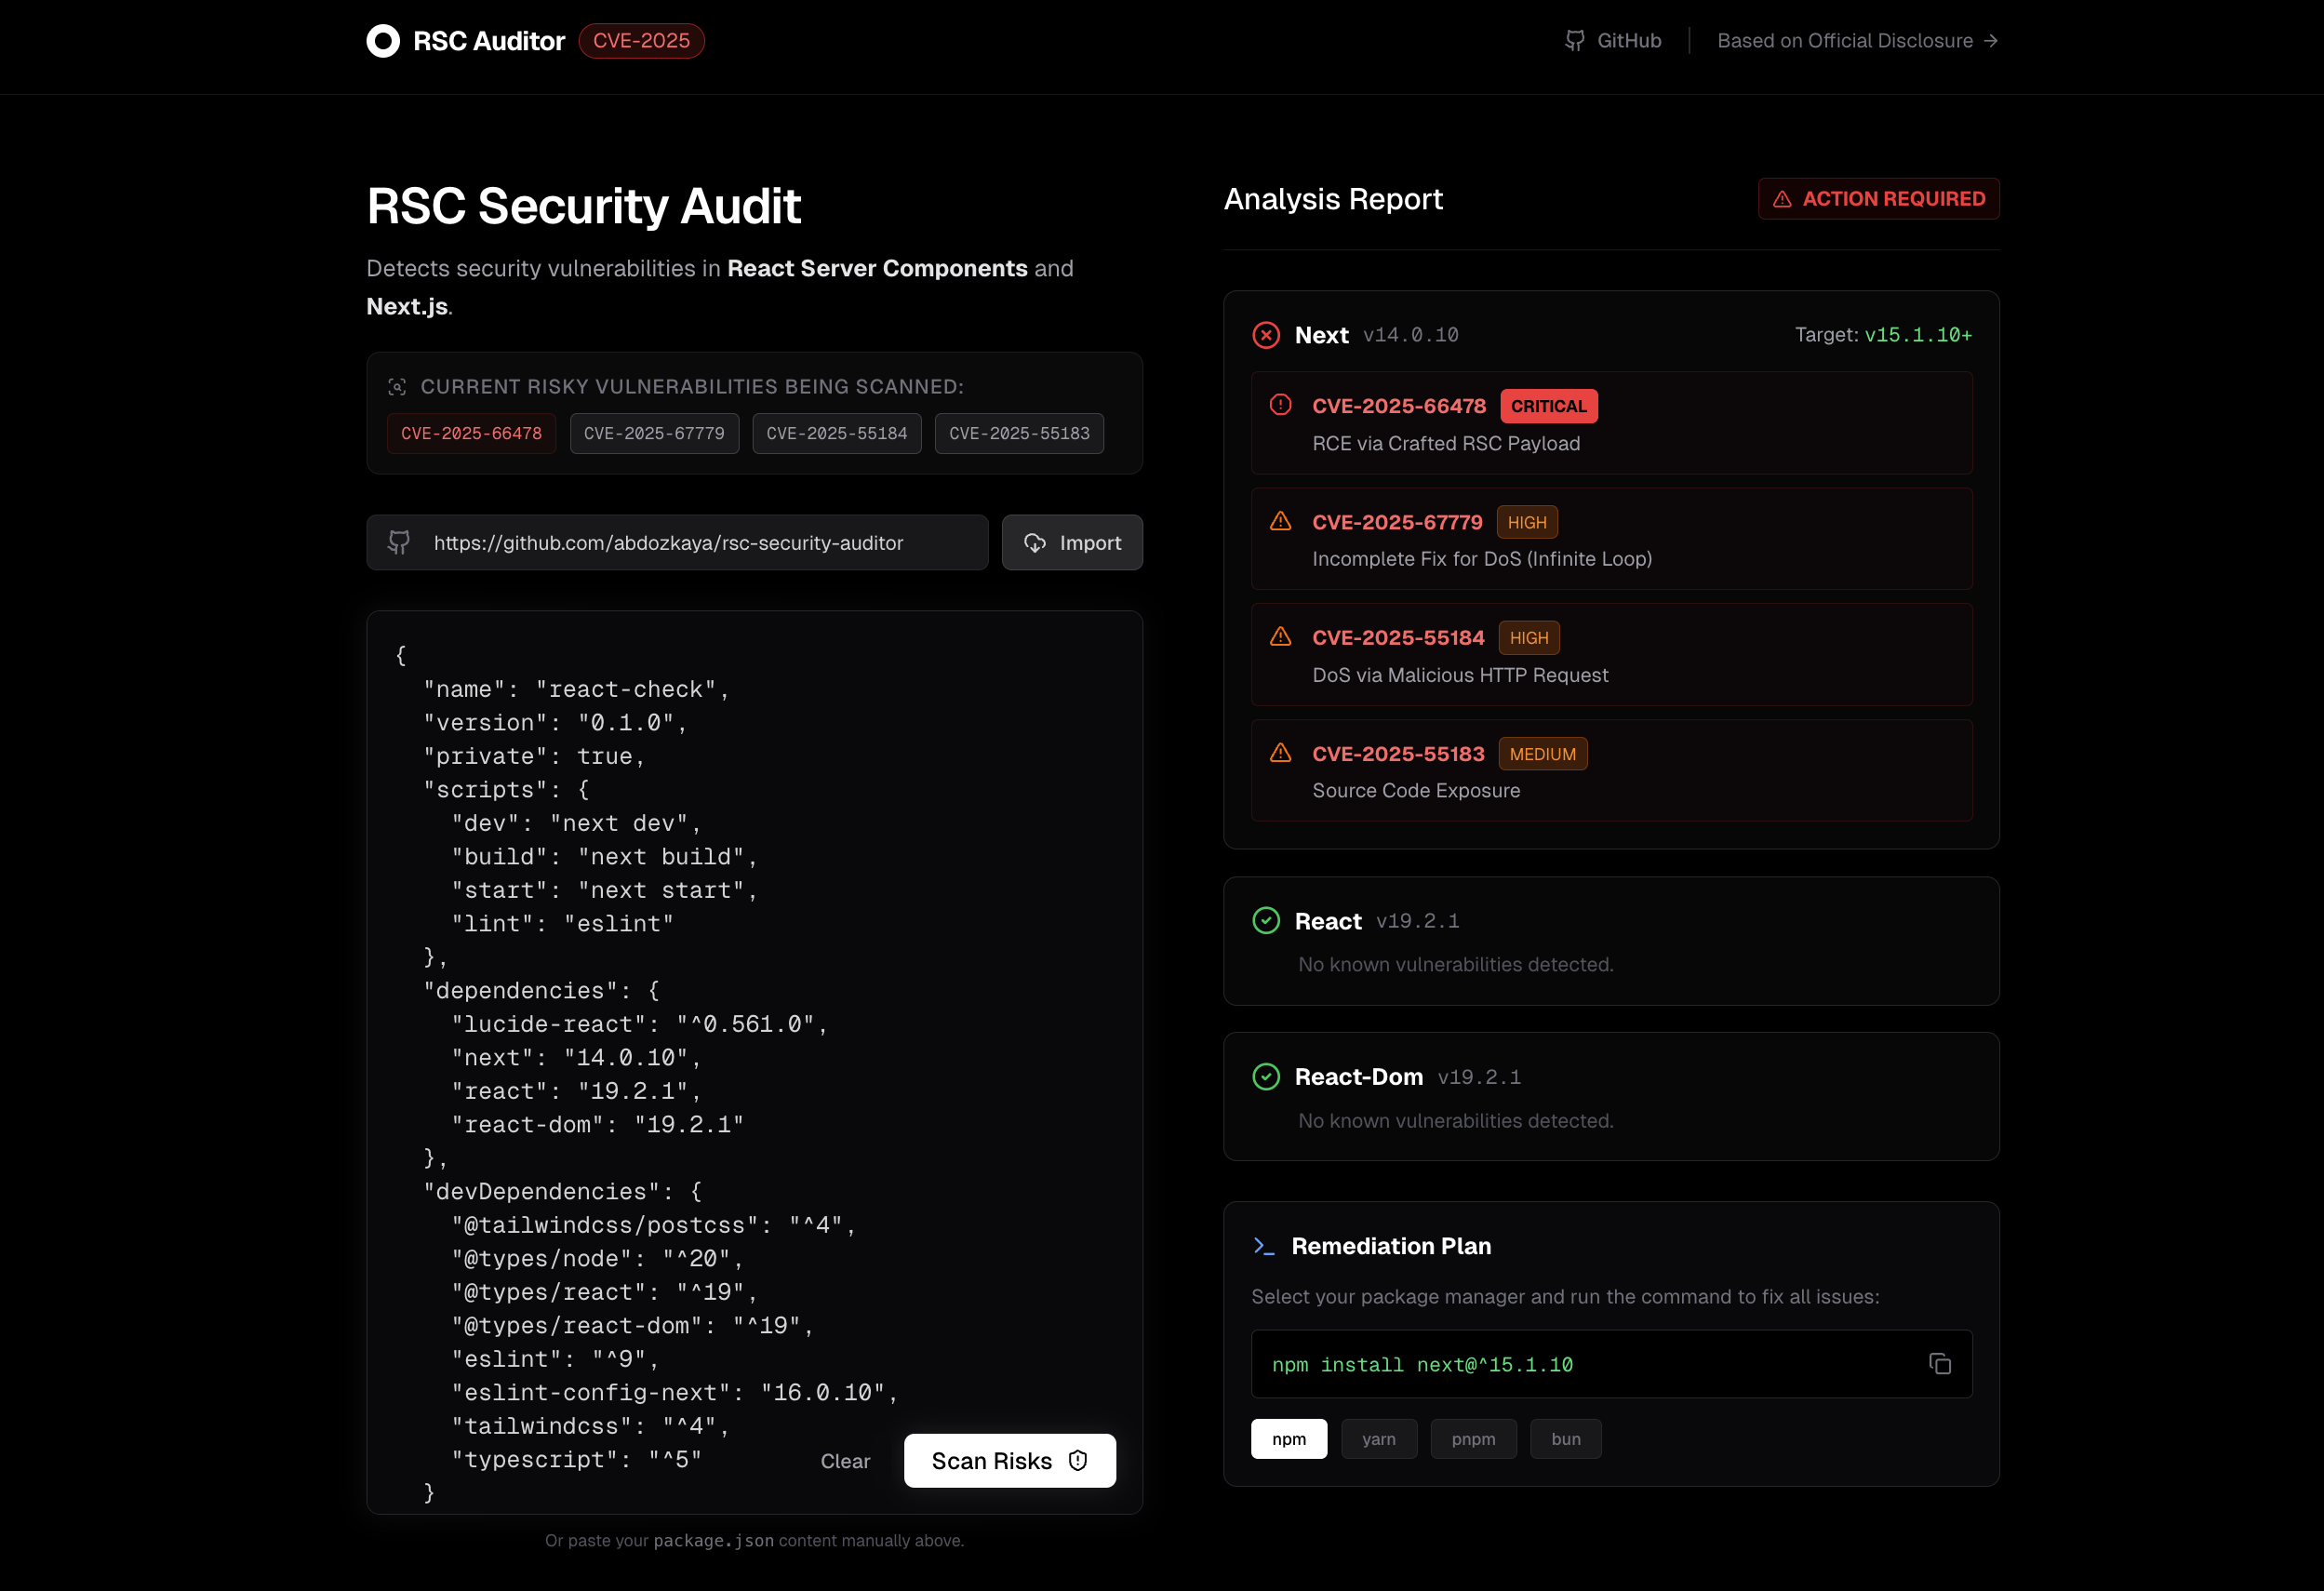
App Screenshot

⚡ 機能

  • 🔒 プライバシー最優先: 100% クライアントサイド。あなたの package.json データはブラウザから 決して 流出しません。
  • 🧠 スマート解析: next、react、react-dom の特定の脆弱なバージョン範囲を検出します。
  • 🩹 自動修復: 問題を修正するための即使用可能なアップグレードコマンド(npm、pnpm、yarn、bun)を生成します。
  • ✨ モダンなUI: Next.js 15、Tailwind CSS、Vercel の Geist フォントで構築。
  • 📡 ライブ脆弱性DB: 新しい CVE が発見された際に簡単に更新できるアーキテクチャ。

🎯 検出される脆弱性

このツールは現在、以下の開示をチェックします。

CVE ID深刻度説明
CVE-2025-66478🔴 Critical巧妙に細工された RSC ペイロードによるリモートコード実行 (RCE)。
CVE-2025-67779🟠 High以前の DoS 攻撃(無限ループ)に対する不完全な修正。
CVE-2025-55184🟠 High悪意のある HTTP リクエストによるサービス拒否 (DoS)。
CVE-2025-55183🟡 MediumServer Actions におけるソースコード開示。

🚀 はじめに

このプロジェクトをローカルで実行するには:

  1. リポジトリをクローン

    git clone https://github.com/abdozkaya/rsc-security-auditor.git
    cd rsc-security-auditor
    
  2. 依存関係をインストール

    npm install
    # or
    pnpm install
    
  3. 開発サーバーを起動

    npm run dev
    
  4. ブラウザで http://localhost:3000 を開きます。

🛠️ 技術スタック

  • フレームワーク: Next.js 15 (App Router)
  • スタイリング: Tailwind CSS
  • アイコン: Lucide React
  • フォント: Geist Sans & Mono

🤝 貢献

貢献を歓迎します!RSC 関連の新しい脆弱性を見つけた場合は、lib/vulnerability-db.ts を更新してプルリクエストを開いてください。

  1. プロジェクトをフォーク
  2. 機能ブランチを作成 (git checkout -b feature/NewCVE)
  3. 変更をコミット (git commit -m 'Add CVE-202X-XXXX')
  4. ブランチにプッシュ (git push origin feature/NewCVE)
  5. プルリクエストを開く

👤 作者

Abdullah Özkaya

  • X: @ozkayabd
  • GitHub: @abdozkaya

📄 ライセンス

このプロジェクトは MIT ライセンスの下でライセンスされています。詳細については LICENSE ファイルを参照してください。

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →