
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ
 mrk336/from-foothold-to-domain-admin-weaponizing-cve-2025-54918-in-real-world-devops
CVE-2025-54918(Windows NTLM脆弱性)のシミュレートされた悪用と緩和策。検出スクリプト、Ansibleパッチ、CI/CD強化を含む。ハイブリッドクラウド環境における低レベルアクセスからSYSTEMへの権限昇格を実演。
 zihxs/check-react-rce-cve-2025-55182
Security scanner to detect CVE-2025-55182 & CVE-2025-66478 vulnerabilities in React Server Components (RSC) projects
 owasp/trisuella-aidlca-framework
Policy統制されたLLMSecOpsフレームワーク。ASTベースのSAST、シークレットスキャン、サプライチェーンおよびマルチクラウドCSPMチェック、AI-BoM生成、CI/CDセキュリティゲートを提供します。
 mbennett-labs/crypto-scanner
コードベースから量子脆弱な暗号をスキャンするCLIツール
 dracondev/dracon-utilities
Dracon 開発者ワークスペースのための不可視インフラストラクチャ: git 同期、システムガード、および warden 暗号化ユーティリティ。
 nccgroup/secretscrub
静的解析ツールからのSARIF出力を処理し、ソースコード内のハードコードされたシークレットを検出して秘匿化(redact)し、元のシークレットを含まないクリーンなコピーを作成します。
 barrersoftware/opencode-secure
OpenCodeのセキュリティ強化フォーク - 上流がパッチ適用を拒否しているCVE-2026-22812(CVSS 8.8 RCE)を修正
 vighnesh91/-logicsentry-ai
ソースコードを解析し、HARトラフィックを再生してビジネスロジックの欠陥、BOLA、競合状態、権限の問題をローカルLLMトリアージで検出するオフラインSAST/DASTトリアージエンジン。
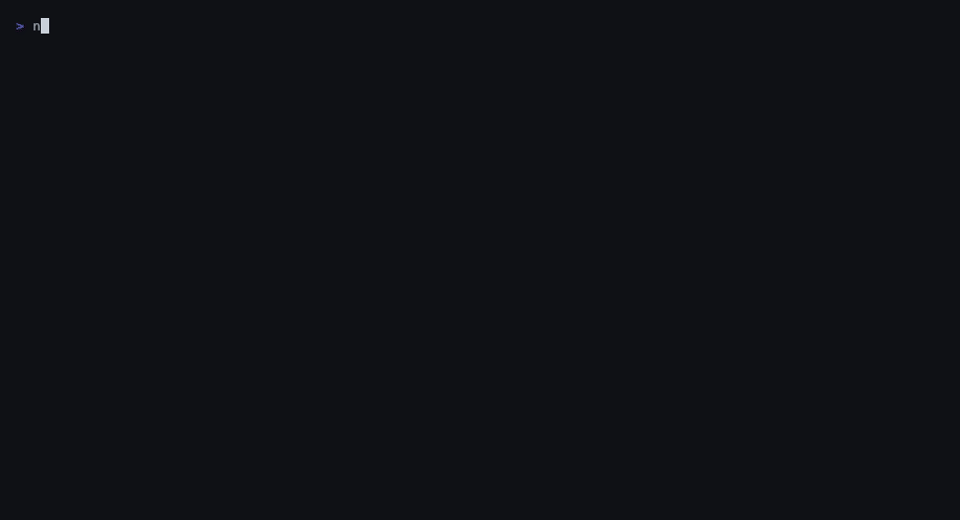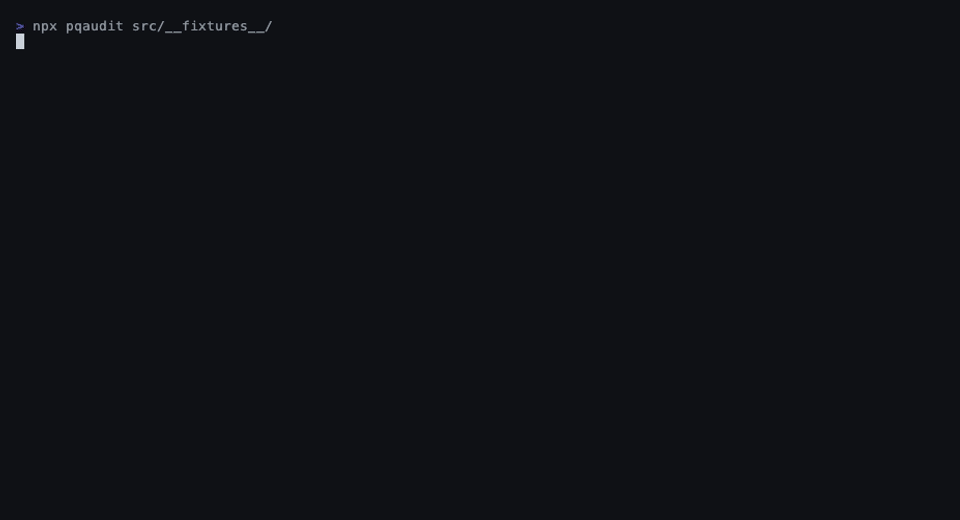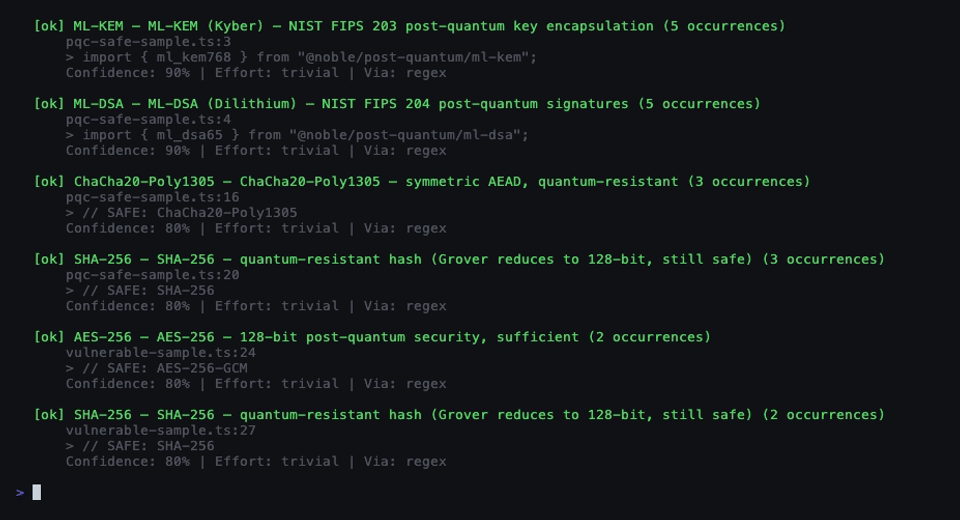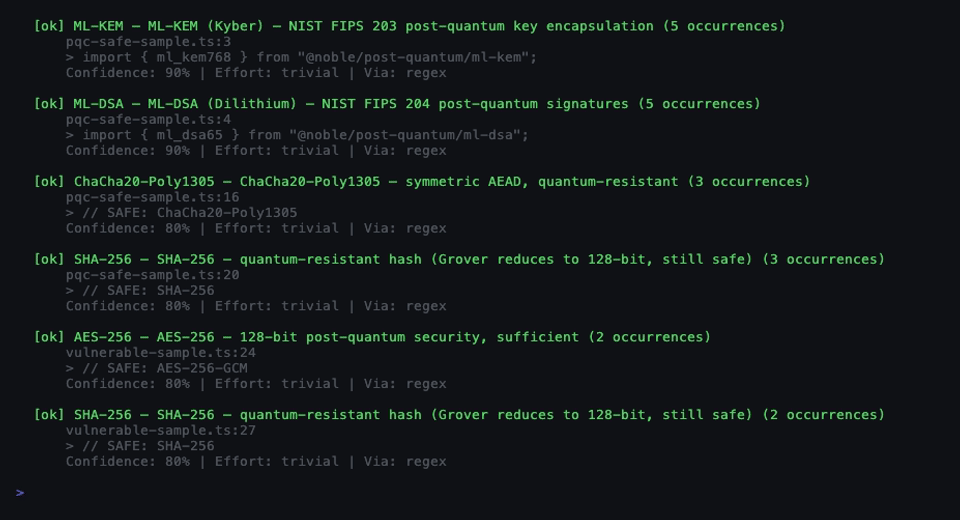 pqcworld/pqaudit
コードベースをスキャンして量子攻撃に脆弱な暗号を検出します。Q-Dayの前にRSA、ECDSA、Ed25519、ECDHを検出します。CycloneDX CBOM + SARIF 出力。
 kaminaduck/ansible-cve-2024-3094
CVE-2024-3094(XZバックドア)をチェックおよび修復するために設計されたAnsible playbooks
 ag3ntsc4rn/autorun-audit
Find code that runs without you asking: repo files that execute on folder open (VS Code tasks, agent hooks, MCP, devcontainers) and Python…
 oseguera12/cowrie-honeypot-digitalocean
Cowrie、Loki、Promtail、Grafanaを使用して構築された中程度の対話型SSH/Telnetハニーポット - GitLab CI検証パイプラインを使用してTerraform経由でDigitalOcean上にプロビジョニング。
 dheeraj-jayaswal/cicd-goat-vapt-writeup
OWASP CICD-Goatの完全なVAPTレポート — 9個のCTFdフラグを獲得、4件の重大(Critical)+5件の高(High)レベルの発見事項(CVE-2024-23897を含む)をOWASP Top 10…
 captain4554/cve-2025-55182-scanner
🛡️ CVE-2025-55182-Scannerを使用してNext.js/Wakuの脆弱性をスキャン・評価し、静的解析と動的解析を組み合わせて堅牢なセキュリティを実現します。
 mahdi13830510/cve-2026-31431-mitigation-suite
カーネルランタイム防御フレームワーク。AF_ALGの脆弱性に対応し、eBPFソケットトレーシング、Ansibleによる堅牢化、ドリフト検出用の暗号監査ツールを備えています。
 reverseclabs/azuredevops-enum
読み取り専用のAzure DevOps列挙ツール。認可されたセキュリティ評価中に、REST APIへクエリを実行してプロジェクト、リポジトリ、サービス接続、ビルド、パイプラインのシークレット、権限、ブランチポリシーを明らかにします。
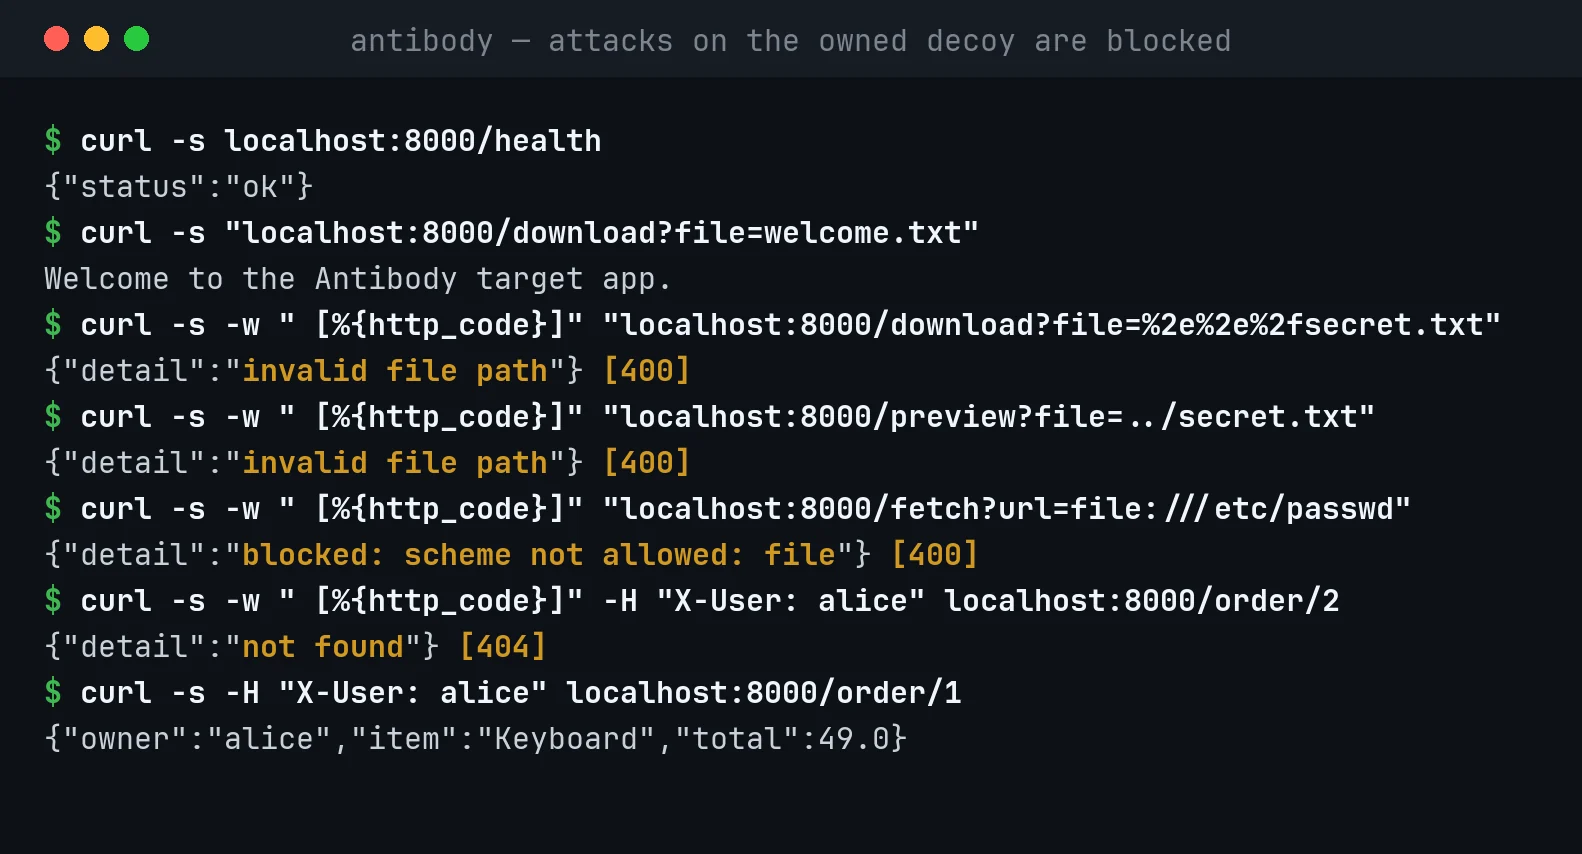 lsudoko/antibody
GitLab Duo DevSecOpsループ。2つ目のAIがAIの書いた修正すべてに再攻撃を仕掛け、成功したバイパスをそれぞれ恒久的な抗体として保存し、CIと本番環境で再生する。
 praetorian-inc/capability-sdk
セキュリティスキャナ向けの標準ケイパビリティインターフェースを定義する共有 Go SDK。マルチフォーマットの検出結果出力(terminal、JSON、NDJSON、Markdown、SARIF)と CLI ドキュメントのドリフトチェックを備える。








