#1
 mhaggis/package-inferno
コミュニティのための公開パッケージスキャナー
 foxvr-sudo/bug-bounty-arsenal-v.3
フルスタックのWebアプリケーションセキュリティスキャン用プラットフォームで、検出器ベースのエンジン、非同期Celeryワーカー、そして検出結果のトリアージと証拠のエクスポートを行うReactダッシュボードを備えています。
 vikasudasi/exfil-scan
LLM出力とAI生成コンテンツを、ユーザーや下流システムに到達する前に、データ流出シグナル(EchoLeak、CVE-2025-32711)についてスキャンします。
 yandex-cloud-examples/yc-mk8s-copy-fail-mitigation
DaemonSet for mitigating vulnerability CVE-2026-31431 (Copy Fail)
 kingofbugbounty/nuclearpond-ofjaaah
Nuclear Pondは、Nucleiを活用して、コーヒー1杯分のコストでインターネット全体を対象としたスキャンを実行できるユーティリティです。
 luftwaffe66/gobfuscator
Goのソースコードを、実行時の動作を維持しつつ、AES-256文字列暗号化と実行時復号、識別子の名前変更、コメント削除によって難読化し、リバースエンジニアリングを妨げます。
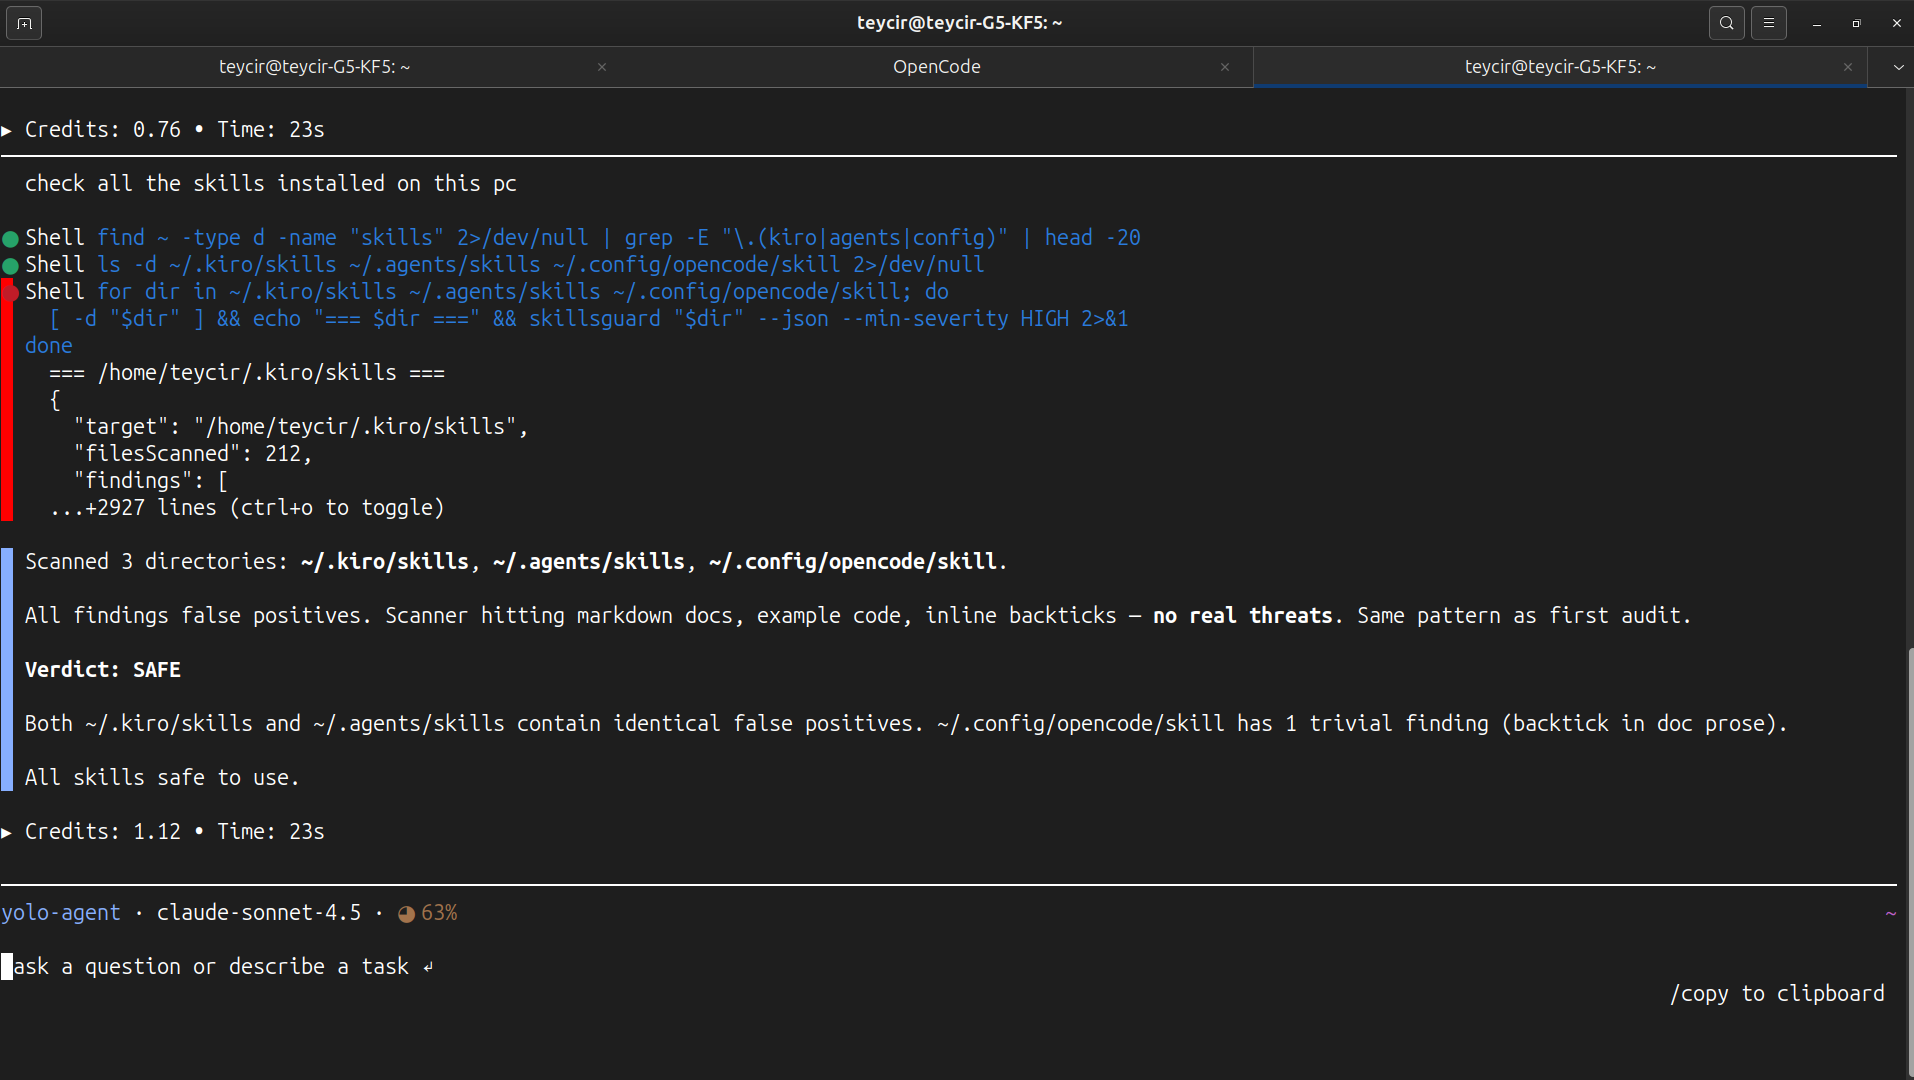 teycir/skillsguard
Static security scanner for AI agent skill packages. Detects malicious SKILL.md files and bundled scripts before they run.
 mf-labs/witcher
GitHub Advanced Security (GHAS) コントロールの大規模管理
 onyks-os/networksandboxengine
nftablesルールをテストするための決定論的ネットワークサンドボックス。一時的なLinuxネットワーク名前空間(netns)とScapyを使用して、ファイアウォールロジックを安全に検証します。
 adriyansyah-mf/centralizedfirewall
ファイアウォール設定の管理を一元化し効率化するために設計されたFirewall Manager APIを提供します。
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 nccgroup/matt.net
Matt.Netは、MicrosoftのCAT.NETコード監査ツールのシンプルなGUIラッパーです。
 viralmaniar/vulnvault
アプリケーションセキュリティ脆弱性に関する開発者向けナレッジベース。安全でないコードと安全なコードの例、防止ガイダンス、言語やフレームワークごとのOWASP/CWEマッピングを収録。
 irgoncalves/f5-waf-enforce-sig-cve-2021-44228
これは、BIG-IP ASMデバイス上のすべてのポリシーに対して、CVE-2021-44228向けのシグネチャを強制適用します。
 owasp/xpsd
脆弱性スキャンのための到達可能性トリアージ。スキャナーの検出結果をLLMエージェントに渡し、ソースコードを読んで実際に到達可能なCVEを判定します。
 abtonc/next-cve-2025-66478
ローカルプロジェクトをスキャンしてCVE-2025-66478の脆弱性を検出し、修正せずに影響を受けるインスタンスを報告します。