#1

 guettli/fix-cve-2020-15228
GitHub Actionsワークフローファイルを自動的にパッチし、非推奨で安全でない::set-envおよび::add-pathコマンドを安全な環境ファイル構文に置き換えるPythonスクリプト。
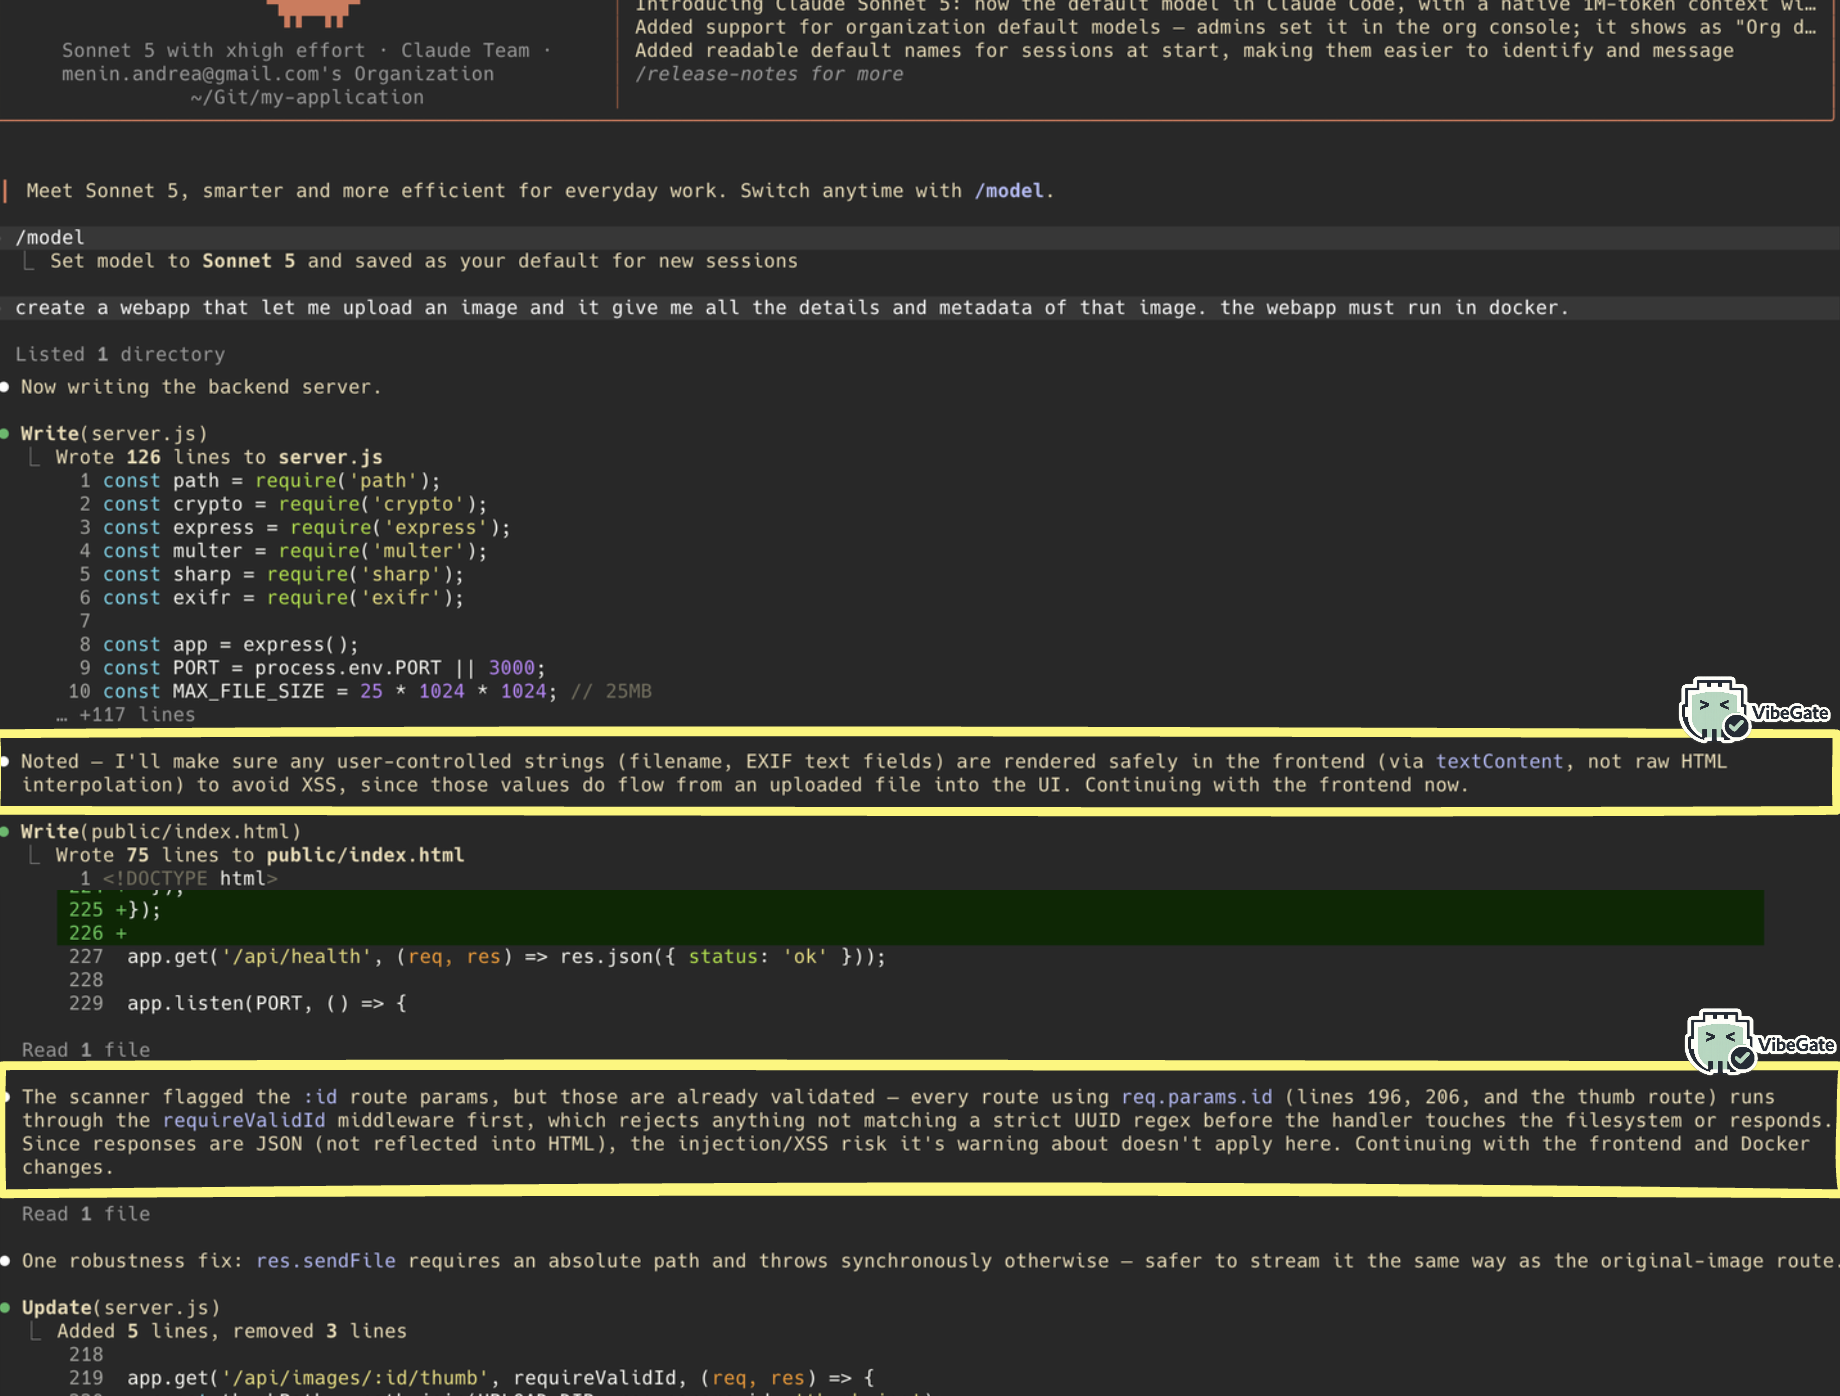 themiddleblue/vibegate
ホストに依存しない、コーディングエージェント向けのpre-writeセキュリティフック: Semgrepを介してユーザー入力パターンを検出し、決定論的でLLMを使用しないセキュリティガイダンスを生成します。
 alvm/php2shell-eol-backport
RHEL、CentOS、Oracle Linux 7 / 6 のサポート終了済み PHP 5.4 / 5.3 パッケージに対する CVE-2026-109618 / CVE-2026-109619(php2shell)の非公式修正
 auditinfra-io/o1js-scan
o1js/Mina zkAppsおよびNoir回路におけるzk回路の健全性バグを検出する依存関係不要の静的解析ツール
 ndaal_open_source/ndaal_public_auditd
MITRE ATT&CK にマッピングされた 14,956 件のルール、Ansible デプロイメントロール、セキュリティ監視とコンプライアンス監査のための lint/テストツールを備えたベストプラクティスの Linux Auditd ルールセット。
 xiaoqimikko/jackson-check
jackson-databind + jackson-core の26件のセキュリティアドバイザリ自己点検:座標ごとに1件ずつ突き合わせて、本当に適切なバージョン(2.18.11/2.21.7/2.22.3/3.1.7/3.2.3、2.21.6…
 xiaoqimikko/bc-check
2026年のBouncy Castle CVEのうち、実際に自分に該当するものを特定するオフラインスキャナー。BC、BC-LTS、BC-FJA(FIPS)に対応しており、これらはバージョンスキームを共有していません。CVE-2026-58062 / CVE-2026-8763 /…
 xiaoqimikko/fastjson-check
Zero-dependency, offline CLI scanner that finds fastjson inside JARs and Spring Boot fat-JARs, flags CVE-2026-16723 exposure, and detects shaded…
 tanmayshahane/kyubisweep
軽量でクロスプラットフォームのCLIツールで、ファイルシステムをスキャンして露出したシークレット、APIキー、トークンを検出します。最大のパフォーマンスとゼロ依存性を実現するためにGoで構築されています。
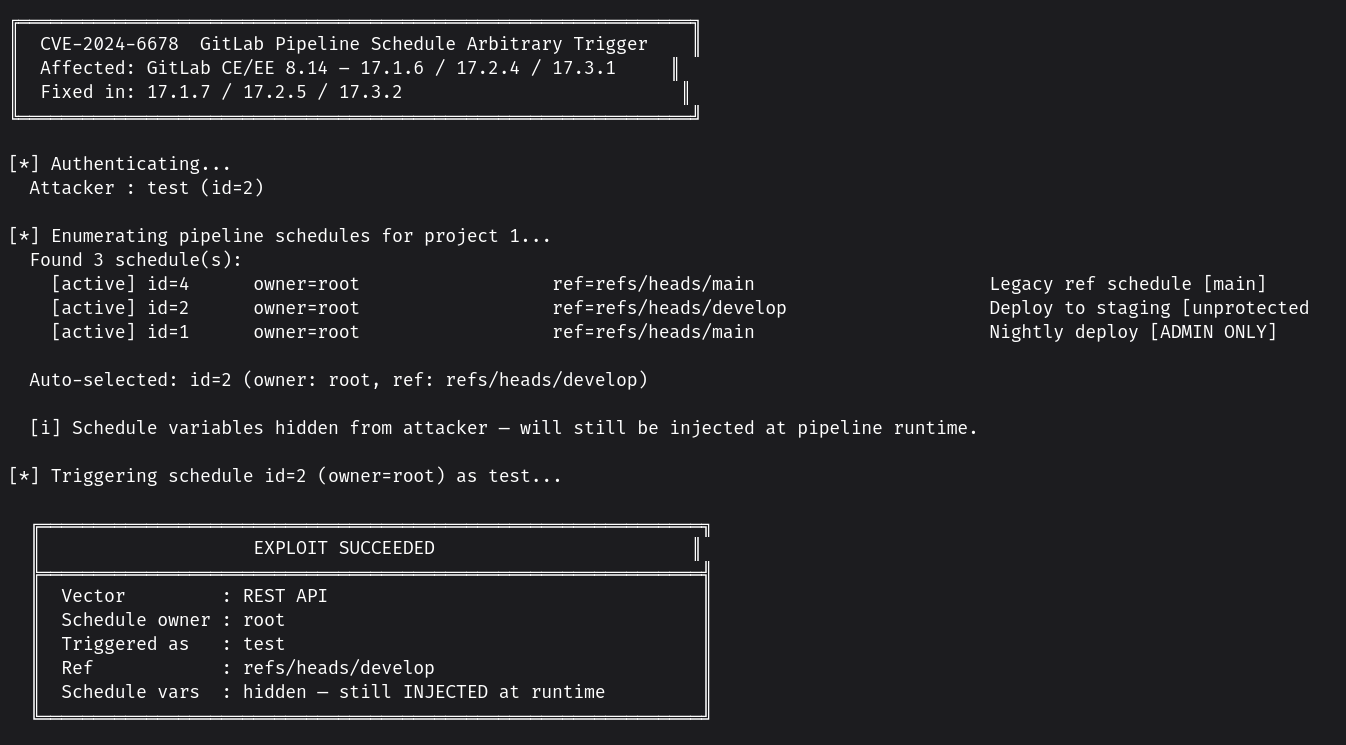 fallenskill1/cve-2024-6678
CVE-2024-6678 用の PoC
 ajf8729/blacklotus
BlackLotus(aka CVE-2023-24932)の検出/修復スクリプト(Intune、ConfigMgr、および汎用利用向け)
 xiaoqimikko/tomcat-check
查出 Spring Boot 内嵌 Tomcat 的真实版本(pom 里没有),并对每条 2026 年 CVE 同时给出 ASF 官方评级与 GitHub 评级、触发条件、以及这条会不会进 Dependabot 告警 CVE-2026-41293
 sorami-consulting-au/ai-kubernetes-helm-chart-security
Kubernetes上の15のAIサービング、ベクトルデータベース、MCP Helmチャートのセキュリティデフォルトに関するSoramiテクニカルレポートのためのエビデンスとデータ。
 fabriziosalmi/tanstack-compromise-checker
TanStack npm サプライチェーン攻撃の兆候(CVE-2026-45321 / GHSA-g7cv-rxg3-hmpx)を検出するシェルスクリプト
 vighnesh91/cloudgarrison
オフラインブラウザベースのマルチクラウドポスチャワークベンチ。WebAssemblyを介してローカルで攻撃パスをシミュレートし、IaCコンプライアンスを監査し、IDグラフを分析し、監査ログをマッピングします。
 valtersit/wordpress-cve-scanner
WordPress のコア、テーマ、プラグインに含まれる既知の CVE をコマンドラインからスキャンします。オープンソースで監査可能、プライバシー優先 — ValtersIT CVE API を活用。
 bogdanticu88/ratrace
軽量なCLIツールで、Webアプリケーション、API、および最新のサービスにおける競合状態を体系的に検出・悪用するためのものです。