
 #1
CI/CDパイプラインへのセキュリティ統合、シフトレフト、DevOpsセキュリティ自動化ツール。
Kitploit おすすめ

 claranet/ansible-role-log4shell
Ansibleロールで、ファイルシステムとオープンファイルをスキャンして脆弱なJAR/WARファイルを検出し、Log4Shell(CVE-2021-44228)を特定します。バージョンとJndiLookupの有無を報告します。
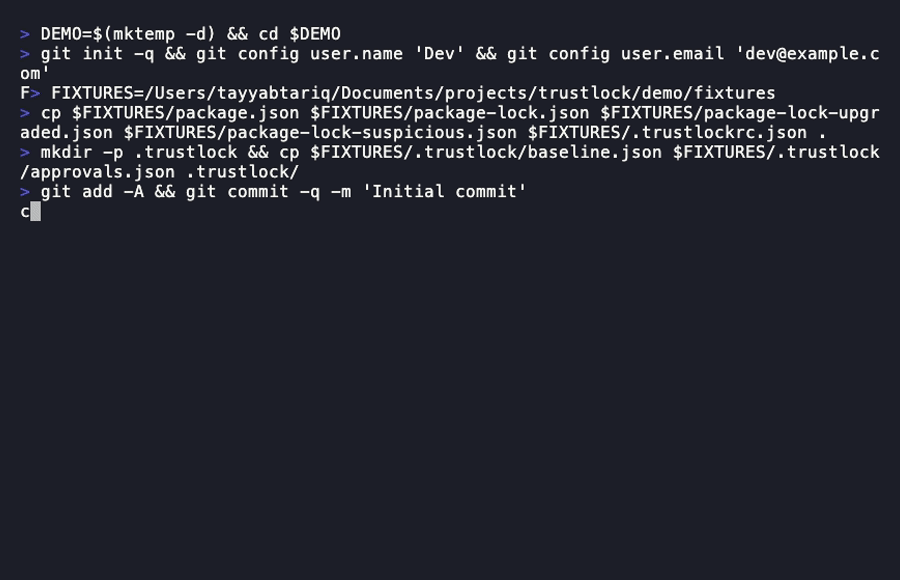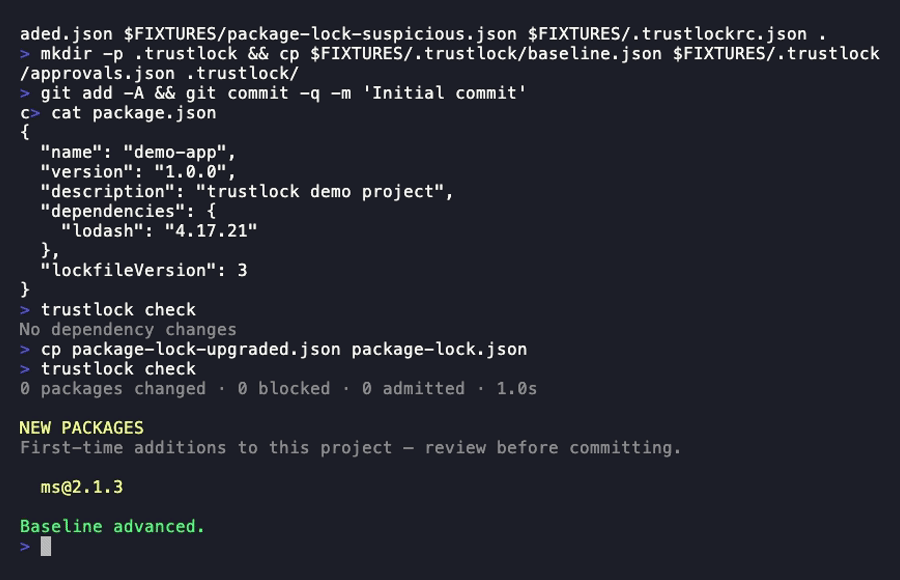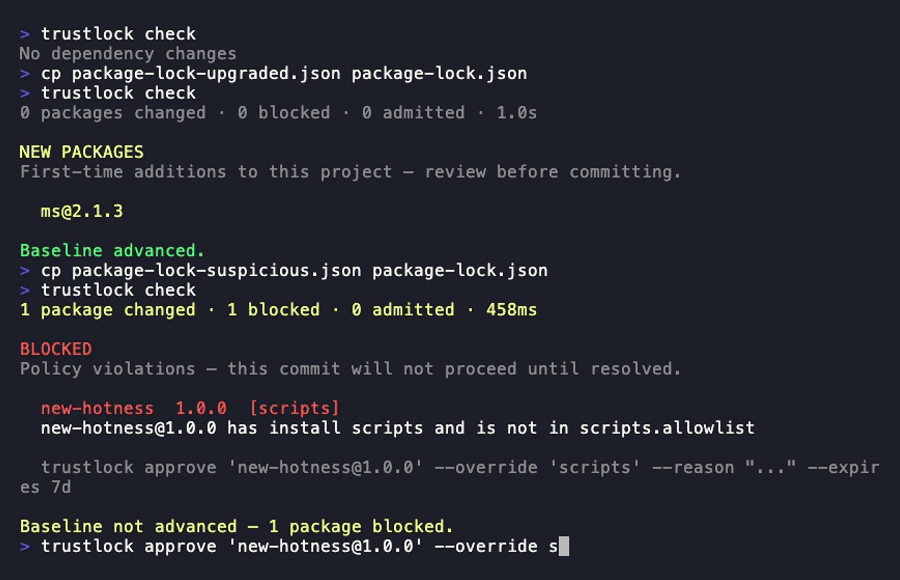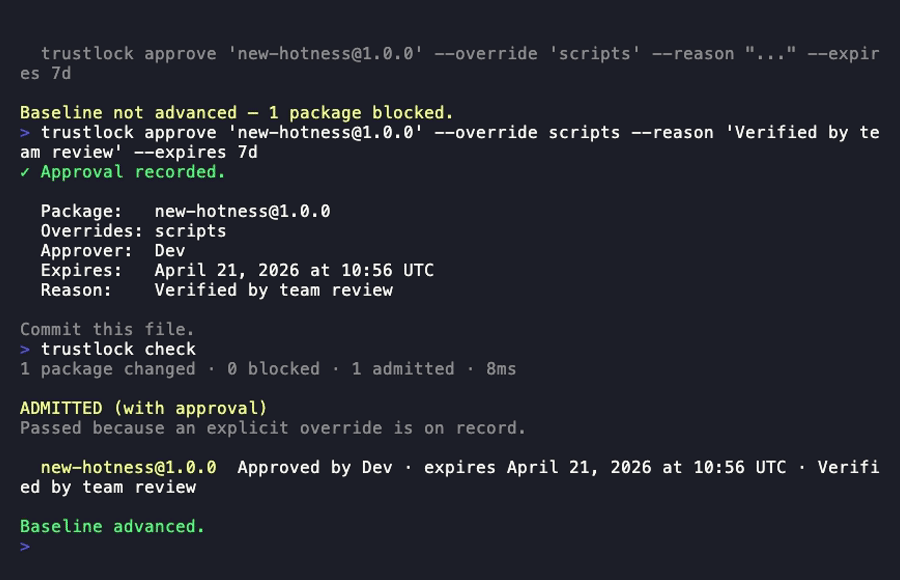 tayyabt/trustlock
Gitネイティブな依存関係アドミッションコントローラ。依存関係の変更ごとに信頼シグナルを評価し、パッケージがチームのポリシーに違反した場合、コミットやビルドをブロックします。プリコミットフック + CIゲートに組み込み承認ワークフローを搭載。
 eduardolat/authkeysync
🔐 リモートURLからSSH公開鍵を取得し、ローカルのauthorized_keysファイルに同期するために設計された軽量CLIユーティリティ
 owasp-noir/alibi
攻撃対象領域の見解を相互検証し、互いに裏付けが取れないエンドポイントを見つけ出します。
 anee769/conduit
AIコーディングエージェント向けオンプレミスAPIゲートウェイ。エンジニアごとのコスト配分、厳格な予算、出力ガバナンス(シークレット/エンティティスキャン)、コンテキストローテーション観測性、監査対応エクスポートを備えています。お客様のVPC内で動作します。
 tomjwxf/scopeblind-gateway
MCPサーバー向けセキュリティゲートウェイ。ツールごとのポリシー適用、Ed25519署名付き監査レシート、シャドウモードログを備える。AIエージェントのアクセス制御のために、Cedar、OPA、Cerbosの外部ポリシーエンジンをサポート。
 ericmtzmtz/pwnproxy
ペンテスター、AIエージェント、CI/CDパイプライン、およびチーム向けの、オープンでローカルファーストなセキュリティテストプラットフォーム。
 cspf-founder/api-scanner-docker
OpenAPI/Swagger仕様書やWSDLファイルを使用してRESTおよびSOAP APIの脆弱性をスキャンする自動化されたAPIセキュリティテストツールです。 OWASP ZAP、MariaDB、MongoDBを用いたフル スタックを展開します。

 components/dependency-scanning
CycloneDX SBOMと依存関係スキャンレポートを生成し、GitLab CI/CDパイプライン内でプロジェクトの依存関係、ライセンス、脆弱性を特定します。
 giovannigatti/cve-bench
実世界のセキュリティ脆弱性を修正するAIエージェントを評価するためのベンチマーク。
 corelight/corelight-ansible-roles
「Corelight-Ansible-Roles」は、さまざまなCorelight、Suricata、Zeekソリューションをインストール、設定、実行、管理するためのAnsibleロールとプレイブックのコレクションです。
 taptap/cve-2025-59489
Unityランタイムインジェクションの脆弱性CVE-2025-59489を検出する自動スキャナ。Android APKからUnityバージョンを抽出し、パッチ適用済みバージョンと照合してチェックします。バッチ処理とCI/CD統合に対応しています。
 openbreach/canop
AI生成コードをSQLインジェクション、安全でないリフレクション、ハードコードされたシークレットなどの脆弱性についてスキャンする静的解析CLI。SARIFエクスポートとCI/CDゲーティングを備える。
 rgielen/struts1filter
Struts 1 CVE-2014-0114向けのリクエストパラメータフィルタソリューション。Alvaro Munoz氏とHP Fortifyチームの研究成果に基づいています。
 projectdiscovery/httpx-action
HTTP Webサーバーのプロービング
 elevenpaths/atomshields
リポジトリとソースコードのためのセキュリティテストフレームワーク
 ochebotar/copy-fail-cve-2026-31431-detection-probe
CVE-2026-31431 "Copy Fail" および CVE-2026-43284 "Dirty Frag" 向けの安全な検出ツール — Linux カーネルの algif_aead モジュールにおけるローカル権限昇格で、2017年以降、主要な全ディストリビューションに影響します。
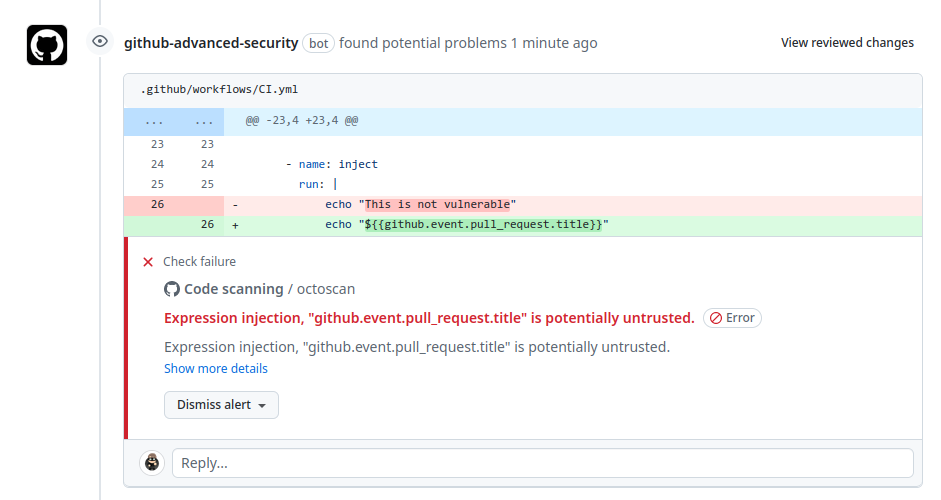 synacktiv/action-octoscan
📦 :octocat: GitHub Actionsのセキュリティスキャンを実行するGitHub Actionです。








