#1
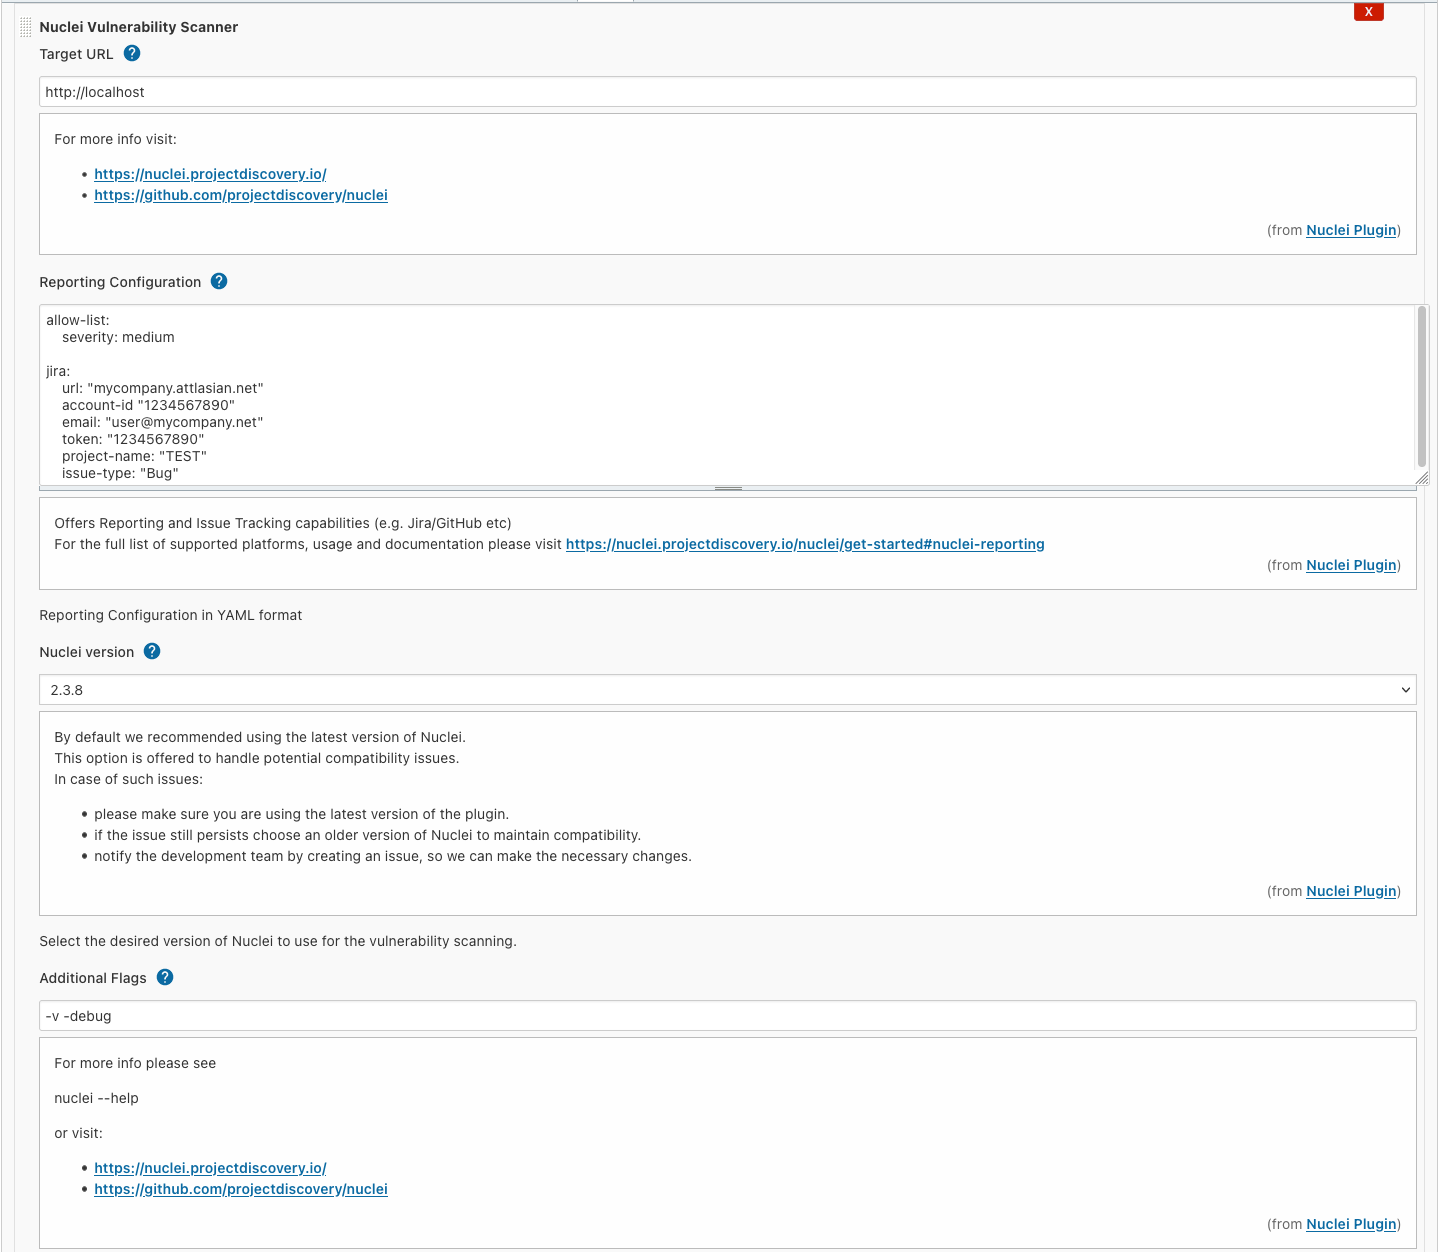
 jenkinsci/nuclei-plugin
Nucleiは、設定可能な対象脆弱性スキャンのための高速なツールであり、テンプレートに基づいて、広範な拡張性と使いやすさを提供します。
 aquasecurity/trivy-enforcer
[EXPERIMENTAL] Image Assurance のための Kubernetes Operator
 kamalsrini/sentinel-cve
CVEを平易な英語で説明し、リポジトリをスキャンして影響を調査するCLIツール。Claude搭載。
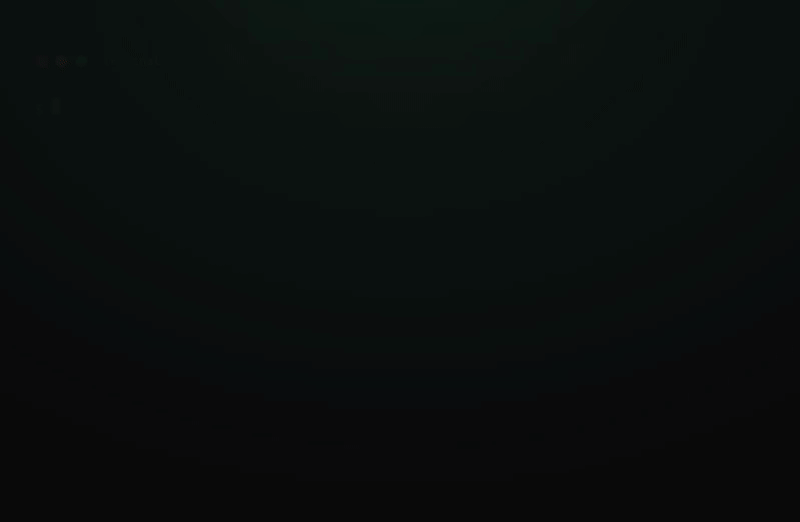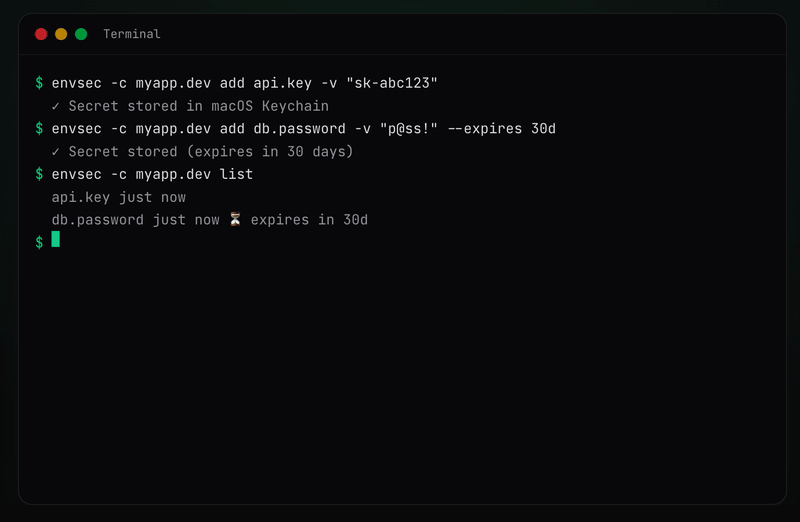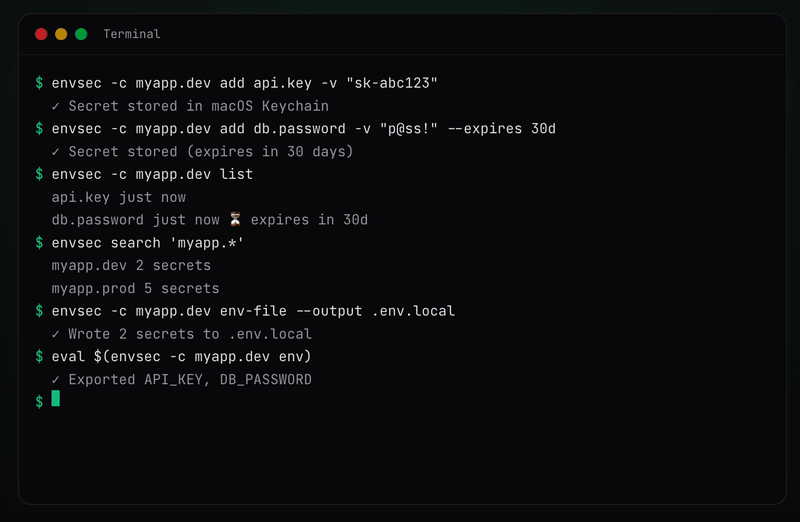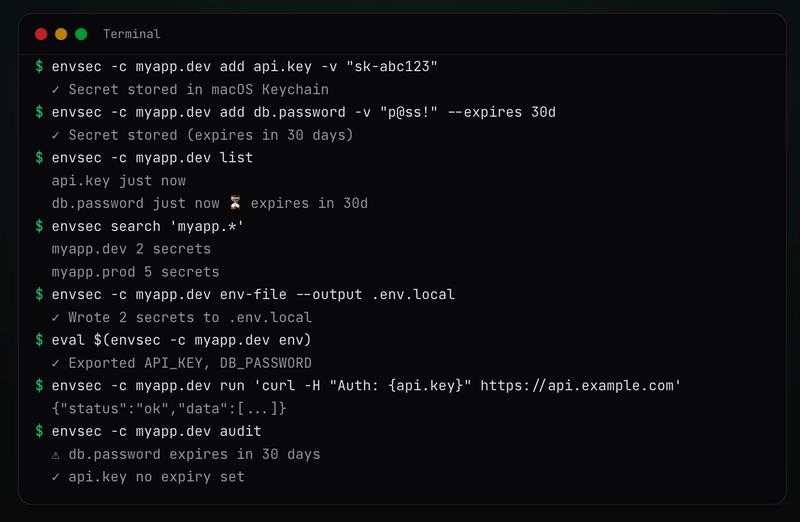 davidnussio/envsec
ネイティブOSの資格情報ストア(macOSキーチェーン、Linux Secret Service、Windows Credential Manager)を使用して環境シークレットを管理するためのセキュアなCLIツール
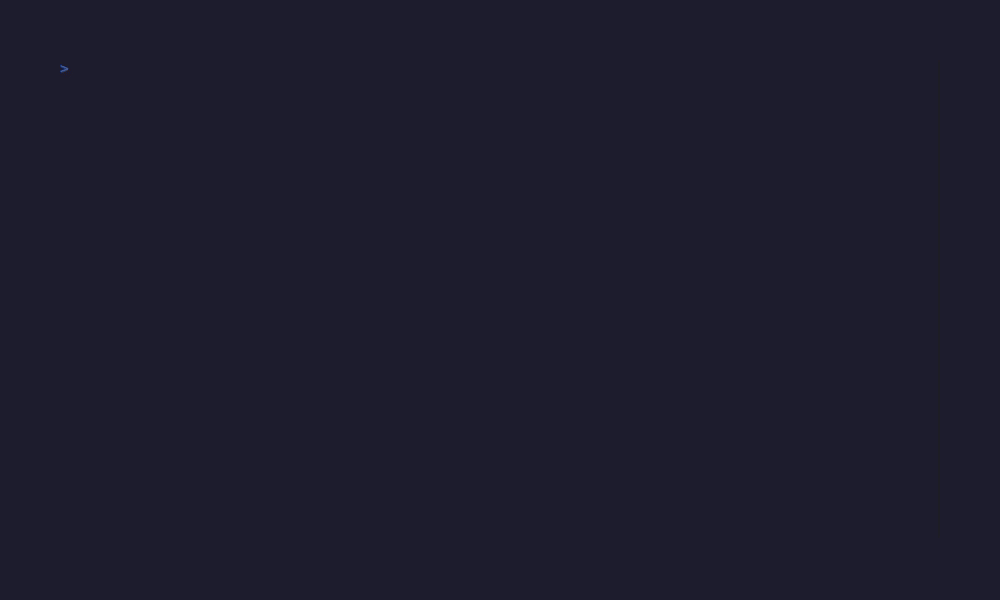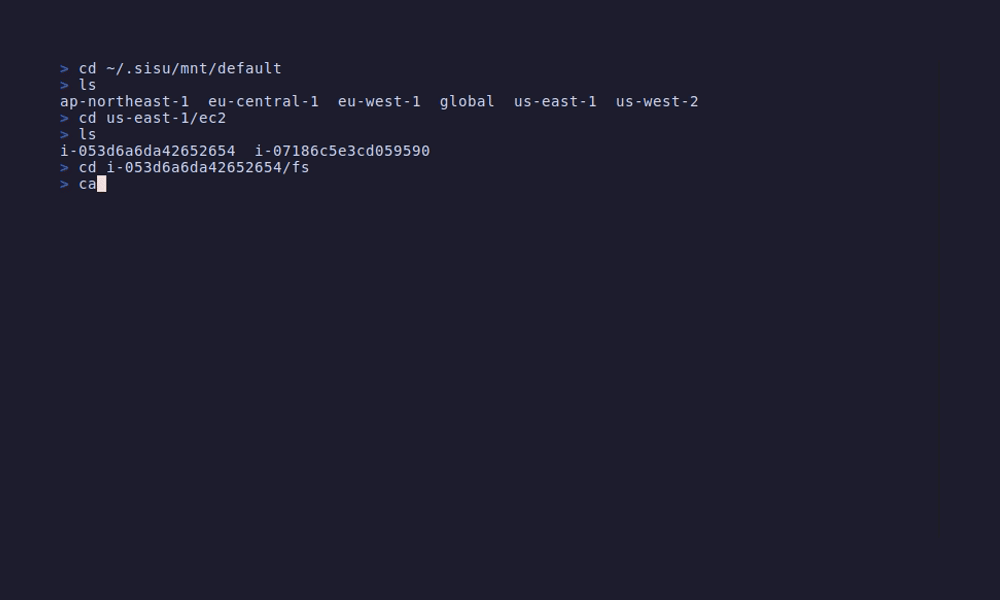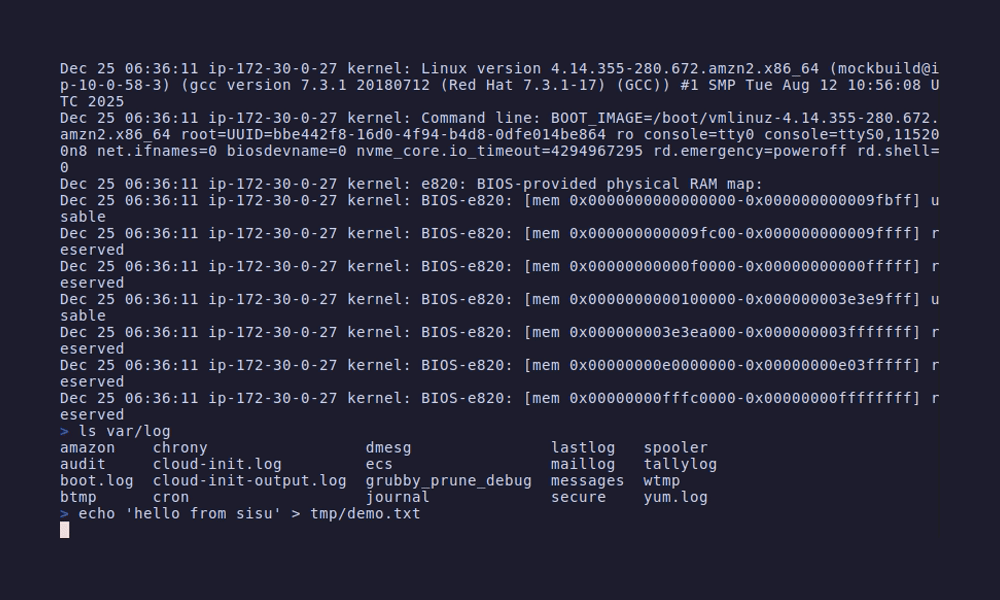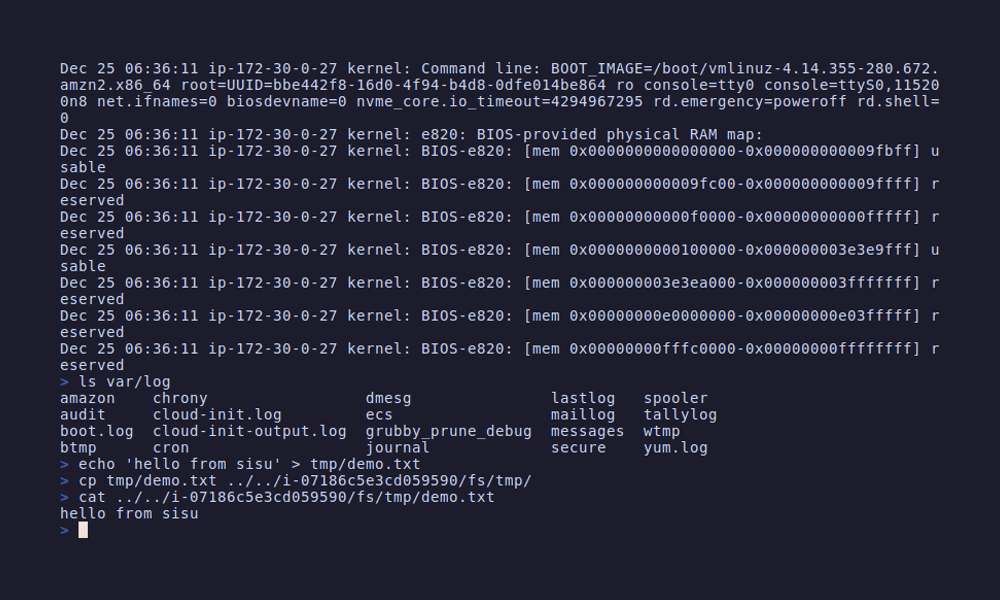 semonte/sisu
AWSリソースをローカルファイルシステムとしてマウントし、grep、diff、catなどの標準的なUnixツールを使用してインフラストラクチャの探索、セキュリティ監査、設定分析を行うことができます。
 wantasticapp/wantasticcore
AIO クラウド管理サーバー
 jdauphant/patch-openssl-cve-2014-0160
openssl #heartbleed に ansible でパッチを当てる
 bekk/retire.js
retire.js は新しいホームに移転しました
 kalilinux/build-scripts/kali-installer
simple-cdd と debian-cd を使用して公式の Kali Linux インストーラー ISO イメージをビルドし、複数のアーキテクチャ、バリアント、ミラー、コンテナ化されたビルドをサポートします。
 contrastsecurity/contrast
Java、JavaScript、.NETアプリケーション、およびAWS Lambda関数をスキャンし、コードの脆弱性や過度に寛容なIAMポリシーを検出するためのSAST CLI。
 aaronfay/cve-2015-0235-test
CVE-2015-0235 の脆弱性をチェックするための Ansible playbook
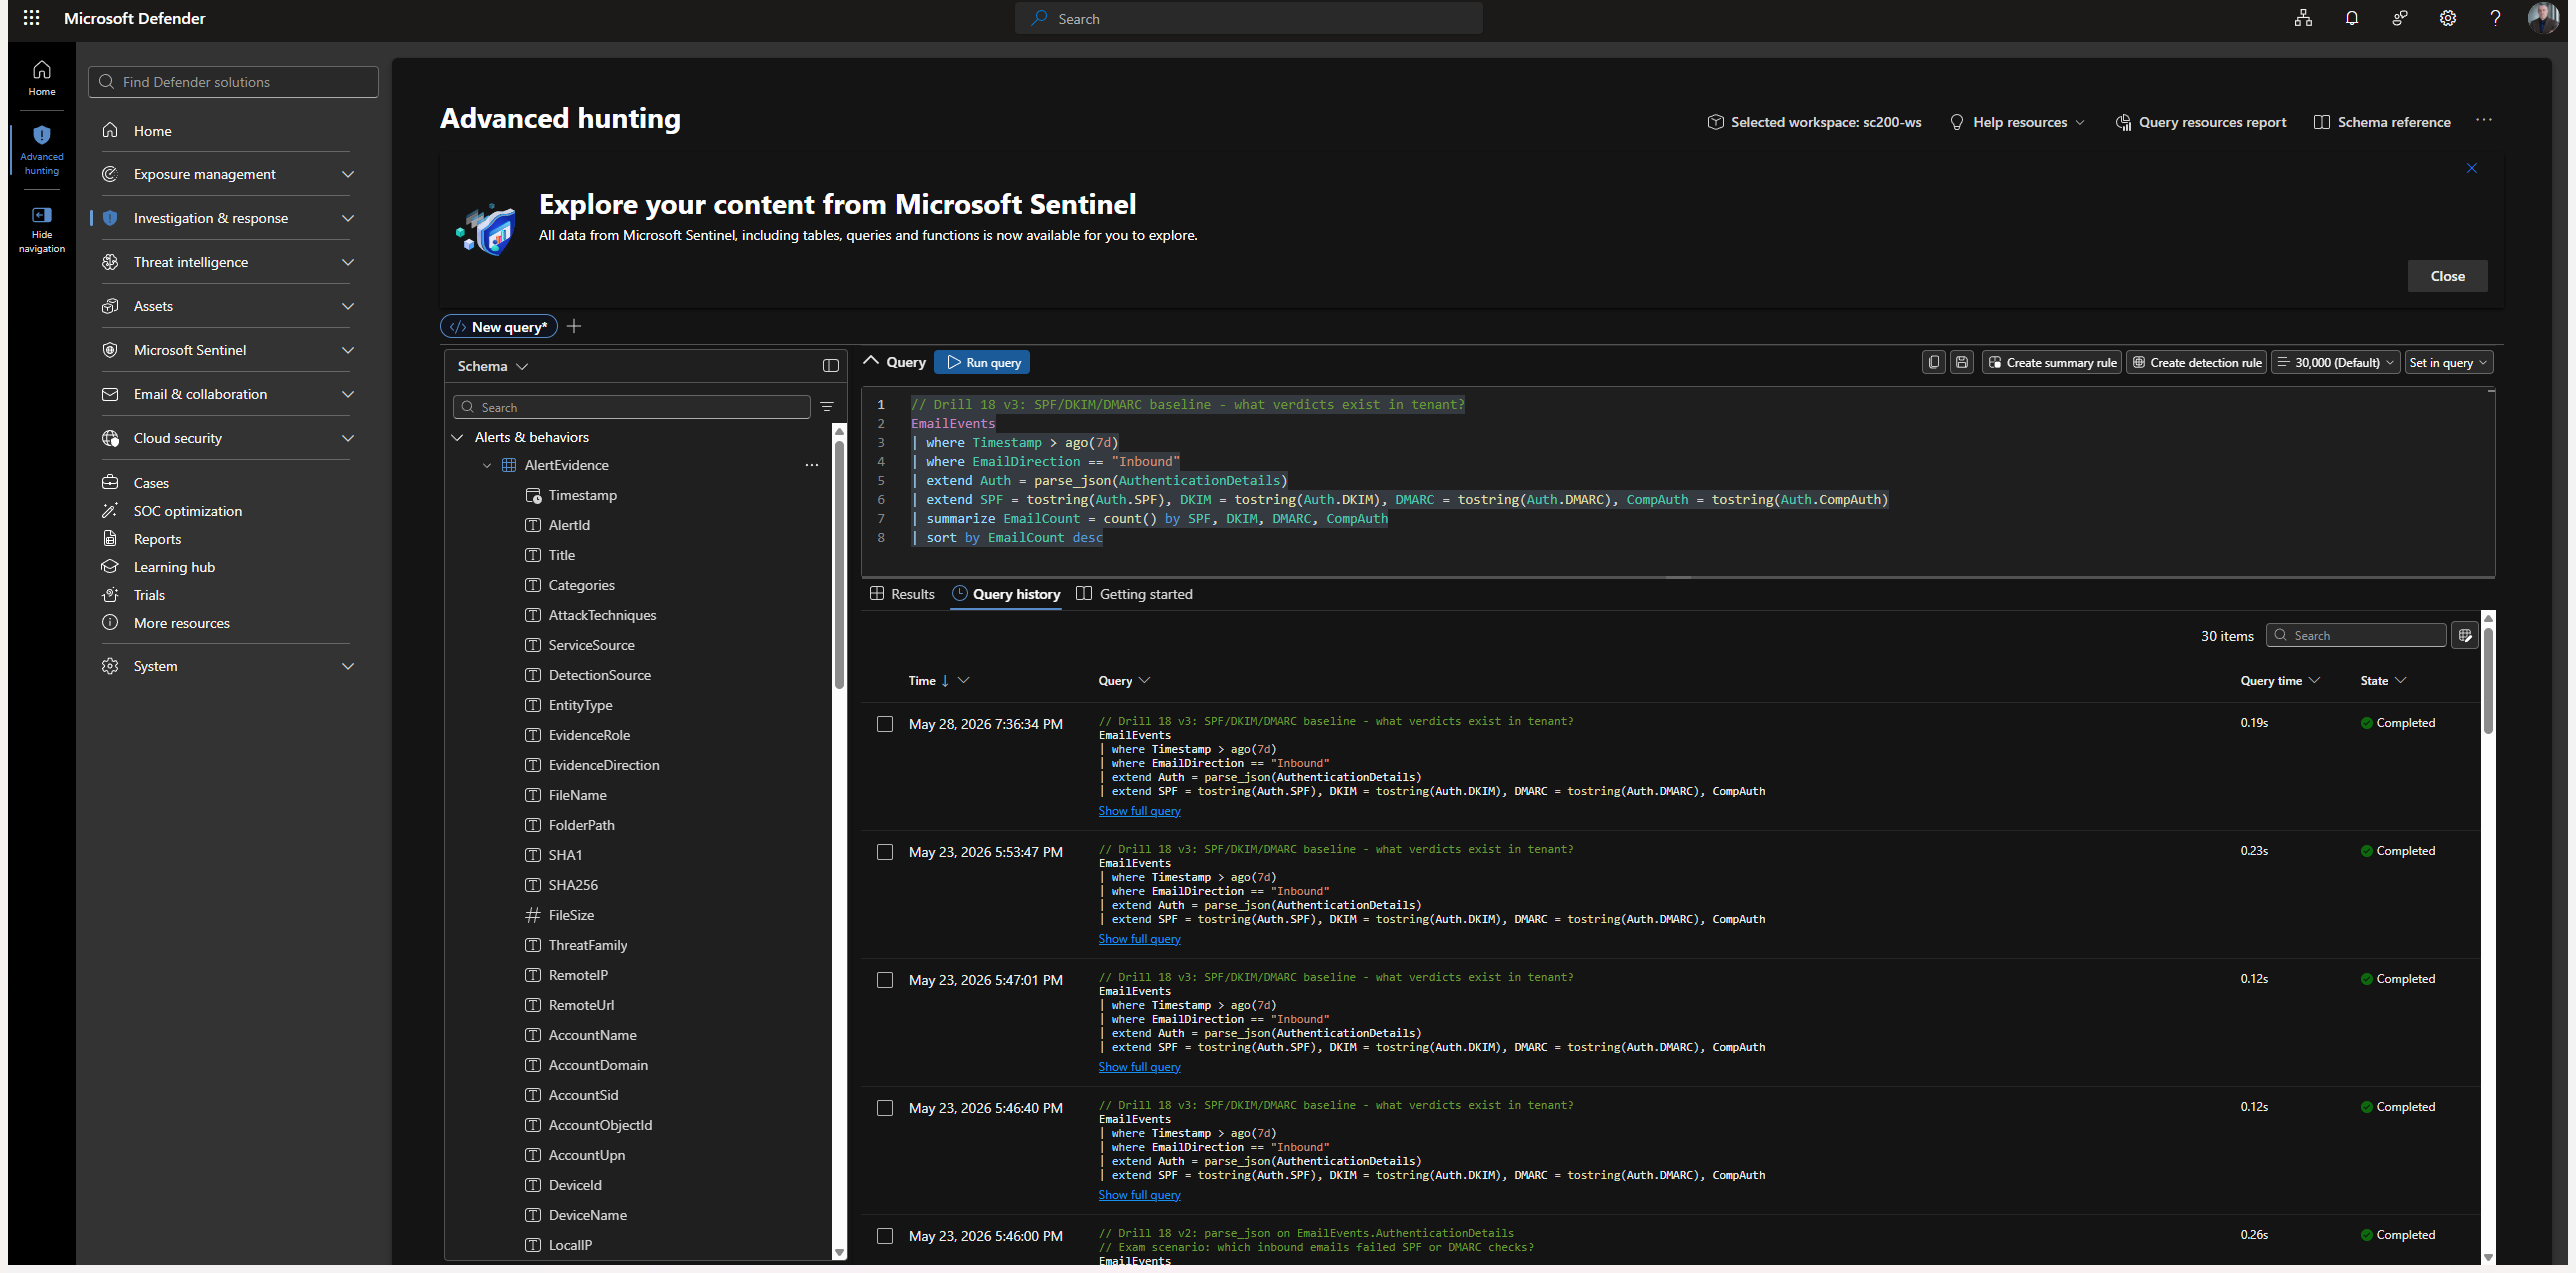 ibondarenko1/azure-sentinel-detection-engineering
9 MITRE ATT&CKにマッピングされたKQL検出ルール(Microsoft Sentinel + Defender XDRのライブ環境:コントロールプレーン、エンドポイント、アイデンティティ)、PRゲート式Detection-as-Codeパイプライン(GitHub…
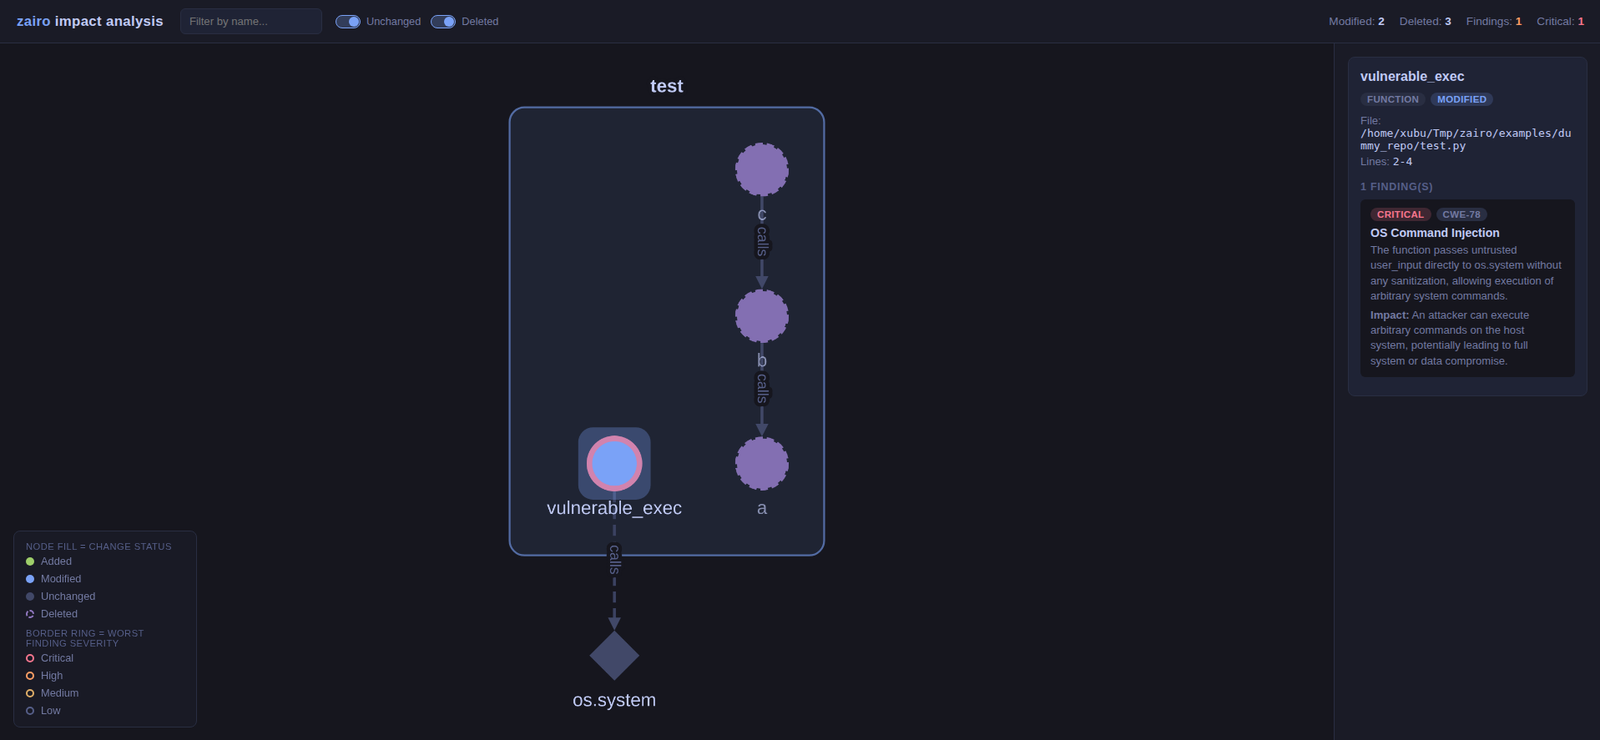 iamavu/zairo
コード差分をコンテキスト付きでスキャンして影響グラフを構築し、LLMを使用して脆弱性を発見します。マルチリポジトリスキャンとSARIF出力によるCIゲーティングをサポートします。
 jq6l43d1/proxmox-lxc-docker-fix
CVE-2025-52881 の回避策: Proxmox LXCコンテナ内で、AppArmorとrunc 1.2.7+の非互換性によって引き起こされるDocker/Podmanの破損を修正します。自動AppArmor構成を備えたcommunity-scripts用のユニバーサルラッパー。
 aquasecurity/secfixes-tracker
フォーク元: https://gitlab.alpinelinux.org/kaniini/secfixes-tracker
 infobyte/faraday_burp
FaradayでのコラボレーションのためのBurp拡張機能
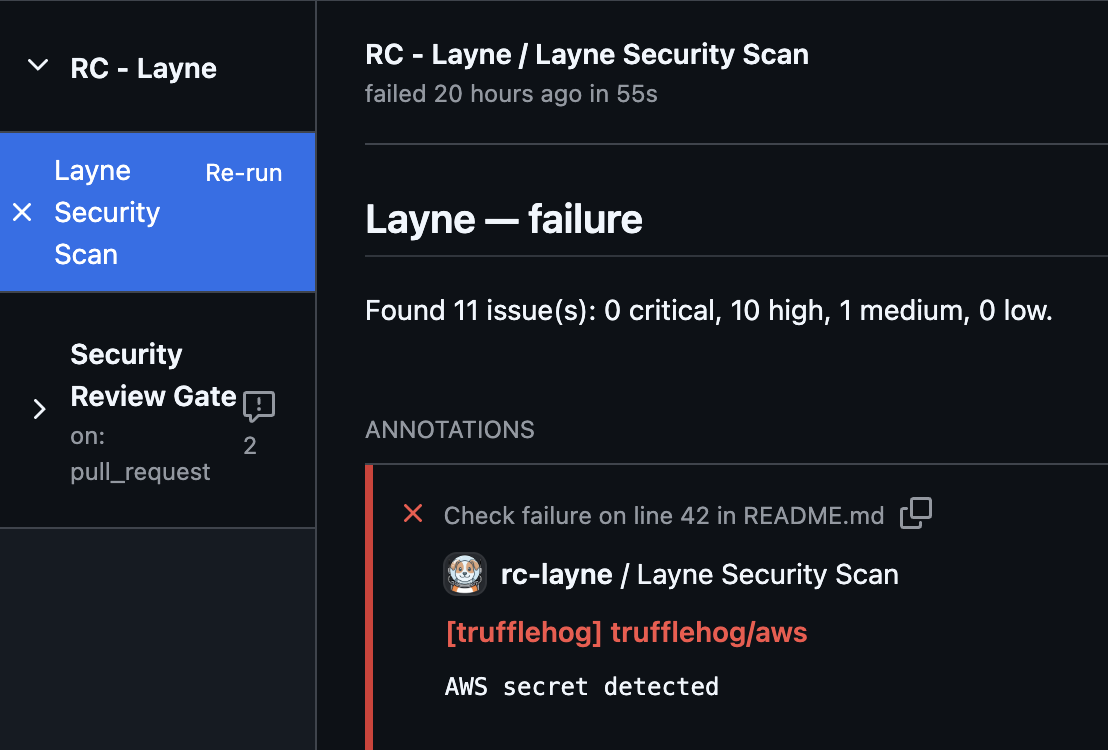 rocketchat/layne
リポジトリ内のセキュリティ問題を探すのを手助けするわんこです。