#1
 projectdiscovery/pdtm
ProjectDiscoveryのオープンソースツールマネージャー
 mukul975/cve-mcp-server
本番グレードのMCPサーバー。Claudeに21のAPIにわたる27のセキュリティインテリジェンスツールを提供 — CVE検索、EPSSスコアリング、CISA KEV、MITRE ATT&CK、Shodan、VirusTotalなど。
 jsitech/jshielder
Linuxサーバーのハードニングスクリプト/安全なLAMP-LEMPデプロイヤー/CISベンチマーク
 tmobile/pacbot
PacBot (ポリシー・アズ・コード・ボット)
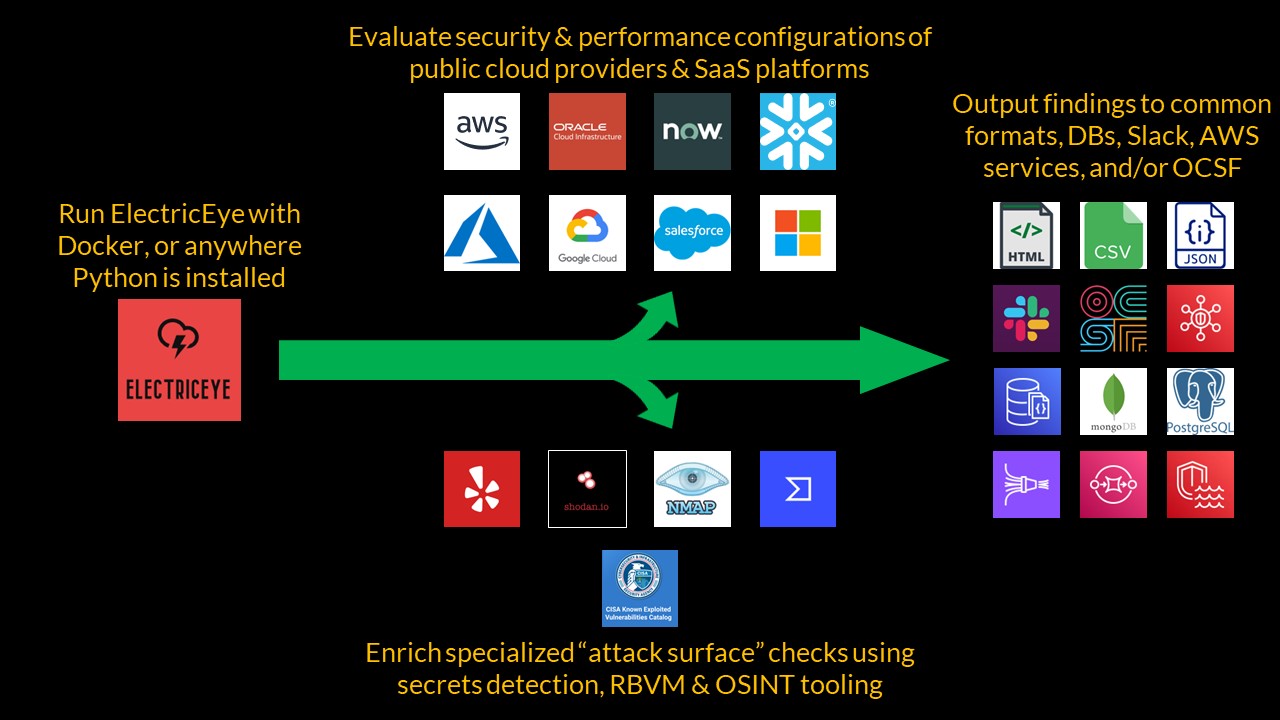 jonrau1/electriceye
ElectricEyeは、資産管理、セキュリティ態勢管理、攻撃対象領域監視を実現するマルチクラウド、マルチSaaS対応のPython CLIツールです。数百のサービスと評価をサポートし、20以上の業界、規制、ベストプラクティスのコントロールフレームワークにマッピングされたコントロールにより、CSPお…
 dev-sec/linux-baseline
InSpecベースのコンプライアンスプロファイルであり、Linuxシステムのセキュリティ強化をセキュリティベースラインに対して監査し、インフラ全体で一貫した構成を確保します。
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
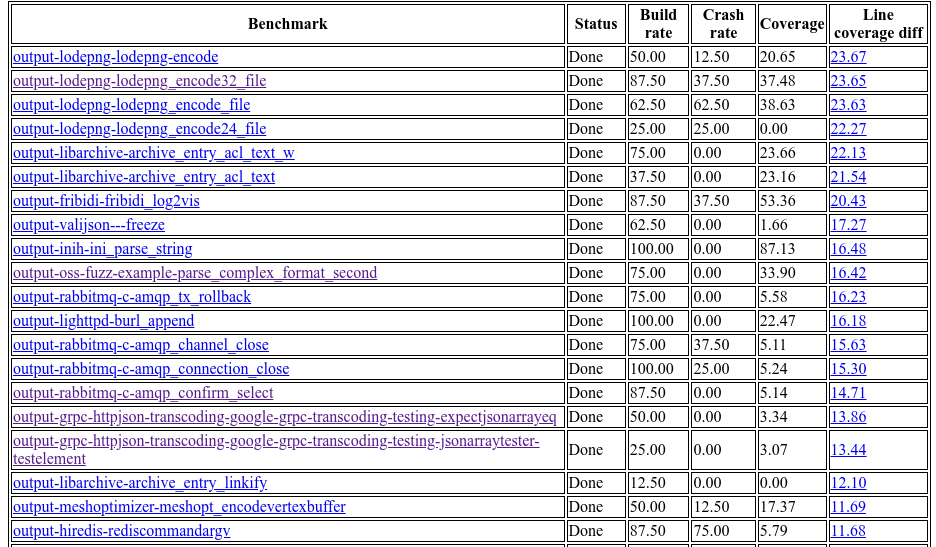 google/oss-fuzz-gen
OSS-FuzzによるLLM駆動のファジング。
 chainguard-dev/melange
Wolfi/Alpine向けの宣言的パイプラインを使用して、ソースコードを監査可能かつ署名済みのAPKパッケージにコンパイルし、マルチアーキテクチャのQEMUエミュレーションと再現可能なビルドを実現します。
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。
 powerfulseal/powerfulseal
Kubernetesクラスター向けの強力なテストツール。
 nealbridges/vulnhunter
攻撃者のようにソースコードを推論し、実行可能なPoCで悪用可能な脆弱性を確認し、hunt・fix・verifyスキルを通じてテストファーストの修正を推進するエージェント型AIセキュリティスキャナー。
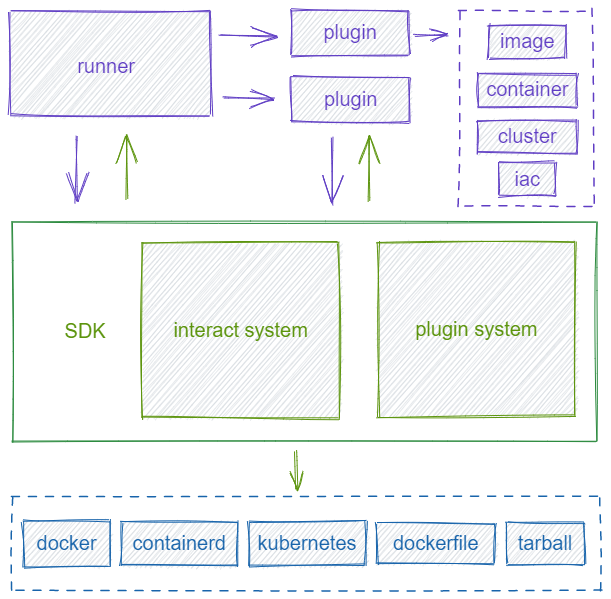 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
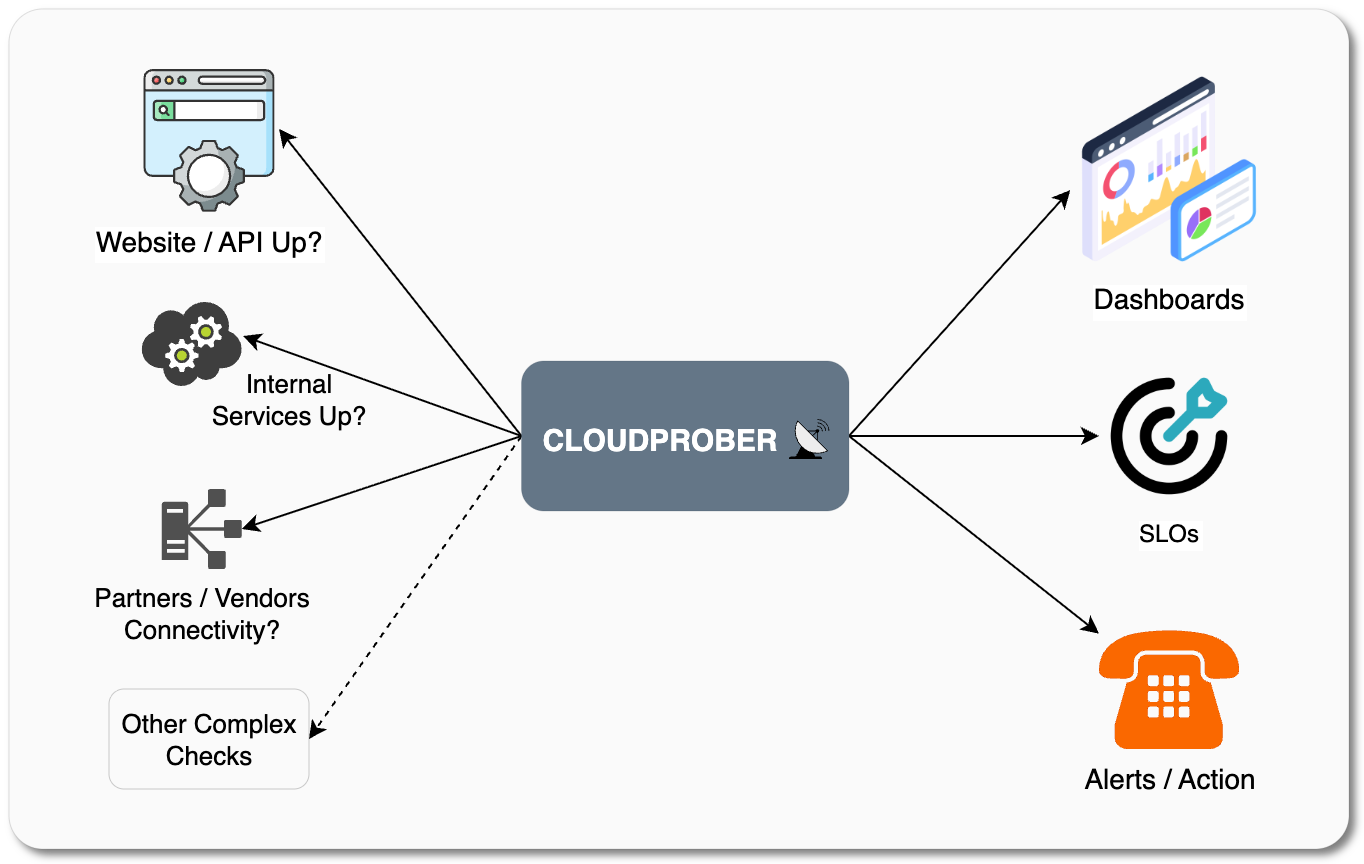 cloudprober/cloudprober
顧客より先に障害を検出するアクティブ監視ソフトウェア。
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
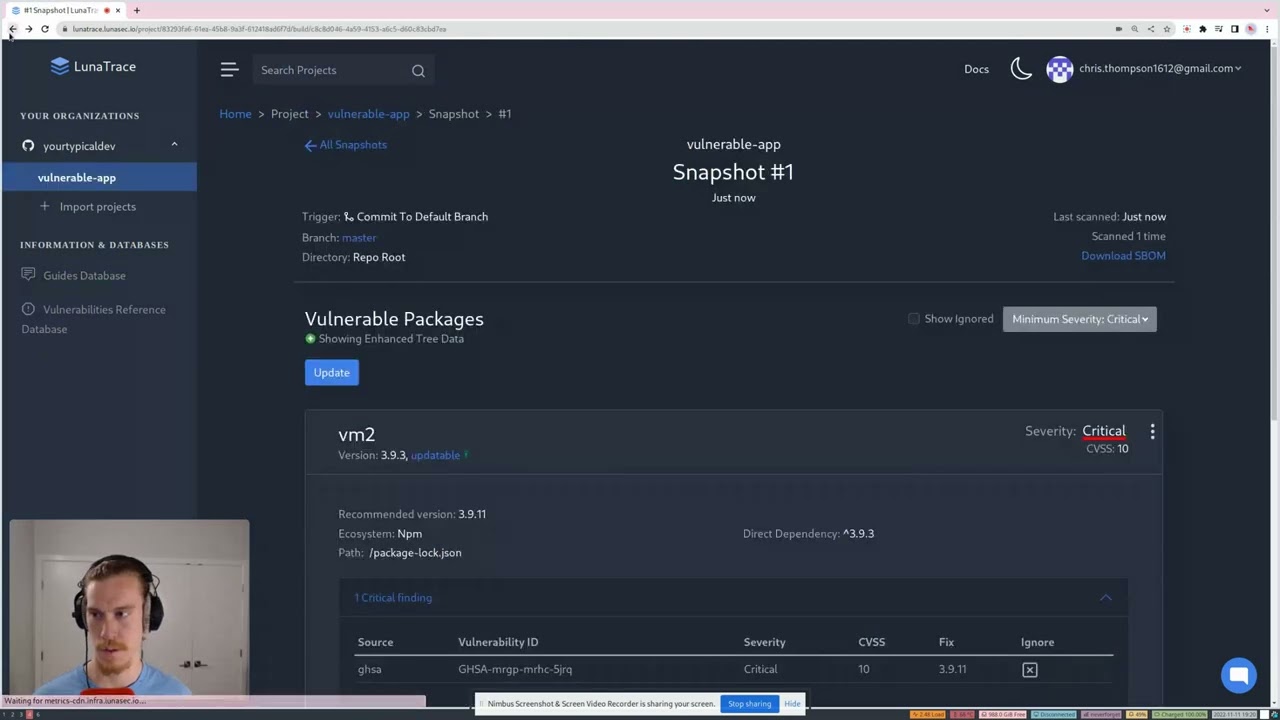 lunasec-io/lunasec
LunaSec - 依存関係セキュリティスキャナー。Pull RequestやビルドにおいてLog4Shellやnode-ipcなどの脆弱性を自動的に通知します。LunaTrace GitHubアプリを使えば30秒で保護できます:…
 cyberark/conjur
CyberArk Conjurは、特権ユーザーやマシンアイデンティティによって使用されるシークレットを自動的に保護します。