Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
oss-fuzz-gen — OSS-FuzzによるLLM駆動のファジング。 | Kitploit
ツール/GitHubGitHub/google/oss-fuzz-gen
脆弱性分析動的コード分析 (DAST)ファジングDevSecOps機械学習AIセキュリティ
GitHubgoogle/oss-fuzz-gen

oss-fuzz-gen

OSS-FuzzによるLLM駆動のファジング。

リポジトリを見る
1.4k224958日前Kitploit レビュー済み
共有

このリポジトリは現在メンテナンスされていません。


ファズターゲットの生成と評価のためのフレームワーク

このフレームワークは、さまざまな大規模言語モデル(LLM)を用いて実世界のC/C++/Java/Pythonプロジェクト向けのファズターゲットを生成し、OSS-Fuzzプラットフォームを通じてベンチマークを行います。

詳細はAI-Powered Fuzzing: Breaking the Bug Hunting Barrierでご覧いただけます: Alt text

現在サポートされているモデルは以下の通りです:

  • Vertex AI code-bison
  • Vertex AI code-bison-32k
  • Gemini Pro
  • Gemini Ultra
  • Gemini Experimental
  • Gemini 1.5
  • OpenAI GPT-3.5-turbo
  • OpenAI GPT-4
  • OpenAI GPT-4o
  • OpenAI GPT-4o-mini
  • OpenAI GPT-4-turbo
  • OpenAI GPT-3.5-turbo (Azure)
  • OpenAI GPT-4 (Azure)
  • OpenAI GPT-4o (Azure)

生成されたファズターゲットは、本番環境からの最新データに対して4つの指標で評価されます:

  • コンパイル可能性
  • 実行時クラッシュ
  • 実行時カバレッジ
  • OSS-Fuzz内の既存の人手で書かれたファズターゲットに対する実行時行カバレッジの差分。

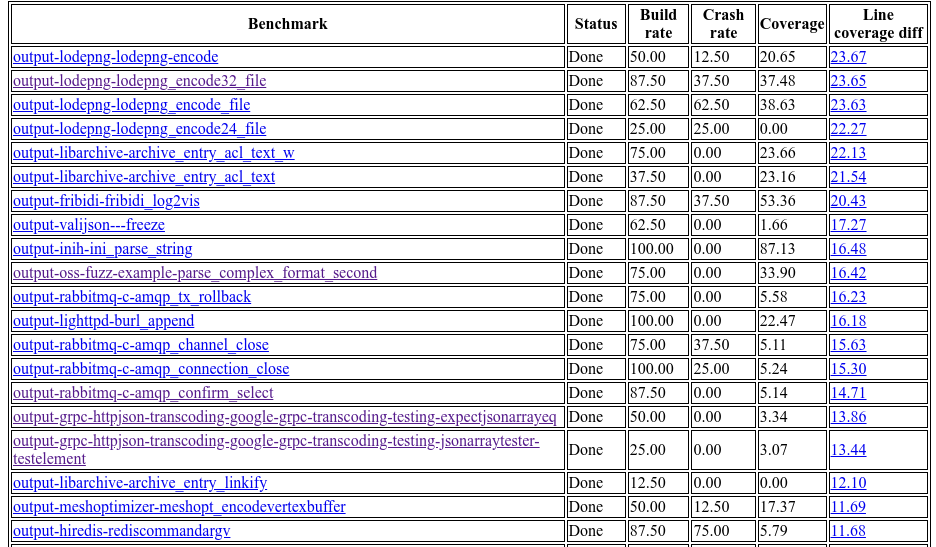
以下は2024年1月31日時点の実験結果のサンプルです。 この実験には297のオープンソースプロジェクトから1300以上のベンチマークが含まれていました。
image

全体として、このフレームワークはLLMを活用して160のC/C++プロジェクトに対して有効なファズターゲット(ゼロではないカバレッジ増加を生み出すもの)を生成することに成功しています。最大の行カバレッジ増加は、既存の人手で書かれたターゲットと比較して29%です。

これらのレポートには未公開の脆弱性が含まれている可能性があるため、公開されていないことにご注意ください。

使用方法

このフレームワークの実行方法と結果に基づくレポートの生成手順については、詳細な使用ガイドをご確認ください。

独立したエージェントの実行と評価

統合されたエージェント実行フレームワークを使用することで、完全な実験を実行せずに個々のエージェントを実行または評価することもできます。 個々のエージェントまたはエージェントのシーケンスを実行する方法の詳細な手順については、フレームワークのドキュメントをご覧ください。

コラボレーション

研究やオープンソースコミュニティとのコラボレーションにご興味がありますか? お気軽にissueを作成するか、[email protected]までメールでご連絡ください。

発見されたバグ

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

まだ人気データがありません。

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →


