
 chaitin/veinmind-tools
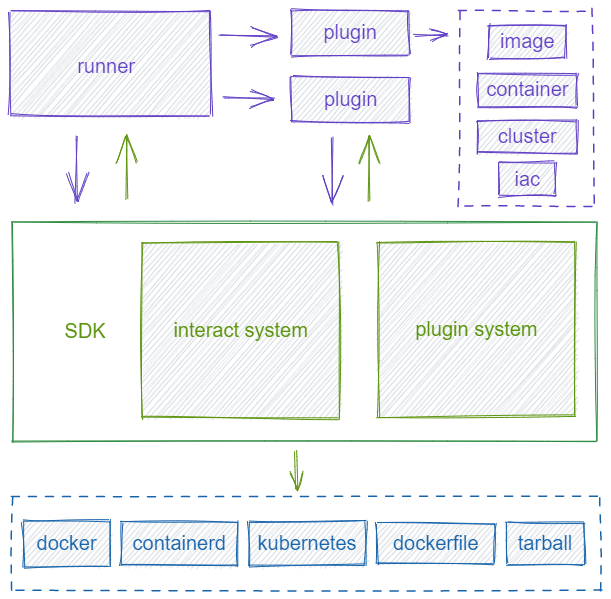
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。



veinmind-tools は長亭科技が自社開発し、牧雲チームがインキュベートした、veinmind-sdk をベースに作られたコンテナセキュリティツールセットです
veinmind(中国語名は問脉)は、コンテナセキュリティの経脈を見極め、望聞問切で病を治すという意味を込めており、クラウドネイティブ分野における良薬となることを目指しています
中文文档 | English
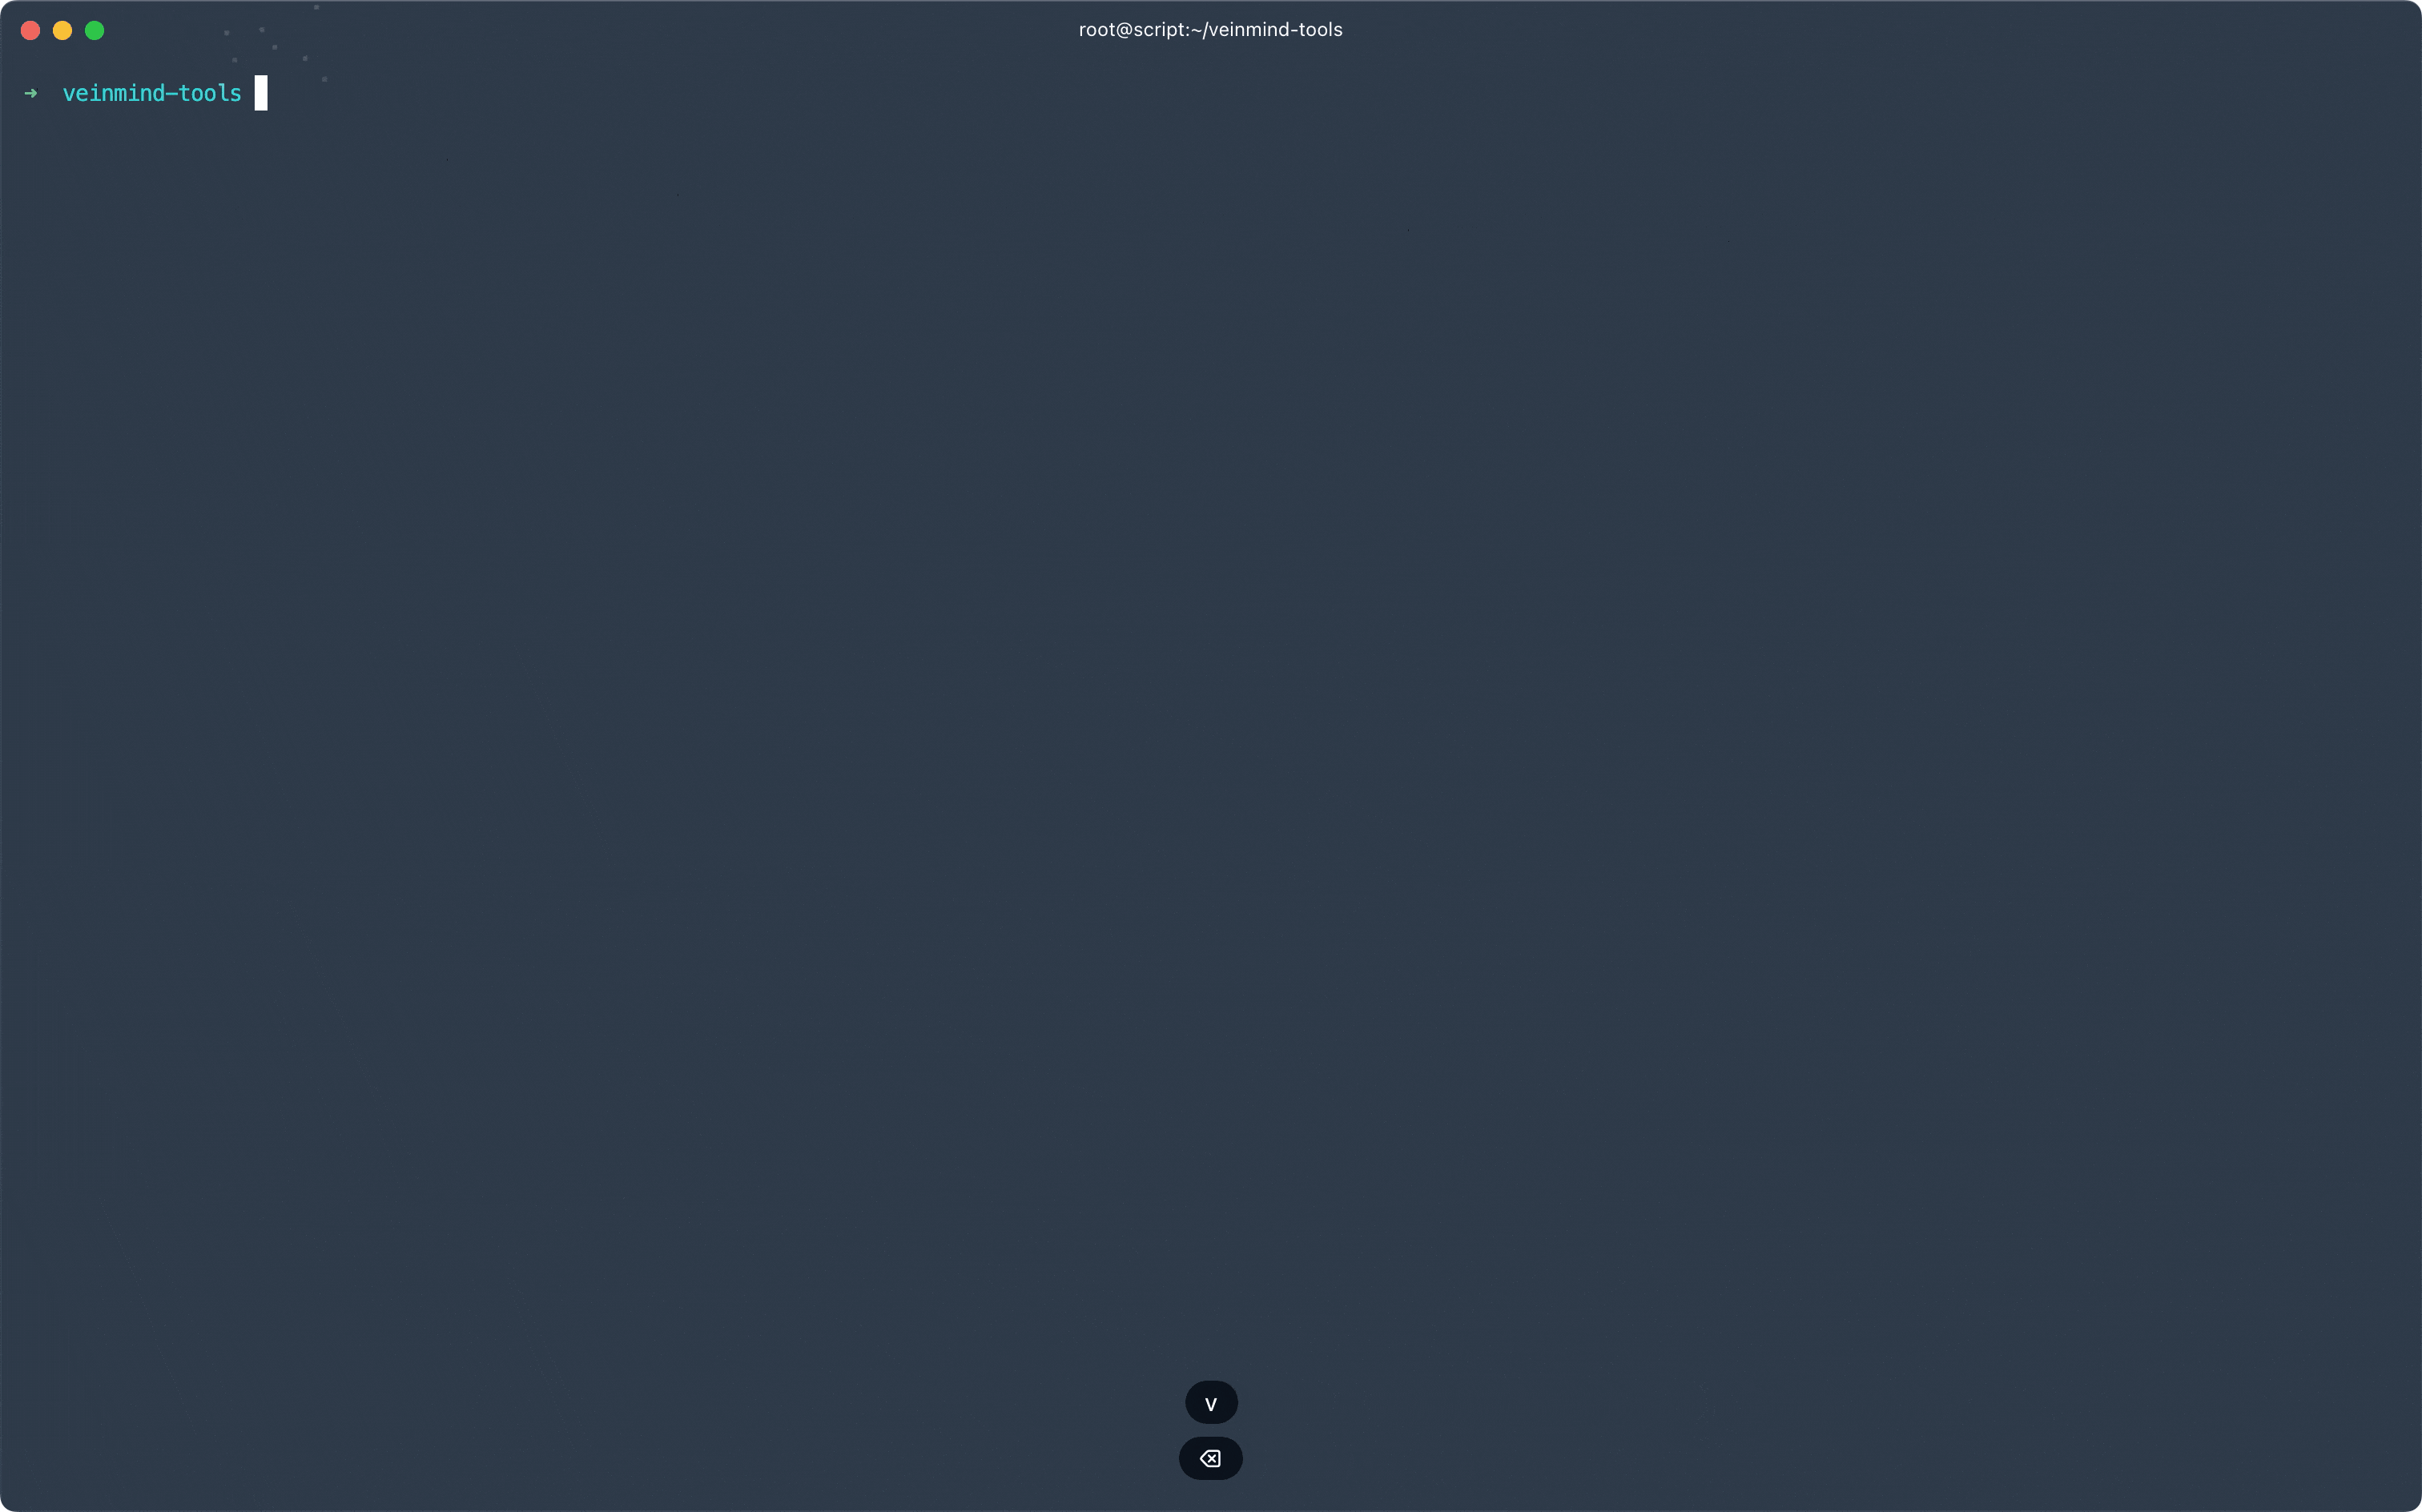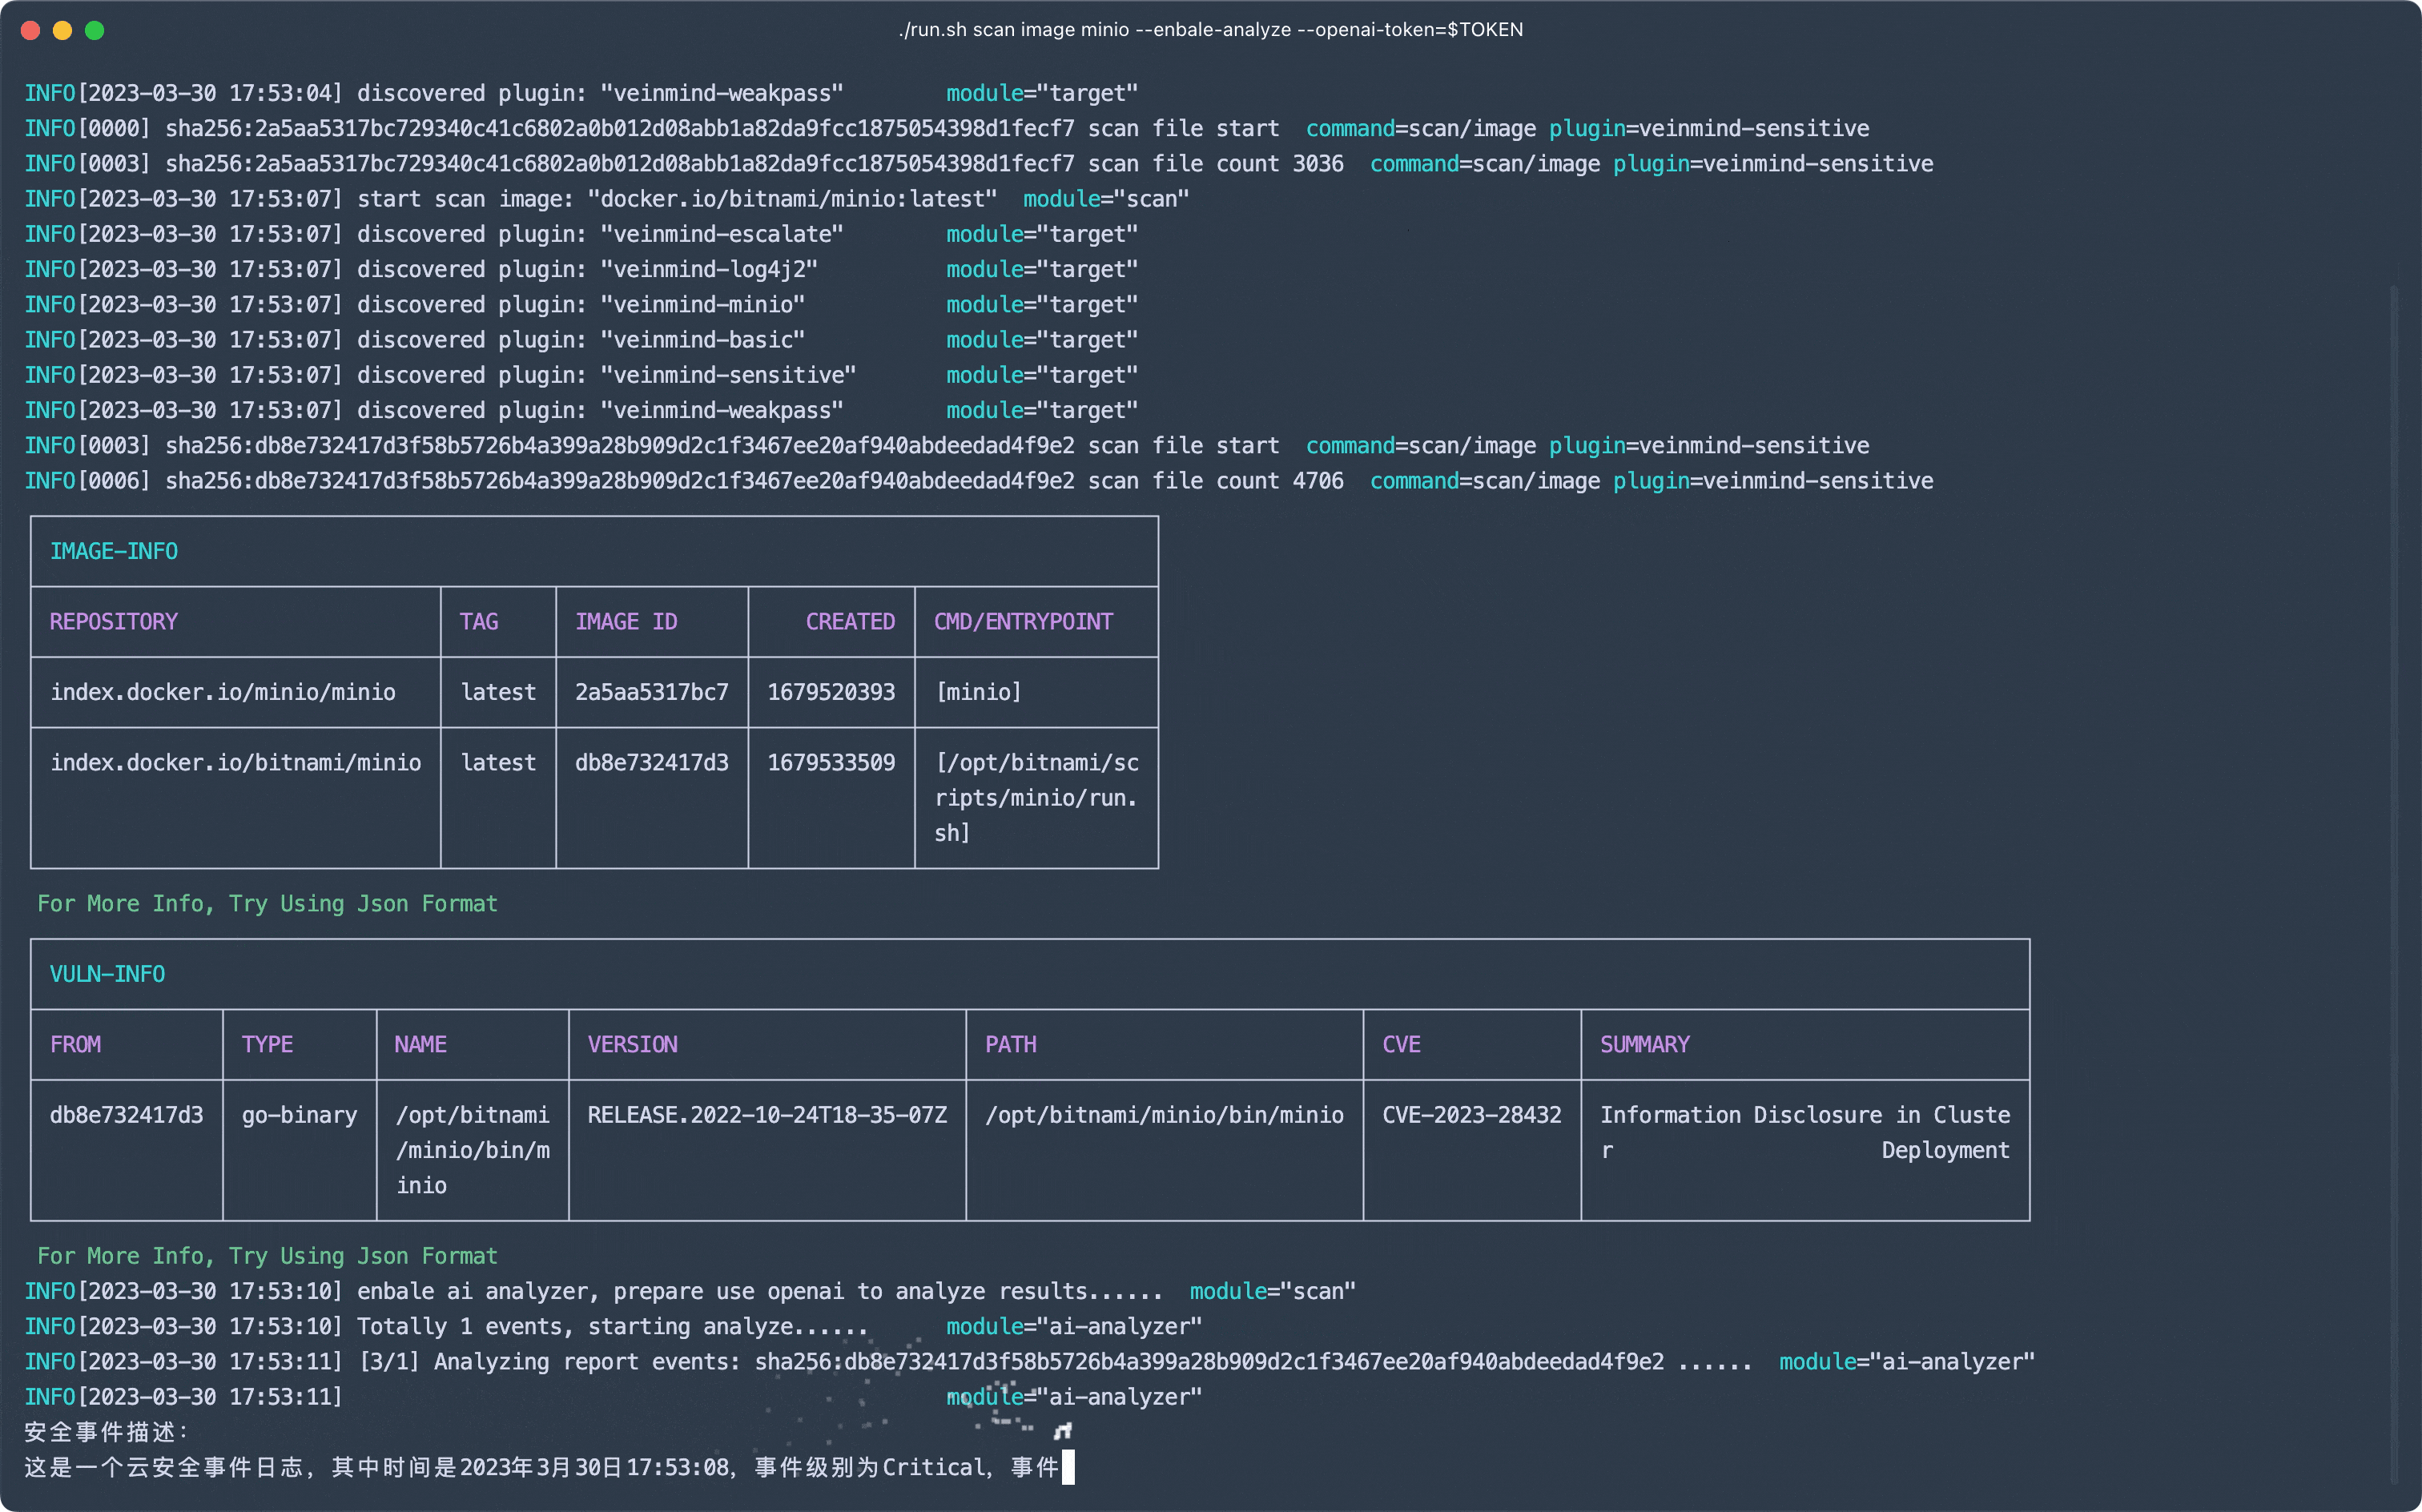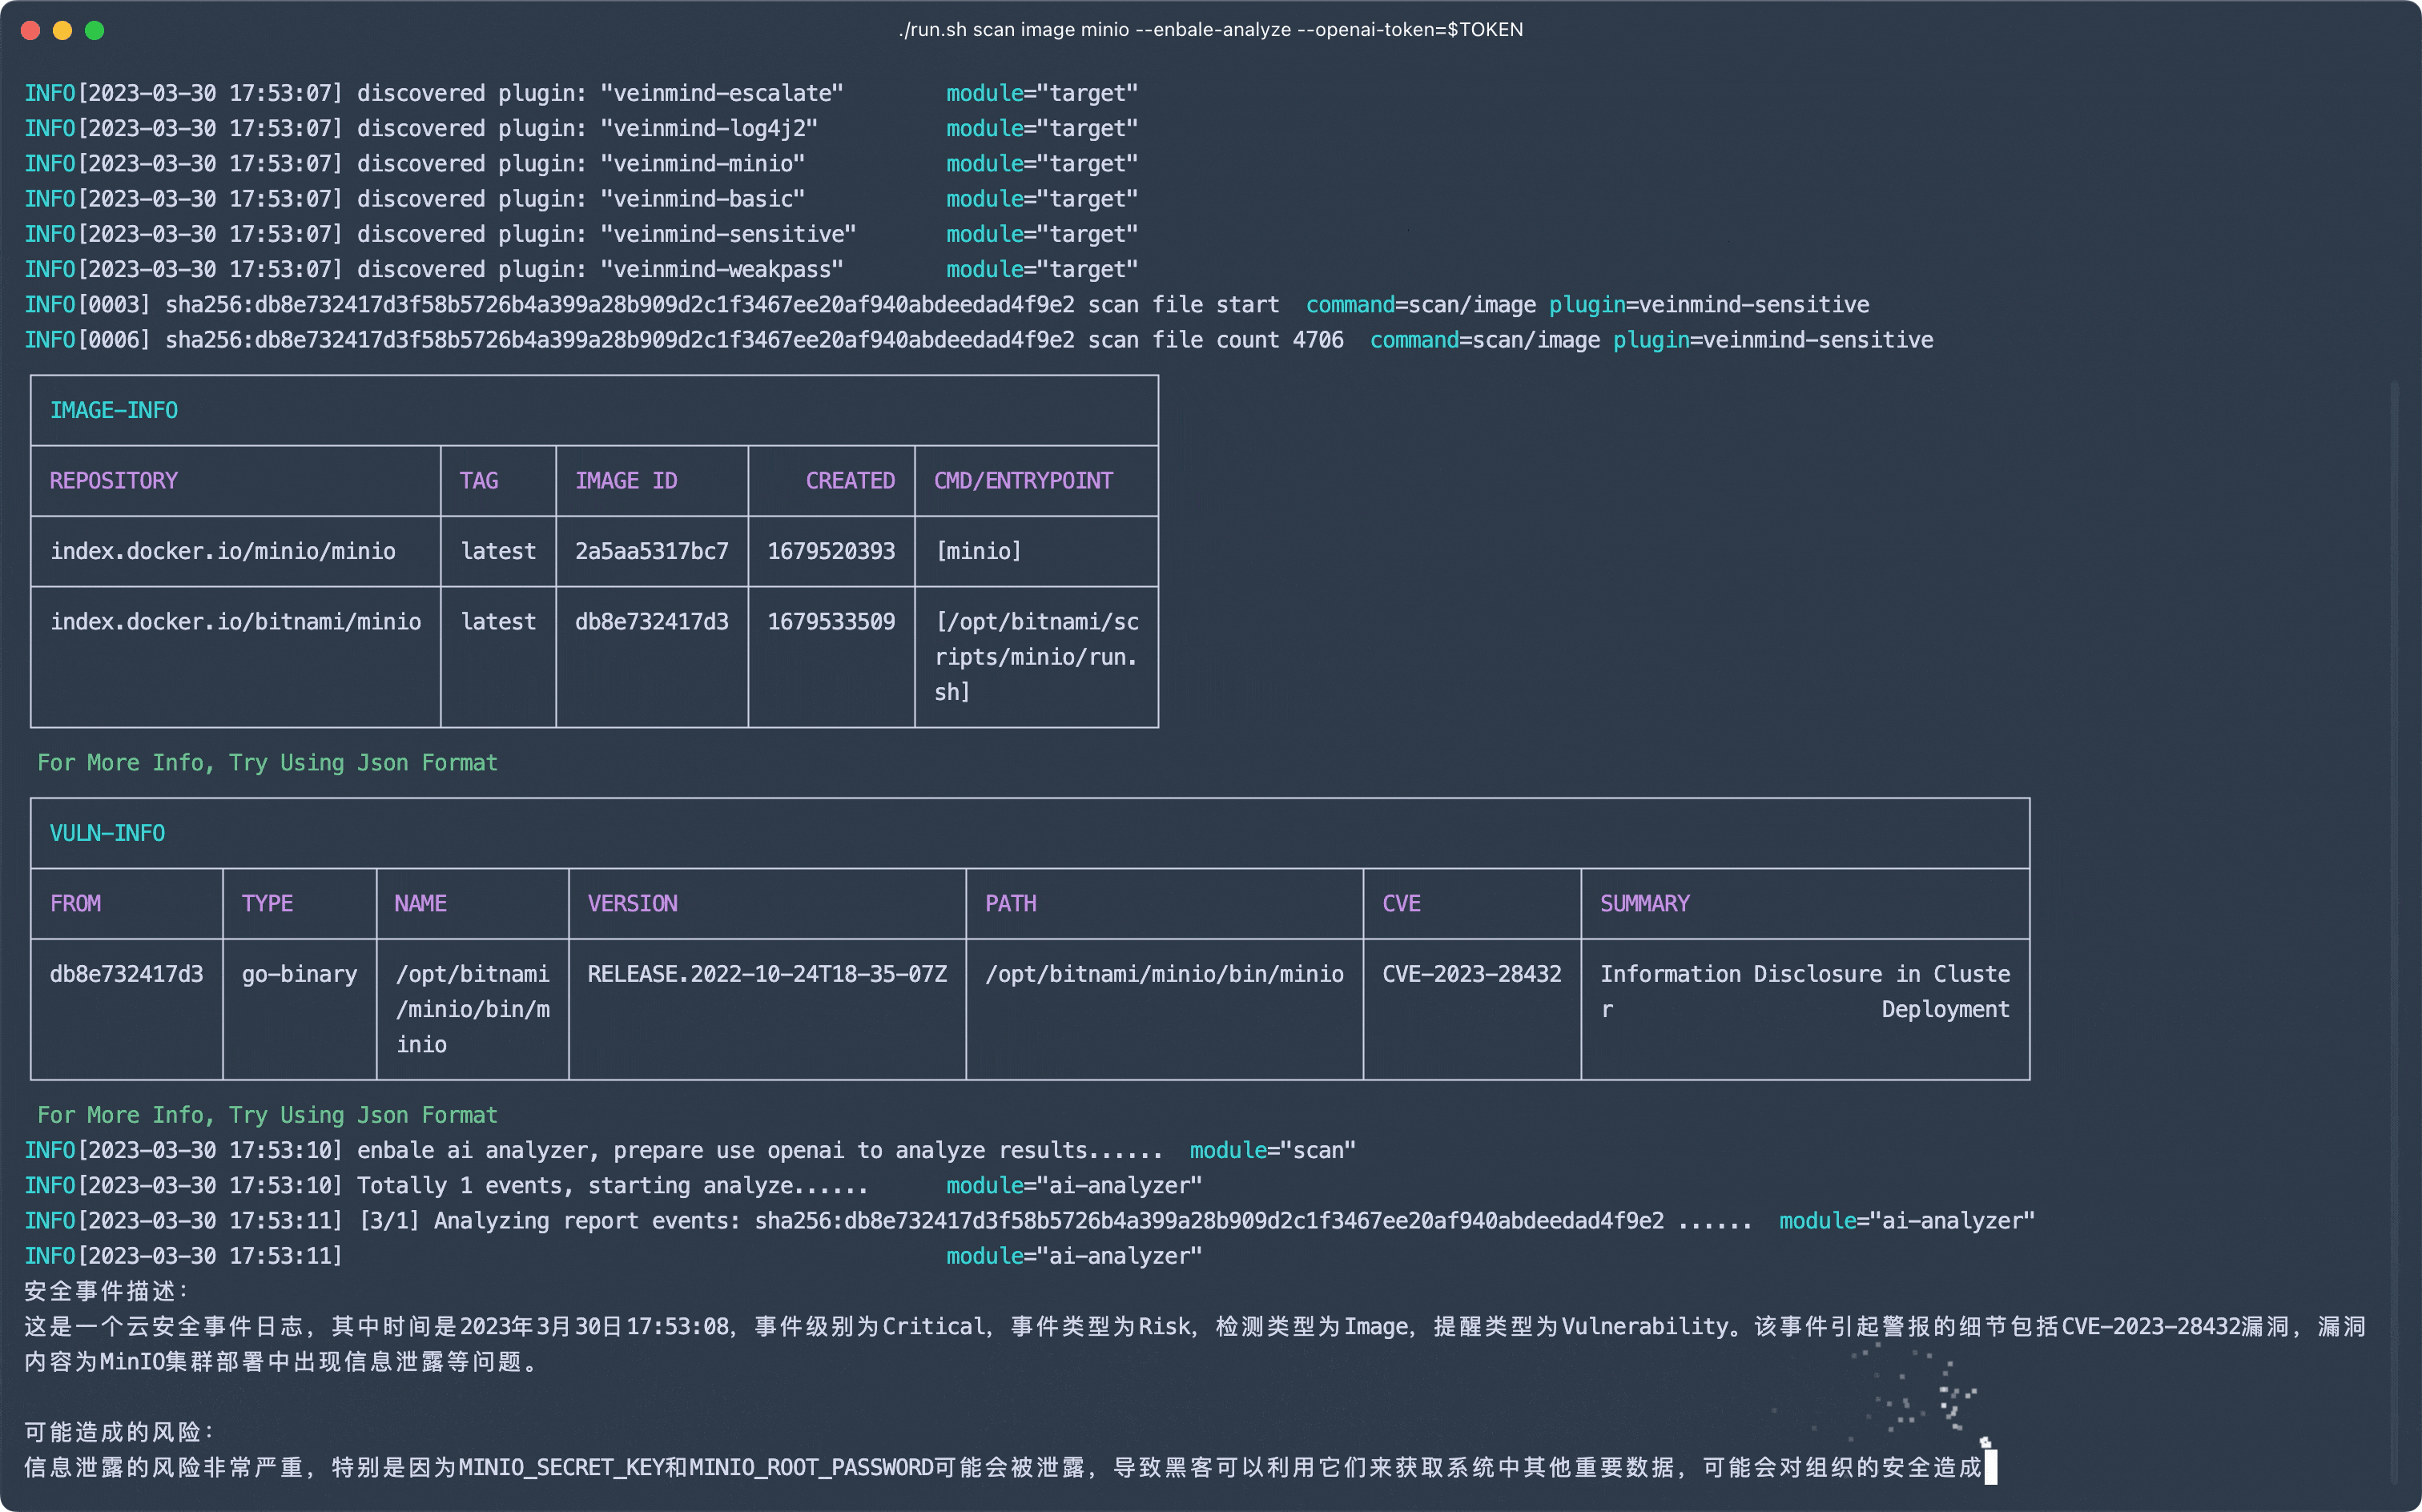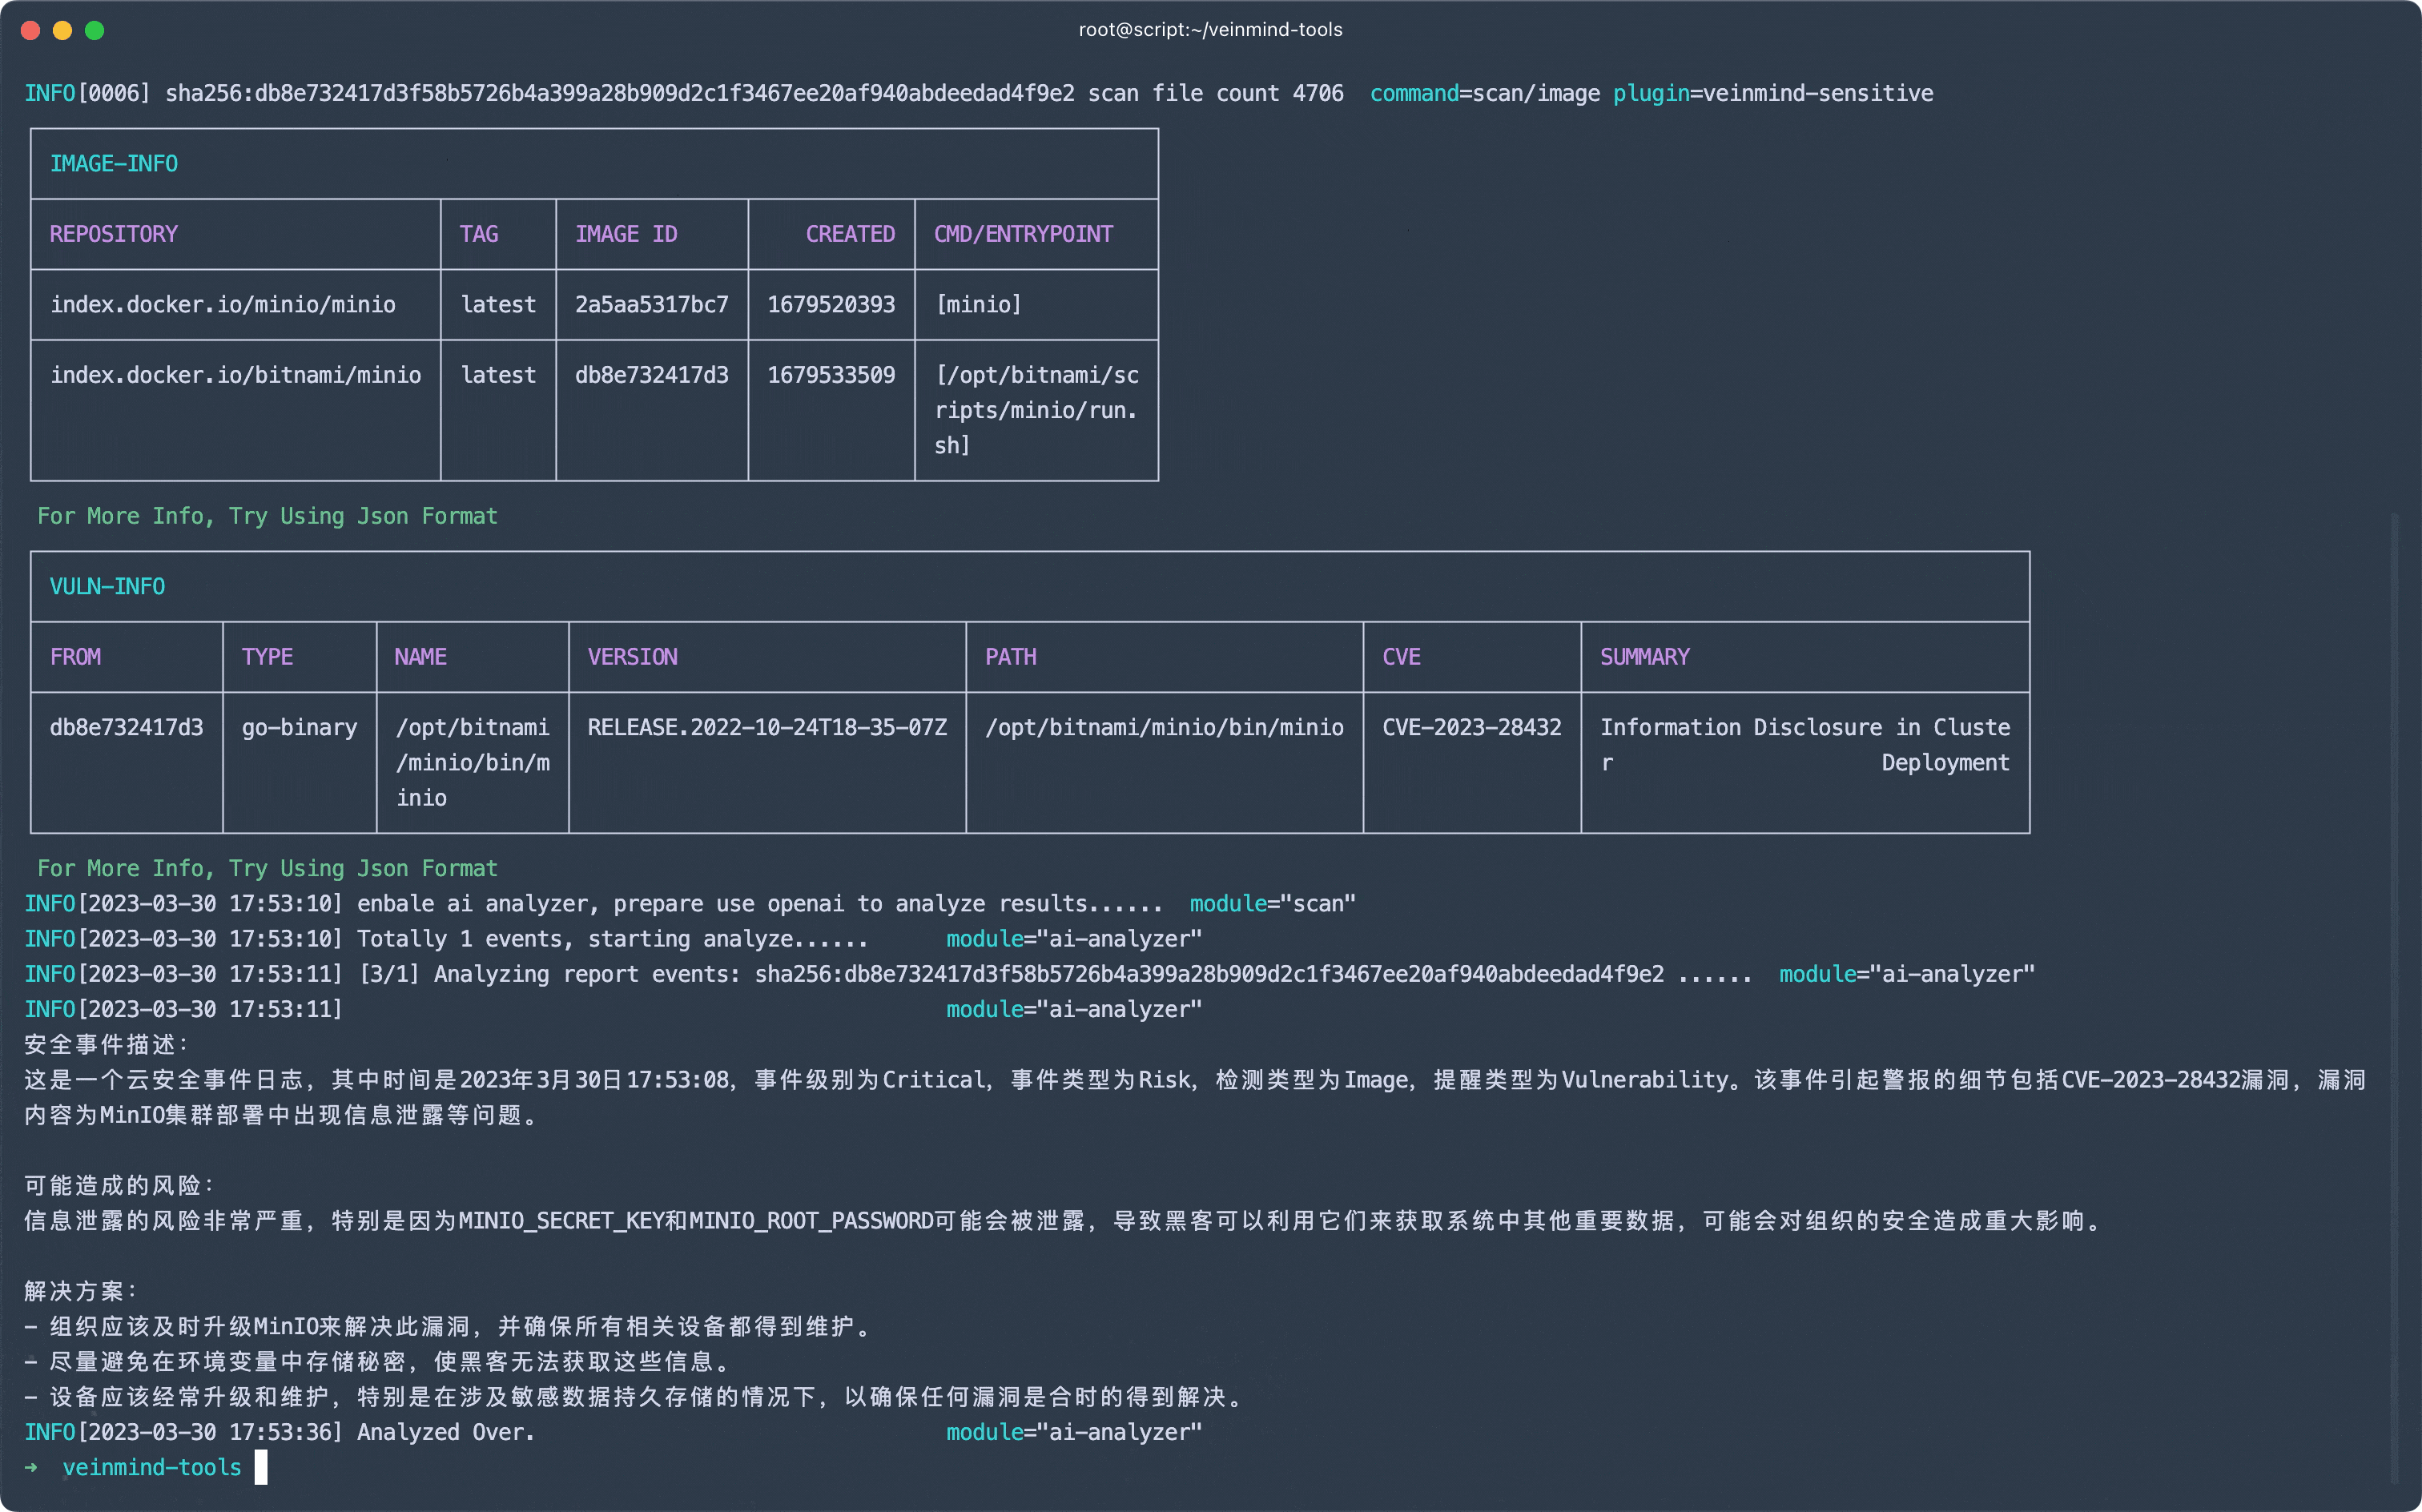
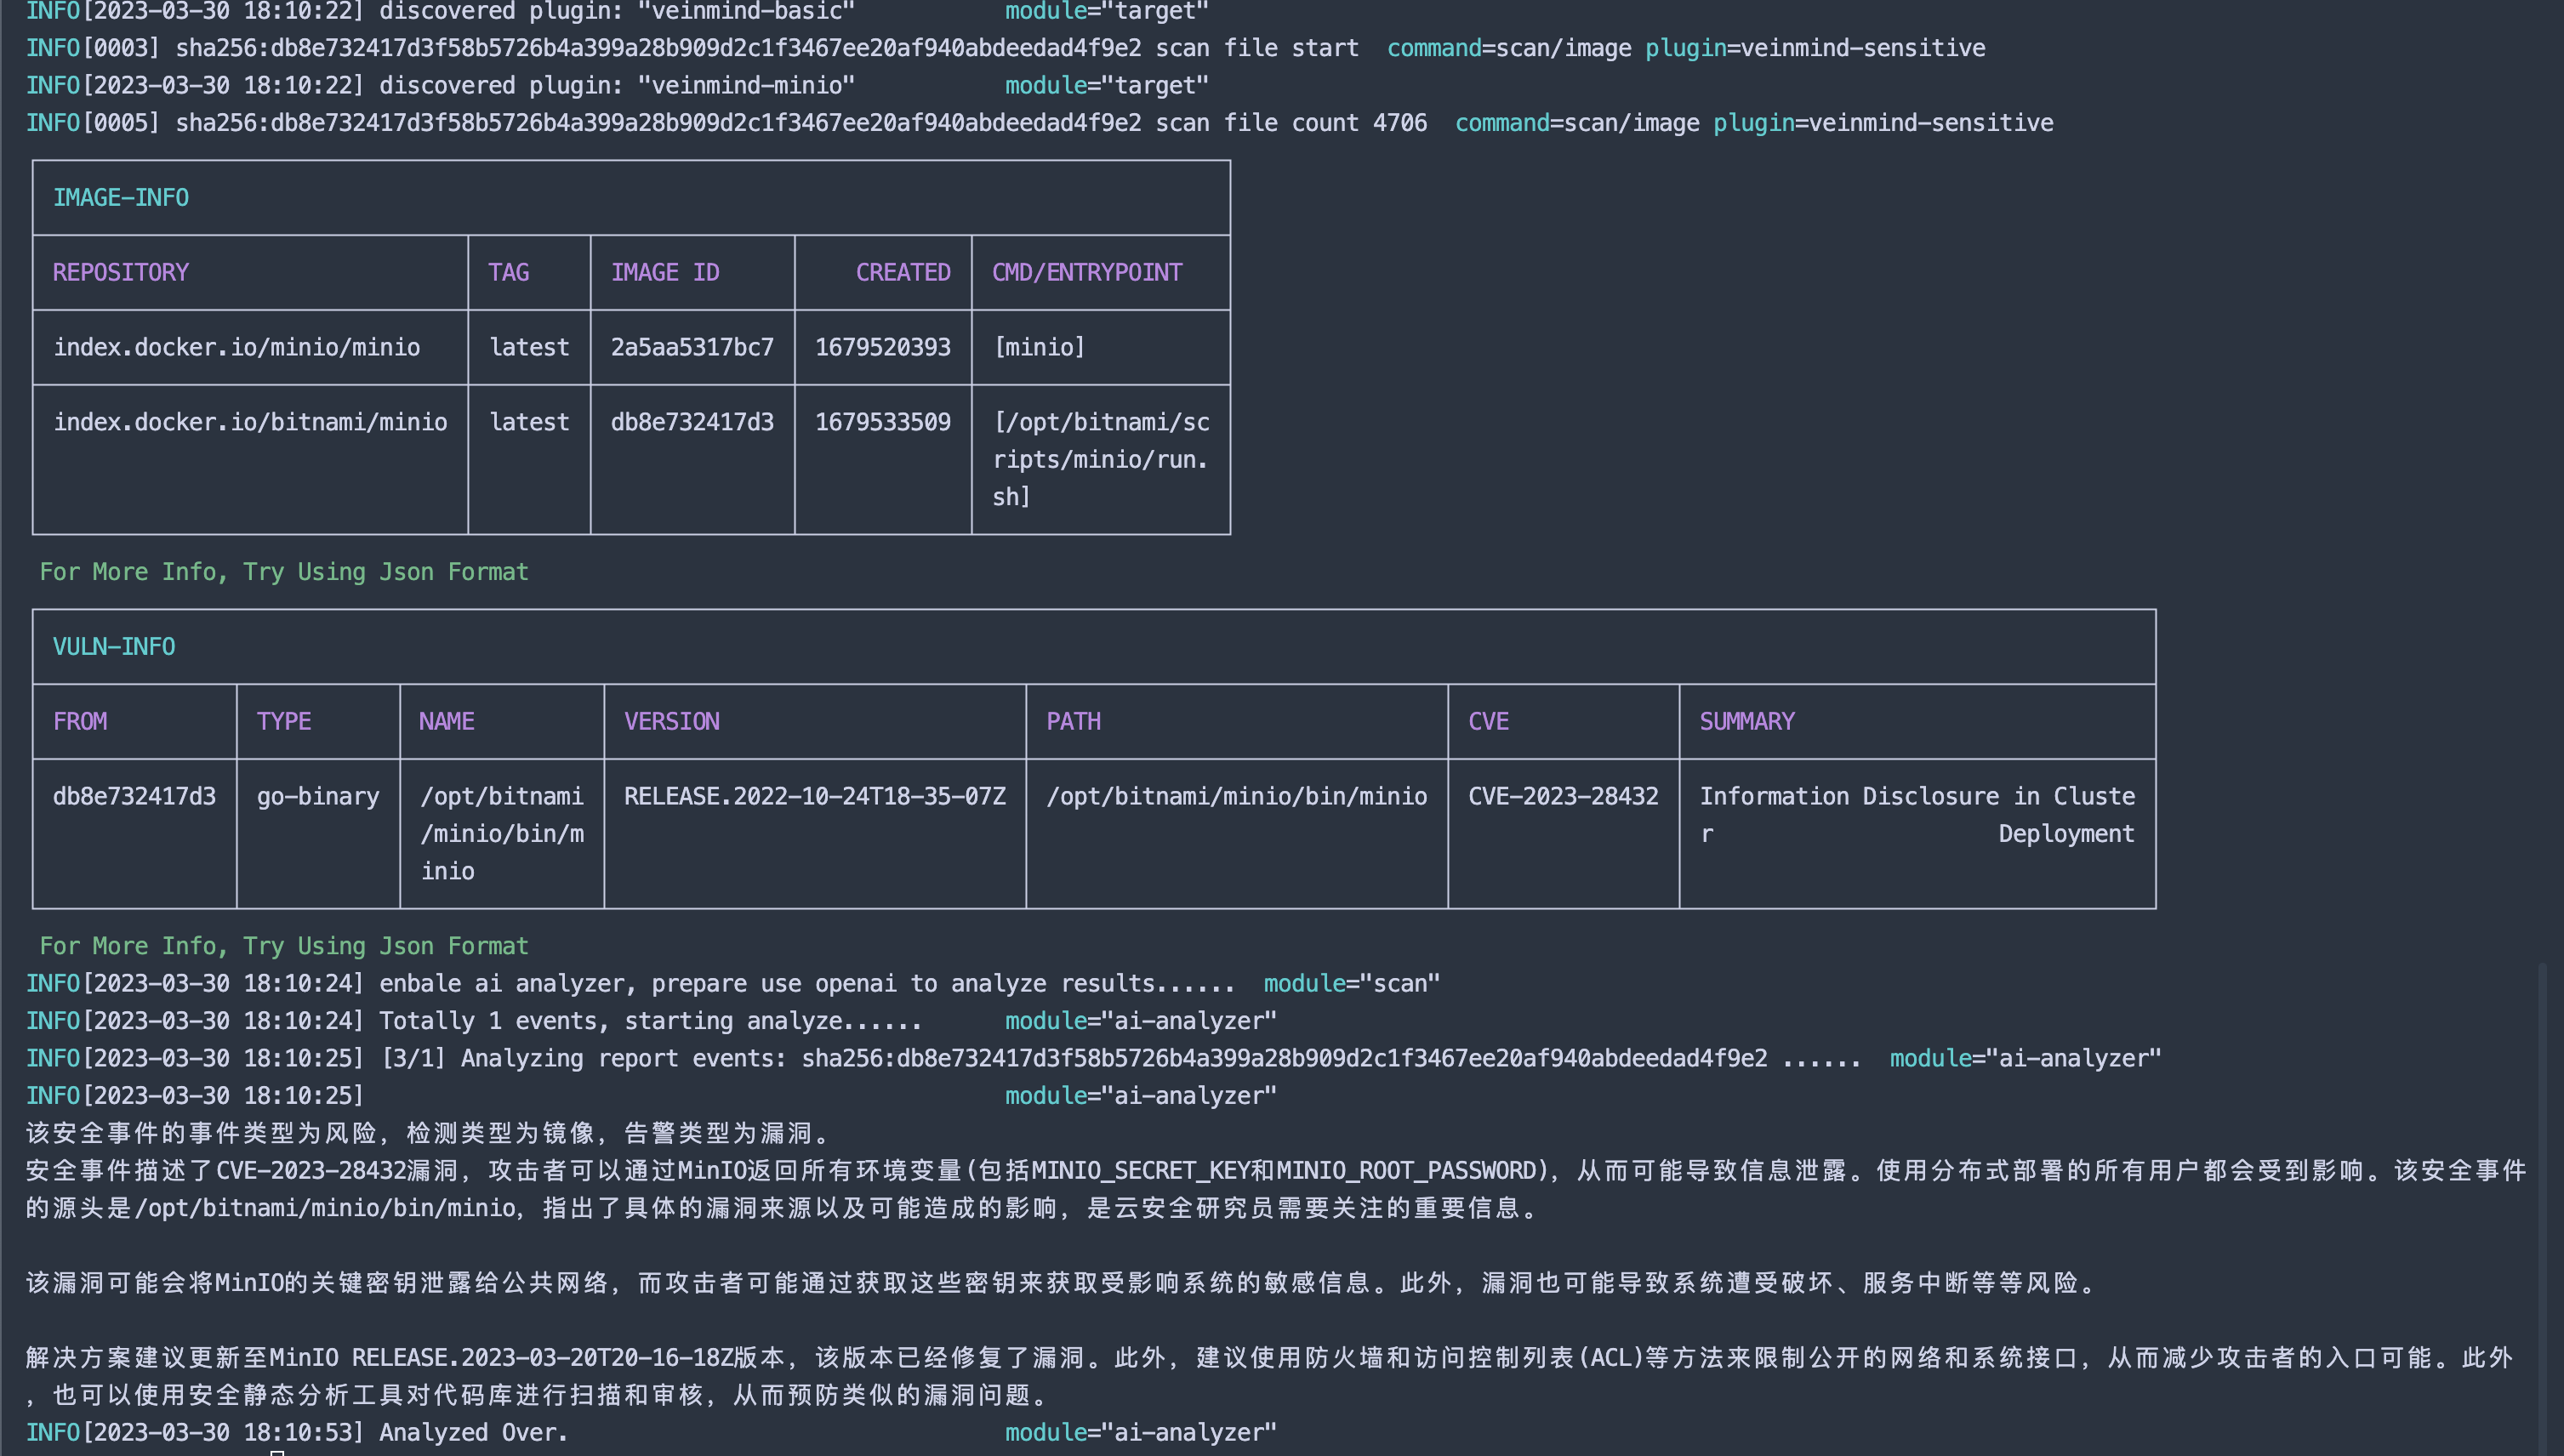
問脉は openai と連携しており、openai を使用してスキャン結果を人間にわかりやすく分析し、今回のスキャンでどのようなリスクが発見されたかを明確に把握することができます。
docker info
docker pull registry.veinmind.tech/veinmind/veinmind-runner:latest
wget -q https://download.veinmind.tech/scripts/veinmind-runner-parallel-container-run.sh -O run.sh && chmod +x run.sh
./run.sh scan [image/container]
./run.sh scan [image/container] --enable-analyze --openai-token <your_openai_token>
注: openAI を使用する場合、現在のネットワークが openAI にアクセスできることを確認してください 平行コンテナ起動時、手動で docker run -e http_proxy=xxxx -e https_proxy=xxxx を実行してプロキシを設定する必要があります(グローバルプロキシではない場合)
./run.sh scan [image/container] --format=html,cli
レポートはカレントディレクトリに
report.htmlまたはreport.jsonとして生成されます,で複数のレポート形式を指定できます。例:--format=html,cli,jsonは3つの異なるレポートを出力します。
| ツール | 機能 |
|---|---|
| veinmind-runner | スキャンツール実行ホスト |
| veinmind-malicious | コンテナ/イメージ内の悪意あるファイルをスキャン |
| veinmind-weakpass | コンテナ/イメージ内の弱いパスワードをスキャン |
| veinmind-log4j2 | コンテナ/イメージ内の log4j2 脆弱性をスキャン |
| veinmind-minio | コンテナ/イメージ内の minio 脆弱性をスキャン |
| veinmind-sensitive | イメージ内の機密情報をスキャン |
| veinmind-backdoor | イメージ内のバックドアをスキャン |
| veinmind-history | イメージ内の異常な履歴コマンドをスキャン |
| veinmind-vuln | コンテナ/イメージ内の資産情報と脆弱性をスキャン |
| veinmind-webshell | イメージ内の Webshell をスキャン |
| veinmind-unsafe-mount | コンテナ内の安全でないマウントディレクトリをスキャン |
| veinmind-iac | イメージ/クラスターの IaC ファイルをスキャン |
| veinmind-escape | コンテナ/イメージ内のエスケープリスクをスキャン |
| veinmind-privilege-escalation | コンテナ/イメージ内の権限昇格リスクをスキャン |
| veinmind-trace | コンテナ内の侵入痕跡をスキャン |
PS: 現在、すべてのツールは平行コンテナ方式での実行に対応しています
example を利用して veinmind-tools プラグインを素早く作成できます。詳細は veinmind-example を参照してください
| 名称 | カテゴリ | 互換性 |
|---|---|---|
| Jenkins | CI/CD | ✔️ |
| Gitlab CI | CI/CD | ✔️ |
| Github Action | CI/CD | ✔️ |
| DockerHub | イメージレジストリ | ✔️ |
| Docker Registry | イメージレジストリ | ✔️ |
| Harbor | イメージレジストリ | ✔️ |
| Docker | コンテナランタイム | ✔️ |
| Containerd | コンテナランタイム | ✔️ |
| Kubernetes | クラスター | ✔️ |
veinmind-tools は CTStack コミュニティに参加しました
veinmind-tools は 404スターリンプロジェクト に参加しました






