
 #1
 p4x1s/ansible-cve-2023-36845
Ansible Playbook for CVE-2023-36845(Juniper Networks Junos OS リモートコード実行の脆弱性)
 gitlab-security-oss/cis/gitlabcis
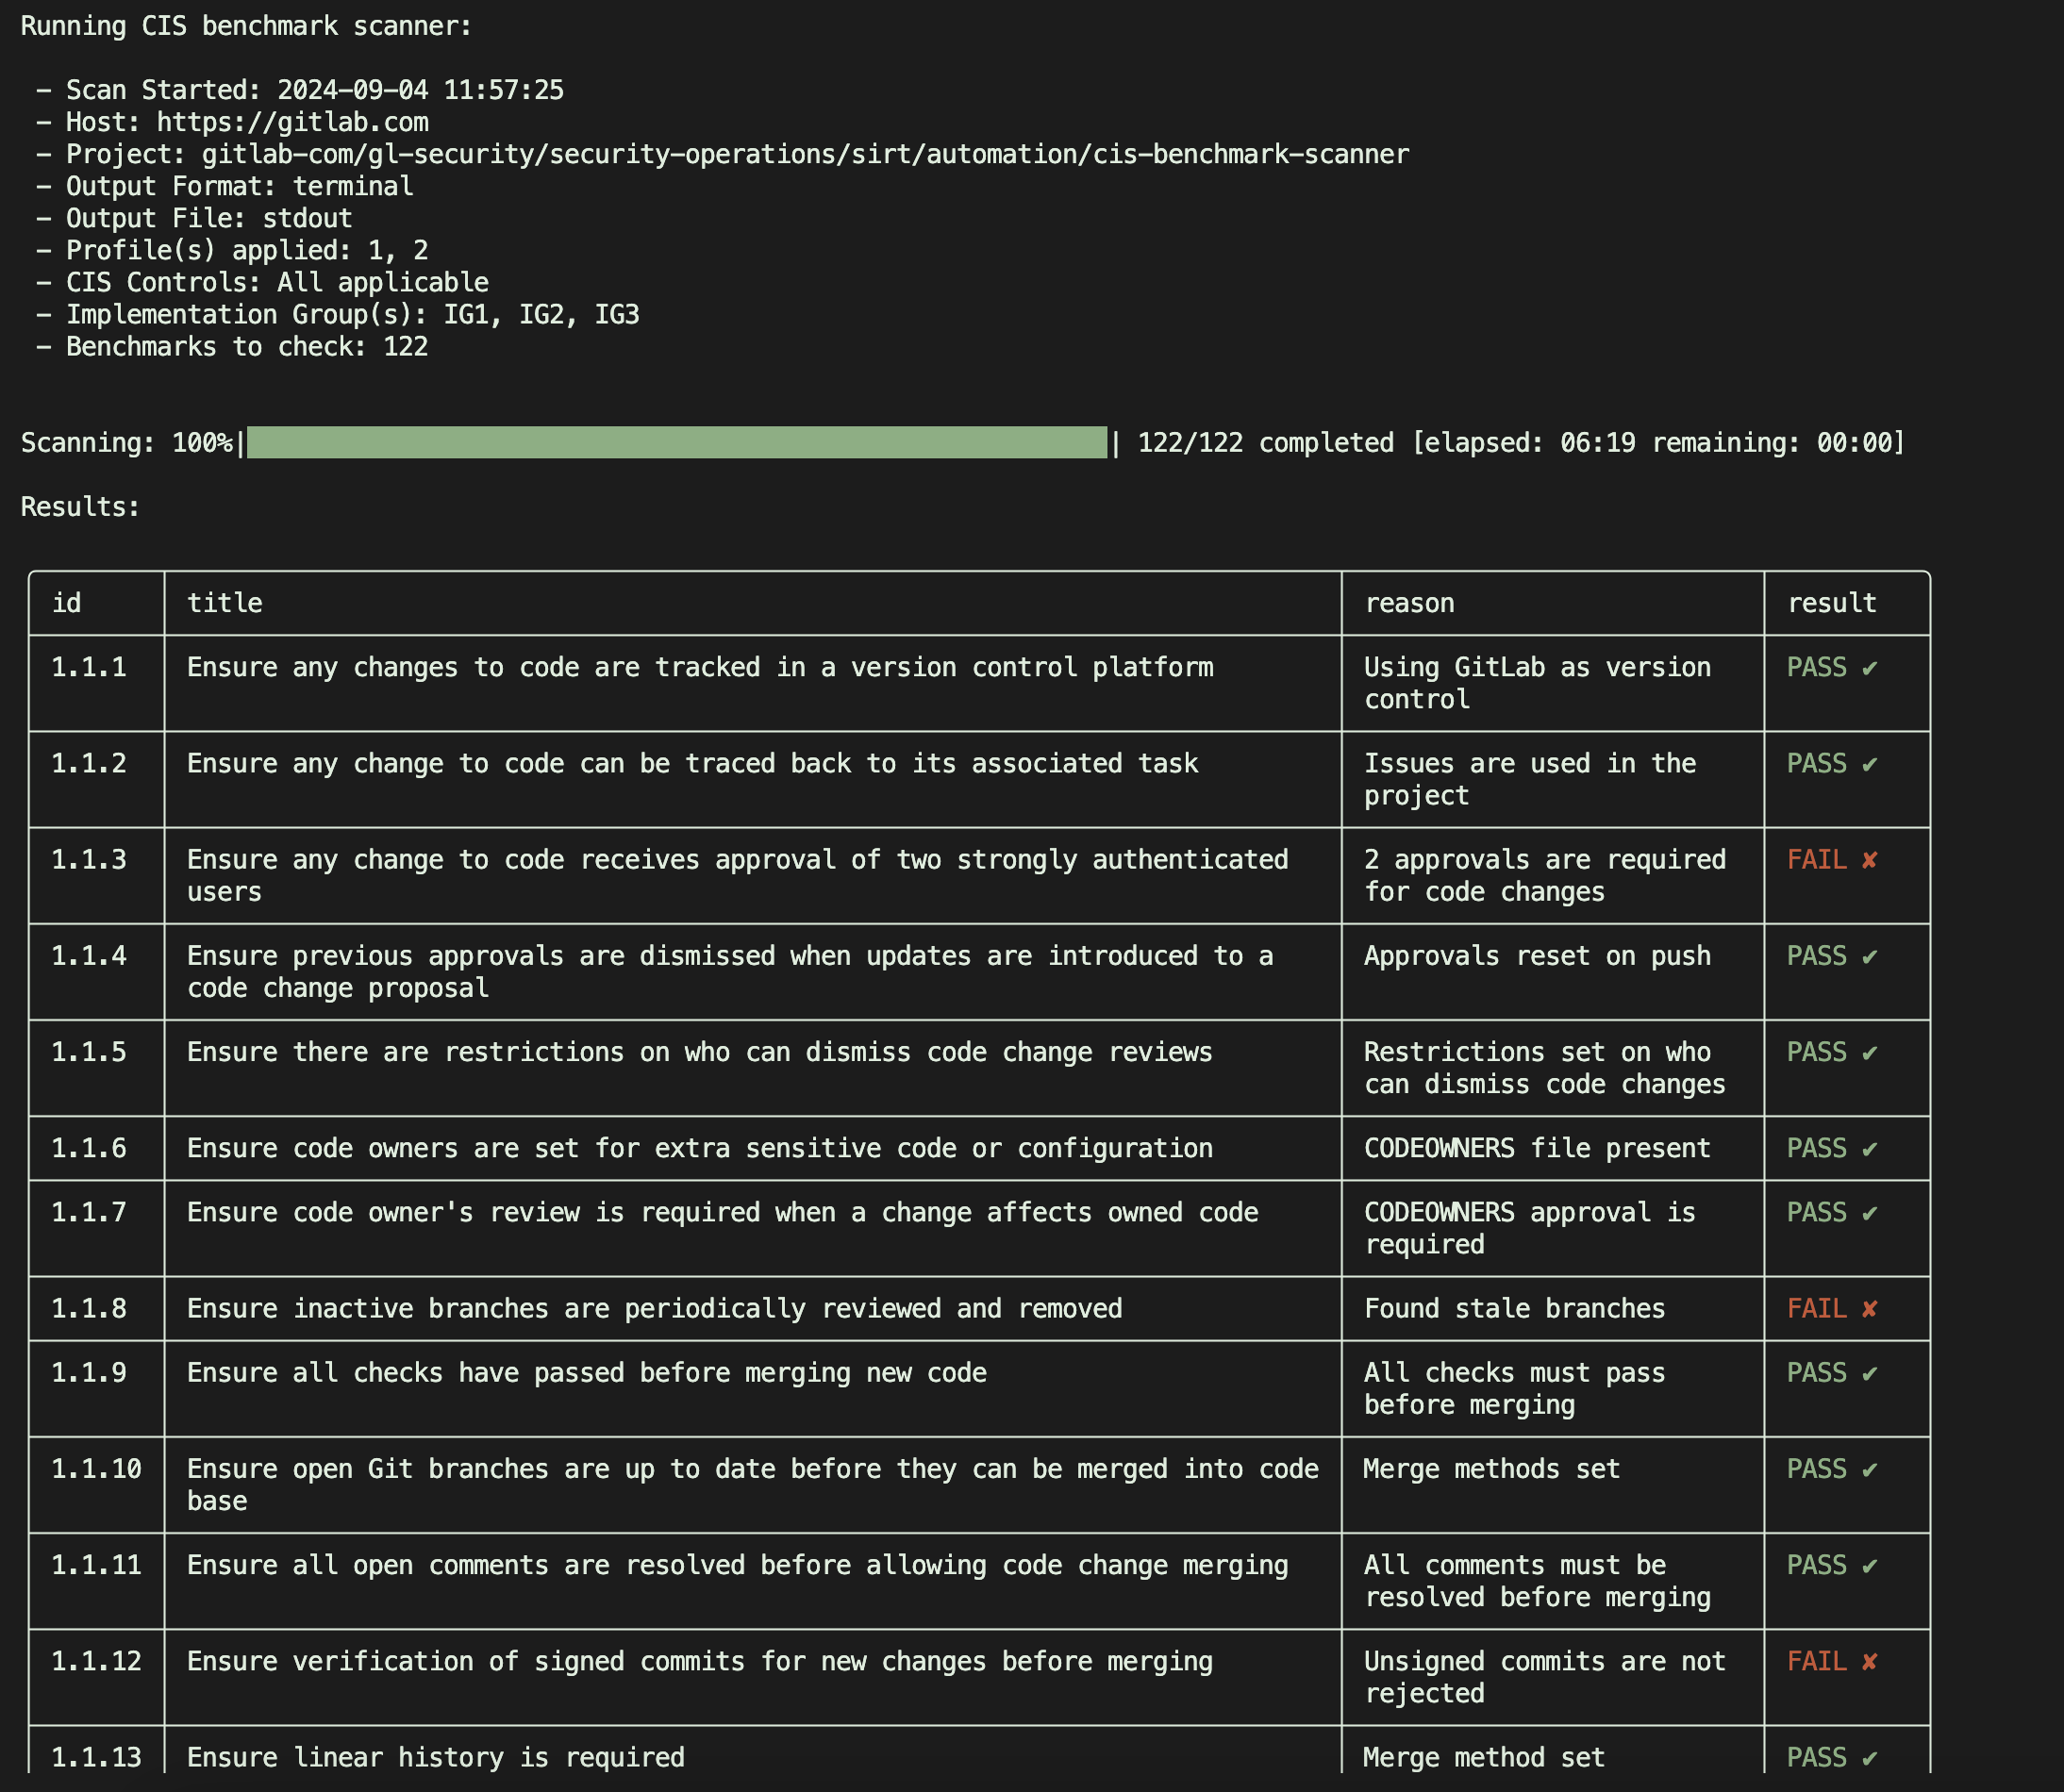
読み取り専用のAPIチェックにより、CIS GitLab Benchmarkに対するGitLabプロジェクトの監査を実施し、コンプライアンスと堅牢化の推奨事項に関するJSONレポートを生成します。
 c00ln3t/log4shellauditor
CVE-2021-44228(Log4Shell)向けの、フルサイクルセキュリティ監査、WAF回避、OOB LDAP検証、自己修復(自動パッチ適用)、コンプライアンスレポート作成を実行する自律型リフレクティブGoエージェント。

 jitpass/jit
Mac上の平文シークレットを検出し、Touch IDの保護下に移し、それらを読み取るツールを壊すことなくジャストインタイムで注入します。無料で、ローカルファーストです。
 github/codeql
CodeQL: 世界中のセキュリティ研究者を支えるライブラリとクエリ、そしてGitHub Advanced Securityにおけるコードスキャニングを実現するツールです。
 gmh5225/actions-secrets
このGitHub Actionを追加すると、リポジトリ内のソースコードで機密データをスキャンできます。パスワード、サーバーホスト文字列、APIキー、.envファイル、設定ファイルなどが検出されます。
 offseq/threat-finder
Runtime vulnerability scanner: finds CVEs in the services actually running on a host and ranks them by network exposure.
 luiscastellanos-dev/cobol-shield
COBOLレガシーシステム向けのセキュリティ強化ツールキット — 不可視Unicode検出、フォーマット境界分析、ソース変換の完全性
 neelkotnis/azure-security-auditor
Azureのセキュリティ態勢、RBAC、NSGs、ストレージ、アイデンティティ、暗号化を監査するCLIツール
 xiaoqimikko/bc-check
2026年のBouncy Castle CVEのうち、実際に自分に該当するものを特定するオフラインスキャナー。BC、BC-LTS、BC-FJA(FIPS)に対応しており、これらはバージョンスキームを共有していません。CVE-2026-58062 / CVE-2026-8763 /…
 c3rb3ru5d3d53c/signatures
YARA、Suricata、Snort、Sigma向けコミュニティ検知シグネチャのビルドおよび配布パイプライン
 elttam/semgrep-rules
脆弱性検出および監査に重点を置いたコードレビューのための静的解析セキュリティルール。Java、Go、Python、C#、Kotlin、PHP、Kubernetes、GitHub Actions に対応。
 tindersec/gh-workflow-auditor
GitHub Action Workflowファイルの潜在的な脆弱性を監査するスクリプト。
 scythe-io/purple-team-exercise-framework
パープルチーム演習フレームワーク

 michenriksen/drawio-threatmodeling
Draw.io ライブラリ(脅威モデリング図用)









