

Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
ツール/GitHubGitHub/scythe-io/purple-team-exercise-framework
クラウドセキュリティDevSecOps脅威インテリジェンス侵入検知学習と教育レッドチーミングAIセキュリティ敵対的攻撃
共有
GitHub
scythe-io/purple-team-exercise-framework

purple-team-exercise-framework

パープルチーム演習フレームワーク

リポジトリを見るウェブサイト
812127707ヶ月前Kitploit レビュー済み

パープルチーム演習フレームワーク (PTEF)

Purple Team Exercise Framework (PTEF) は、サイバー脅威インテリジェンス (CTI)、レッドチーム、ブルーチームを結集した協調型セキュリティ演習を設計・実行するための業界標準の方法論です。

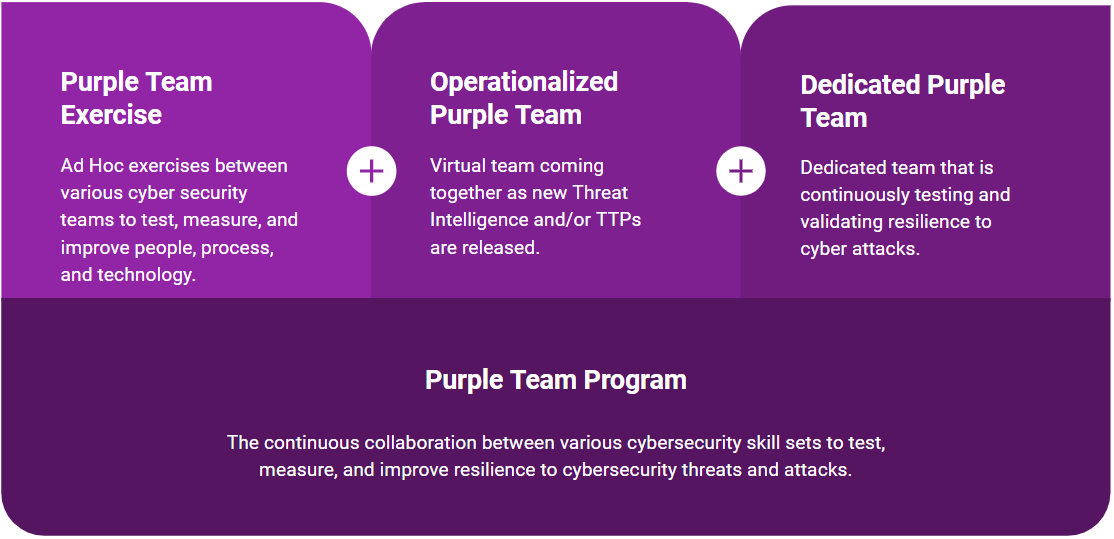
パープルチーム演習は、組織の実際のサイバー攻撃に対する回復力をテスト、測定、改善するための効率的な方法です。このフレームワークは以下をカバーしています:

  • パープルチーム演習 - アドホックな協調演習
  • 運用型パープルチーム - 継続的な仮想チームでの取り組み
  • 専任パープルチーム - 専任スタッフによる役割

v4 の新機能

PTEFv4 は、実務者の使いやすさに重点を置いた包括的な改訂です:

  • クイックリファレンスのワンページャー - 演習中に使用できる印刷可能な1ページガイド
  • ドキュメントの改善 - ナビゲーションの簡素化、エラーの修正、構成の改善
  • クラウドとアイデンティティへの対応 - クラウド環境、アイデンティティプロバイダー、最新インフラストラクチャのスコープ設定
  • AI/ML脅威ガイダンス - MITRE ATLAS、OWASP LLM Top 10、AI/ML攻撃面のカバレッジ
  • 検知エンジニアリングの拡張 - Detection-as-Code、Sigmaルール、CI/CDデプロイ、検知ライフサイクル
  • ATT&CK v18 への整合 - Detection Strategies + Analytics の用語に更新
  • ツールエコシステムの拡大 - SCYTHE、MITRE Caldera、Atomic Red Team、The C2 Matrix のリファレンス
  • 継続的なパープルチーミング - 自動回帰テスト、BAS統合、検証メトリクス
  • リモート/ハイブリッド演習ガイダンス - リモートおよびハイブリッド演習のロジスティクスに関する詳細なガイダンス
  • コントリビューターガイドライン - コミュニティ貢献のための明確なプロセス
  • PDF生成 - すべてのドキュメントをPDF形式で提供

ドキュメント

全文フレームワーク (PTEFv4) を読む - 以下を含む完全な方法論:

  • エグゼクティブサマリーと定義
  • 目標と目的
  • 業界・規制フレームワーク
  • 役割と責任
  • 計画フェーズ
  • サイバー脅威インテリジェンスプロセス
  • 演習実行フロー
  • 教訓 (Lessons Learned)
  • パープルチーム成熟度モデル (PTMM)
  • FAQ

ダウンロード: PTEFv4.pdf

クイックリファレンスガイド

演習中に使用する印刷可能な1ページガイドは、one-pagers フォルダーにあります:

ガイド目的PDF
Exercise Checklist演習前・演習中・演習後のチェックリストPDF
Roles Reference各役割の責任をすばやく確認PDF
CTI Process主要な質問を含む7ステップのCTIフローPDF
Exercise Dayフロー図 + レッド/ブルーチームの連携PDF
Metrics Guide測定項目と追跡テンプレートPDF
PTMM Posterレベル付きの視覚的な成熟度モデルPDF

テンプレート

パープルチーム演習を実施するためのテンプレートは、templates フォルダーにあります:

  • パープルチーム演習テンプレート (.docx)
  • TTPマッピングテンプレート (.xlsx)
  • エミュレーションプランテンプレート (.md)

バージョン履歴

バージョン説明リンク
v4 (現行)実務者の使いやすさを全面改訂: ワンページャー、ドキュメント改善、コントリビューターガイドラインMarkdown | PDF
v3運用型パープルチーミングと専任パープルチームを追加Markdown | PDF
v2サードパーティプロバイダー (コンサルタント、MSSP) 向けに拡張Markdown | PDF | スライド
v1社内エンタープライズチーム向けのオリジナル版Markdown | PDF

コントリビューション

コントリビューションを歓迎します! プルリクエストの提出方法、問題の報告、改善提案のガイドラインについては、CONTRIBUTING.md をご覧ください。

ライセンス

このプロジェクトはMITライセンスの下でライセンスされています。詳細は LICENSE ファイルをご覧ください。

謝辞

PTEF は SCYTHE によって作成され、世界中の数え切れないほどの企業、コンサルティング会社、マネージドサービスプロバイダーによって使用されてきました。これをパープルチーム演習の業界標準にするために貢献してくださったすべてのコントリビューターの皆様に感謝します。



リポジトリ: github.com/scythe-io/purple-team-exercise-framework

ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    429
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    ShadowserverレポートをMongoDBに取り込み、インタラクティブなマップ、分析、調査結果、アドバイザリ、エグゼクティブダッシュボードとして再生するCSIRTプラットフォーム。

    256

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →




