
 #1
Docker、Kubernetes、およびコンテナ化された環境をスキャン、保護、および強化するためのツール。
Kitploit おすすめ

 denoland/clawpatrol
AIエージェント向けワイヤーレベルプロキシファイアウォール。HCLルールを使用してSQL、Kubernetes、HTTPトラフィックを傍受・制御し、プロセス単位のトンネル分離とヒューマンインザループ承認を備えています。
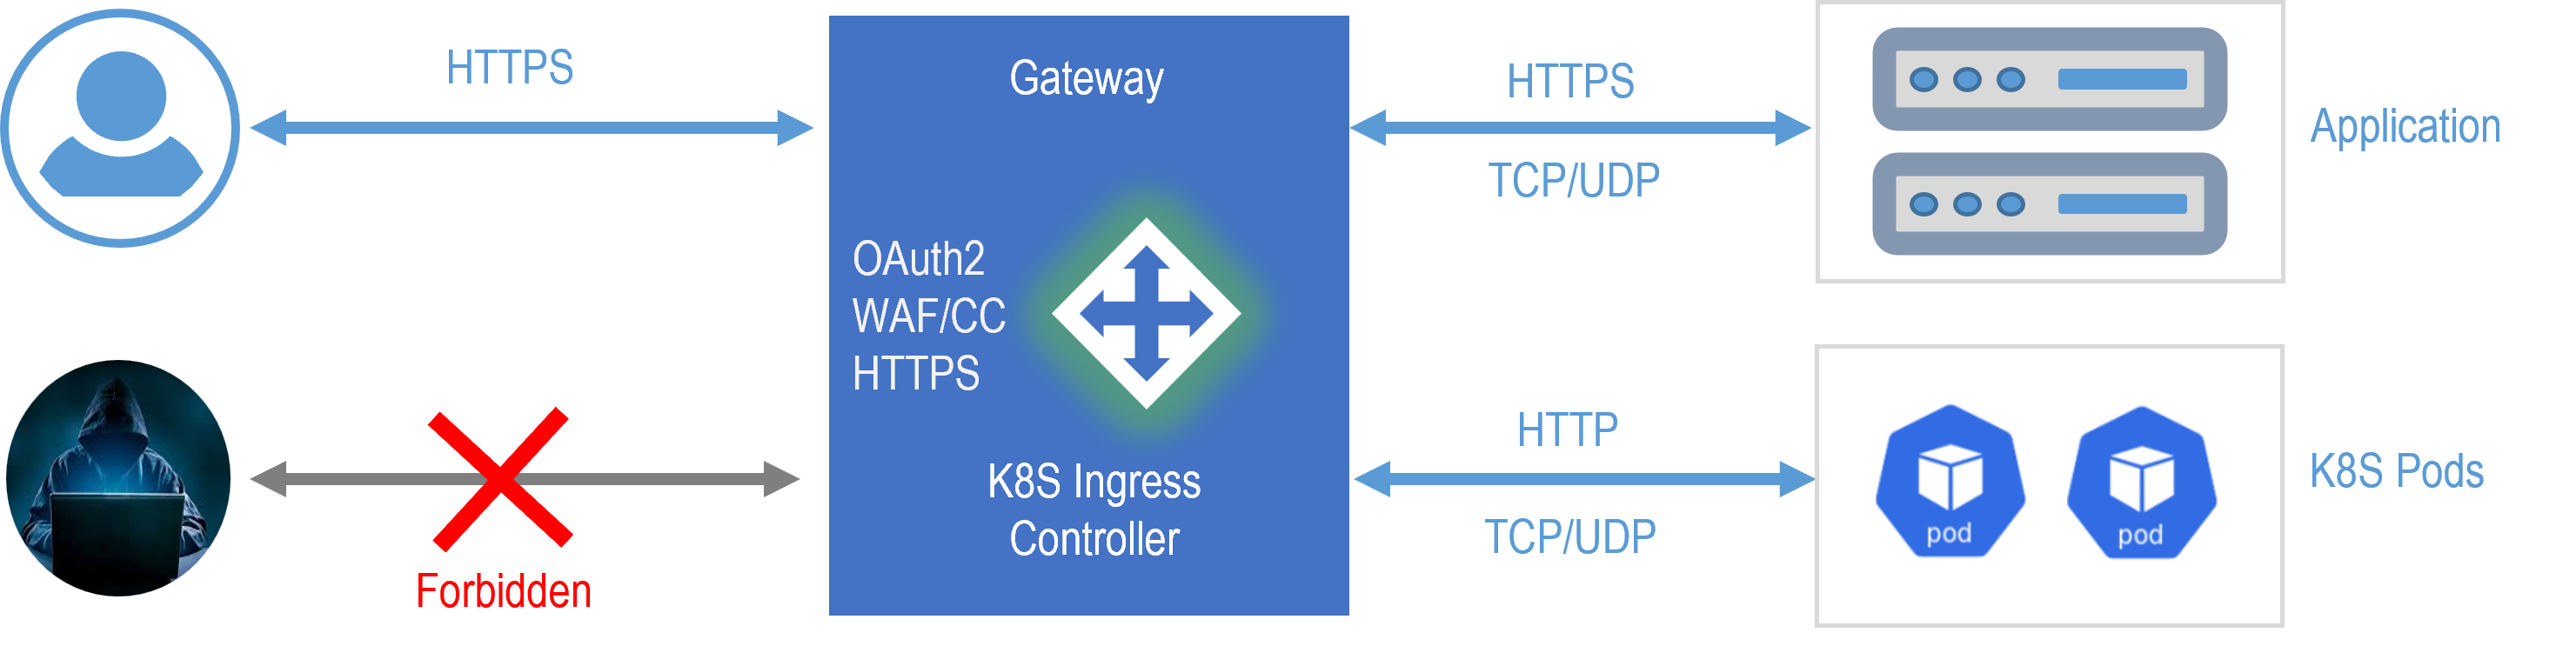 janusec/janusec
統合アプリケーションゲートウェイ。リバースプロキシ、WAF、CC防御、OAuth2認証、ACME証明書自動化、GSLBを提供し、安全でスケーラブルなWebおよびAPI配信を実現します。
 target/strelka
エンタープライズ規模でのリアルタイム・コンテナベースのファイルスキャン
 asamassekou10/ship-safe
AIが書いたソフトウェアのための独立したセキュリティエージェント。問題を発見し、それが実在するかどうかを調査し、証拠を提示します。決定論的なコア、APIキー不要、JSONおよびSARIF出力。
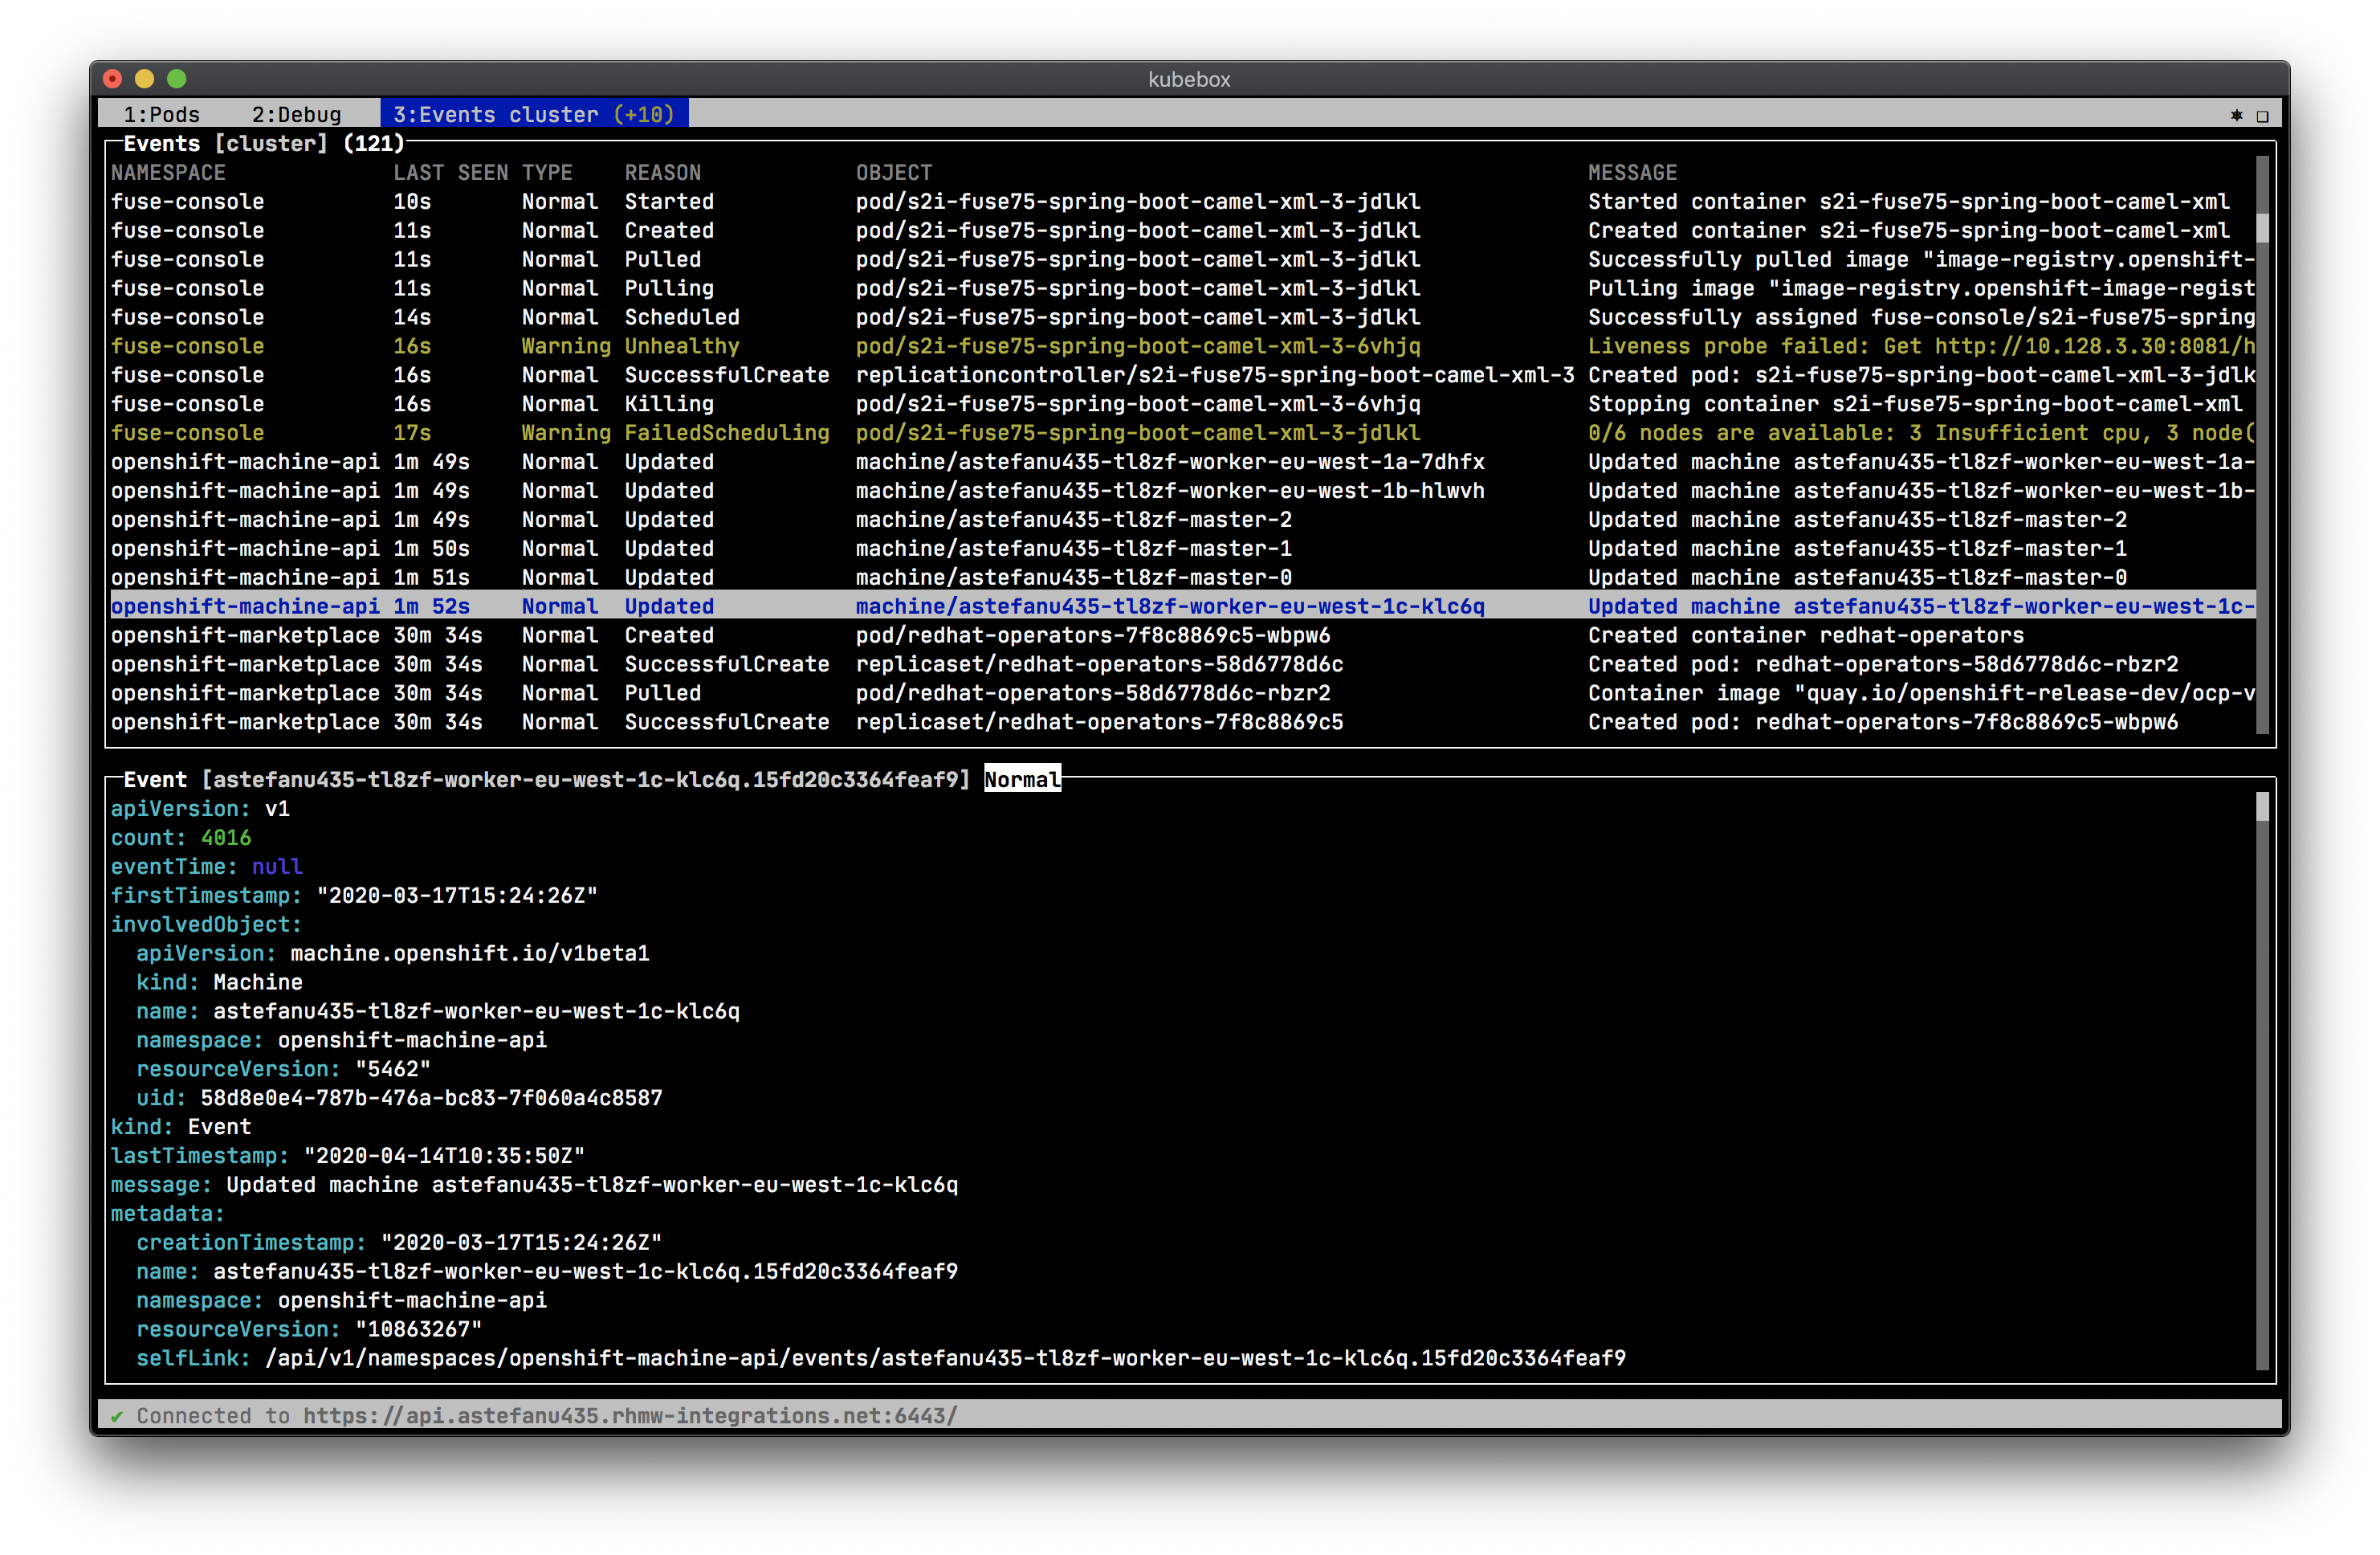 astefanutti/kubebox
⎈❏ Kubernetes用のターミナルおよびWebコンソール
 chainguard-dev/melange
Wolfi/Alpine向けの宣言的パイプラインを使用して、ソースコードを監査可能かつ署名済みのAPKパッケージにコンパイルし、マルチアーキテクチャのQEMUエミュレーションと再現可能なビルドを実現します。
 zupit/horusec
Horusecは、たった一つのコマンドでプロジェクト内の脆弱性の特定を向上させるオープンソースツールです。
 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
 blessedrebus/krawl
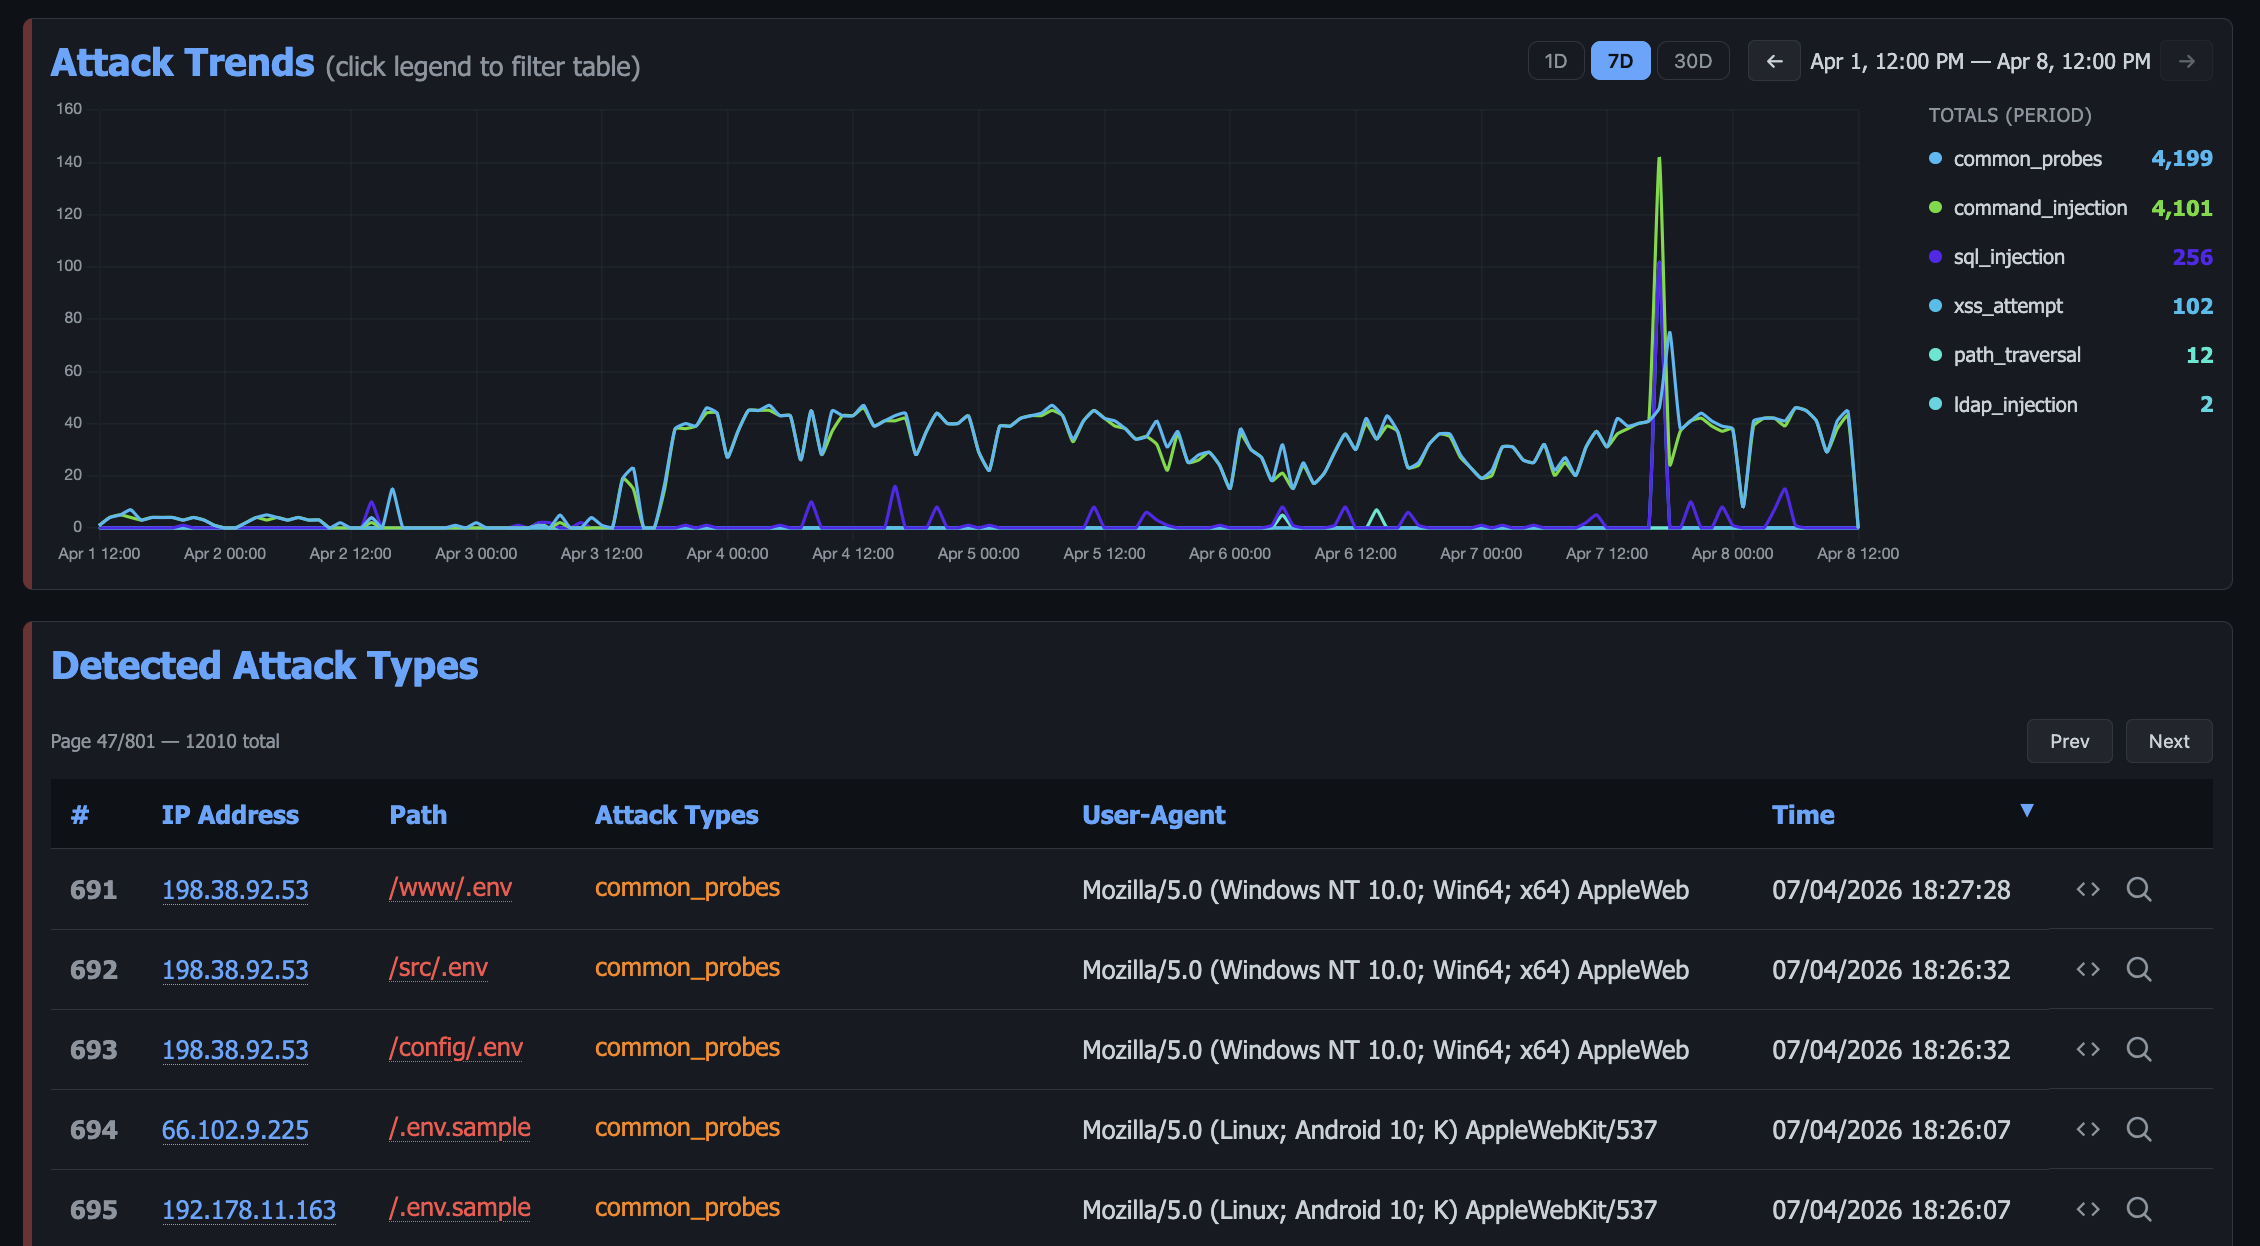
Krawlは、カスタマイズ可能で軽量なクラウドネイティブのWebデセプションサーバー兼アンチクローラーです。現実的でランダムに生成されたデコイデータとAI生成のHTMLテンプレートを使用して、低難易度の脆弱性を持つ偽のWebアプリケーションを作成します。
 instavm/coderunner
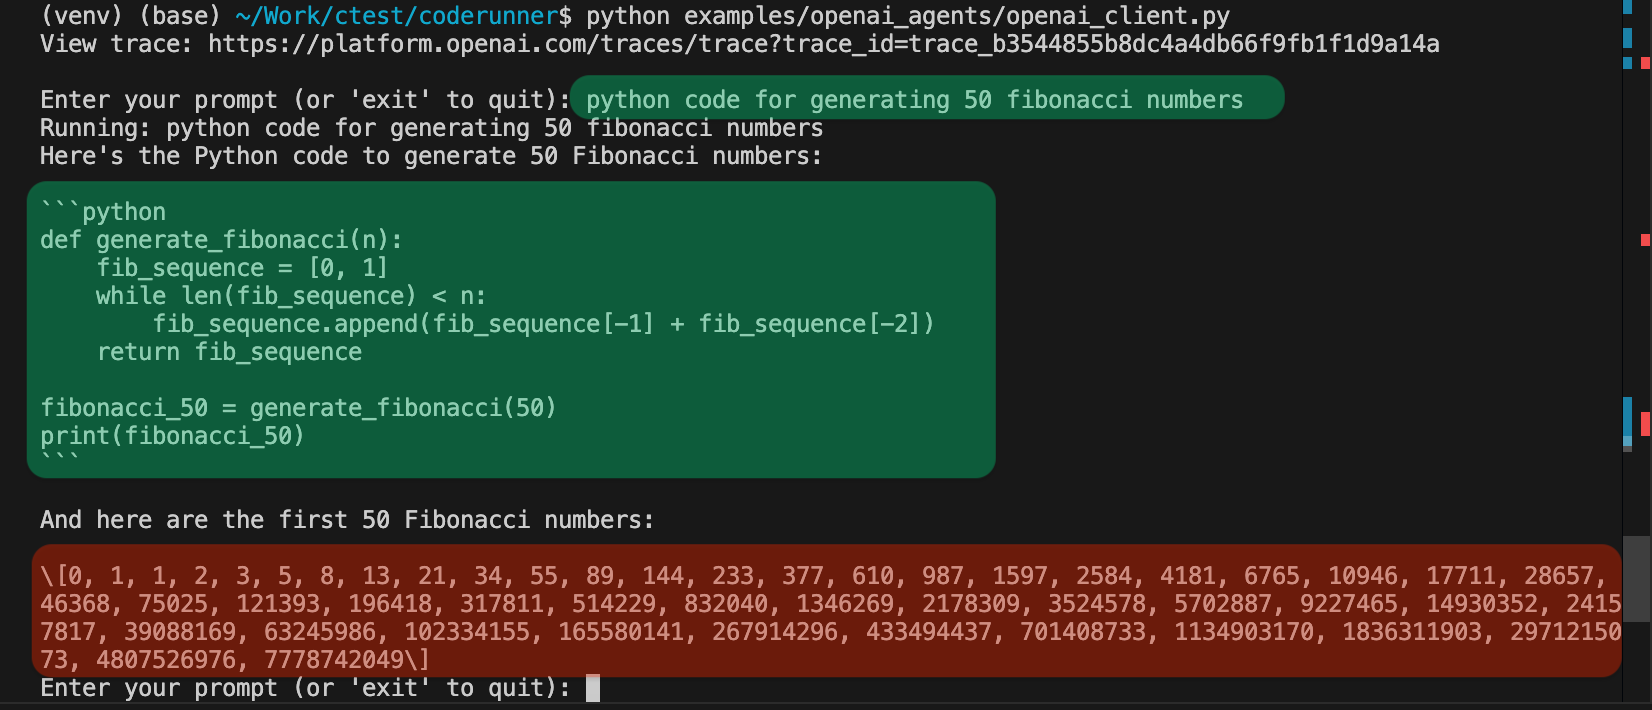
AIエージェントのためのローカルサンドボックス
 tugcantopaloglu/openclaw-dashboard
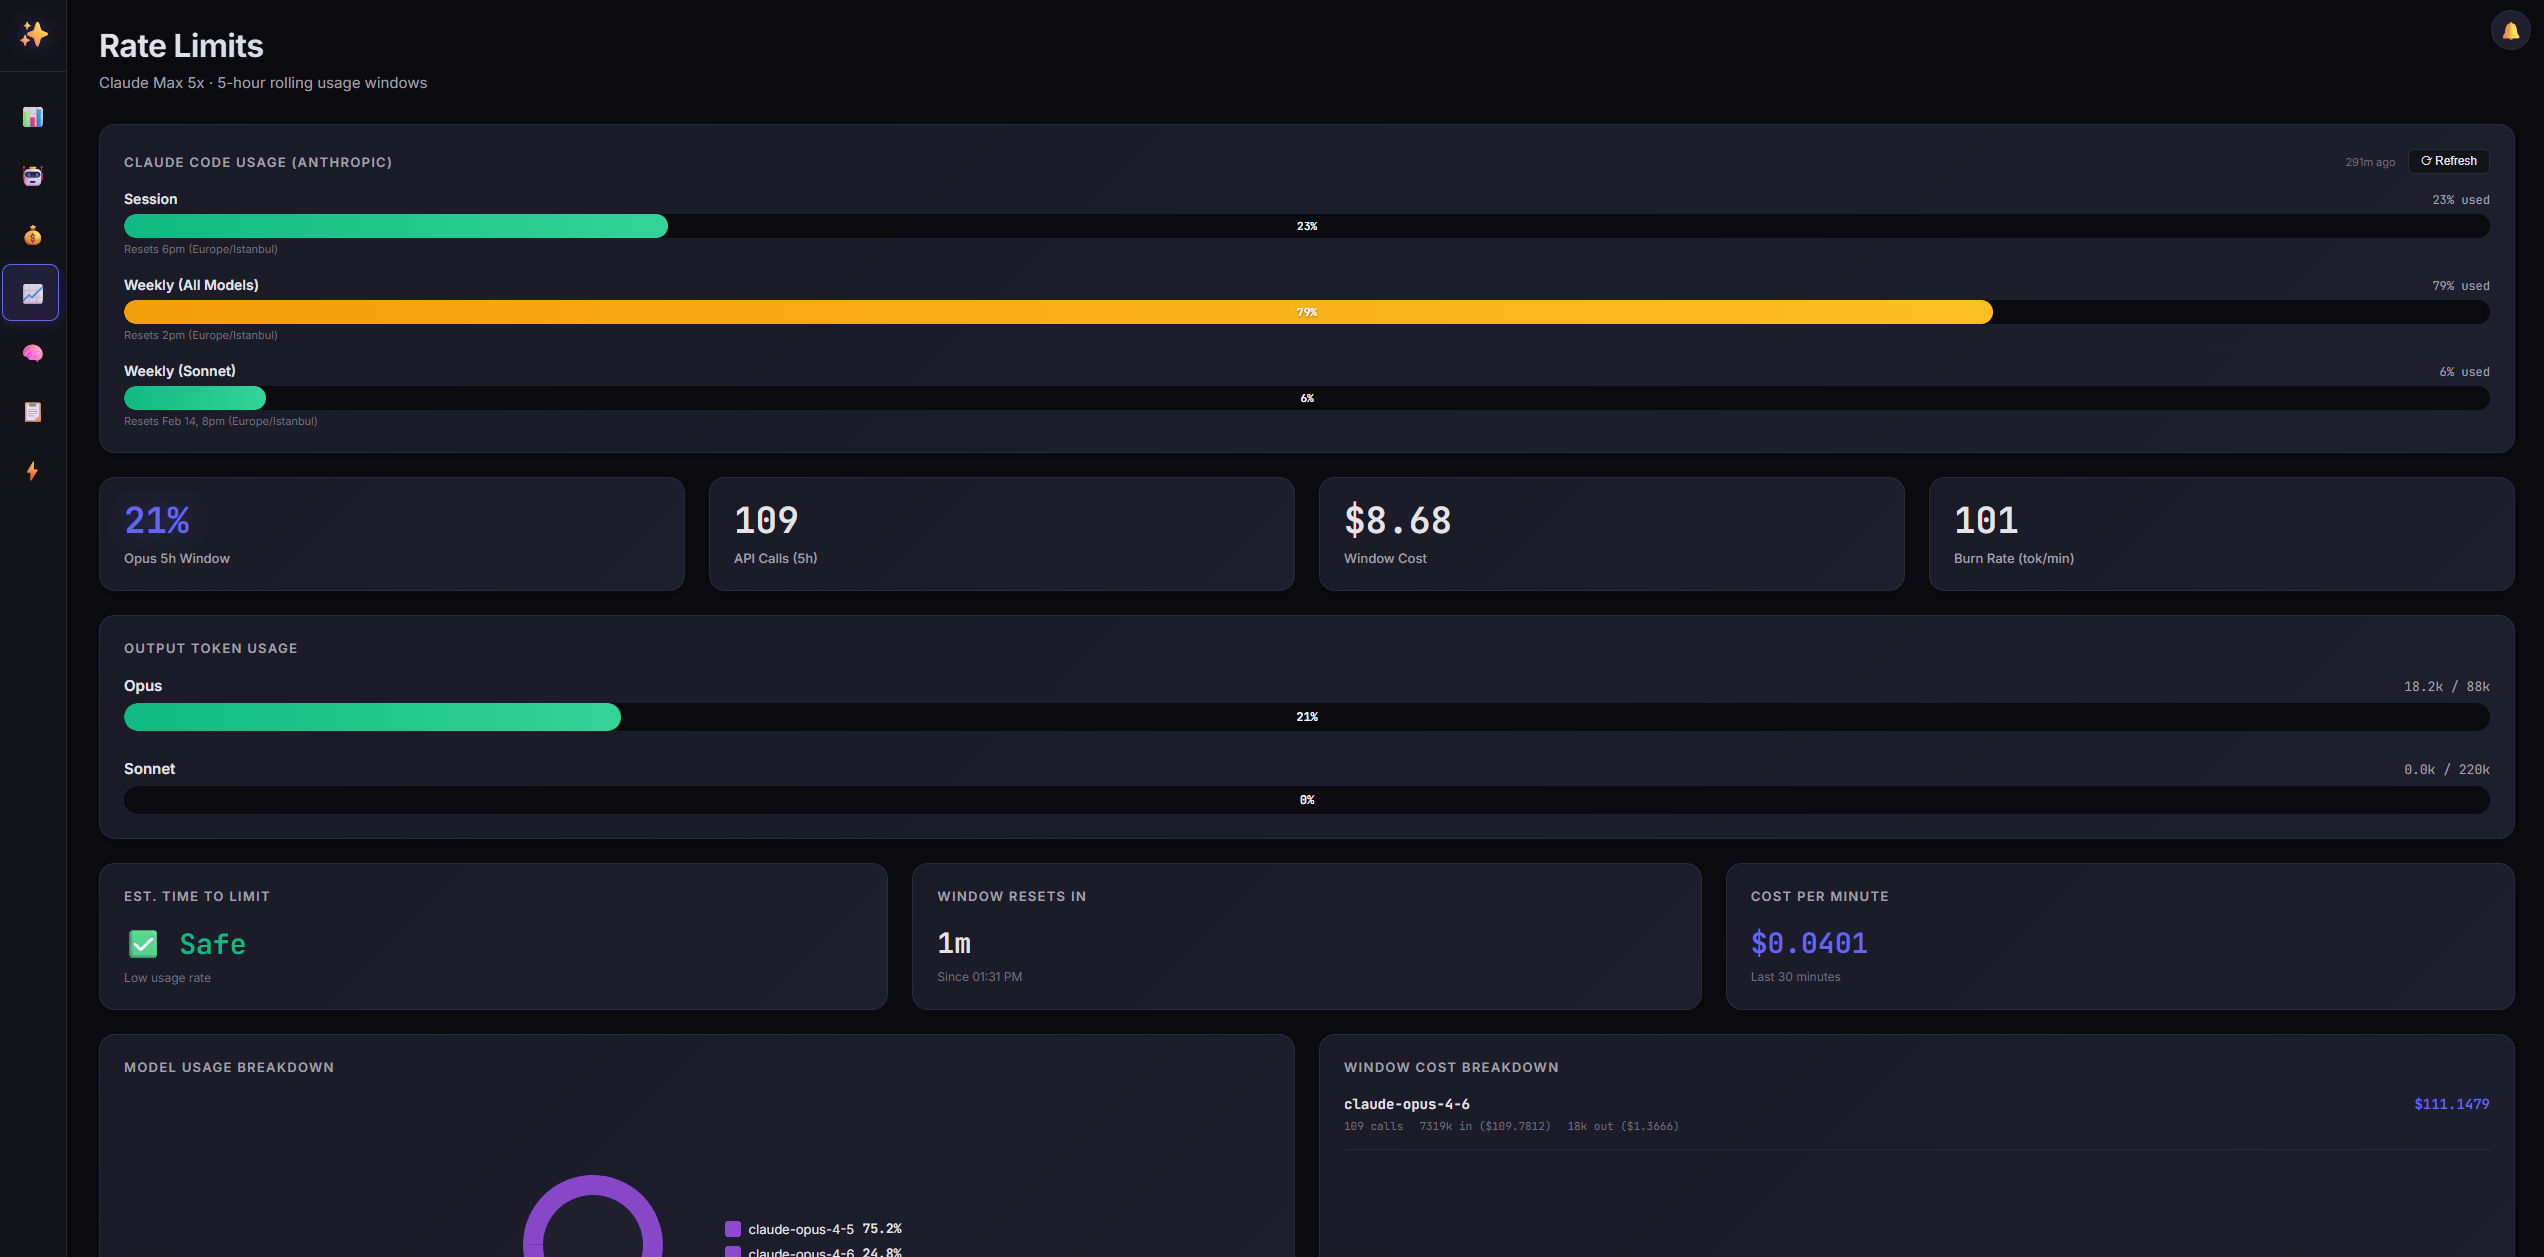
🔐 OpenClaw AIエージェント向けの安全でリアルタイムな監視ダッシュボード。認証、TOTP MFA、コスト追跡、ライブフィード、メモリブラウザなど。
 cybersecsi/raudi
DockerイメージをGitHub Actionsを通じて自動生成し、最新に保つためのリポジトリ。
 praetorian-inc/titus
高性能シークレットスキャナ。CLI、Goライブラリ、Burp Suite拡張機能、Chrome拡張機能。487個の検出ルールとライブな認証情報検証。
 paradigmxyz/iron-proxy
信頼できないワークロードのためのegressファイアウォール。
 khast3x/redcloud
自動化されたRed TeamインフラストラクチャのDockerを使用した展開
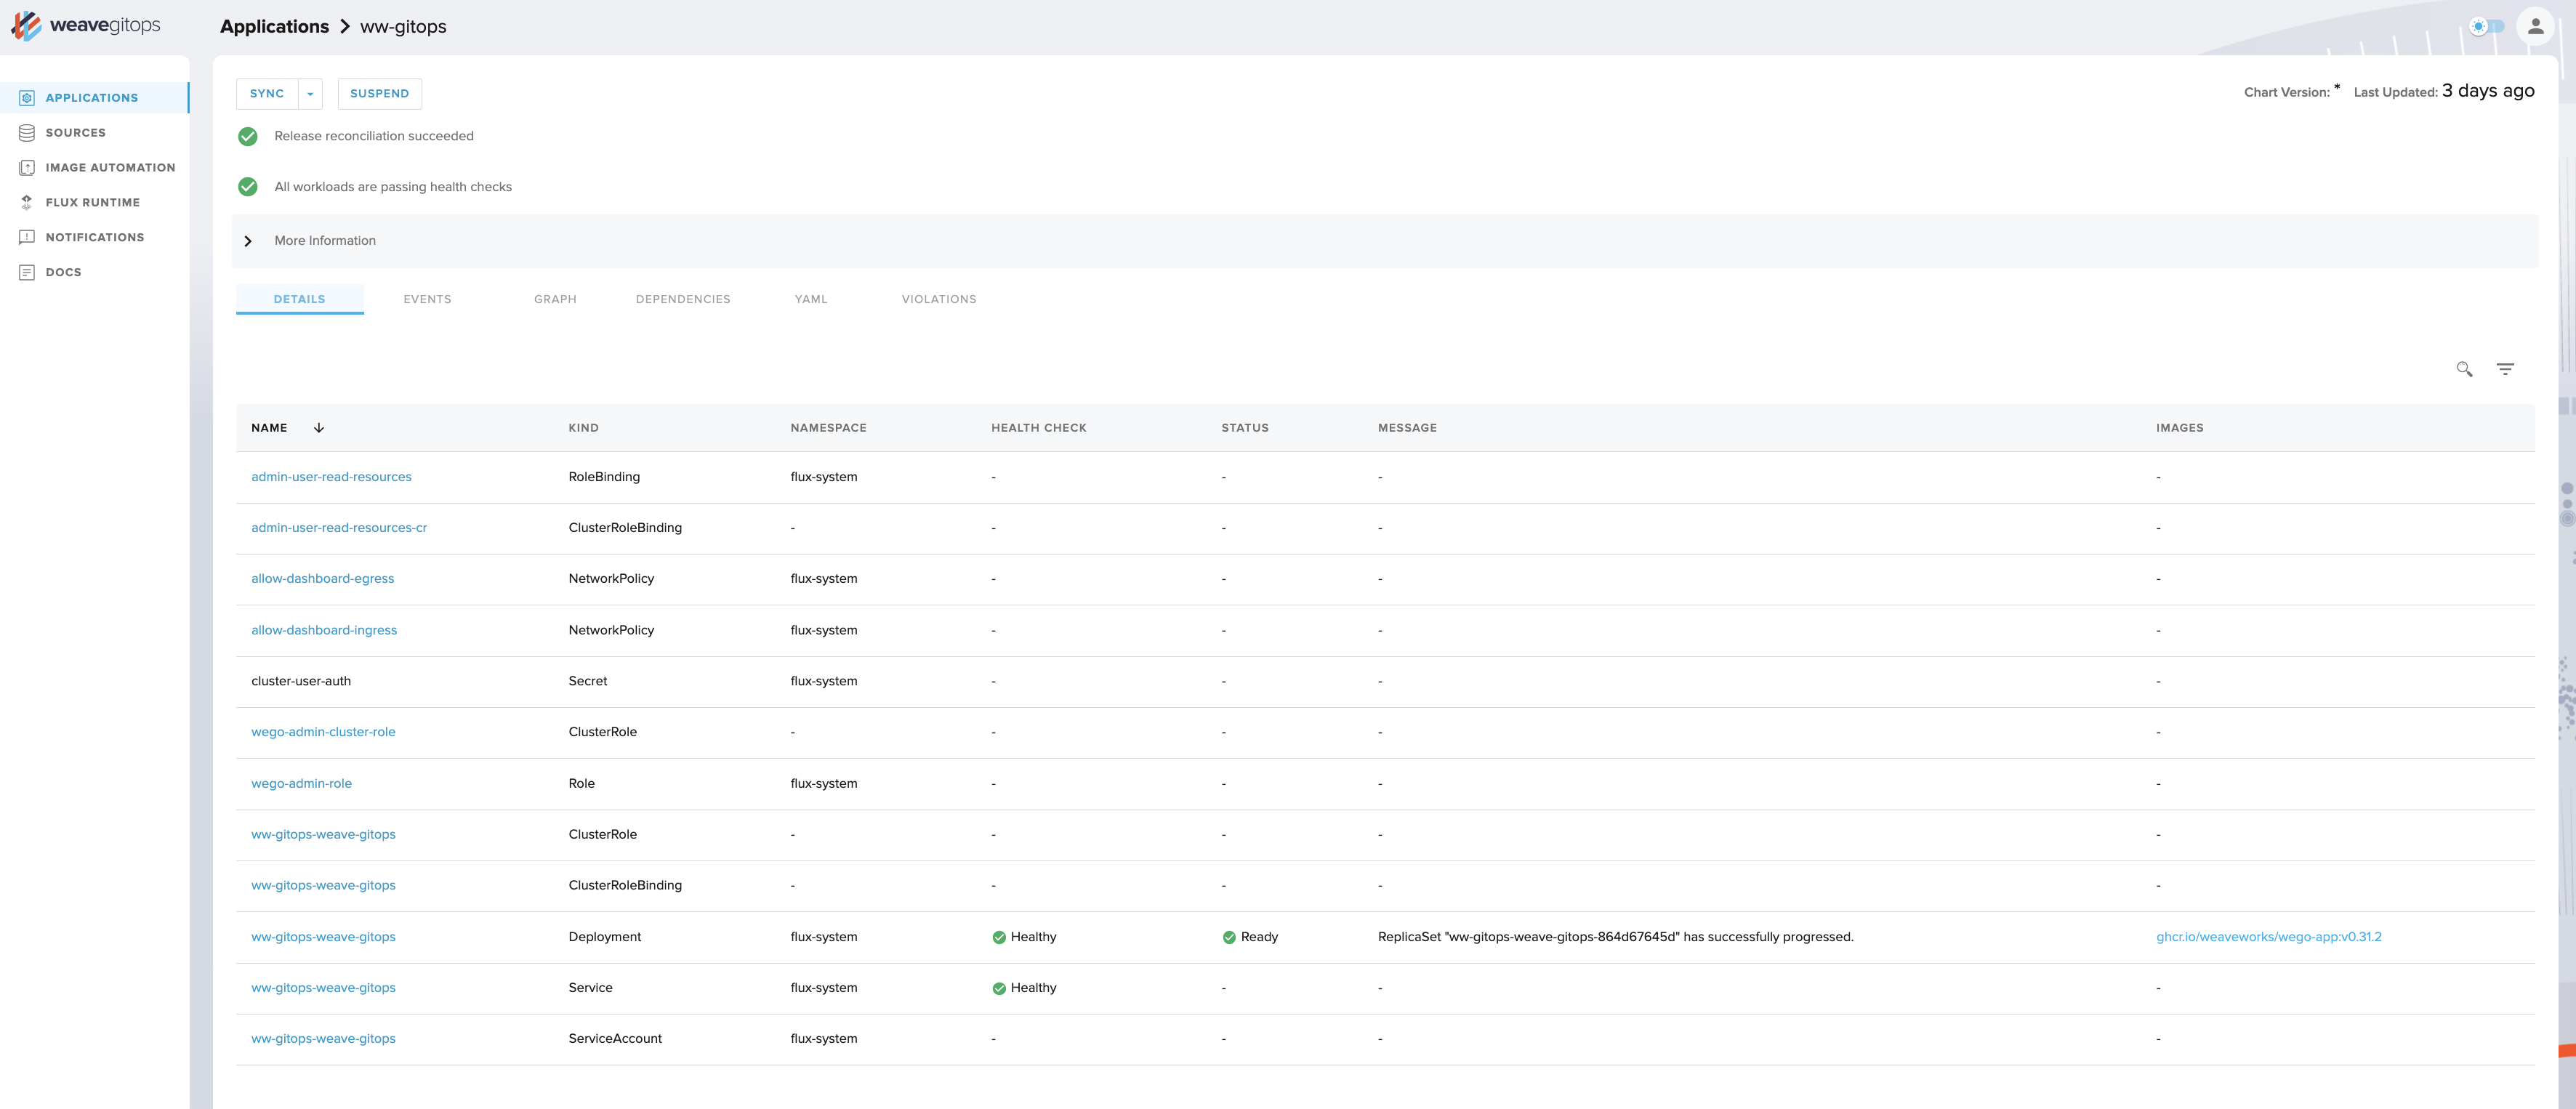 weaveworks/weave-gitops
Weave GitOps はコミュニティ主導のプロジェクトへと移行しています!アプリケーションのデプロイに関する洞察を提供し、GitOps による継続的デリバリーをチーム全体で導入・スケールしやすくします。
 owasp/docker-security
コンテナセキュリティを掌握する








