
Docker-Security
 owasp/docker-security
コンテナセキュリティを掌握する
cloud-infrastructure-securitycontainer-securityvulnerability-analysis+6
6842年前
 cyberark/kubiscan
Kubernetesクラスターの危険な権限をスキャンするツール
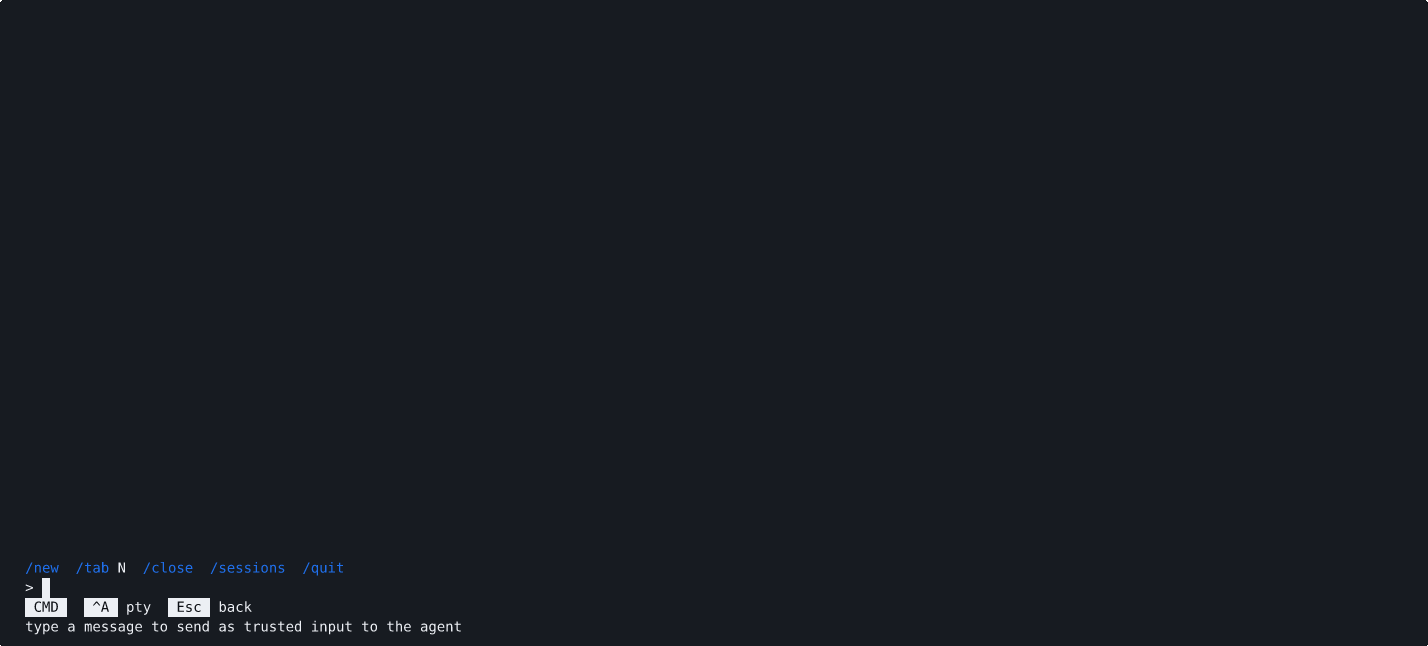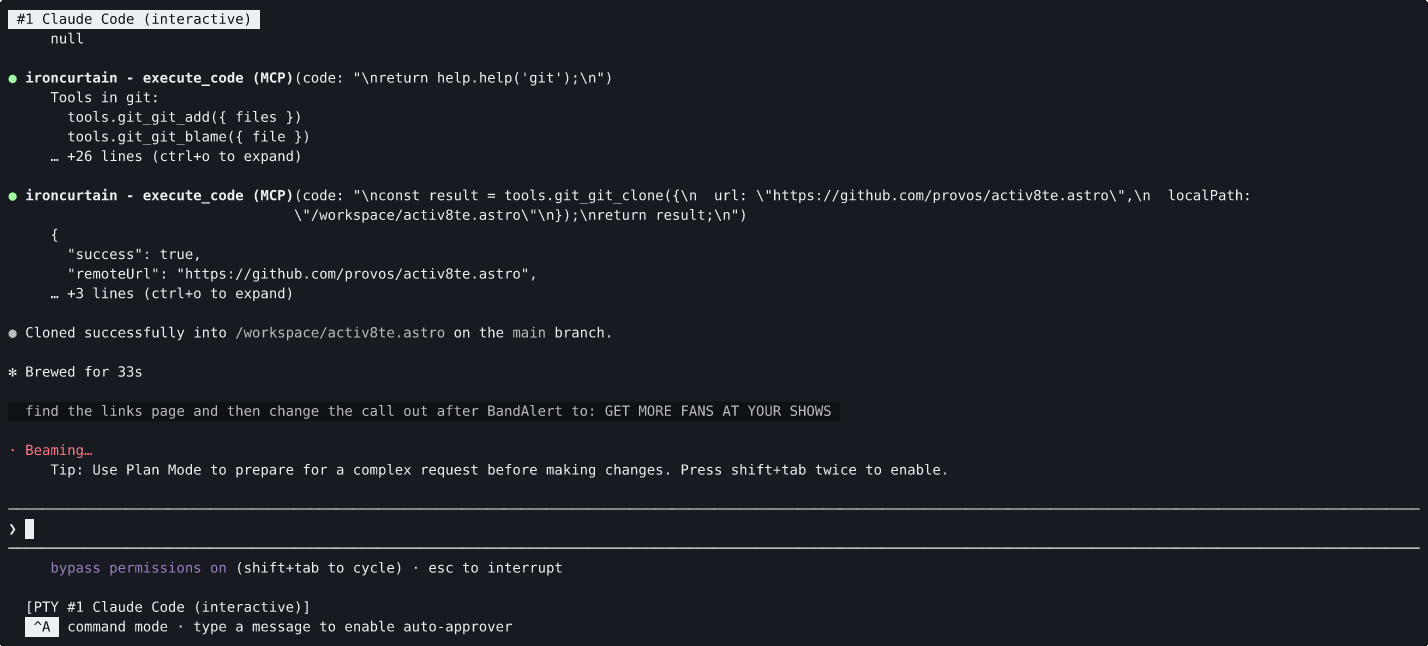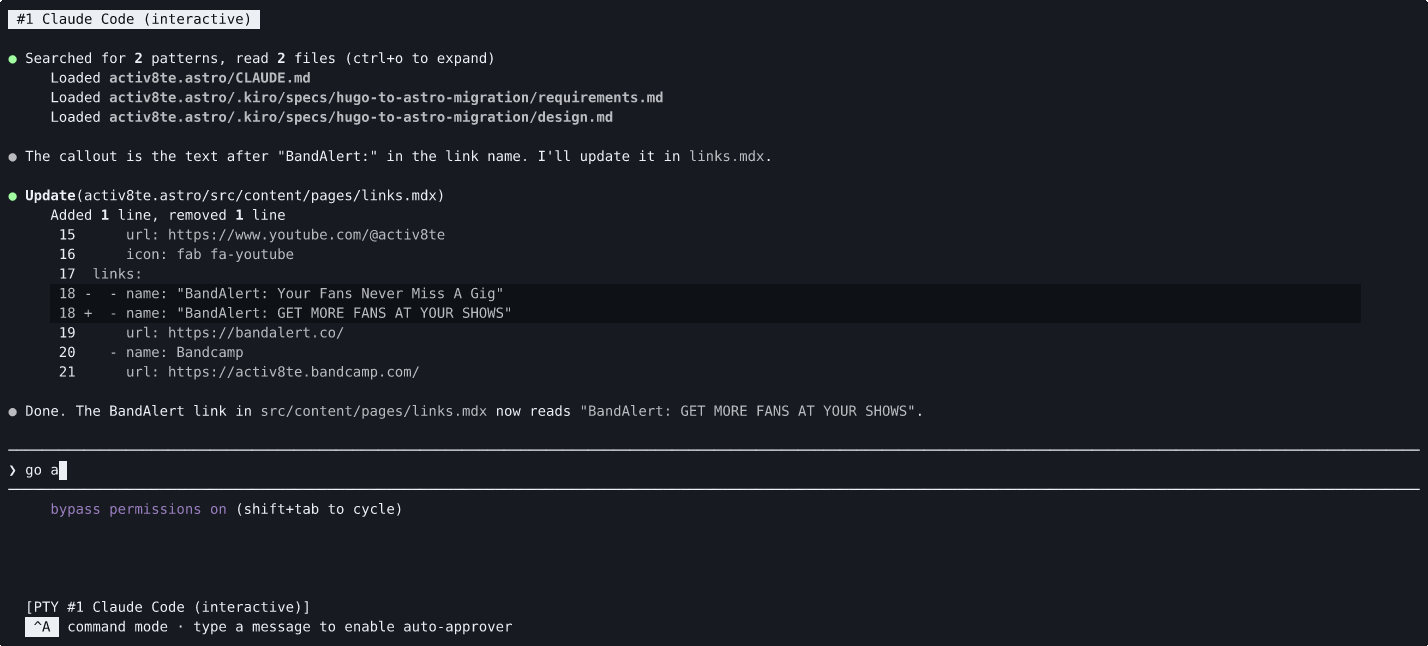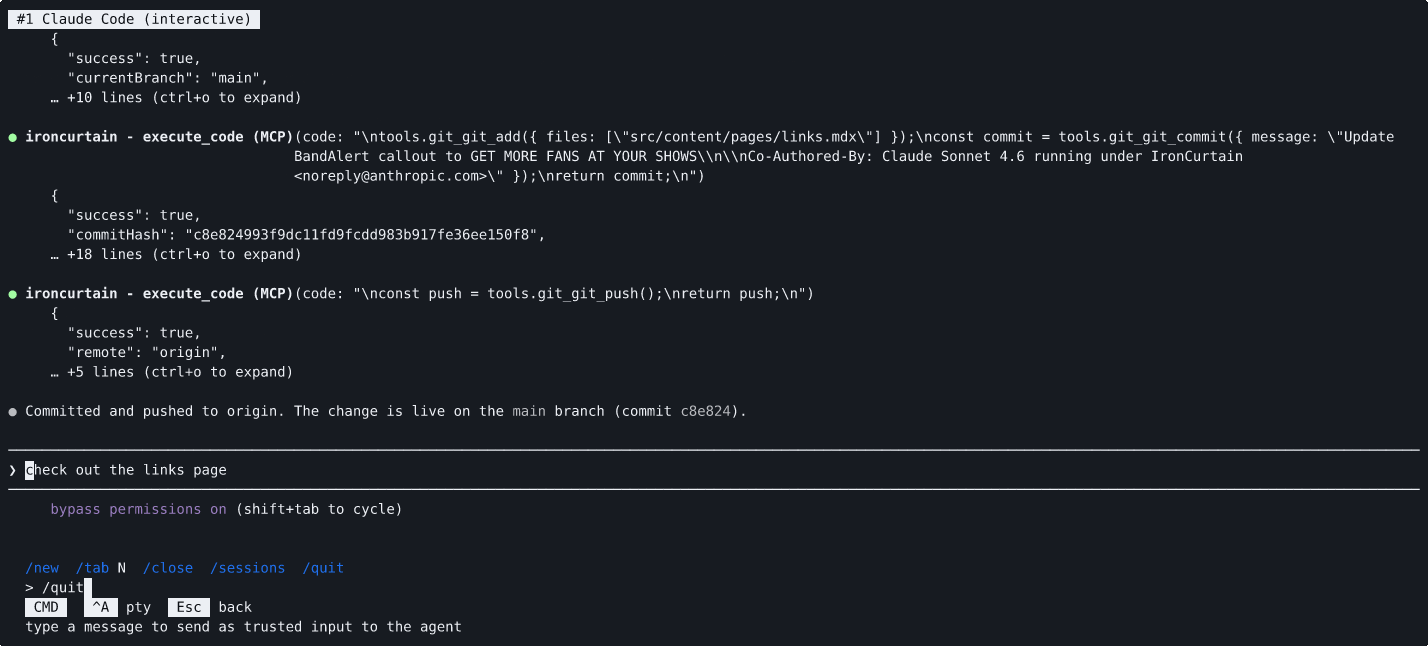 provos/ironcurtain
自律型AIエージェントのためのセキュア*ランタイム。平易な英語の憲法からポリシーを生成。(*https://ironcurtain.dev)
 owasp/docksec
AIを搭載したDockerセキュリティスキャナー。脆弱性を平易な言葉で説明します。OWASP Lab Projectです。
 pantheon-security/medusa
AIファーストのセキュリティスキャナー。v2026.7の新機能: Claude Code侵害検出 — クローンする前に.claude/フック、権限、スキルを検査 — さらに常時稼働のAI攻撃シグネチャスキャナーとネイティブのRustおよびPHPルール。また、medusa scan…
 rtvkiz/minimal
Minimal CVE Hardened container image collection
 mogenius/renovate-operator
Kubernetes上でRenovateの実行を効率化するOperator
 bishopfox/badpods
特権を昇格させたポッドを作成するマニフェストのコレクション。
 safedep/pmg
PMG protects developers, AI agents from malicious open source packages using proxy, sandbox and SafeDep's threat intelligence feed.
 mondoohq/cnspec
ビルドからランタイムまでのすべてを保護する、オープンソースのクラウドネイティブセキュリティ
 fencesandbox/fence
コンテナ不要の軽量サンドボックス:ネットワークとファイルシステムに制限をかけてコマンドを実行するためのもの
 finbarr/yolobox
Let your AI go full send. Your home directory stays home.
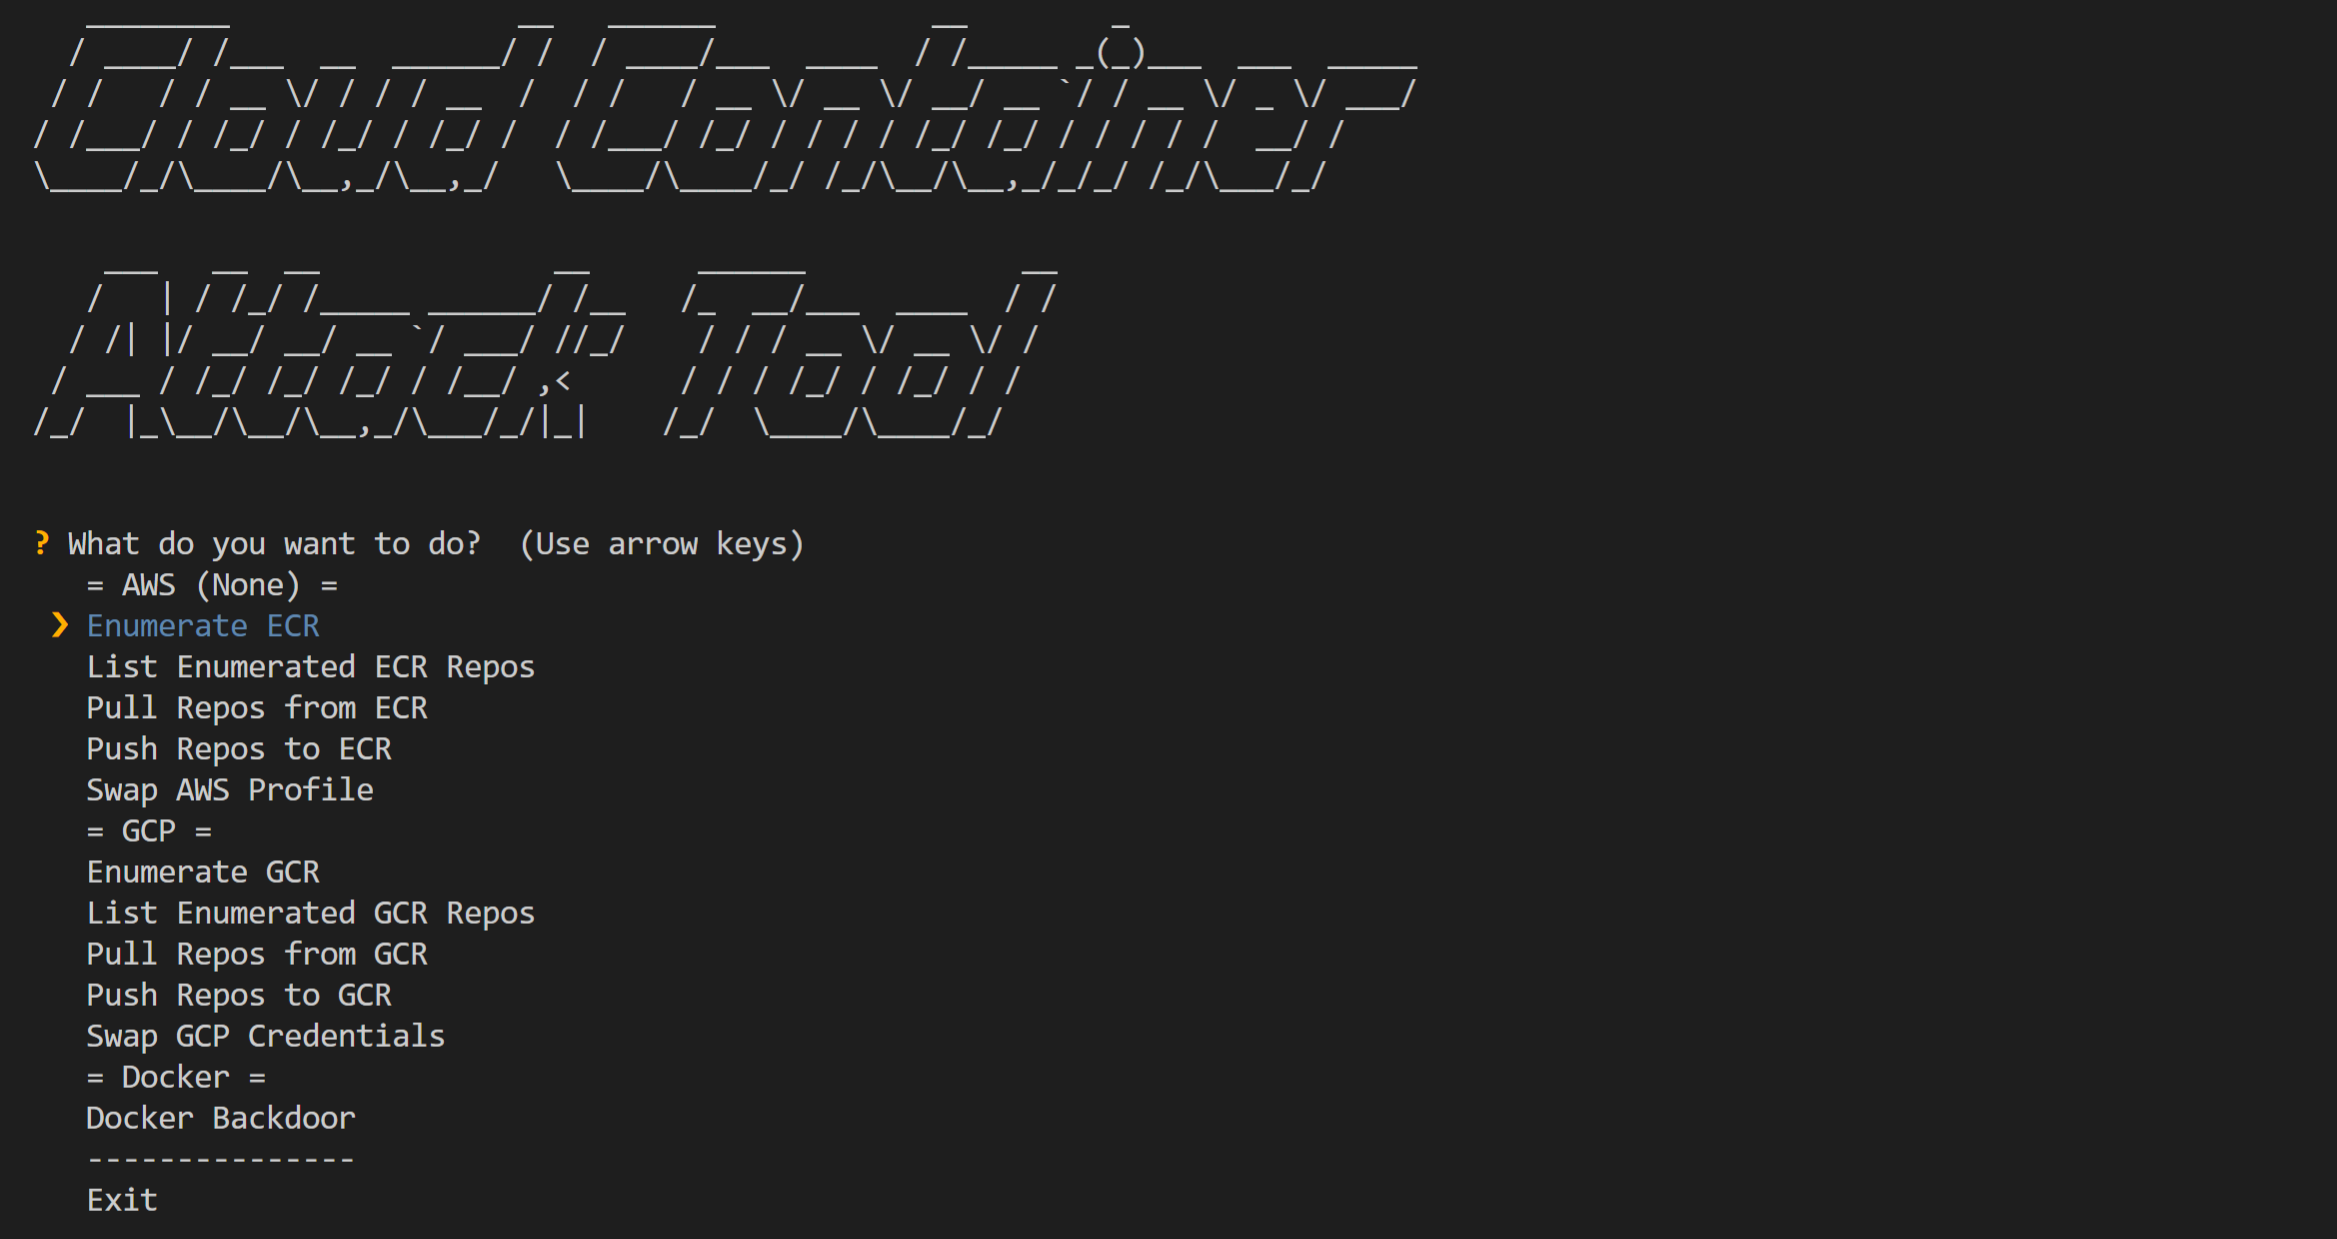 rhinosecuritylabs/ccat
Cloud Container Attack Tool (CCAT) は、コンテナ環境のセキュリティをテストするためのツールです。
 cyberark/kubesploit
Kubesploitは、Golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントであり、コンテナ環境に焦点を当てています。
 prismorsec/prismor
Self-hosted runtime control plane for AI agents. Observe or HITL approve or Block rogue tool calls before it executes: secret leaks, prompt…
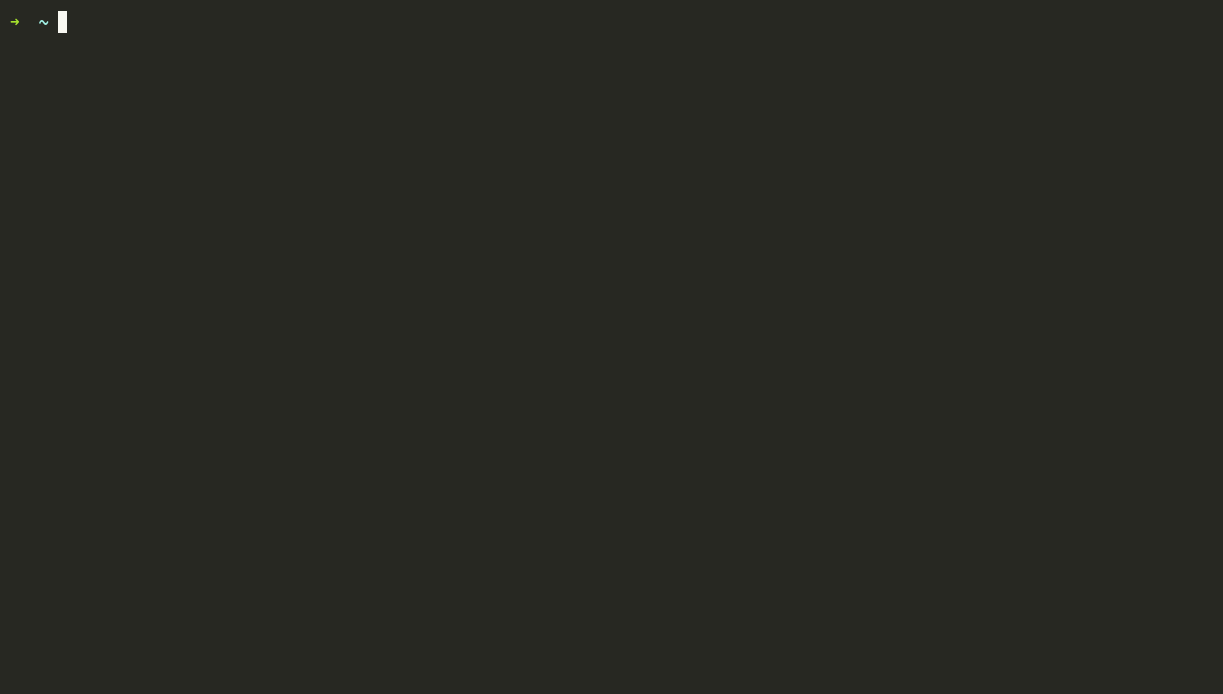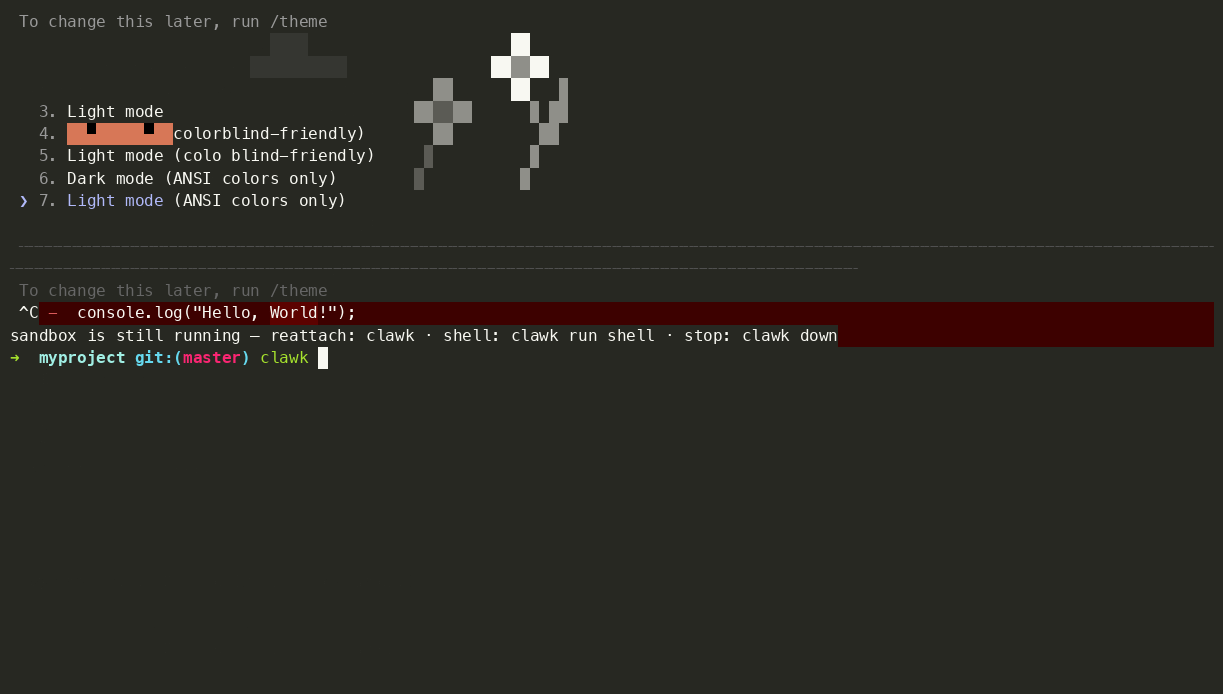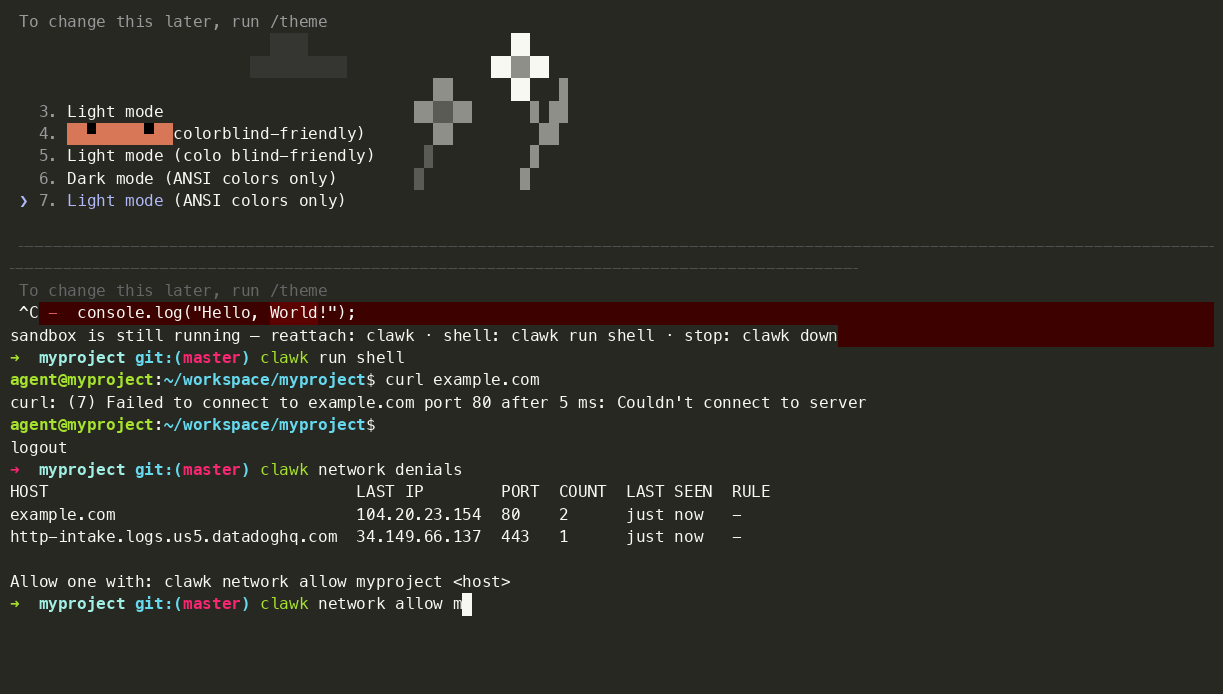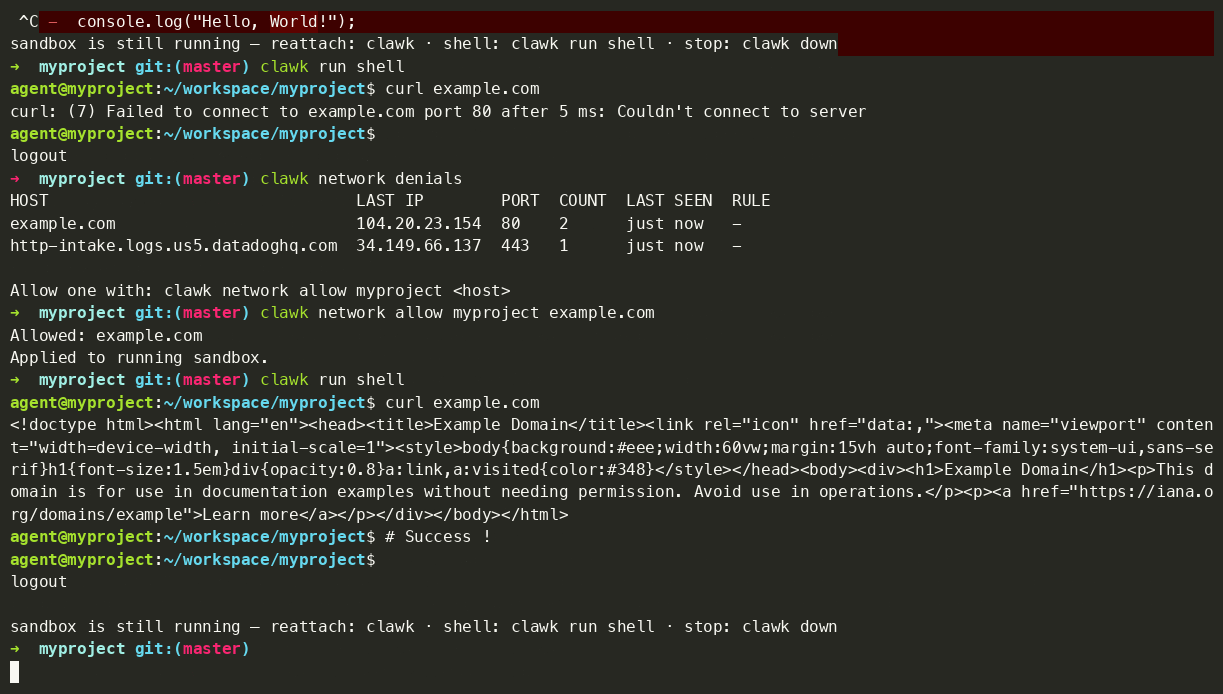 clawkwork/clawk
コーディングエージェントには、あなたのラップトップではなく、使い捨てのLinux VMを与えましょう
 shiftleftsecurity/sast-scan
Scanは、アプリケーションとその依存関係に対して静的解析ベースのセキュリティテストを実行するための、無料かつオープンソースのDevSecOpsツールです。CIおよびGitに対応しています。
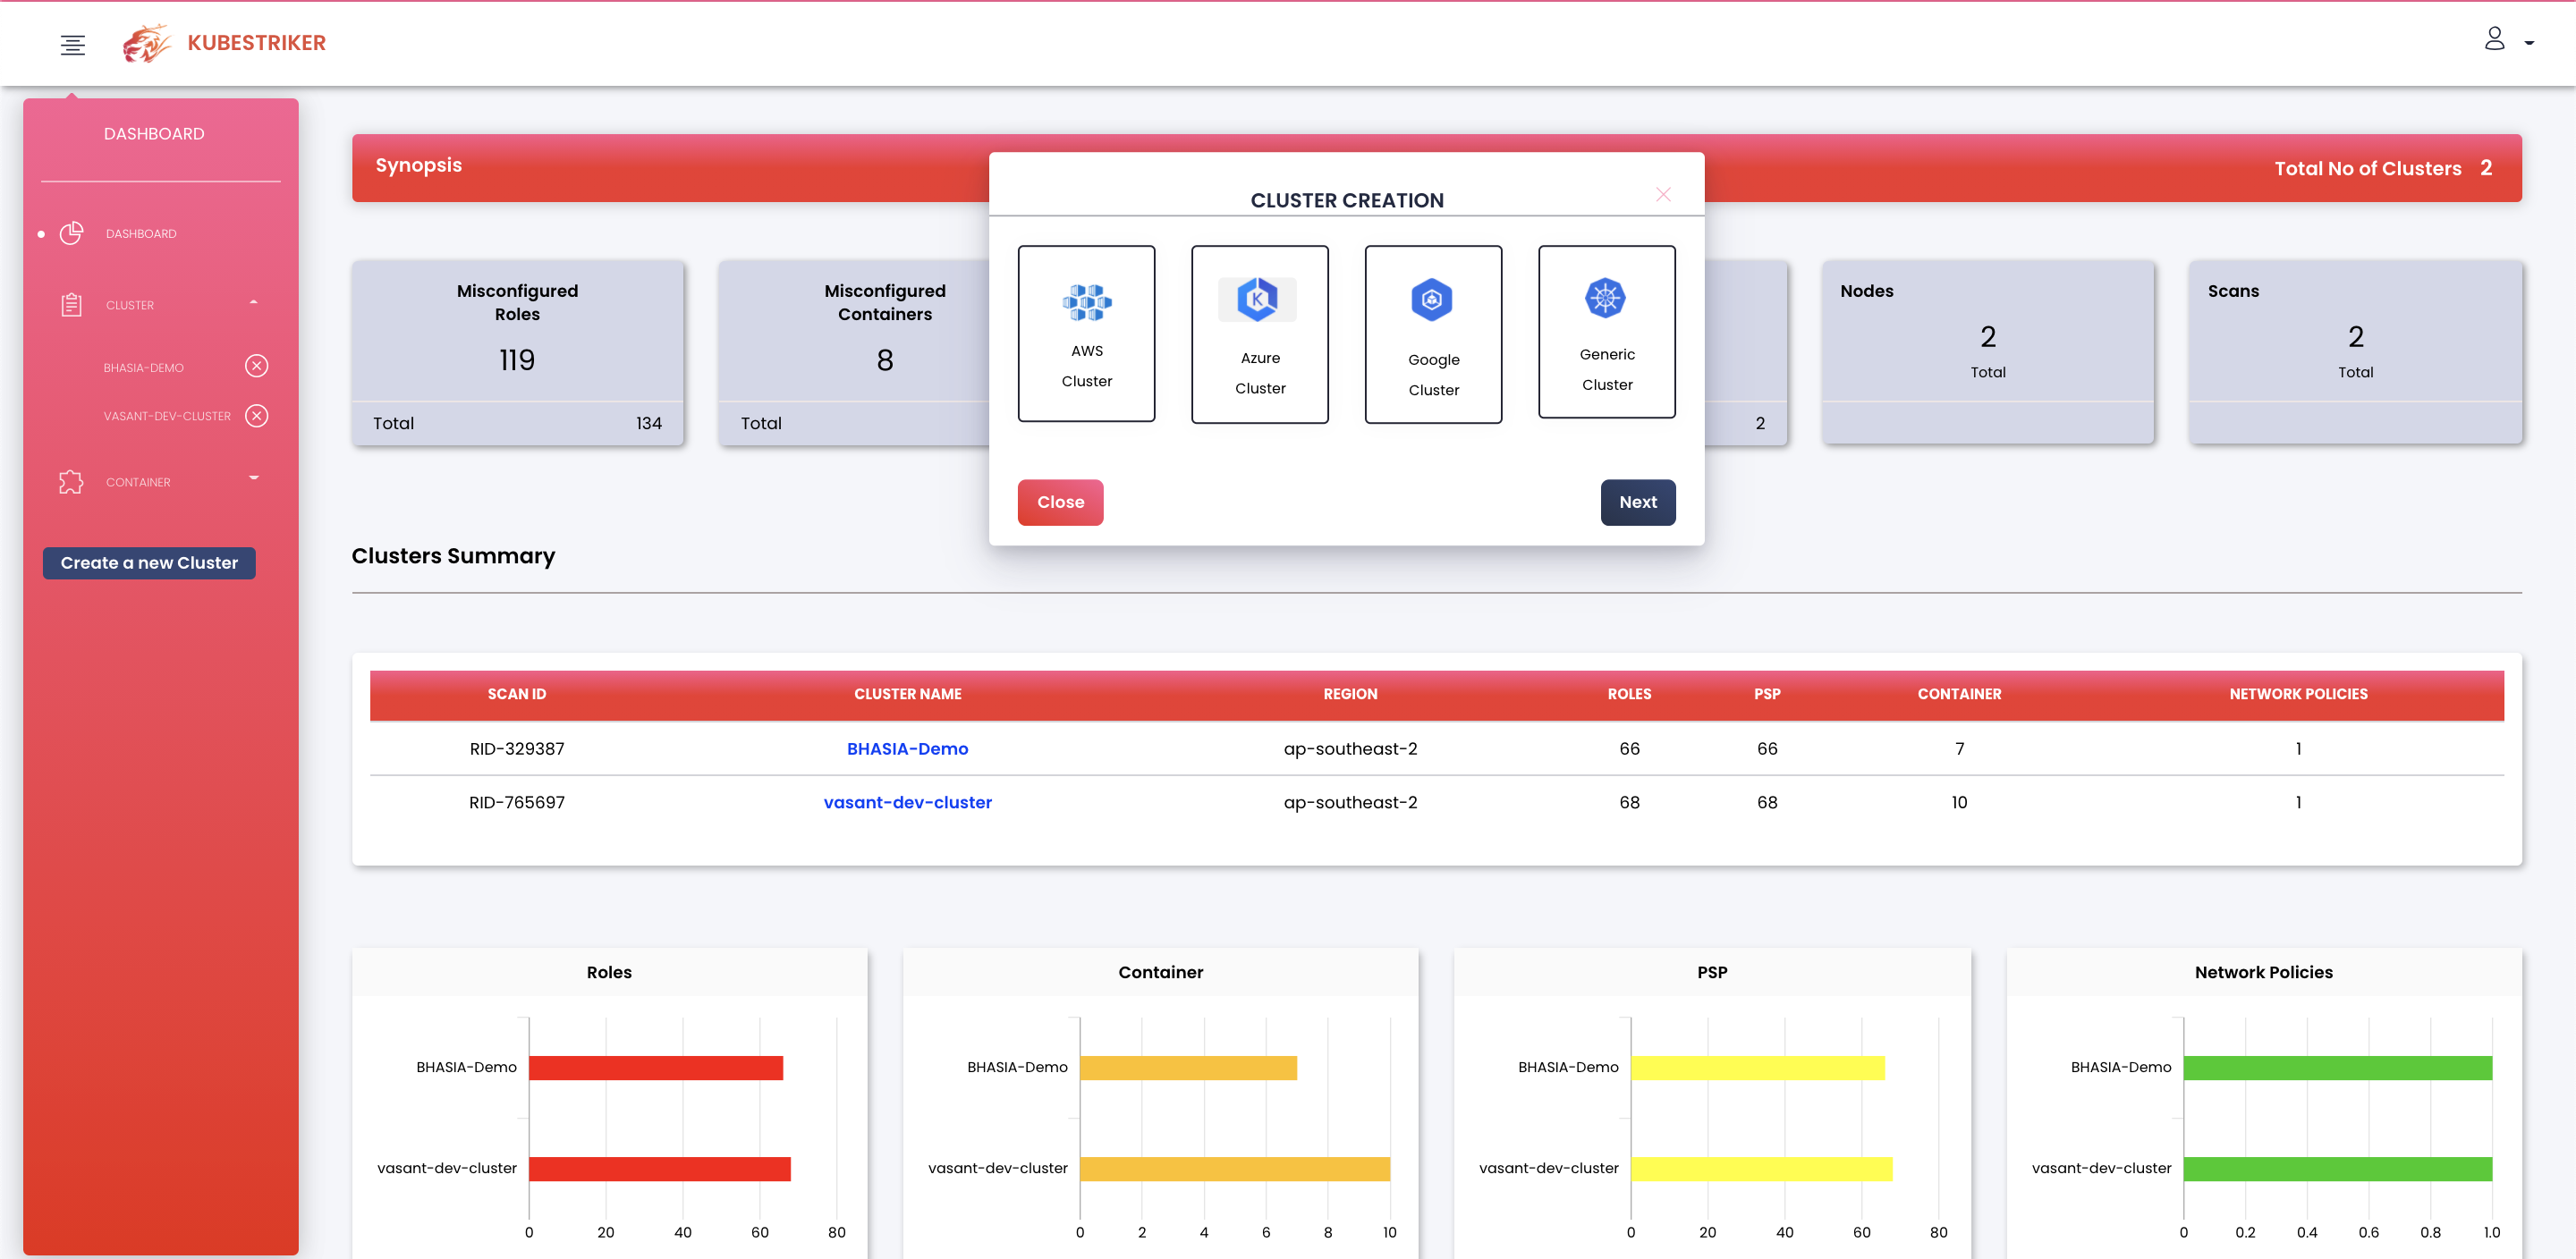 vchinnipilli/kubestriker
Kubernetes向けの超高速セキュリティ監査ツール