
 #1
コンテナブレイクアウト技術、特権昇格、サンドボックスエスケープテストツール。
Kitploit おすすめ
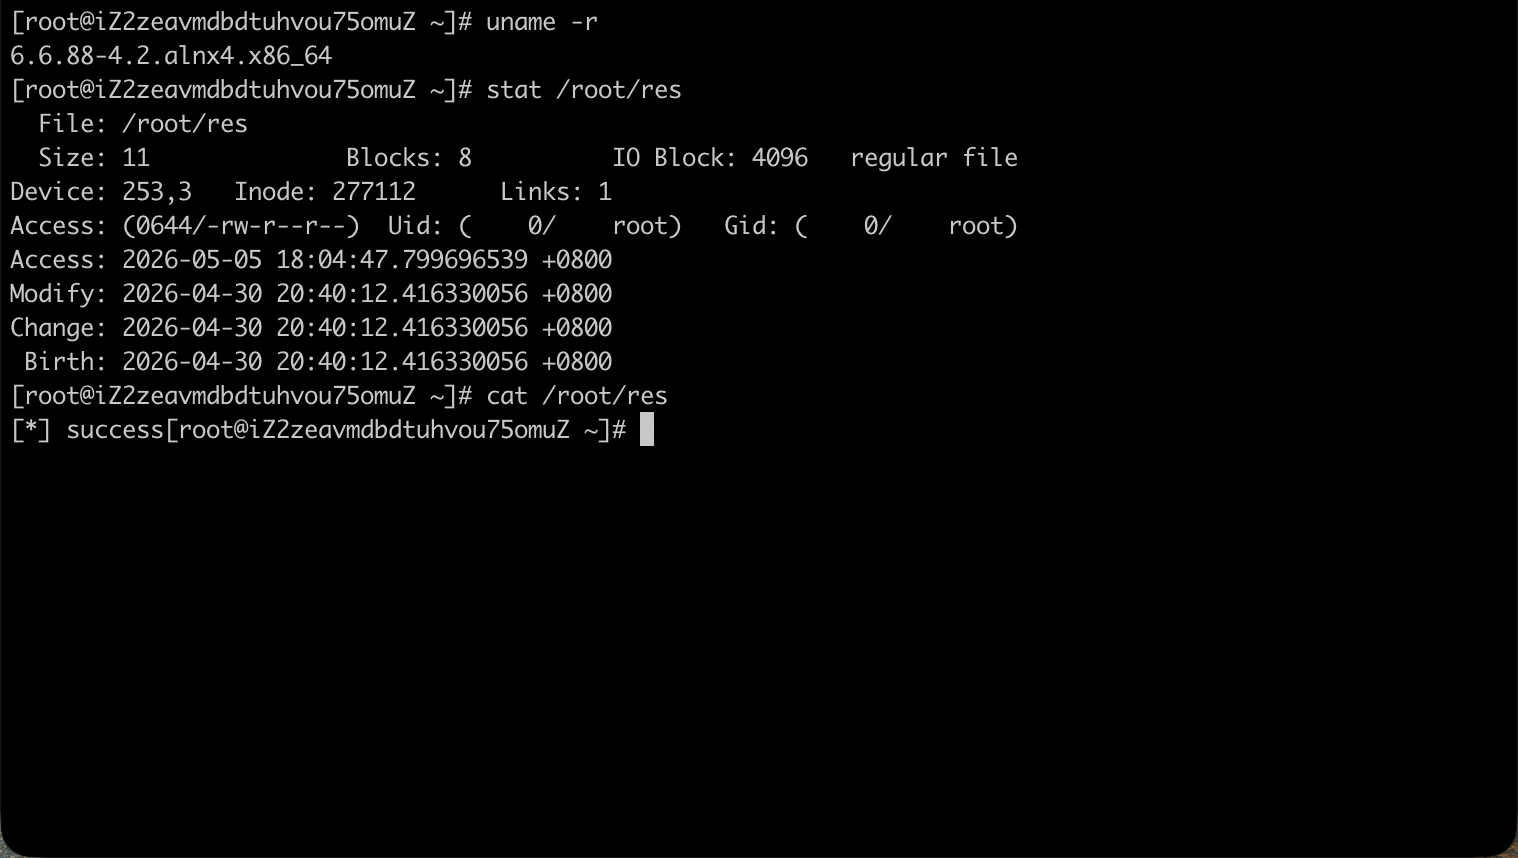
 percivalll/copy-fail-cve-2026-31431-kubernetes-poc
PoC: CVE-2026-31431のページキャッシュ破損と共有イメージレイヤーにより、完全に非特権な状態からコンテナエスケープを達成し、ノードレベルのコード実行へ至ります。Alibaba Cloud ACK、Amazon EKS、Google GKEで検証済み。
 bishopfox/asminject
David Buchananのdlinjectプロジェクトの大幅に修正されたフォーク。ptraceを使用せずに/proc/<pid>/memにアクセスすることで、x86-64、x86、ARM32…
 twistlock/runc-cve-2019-5736
CVE-2019-5736 の概念実証コード
 sgkdev/page_inject
CVE-2026-31431-killed ページキャッシュエクスプロイト — 同じイメージレイヤーを共有するコンテナへのコード実行
 sgkdev/ipv6_frag_escape
Linux LPE - 確実な Jail/コンテナエスケープ
 wavestone-cdt/defcon-cicd-pipelines-workshop
オフェンシブセキュリティトレーニング向けのハンズオンCI/CDパイプラインセキュリティワークショップ。Terraformラボ、AWSエクスプロイテーション、Kubernetesエスケープ、アーティファクトバックドアリングの演習を含む。
 eshlomo1/cloudsec
クラウドエクスプロイテーションの技術を習得しましょう。Azure、Entra ID、AWS、M365全体における脆弱性の武器化と高度な攻撃のシミュレーションに焦点を当てた、攻撃的セキュリティ研究者とレッドチーム向けの専門リソースです。
 veritas501/pipe-primitive
DirtyPipeに触発されたLinuxカーネルのエクスプロイトプリミティブ
 markakd/container_escape
CVE-2026-80521 および CVE-2026-52910 向けのコンテナエスケープ概念実証エクスプロイト。安全な PoC 実行のための使い捨て QEMU/Ubuntu VM ハーネス付き。
 nitrocao/cve-2024-21626
CVE-2024-21626 の PoC および検出
 galoryber/fawkes
Fawkesは、AIのみによって作成されたgolangのMythic C2エージェントです。
 paloaltonetworks/can-ctr-escape-cve-2022-0492
CVE-2022-0492を介したコンテナエスケープに対してコンテナ環境が脆弱かどうかをテストする
 yoshino-s/cve-2025-1974
CVE-2025-1974のエクスプロイトで、Kubernetesのingress-nginxコントローラを標的とし、細工された共有オブジェクトの注入とシェルアクセスを介してコンテナエスケープを可能にします。
 greenhandatsjtu/cve-2022-0847-container-escape
CVE-2022-0847 はコンテナエスケープを達成するために使用される CVE-2022-0847 (Dirty Pipe) を利用してコンテナエスケープを実現
 sgkdev/bad_garbage
CVE-2026-53361 AF_UNIX GC と MSG_PEEK の use-after-free によるコンテナエスケープ
 bridgeralderson/cve-2025-9074-poc
Docker Desktopに脆弱性が確認されました。リモートの攻撃者がこの脆弱性を悪用し、対象のシステム上でセキュリティ制限をバイパスする可能性があります。
 chenaotian/cve-2022-0185
CVE-2022-0185 POC、Docker、分析レポート
 karazajac/dirtyfail
Linux page-cache 書き込み脆弱性の Detector + PoC: Copy Fail (CVE-2026-31431) および Dirty Frag (CVE-2026-43284/43500)。認可されたセキュリティ研究のみ。








