#1

 starscow/copy-fail-cve-2026-31431-kubernetes-poc
Kubernetes上でCVE-2026-31431のカーネルページキャッシュ破損を介したコンテナエスケープを実証する概念実証であり、非特権コンテナからノードレベルのコード実行を達成します。
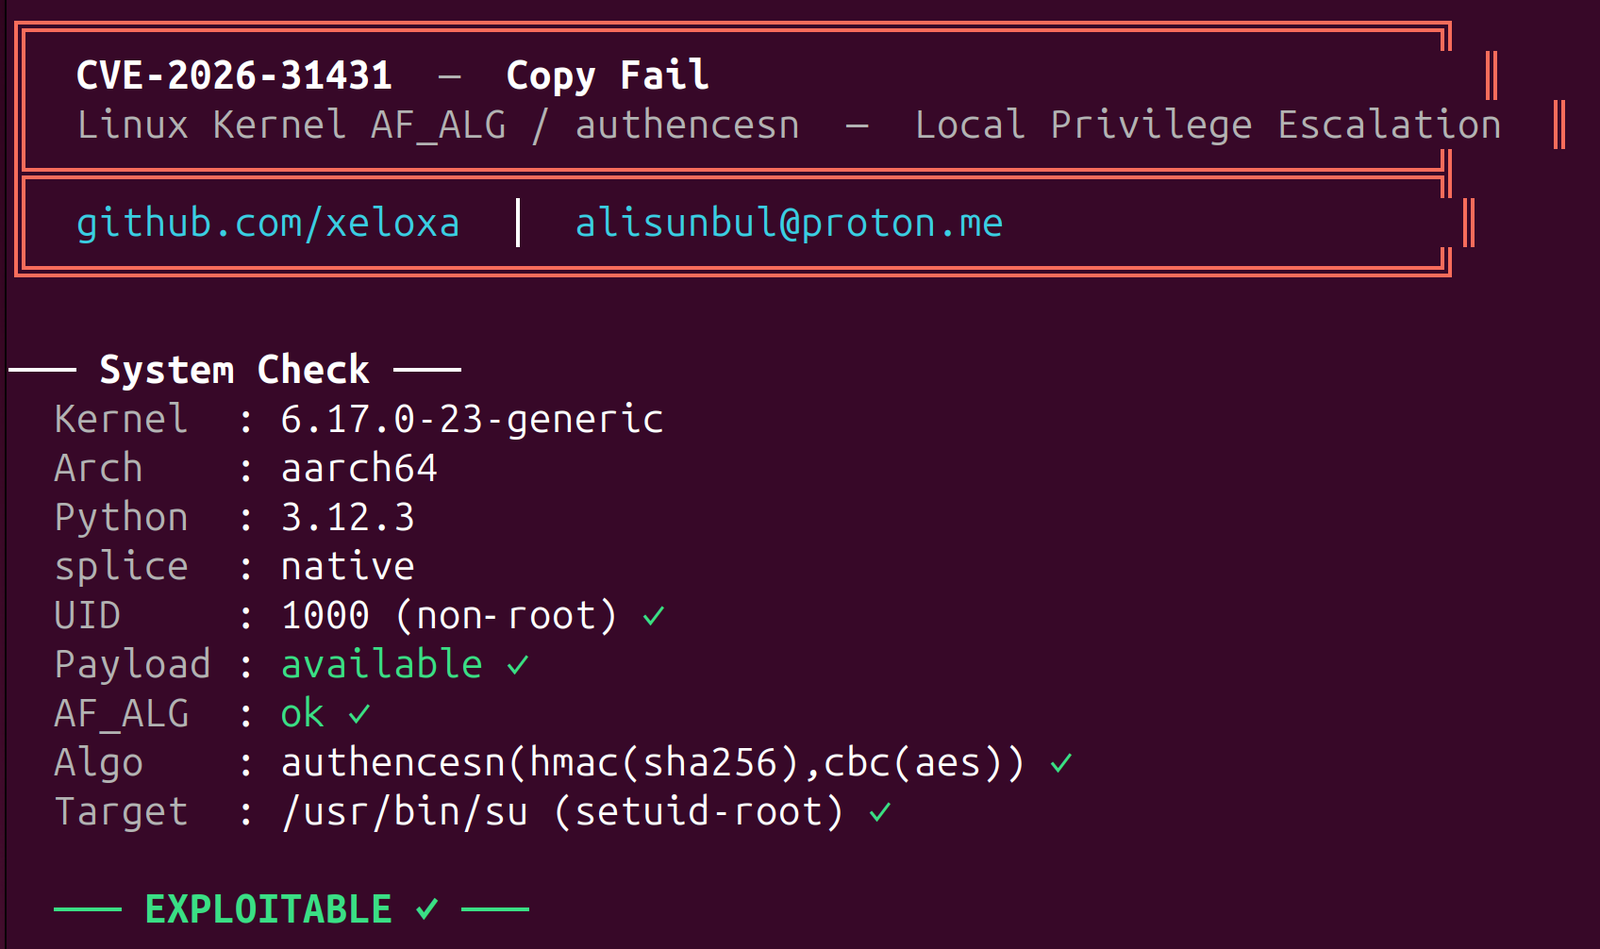 xeloxa/copyfail-exploit
Copy Fail(CVE-2026-31431)LPEエクスプロイト。LinuxカーネルのAF_ALGページキャッシュ脆弱性を標的とした、クリーンでマルチアーキテクチャ対応のPython再実装です。
 krish-foren6/cve-2026-31431-report-copy-fail-vulnerability-
LinuxカーネルにおけるCopy Fail脆弱性(CVE-2026-31431)の詳細な分析。メモリ破壊のメカニズム、権限昇格のフロー、およびセキュリティへの影響を含む。
 hans362/cve-2026-31431-copy-fail-container-escape
Dockerコンテナでhealthcheckが有効な任意のコンテナから、CVE-2026-31431を介したコンテナエスケープ
 gr-1m/cve-2026-31431
Golangで書き直されたCopy Fail(CVE-2026-31431)ローカル権限昇格エクスプロイト。ページキャッシュを破壊してLinuxシステム上でroot権限を取得します。
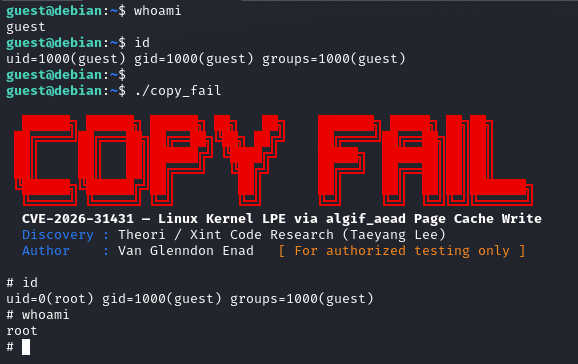 sl4ck0th/cve-2026-31431-poc
CVE-2026-31431の概念実証エクスプロイト。AF_ALGページキャッシュ書き込みを介したLinuxカーネルのローカル権限昇格であり、主要なディストリビューションでrootを獲得します。
 recofu/cve-2026-31431-copy-fail
# CVE-2026-31431 のLinuxカーネル暗号サブシステムにおけるローカル権限昇格エクスプロイト。最小限のPythonスクリプトでrootアクセスとコンテナブレイクアウトを提供します。
 m4xsec/cve-2026-31431-rce-exploit
CVE-2026-31431 のローカル権限昇格エクスプロイト。Linux カーネルの AF_ALG ロジック欠陥により、非特権ユーザーがページキャッシュに 4 バイトを書き込み、root を取得できる。PoC スクリプトと緩和策のガイダンスを含む。
 christbowel/cve-2026-41900-poc
CVE-2026-41900の概念実証エクスプロイト。OpenLearnXにおけるコンテナボリュームマウントを介した未認証のリモートコード実行であり、/tmpの開示とコマンド実行を可能にします。
 mishl-dev/cve_2026_31431
CVE-2026-31431 のエクスプロイト。Linux カーネルのページキャッシュ書き込みプリミティブであり、AF_ALG と splice() を介したローカル権限昇格とコンテナエスケープを可能にします。
 luotian2/cve-2026-31431
CVE-2026-31431 のエクスプロイト。Linux カーネルの authencesn バグを利用し、4 バイトのページキャッシュ書き込みによるローカル権限昇格とコンテナエスケープを可能にします。
 gmeghnag/test-cve-2026-31431
CVE-2026-31431の概念実証エクスプロイトで、OpenShift環境におけるコンテナエスケープと権限昇格を実証します。
 percivalll/dirty-frag-kubernetes-poc
Proof-of-concept demonstrating container escape on Amazon EKS by exploiting Dirty Frag (CVE-2026-43284) kernel page-cache corruption via shared image…
 qi4l/cve-2026-31431-container-escape
Proof-of-conceptのコンテナエスケープエクスプロイトで、runCのCVE-2026-31431を標的とし、特権昇格とネームスペース突破を実証するセキュリティ研究・テスト用ツールです。
 fulucky0-yuri/cve-2026-31431-pocc
CVE-2026-31431の概念実証のC実装。LinuxカーネルのAF_ALGページキャッシュポイズニング脆弱性であり、ローカル権限昇格と、SUIDファイル汚染によるコンテナエスケープの可能性を可能にする。
 wuzuowei/copy-fail-cve-2026-31431
CVE-2026-31431 のエクスプロイト。Linux カーネルの authencesn の脆弱性を利用し、AF_ALG と splice() を介してローカル権限昇格による root 取得とコンテナ脱出を可能にします。
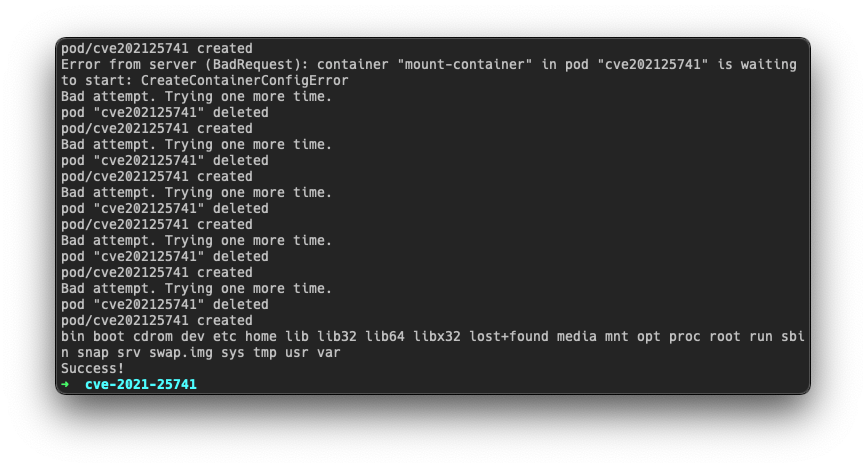 betep0k/cve-2021-25741
CVE-2021-25741 Kubernetes脆弱性のエクスプロイト。レースコンディションを介してホストファイルシステムをポッドにマウントすることを可能にし、デプロイスクリプトと技術的詳細を含む。