#1
 chenaotian/cve-2022-0492
CVE-2022-0492 Linuxカーネルコンテナエスケープの詳細な技術分析と動作するエクスプロイト。cgroup release_agentを介したもので、ステップバイステップのラボセットアップと緩和ガイダンスが含まれています。
 bgeesaman/subpath-exploit
CVE-2017-1002101の解説 - サンプルの「エクスプロイト」/エスケープ付き
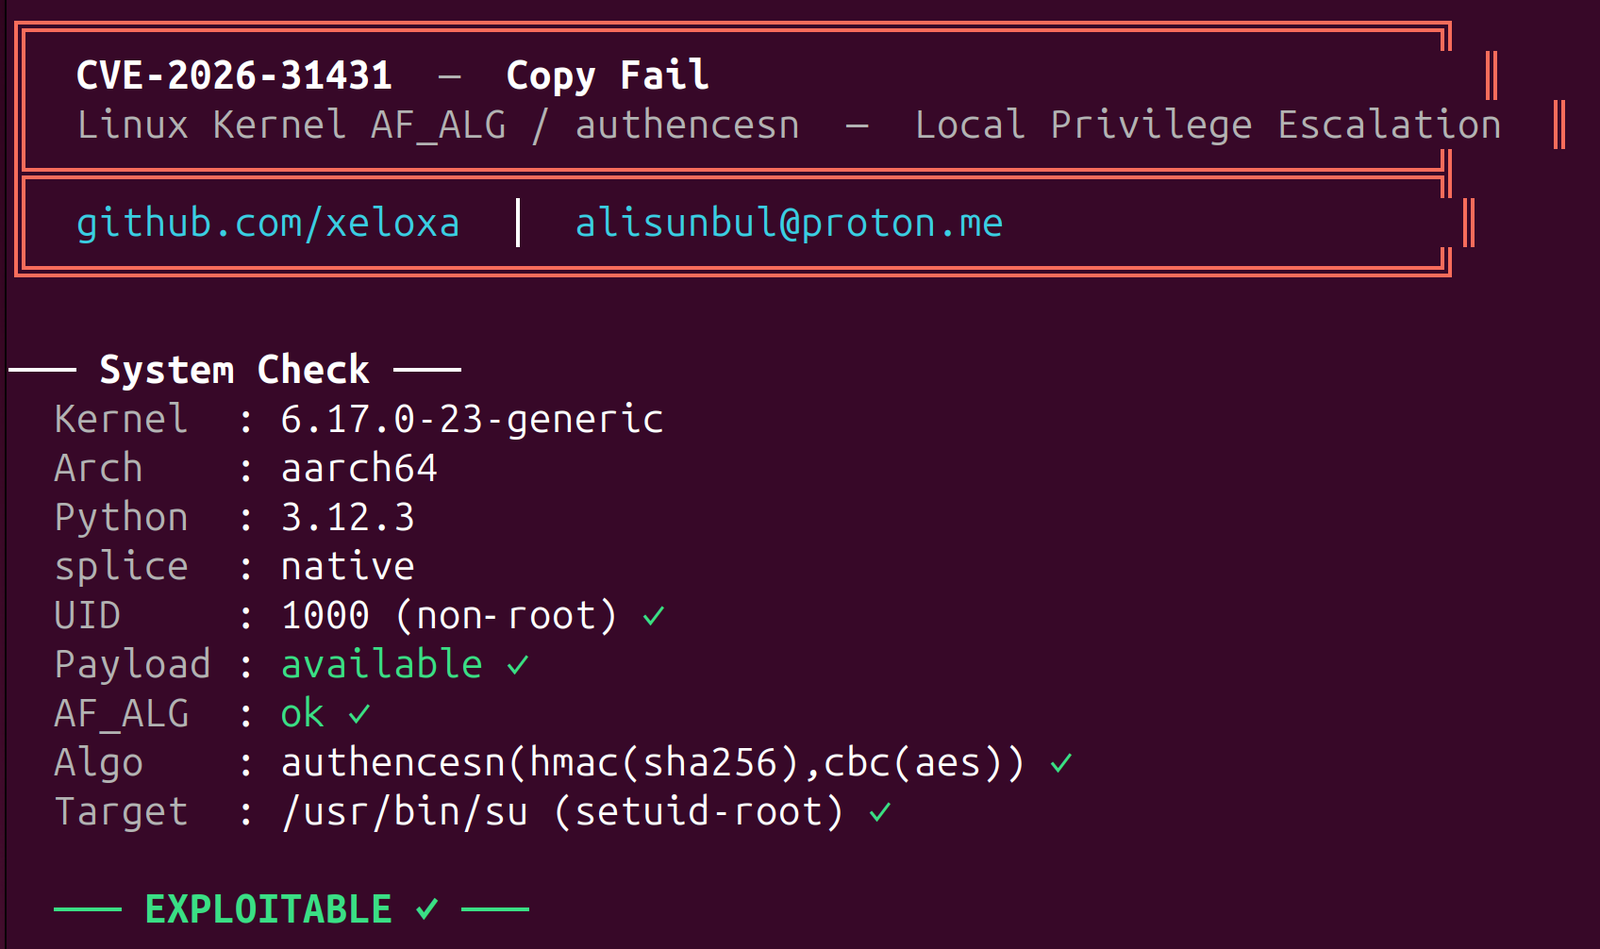 xeloxa/copyfail-exploit
Copy Fail(CVE-2026-31431)LPEエクスプロイト。LinuxカーネルのAF_ALGページキャッシュ脆弱性を標的とした、クリーンでマルチアーキテクチャ対応のPython再実装です。
 greyorder/cve-2021-21978
CVE-2021-21978 エクスプロイト
 masasron/copyescape-cve-2026-17106
ブログ記事「CopyEscape:docker cpでDockerホストを乗っ取る」のPoCリポジトリ
 nccgroup/insject
insjectはコンテナを調べるためのツールです。コンテナまたはLinux名前空間の任意の組み合わせで任意のコマンドを実行できます。
 qi4l/cve-2026-31431-container-escape
Proof-of-conceptのコンテナエスケープエクスプロイトで、runCのCVE-2026-31431を標的とし、特権昇格とネームスペース突破を実証するセキュリティ研究・テスト用ツールです。
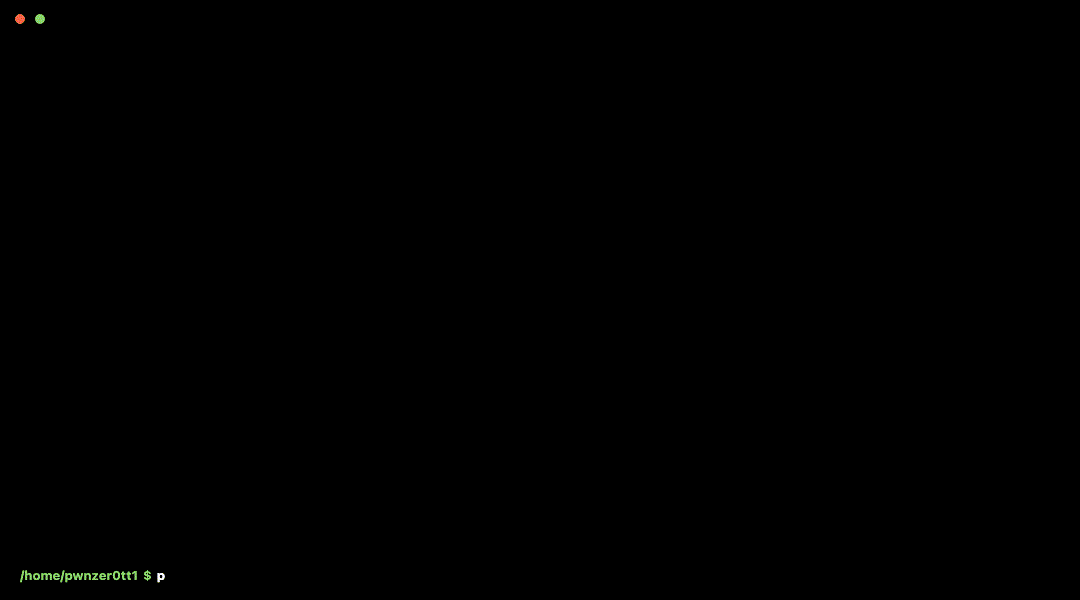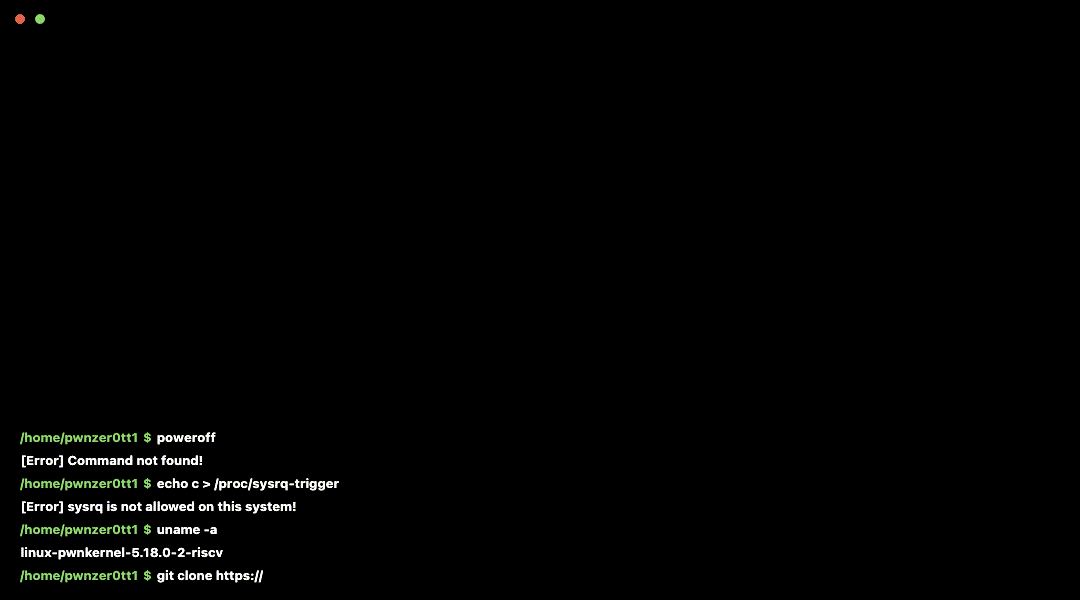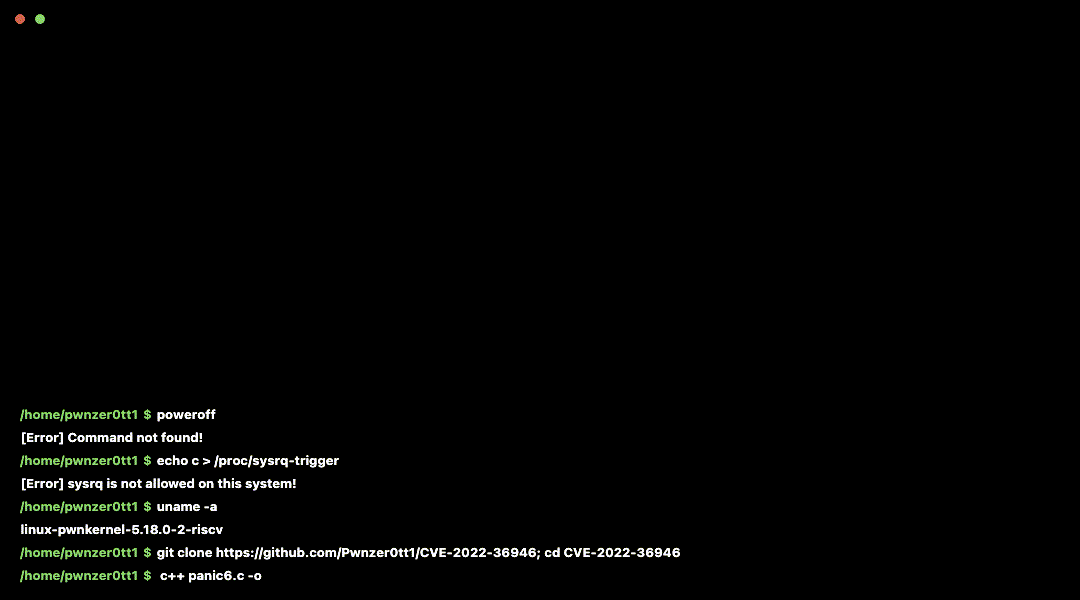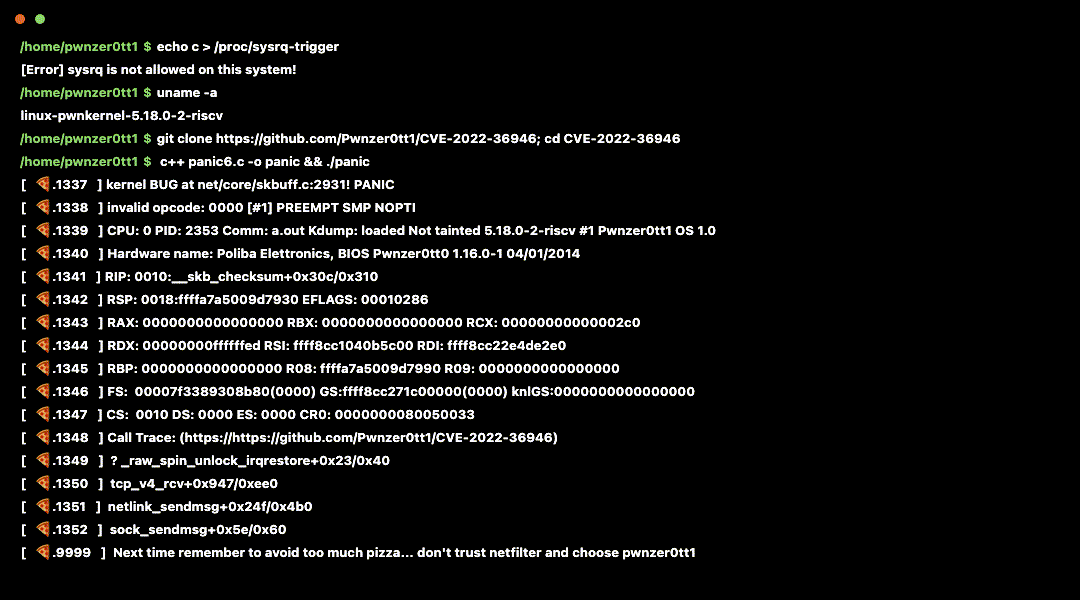 pwnzer0tt1/cve-2022-36946
CVE-2022-36946 netfilter_queue における linux カーネルパニック
 sgkdev/ptrace_may_dream
CVE-2026-31431-killed page-cache exploit — 同じイメージレイヤーを共有するコンテナへのコード実行
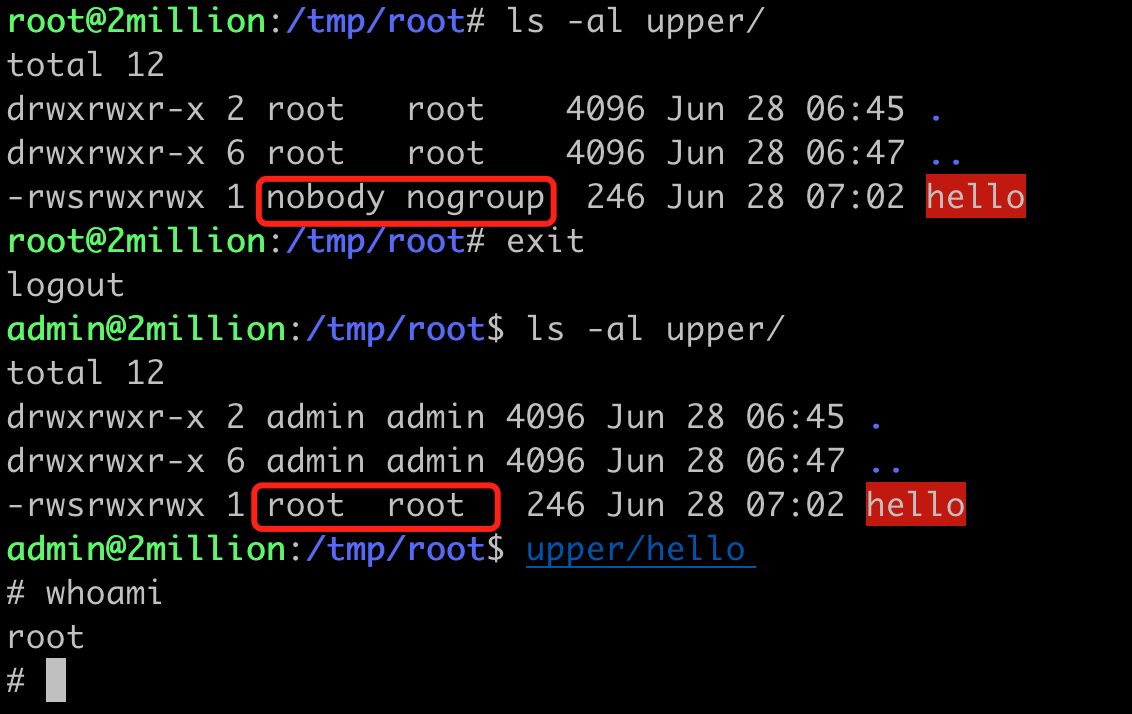 fanxiaoyao66/cve-2023-0386
CVE-2023-0386 の非常に簡単なエクスプロイトと分析。c と sh を使用。
 jas502n/cve-2019-5736
CVE-2019-5736のエクスプロイト:runcコンテナエスケープ。ホストのdocker-runcバイナリをペイロードで上書きし、docker execを介してトリガーされます。
 jpts/cve-2025-23266-poc
CVE-2025-23266(NVIDIAScape)の概念実証エクスプロイト。NVIDIA AIコンテナランタイムを標的とし、GPUドライバーの脆弱性を介したコンテナエスケープを実証します。
 nccgroup/abstractshimmer
containerd における CVE-2020-15257 の概念実証(PoC)
 sofianehamlaoui/cve-2022-0492-checker
CVE-2022-0492によるコンテナエスケープに対してコンテナ環境が脆弱かどうかをチェックするスクリプト
 spiralbl0ck/cve-2023-1206-cve-2025-40040-cve-2024-49882
3つのLinuxカーネルバグチェーン。サイドチャネルを使用して鍵を確立し、隠れチャネルを確立することで安全な通信アプリを実現する;
 securityronin/memory-forensic
あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
 ricterz/pie-stack-clash-cve-2017-1000253
コンテナ内でCVE-2017-1000253をデモする