#1
 cdxiaodong/cve-2021-25741
CVE-2021-25741の概念実証エクスプロイト。サブパスボリュームマウント操作によるKubernetesコンテナエスケープを可能にし、セキュリティテストと脆弱性検証用に設計されています。
 billith/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runcコンテナエスケープにより、ホストのruncバイナリを上書きして、ホスト上でrootコード実行を達成します。
 sk3pper/cve-2024-21626-old-docker-versions
レガシーなDocker/runcバージョンのコンテナエスケープ脆弱性を分析および悪用し、fd漏えいを介してホストファイルシステムにアクセスする方法を示します。セットアップおよびテストスクリプト付き。
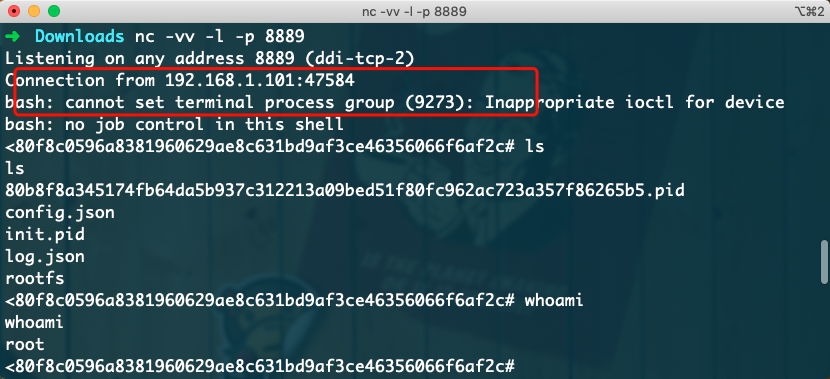 si1ent-le/cve-2019-5736
runcバイナリの上書きによるDockerコンテナエスケープを実証するCVE-2019-5736の概念実証エクスプロイト。libseccomp操作によるホストシェルアクセスを可能にする。
 h-wookie/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。runCの脆弱性を介したDockerコンテナエスケープとリバースシェルペイロード注入の実証。
 jrbh4ck/cve-2021-41091
CVE-2021-41091の概念実証エクスプロイト:Moby(Docker Engine)のディレクトリトラバーサルにより、非特権ユーザーがコンテナからホスト上のSUIDバイナリを実行可能。Ubuntu 20.04用のPoCスクリプトを含む。
 likekabin/cve-2019-5736-poc
CVE-2019-5736の概念実証エクスプロイト。Dockerコンテナエスケープを介してホストのruncバイナリにペイロードを追加します。
 takumak/cve-2019-5736-reproducer
CVE-2019-5736(RunCコンテナエスケープ脆弱性)の再現ツール。脆弱なDockerパッケージに対してエクスプロイトを確認するためのビルドスクリプトとKVMベースのラボを提供します。
 shefirot/cve-2024-3094
K8sクラスター内でCVE-2024-3094の脆弱性をテストするための基本的なPOC
 sonyavalo/cve-2019-5736-dockerattack-and-security-mechanism
本プロジェクトでは、悪意のあるコンテナを介した最近の攻撃を発見し、それを阻止するセキュリティメカニズムを実装しました。
 geropl/cve-2019-5736
CVE-2019-5736 用の概念実証エクスプロイト。runC のコンテナエスケープの脆弱性であり、ホストの runC バイナリを上書きしてホスト上で root アクセスを取得できるようにするものです。
 abian2/cve-2024-21626
CVE-2024-21626 の概念実証コード。runc におけるコンテナエスケープの脆弱性で、悪用手法を実演する。
 adaammmeeee/little-joke
攻撃をシミュレートするためのスクリプト(CVE-2024-21626で使用)
 frichetten/cve-2019-5736-poc
CVE-2019-5736 の PoC
 datadog/dirtypipe-container-breakout-poc
CVE-2022-0847 'DirtyPipe' のコンテナエスケープ PoC
 ryanngwh/cve-2019-5736-poc
runCを介してDockerから脱出するための概念実証コード