
 #1

 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
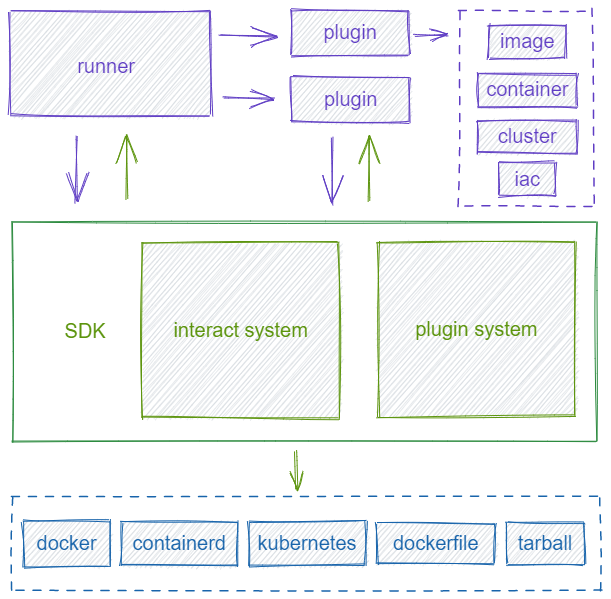 chaitin/veinmind-tools
veinmind-tools は、長亭科技が自社開発し、veinmind-sdk をベースに構築されたコンテナセキュリティツールセットです。
 bishopfox/badpods
特権を昇格させたポッドを作成するマニフェストのコレクション。
 datadog/security-labs-pocs
Datadog Security Labs が参照するエクスプロイトの概念実証コード
 cyberark/kubesploit
Kubesploitは、Golangで書かれたクロスプラットフォームのポストエクスプロイテーションHTTP/2コマンド&コントロールサーバーおよびエージェントであり、コンテナ環境に焦点を当てています。
 kmkz/exploits
ペネトレーションテストと研究のための、詳細な脆弱性チェーン、権限昇格、コンテナエスケープ技術を備えたオリジナルCVE、エクスプロイトPoC、およびセキュリティアドバイザリ。
 scumjr/dirtycow-vdso
Dirty COW (CVE-2016-5195) の PoC
 aegrah/panix
セキュリティ研究と検知エンジニアリング向けのカスタマイズ可能なLinux永続化ツール。
 pr0v3rbs/cve-2025-32463_chwoot
chrootオプション付きsudoバイナリを介したrootへの特権昇格。CVE-2025-32463
 crusaders-of-rust/cve-2022-0185
CVE-2022-0185
 brompwnie/botb
ペンテスターやエンジニア向けのコンテナ分析・悪用ツール。
 cyberark/pipeviewer
Windowsの名前付きパイプに関する詳細情報を表示するツール
 secure-system/insular
ビッグブラザーアプリを隔離しよう https://secure-system.gitlab.io/Insular/
 metarget/k0otkit
k0otkitは、Kubernetesクラスタに対するペネトレーションで使用できる汎用的なポストペネトレーション手法です。
 gojue/ehids-agent
eBPFに基づくLinuxホストベースの侵入検知システム。
 q3k/cve-2019-5736-poc
CVE-2019-5736(Dockerエスケープ)の非武装化された概念実証(PoC)
 impalabs/cve-2023-27326
Parallels Desktop <18.1.1 向け VMエスケープ






