
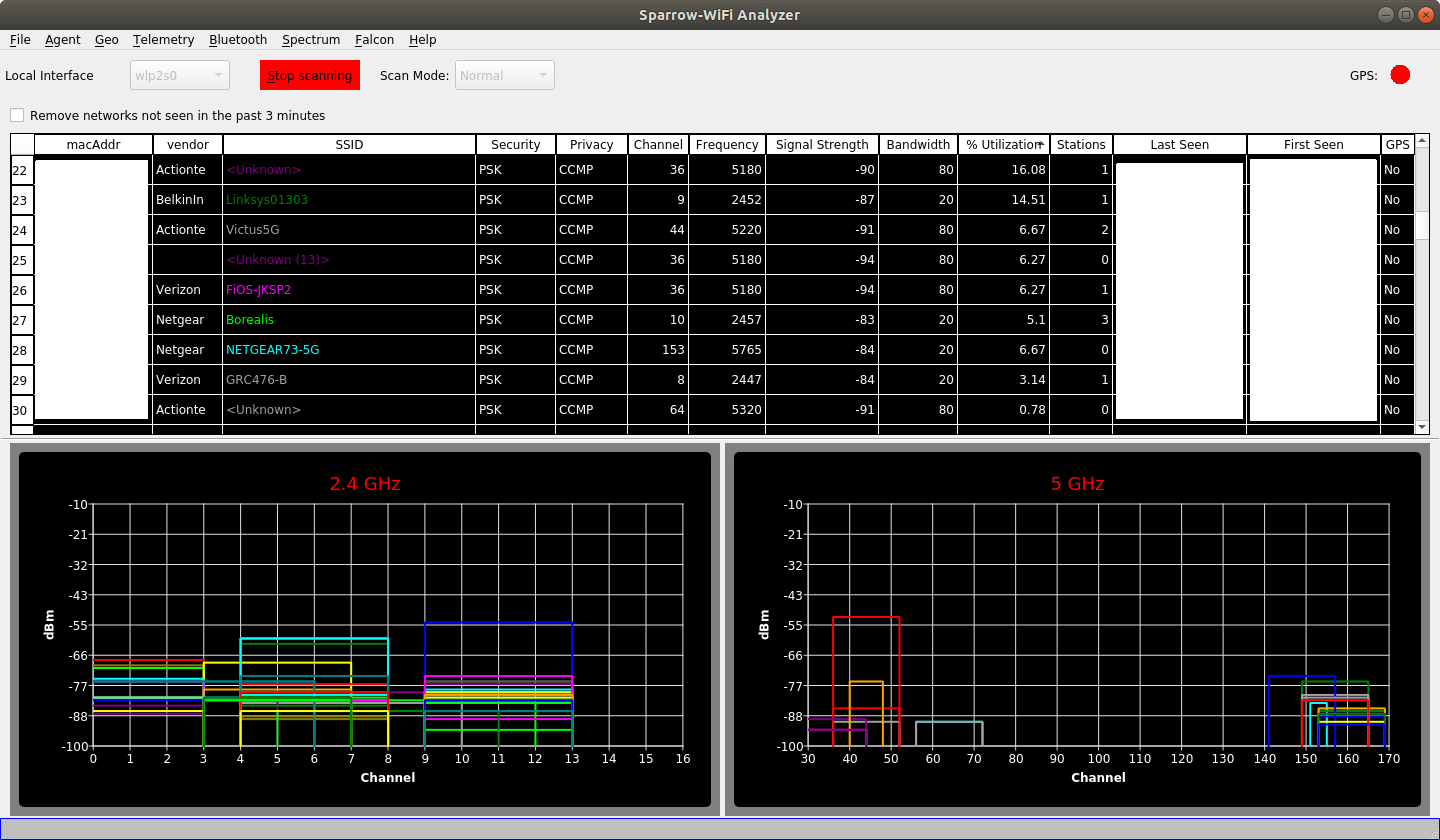
sparrow-wifi
 ghostop14/sparrow-wifi
Analizzatore WiFi e Bluetooth di nuova generazione basato su GUI per Linux
osintreconnaissancewi-fi-auditing+5
ghostop14/sparrow-wifiAnalizzatore WiFi e Bluetooth di nuova generazione basato su GUI per Linux
 abrignoni/ileapp
Parses iOS and iPadOS forensic extractions into HTML, TSV, timeline, KML, and LAVA reports with modular artifact discovery and encrypted iTunes…
 mattnotmax/cyberchef-recipes
Un elenco di ricette cyber-chef e link curati
 reprise99/sentinel-queries
Raccolta di query KQL
 pgaudit/pgaudit
Estensione di audit per PostgreSQL
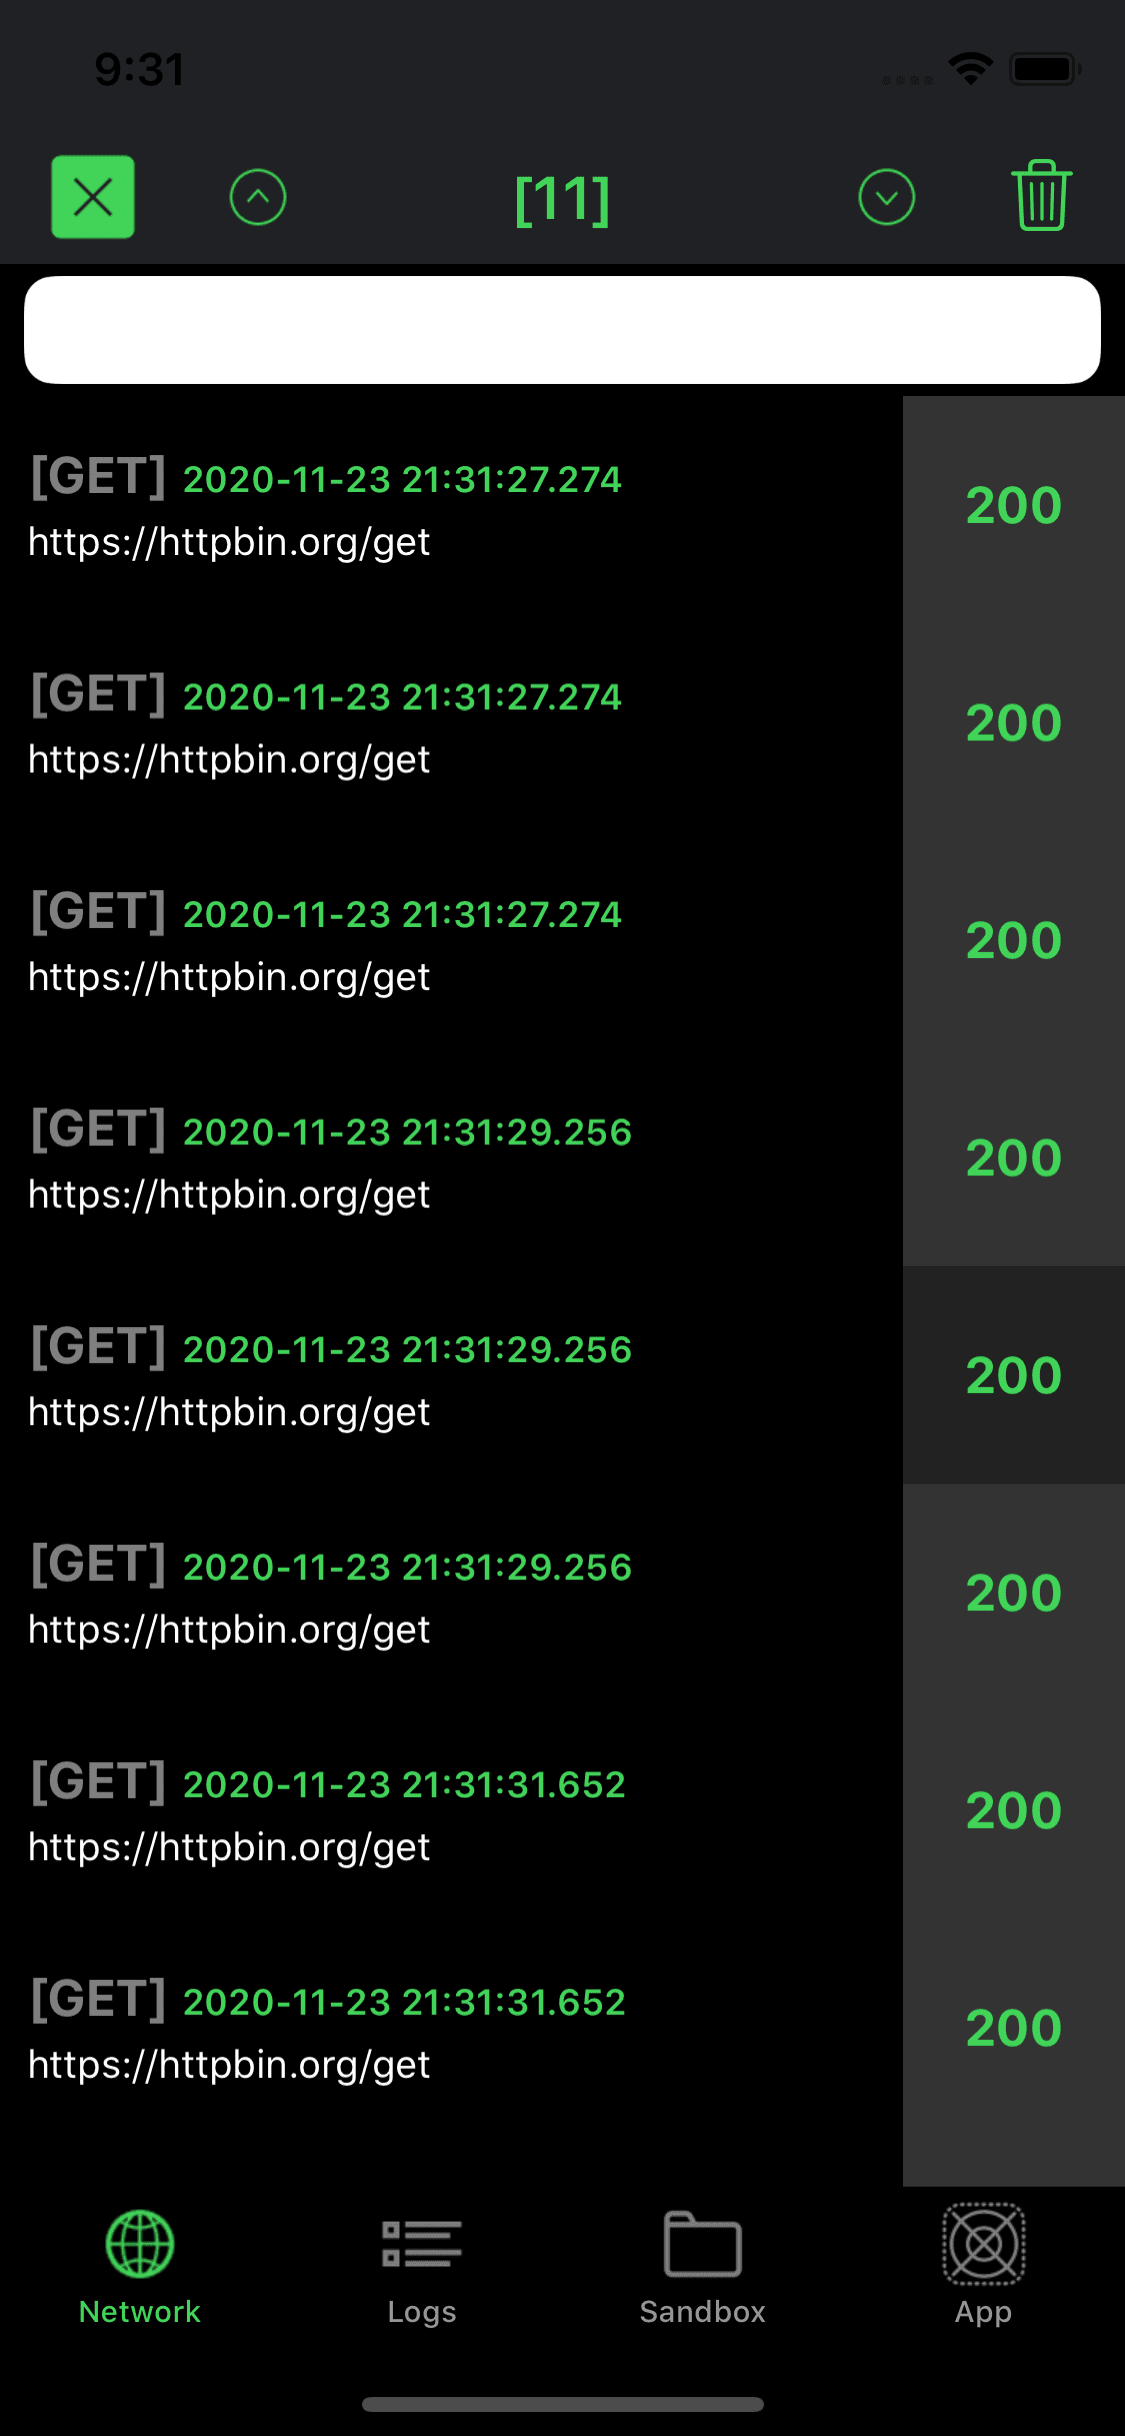 cocoadebug/cocoadebug
Strumento di debug per iOS 🚀
 tirrenotechnologies/tirreno
Framework di sicurezza open-source per il monitoraggio degli eventi in tempo reale, la rilevazione delle minacce e la valutazione del rischio.…
 paulsec/awesome-windows-domain-hardening
Una lista curata di fantastiche tecniche di hardening della sicurezza per Windows.
 domainaware/parsedmarc
Un pacchetto Python e CLI per analizzare report DMARC aggregati e forensi
 digitalruby/ipban
Servizio di ban IP automatico che rileva tentativi di accesso falliti dai log degli eventi e dai file, bloccando gli aggressori su Windows e Linux…
 logpai/loglizer
Un toolkit di machine learning per il rilevamento di anomalie basato sui log [ISSRE'16]
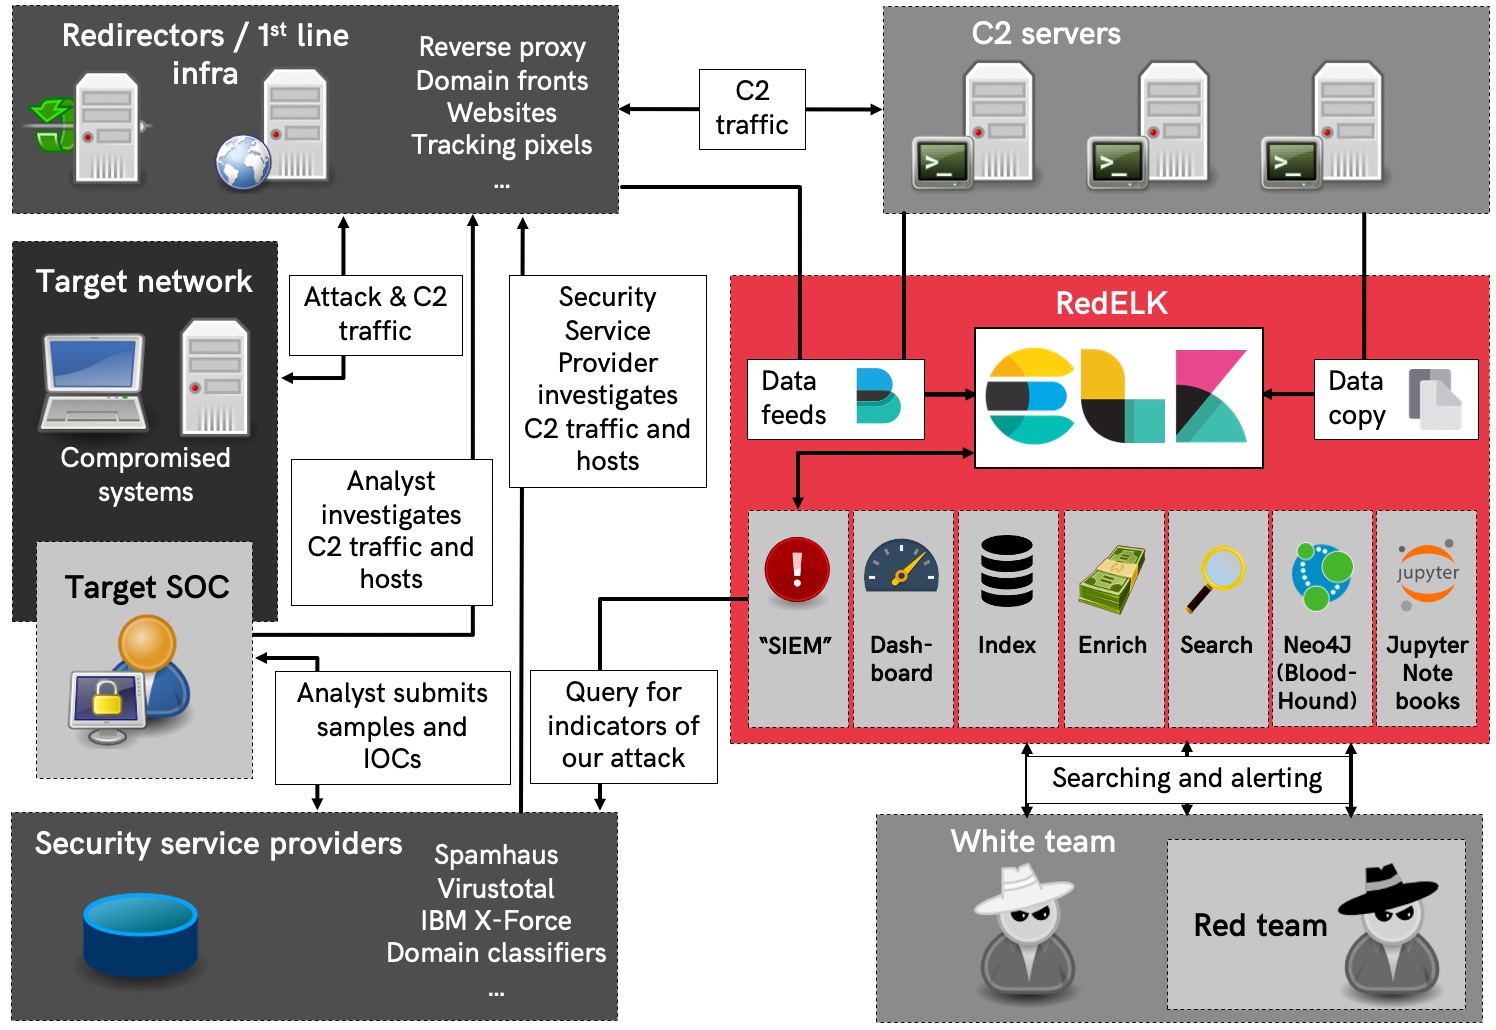 outflanknl/redelk
SIEM del Red Team - strumento per Red Teams utilizzato per tracciare e allertare sulle attività del Blue Team, oltre a una migliore usabilità nelle…
 abrignoni/aleapp
Android Logs Events And Protobuf Parser
 cyb3rmik3/kql-threat-hunting-queries
Un repository di query KQL incentrato sul threat hunting e sul rilevamento delle minacce per Microsoft Sentinel e Microsoft XDR (ex Microsoft 365…
 neo23x0/auditd
Configurazione Auditd secondo le migliori pratiche
 otrf/ossem
Progetto guidato dalla comunità per documentare, standardizzare e modellare i log degli eventi di sicurezza al fine di migliorare l'analisi del…
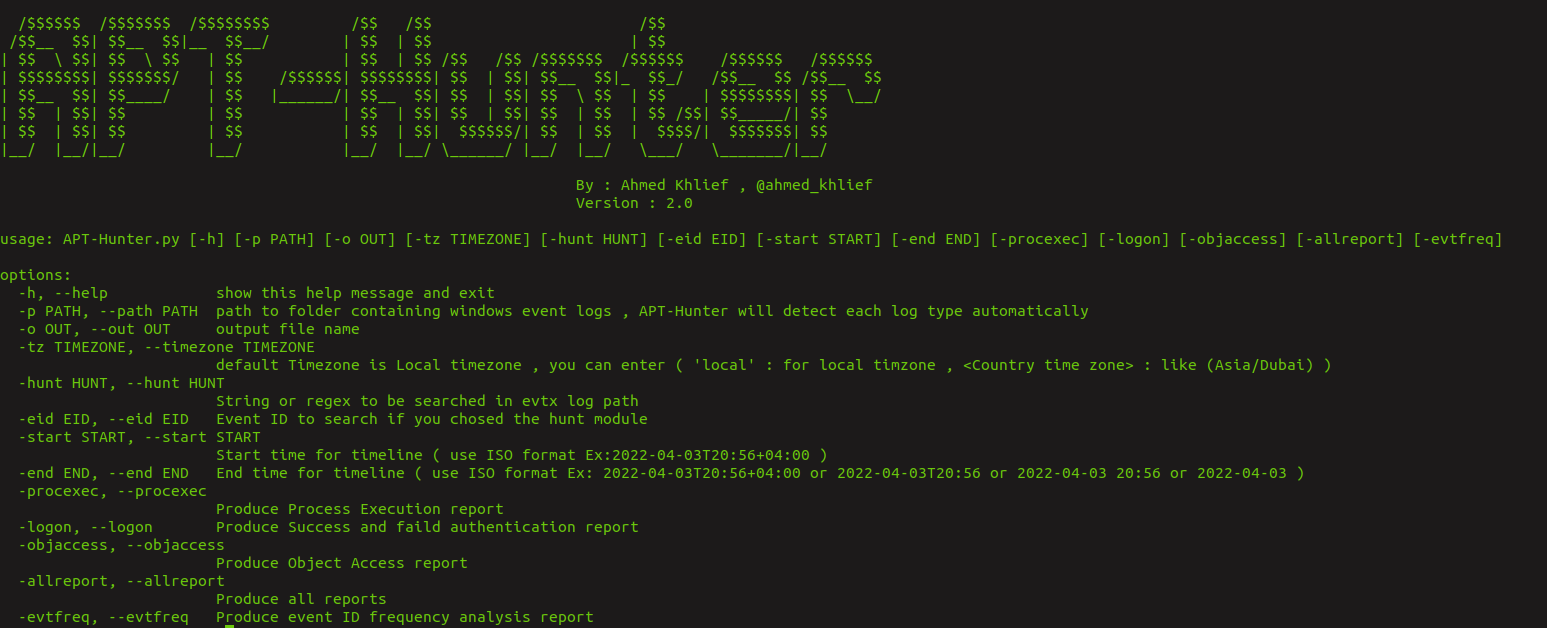 ahmedkhlief/apt-hunter
APT-Hunter è uno strumento di Threat Hunting per i log degli eventi di Windows, realizzato con una mentalità da purple team, per rilevare i movimenti…
 betterdb-inc/monitor
Monitoraggio in tempo reale e analisi degli slowlog per database Valkey e Redis con rilevamento delle anomalie, audit delle ACL ed esportazione delle…