Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
parsedmarc — Un pacchetto Python e CLI per analizzare report DMARC aggregati e forensi | Kitploit

Strumenti/GitHubGitHub/domainaware/parsedmarc
Strumenti DifensiviAutenticazioneSicurezza EmailAnalisi DNSAnalisi dei LogTop in Sicurezza Email n.3
GitHubdomainaware/parsedmarc

parsedmarc

Un pacchetto Python e CLI per analizzare report DMARC aggregati e forensi

Vedi Repository
1.3k2771202 giorni faRevisionato da Kitploit
Condividi
Sito web

parsedmarc

Build
Status Code
Coverage PyPI
Package PyPI - Downloads

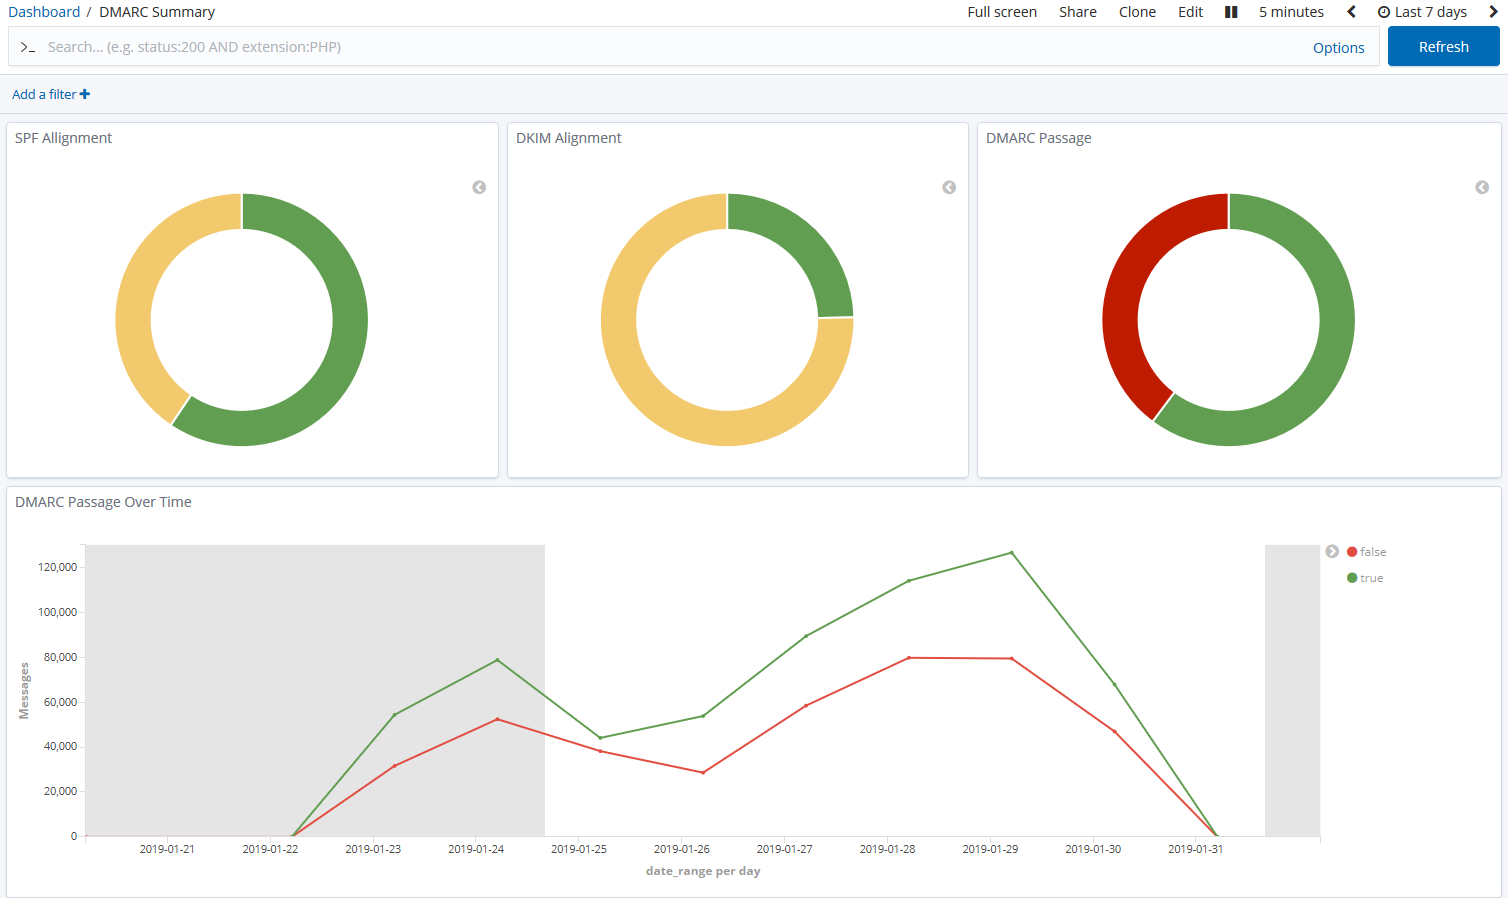
Uno screenshot dei grafici di riepilogo DMARC in Kibana

parsedmarc è un modulo Python e un'utilità CLI per l'analisi dei report DMARC. Se utilizzato con Elasticsearch e Kibana (o Splunk), oppure con OpenSearch e Grafana, funziona come alternativa open-source self-hosted ai servizi commerciali di elaborazione dei report DMARC quali Agari Brand Protection, Dmarcian, OnDMARC, ProofPoint Email Fraud Defense e Valimail.

[!NOTE] Domain-based Message Authentication, Reporting, and Conformance (DMARC) è un protocollo di autenticazione email.

Sponsor

Questo progetto è mantenuto da un solo sviluppatore. Ti invitiamo a considerare di sponsorizzare il mio lavoro se tu o la tua organizzazione ne traete beneficio.

Funzionalità

  • Analizza i report DMARC aggregate/rua: lo schema legacy draft e 1.0 (RFC 7489) e il nuovo schema RFC 9990 per lo standard DMARC finale (RFC 9989)
  • Analizza i report DMARC di tipo failure/ruf (RFC 6591 e RFC 9991; in precedenza chiamati report forensi)
  • Analizza i report di SMTP TLS Reporting (TLS-RPT, RFC 8460)
  • Può analizzare i report da una casella di posta tramite IMAP, Microsoft Graph o Gmail API
  • Gestisce in modo trasparente i report compressi con gzip o zip
  • Strutture dati coerenti
  • Semplice output JSON e/o CSV
  • Invio opzionale dei risultati via email
  • Invio opzionale dei risultati a Elasticsearch, OpenSearch, Splunk o PostgreSQL, per l'uso con dashboard predefinite
  • Invio opzionale dei risultati ad Apache Kafka, Amazon S3, Azure Log Analytics (Microsoft Sentinel), un endpoint Graylog (GELF), un server syslog, Grafana Loki o un webhook HTTP

Compatibilità Python

Questo progetto supporta le seguenti versioni di Python, che sono attivamente mantenute o sono le versioni predefinite per RHEL o Debian.

VersioneSupportataMotivo
< 3.6❌End of Life (EOL)
3.6❌Utilizzata in RHEL 8, ma non supportata dalle dipendenze del progetto
3.7❌End of Life (EOL)
3.8❌End of Life (EOL)
3.9❌Utilizzata in Debian 11 e RHEL 9, ma non supportata dalle dipendenze del progetto
3.10❌End of Life (EOL)
3.11✅Attivamente mantenuta; supportata fino a giugno 2028 (Debian 12)
3.12✅Attivamente mantenuta; supportata fino a maggio 2035 (RHEL 10)
3.13✅Attivamente mantenuta; supportata fino a giugno 2030 (Debian 13)
3.14✅Supportata (richiede imapclient>=3.1.0)
3.15✅Supportata
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →