Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
APT-Hunter — APT-Hunter è uno strumento di Threat Hunting per i log degli eventi di Windows, realizzato con una mentalità da purple team, per rilevare i movimenti APT nascosti nel mare dei log degli eventi di Windows, riducendo il tempo necessario per scoprire attività sospette. | Kitploit
Strumenti/GitHubGitHub/ahmedkhlief/apt-hunter
Informatica ForenseThreat IntelligenceRisposta agli IncidentiAnalisi dei Log
GitHubahmedkhlief/apt-hunter

APT-Hunter

APT-Hunter è uno strumento di Threat Hunting per i log degli eventi di Windows, realizzato con una mentalità da purple team, per rilevare i movimenti APT nascosti nel mare dei log degli eventi di Windows, riducendo il tempo necessario per scoprire attività sospette.

Vedi Repository
1.4k246831 mese faRevisionato da Kitploit
Condividi
Sito web

APT-Hunter

APT-Hunter

Threat hunting per i log eventi di Windows, sviluppato con una mentalità purple-team.

Release Downloads Stars Contributors Python 3.8+ License

APT-Hunter è uno strumento di threat hunting per i log eventi di Windows. Utilizza regole di rilevamento predefinite e statistiche sui log per far emergere attività APT nascoste in grandi volumi di eventi, riducendo il tempo necessario per individuare comportamenti sospetti. È particolarmente efficace per le valutazioni di compromissione.

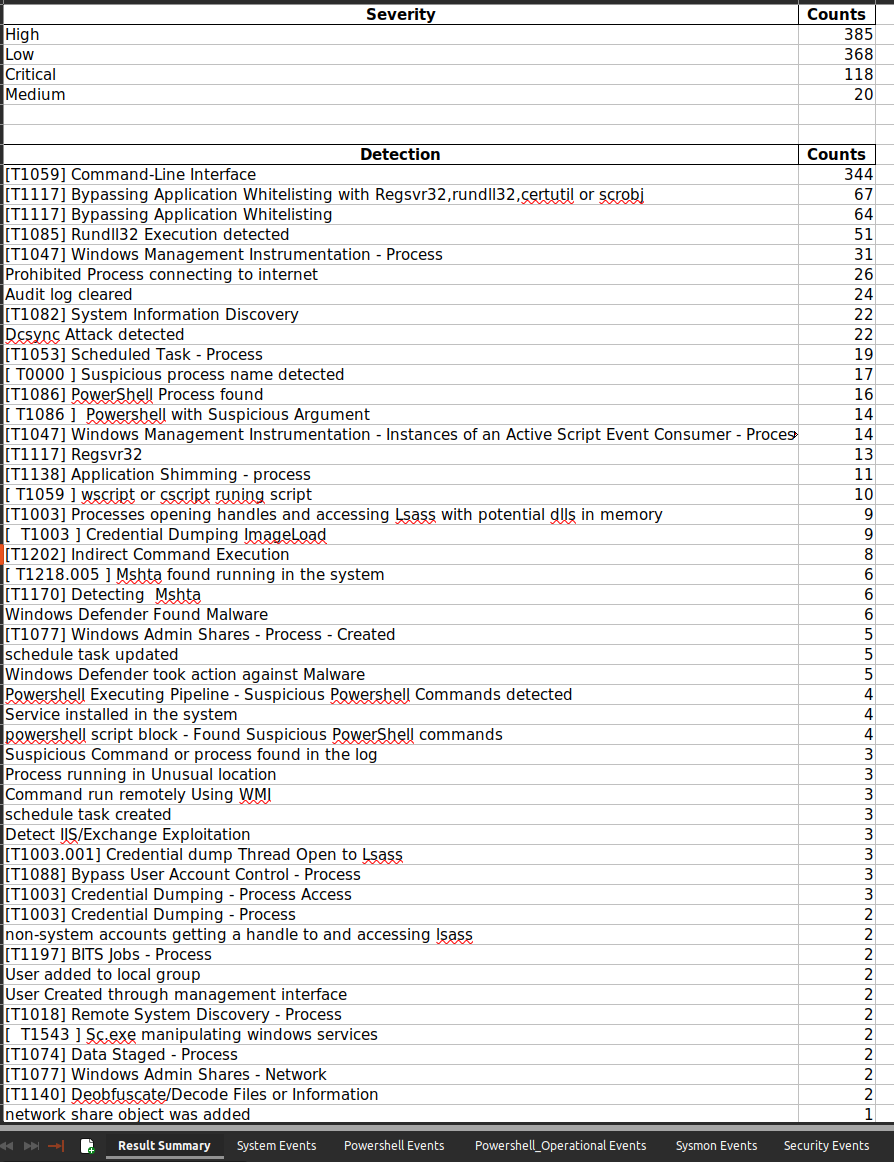
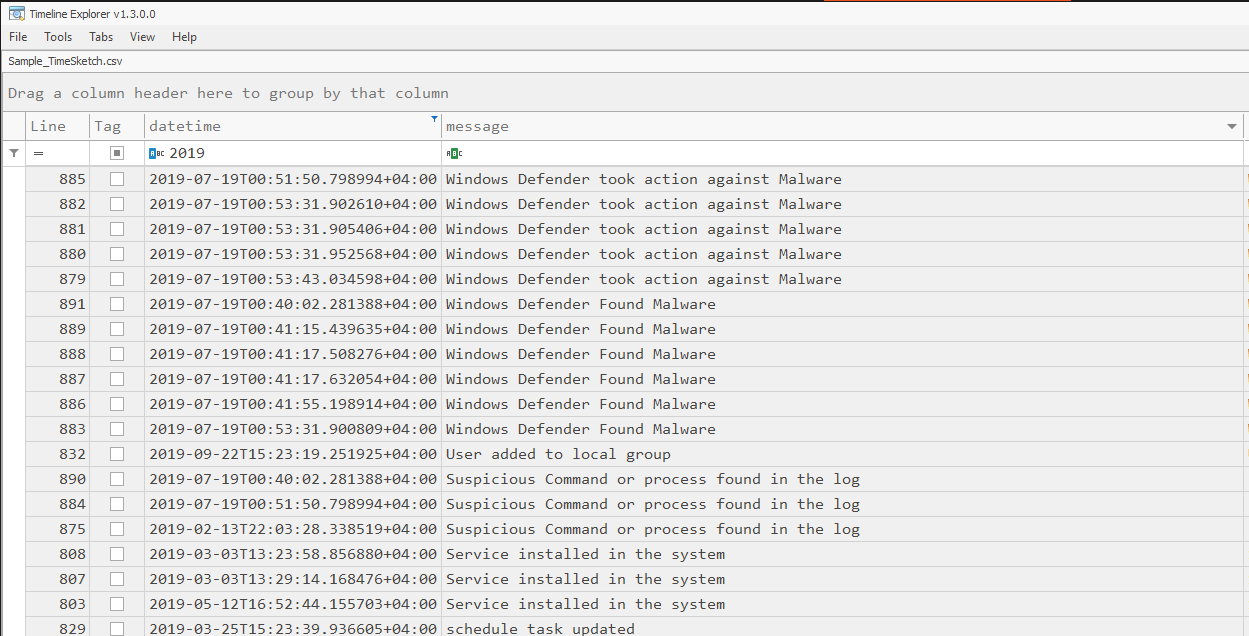
I risultati vengono scritti come una timeline che può essere analizzata direttamente in Excel, Timeline Explorer, Timesketch e strumenti simili, oppure esplorata nella dashboard web integrata con triage opzionale tramite LLM locale.

  • Introducing APT-Hunter
  • APT-Hunter v3.0: rebuilt with multiprocessing

Indice

  • Funzionalità
  • Installazione
  • Avvio rapido
  • Opzioni della riga di comando
  • Esempi
  • Dashboard web
  • Analisi con LLM locale
  • Triage agentico
  • Esempi di output
  • Autore
  • Crediti

Funzionalità

  • Rilevamento basato su regole su Security, System, Sysmon, PowerShell, Defender, WinRM, Scheduled Tasks, Terminal Services e altro ancora; il tipo di log viene rilevato automaticamente.
  • Motore multiprocessing per un'analisi rapida di grandi insiemi di log.
  • Hunting tramite stringa, regex o file di regex, con supporto alle regole Sigma.
  • Hunting sui log di audit di Office 365.
  • Output timeline in Excel, CSV (pronto per Timesketch) e report dedicati per logon, esecuzione di processi e accesso agli oggetti.
  • Dashboard web con filtri, grafici, timeline degli incidenti ed esportazione del report IR (Markdown / .docx).
  • Analisi con LLM locale tramite qualsiasi server compatibile con OpenAI (Ollama, LM Studio, llama.cpp). Nulla lascia la tua macchina.
  • Triage agentico che raggruppa migliaia di alert in un breve elenco di riscontri verificabili.

Installazione

Scarica i binari compilati dalla pagina Releases, oppure esegui dal sorgente (Python 3.8+):

git clone https://github.com/ahmedkhlief/APT-Hunter.git
cd APT-Hunter
python3 -m pip install -r requirements.txt

Avvio rapido

python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport

-p accetta una directory o un singolo file. Aggiungi -web per aprire la dashboard al termine dell'analisi.
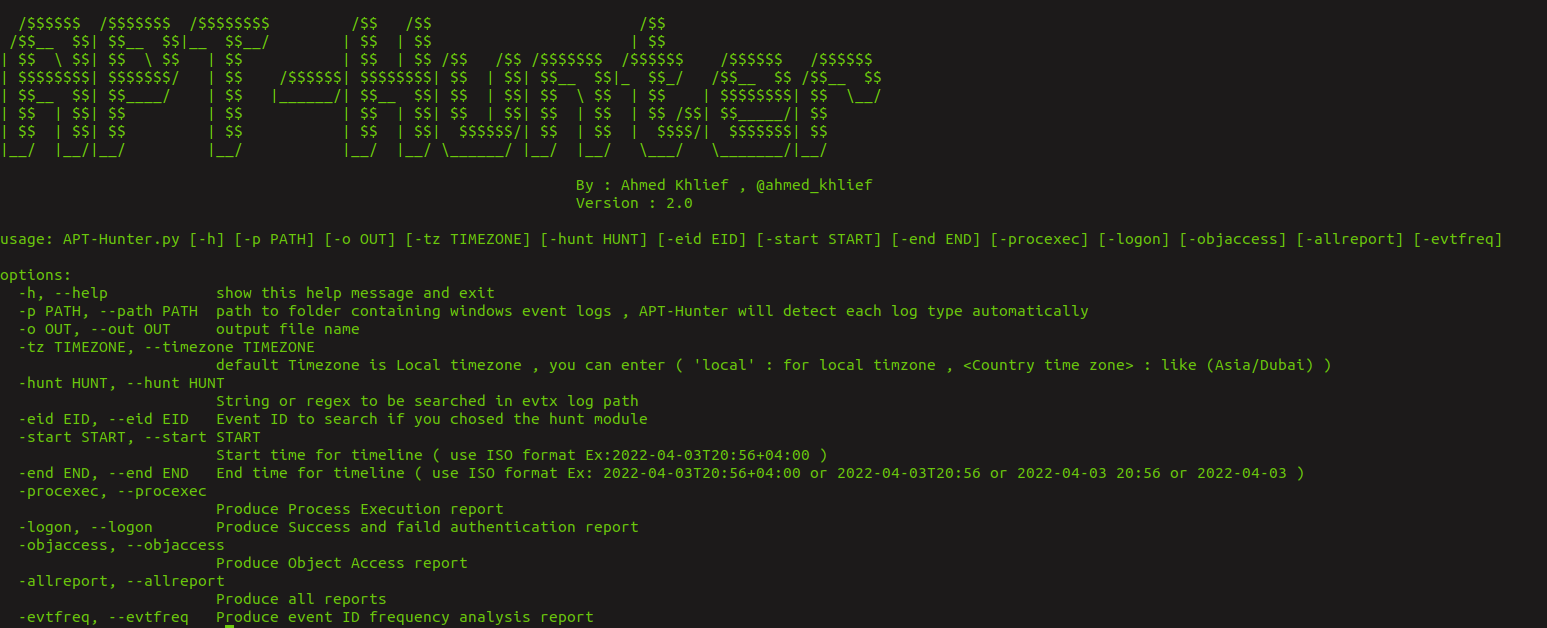

APT-Hunter Help

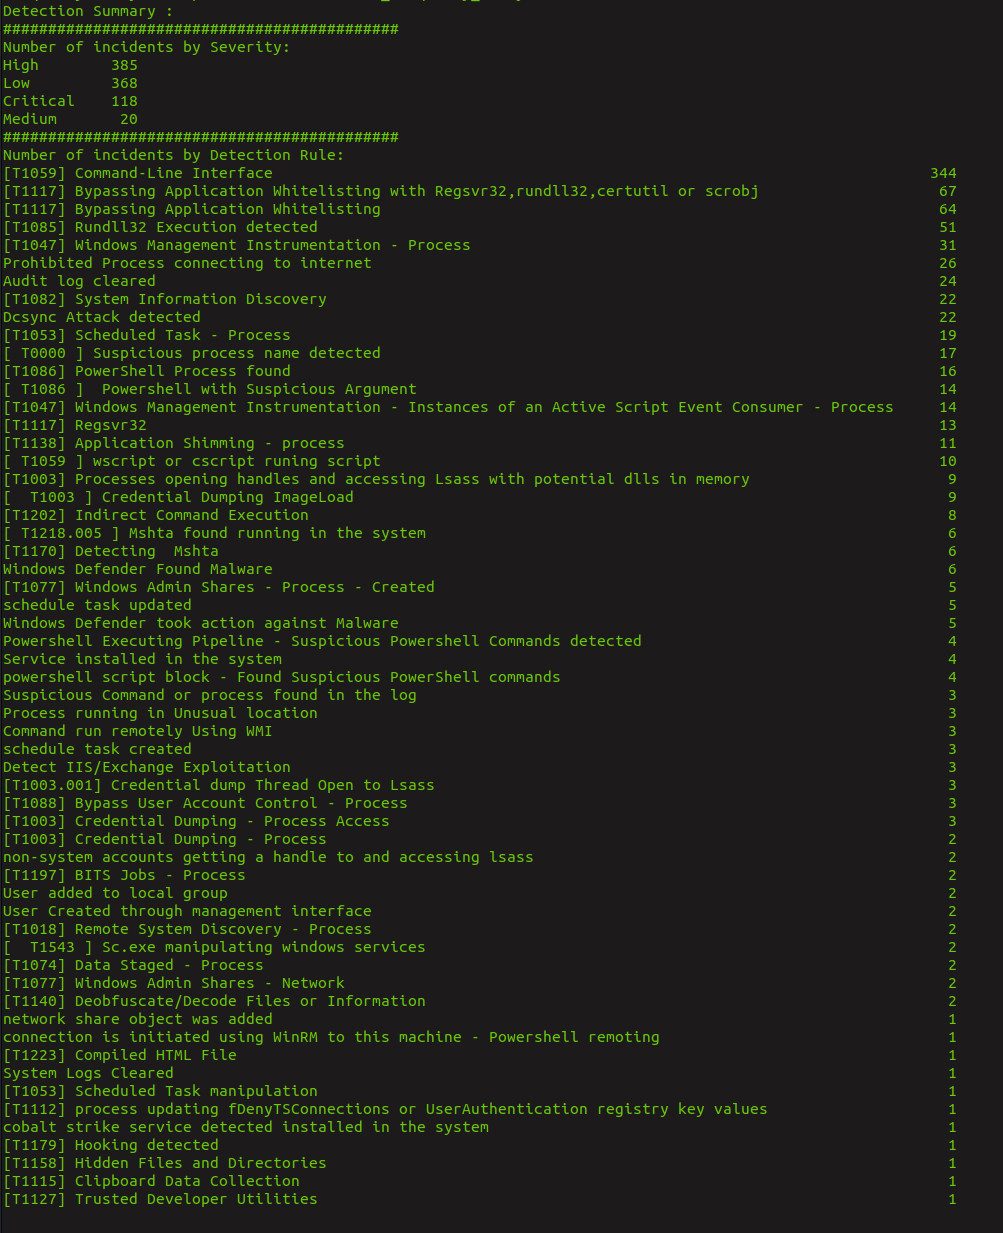
APT-Hunter analysing with all reports

APT-Hunter command-line output

APT-Hunter Excel output

APT-Hunter CSV output with Timesketch

Opzioni della riga di comando

Esegui python3 APT-Hunter.py -h per l'elenco completo. Opzioni principali:

OpzioneDescrizione
-p, --pathFile o cartella di log da analizzare
-o, --outNome / directory di output
-start, -endLimita la timeline (formato ISO)
-tzFuso orario (local o ad es. Asia/Dubai)
-coresCore CPU da utilizzare (predefinito: metà di quelli disponibili)
-hunt, -huntfile, -eidHunting tramite stringa/regex, file di regex o Event ID
-sigma, -rulesHunting con regole Sigma convertite in JSON
-o365hunt, -o365rules, -o365rawHunting sui log di audit di Office 365
-procexec, -logon, -objaccess, -allreportReport aggiuntivi
-web, -webview, -webhost, -webportAvvia la dashboard web
-llm, -llm-provider, -llm-url, -llm-model, -llm-key, -llm-severity, -llm-batch, -llm-contextAnalisi con LLM locale

Esempi

Analizza una cartella di file EVTX (i tipi di log vengono rilevati automaticamente):

python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport

Concentrati su un intervallo temporale:

python3 APT-Hunter.py -p /opt/wineventlogs/ -o Project1 -allreport -start 2022-04-03 -end 2022-04-05T20:56

Hunting con una stringa, una regex o un file di regex:

python3 APT-Hunter.py -hunt "psexec" -p /opt/wineventlogs/ -o Project2
python3 APT-Hunter.py -huntfile "(psexec|psexesvc)" -p /opt/wineventlogs/ -o Project2
python3 APT-Hunter.py -huntfile huntfile.txt -p /opt/wineventlogs/ -o Project2

Hunting con regole Sigma:

python3 APT-Hunter.py -sigma -rules rules.json -p /opt/wineventlogs/ -o Project2

Scarica le ultime regole Sigma convertite per APT-Hunter (scrive rules.json):

./Get_Latest_Sigma_Rules.sh

Dashboard web

Sfoglia un report generato nel browser: filtri, grafici, timeline degli incidenti ed esportazione del report IR.

python3 run_webapp.py <Output>/<Output>_Report.xlsx     # or pass the output directory
python3 APT-Hunter.py -p <logs> -o <Output> -web         # analyse, then open the dashboard
python3 APT-Hunter.py -webview <Output>                  # open an existing report

Accettare un riscontro di triage lo fissa alla timeline degli incidenti insieme alle sue evidenze, allegate come sub-eventi comprimibili: si trovano sotto il riscontro nella tabella anziché intervallati con tutto il resto, e sono esclusi dai grafici della timeline in modo che i grafici rimangano leggibili. Rimuovere un riscontro rimuove anche i suoi sub-eventi.

Il server si associa a 0.0.0.0:5000 per impostazione predefinita. Usa --host / --port (o -webhost / -webport) per modificarlo, ad esempio --host 127.0.0.1 per mantenerlo locale. I riscontri revisionati e la timeline vengono conservati quando la cache del report viene ricostruita.
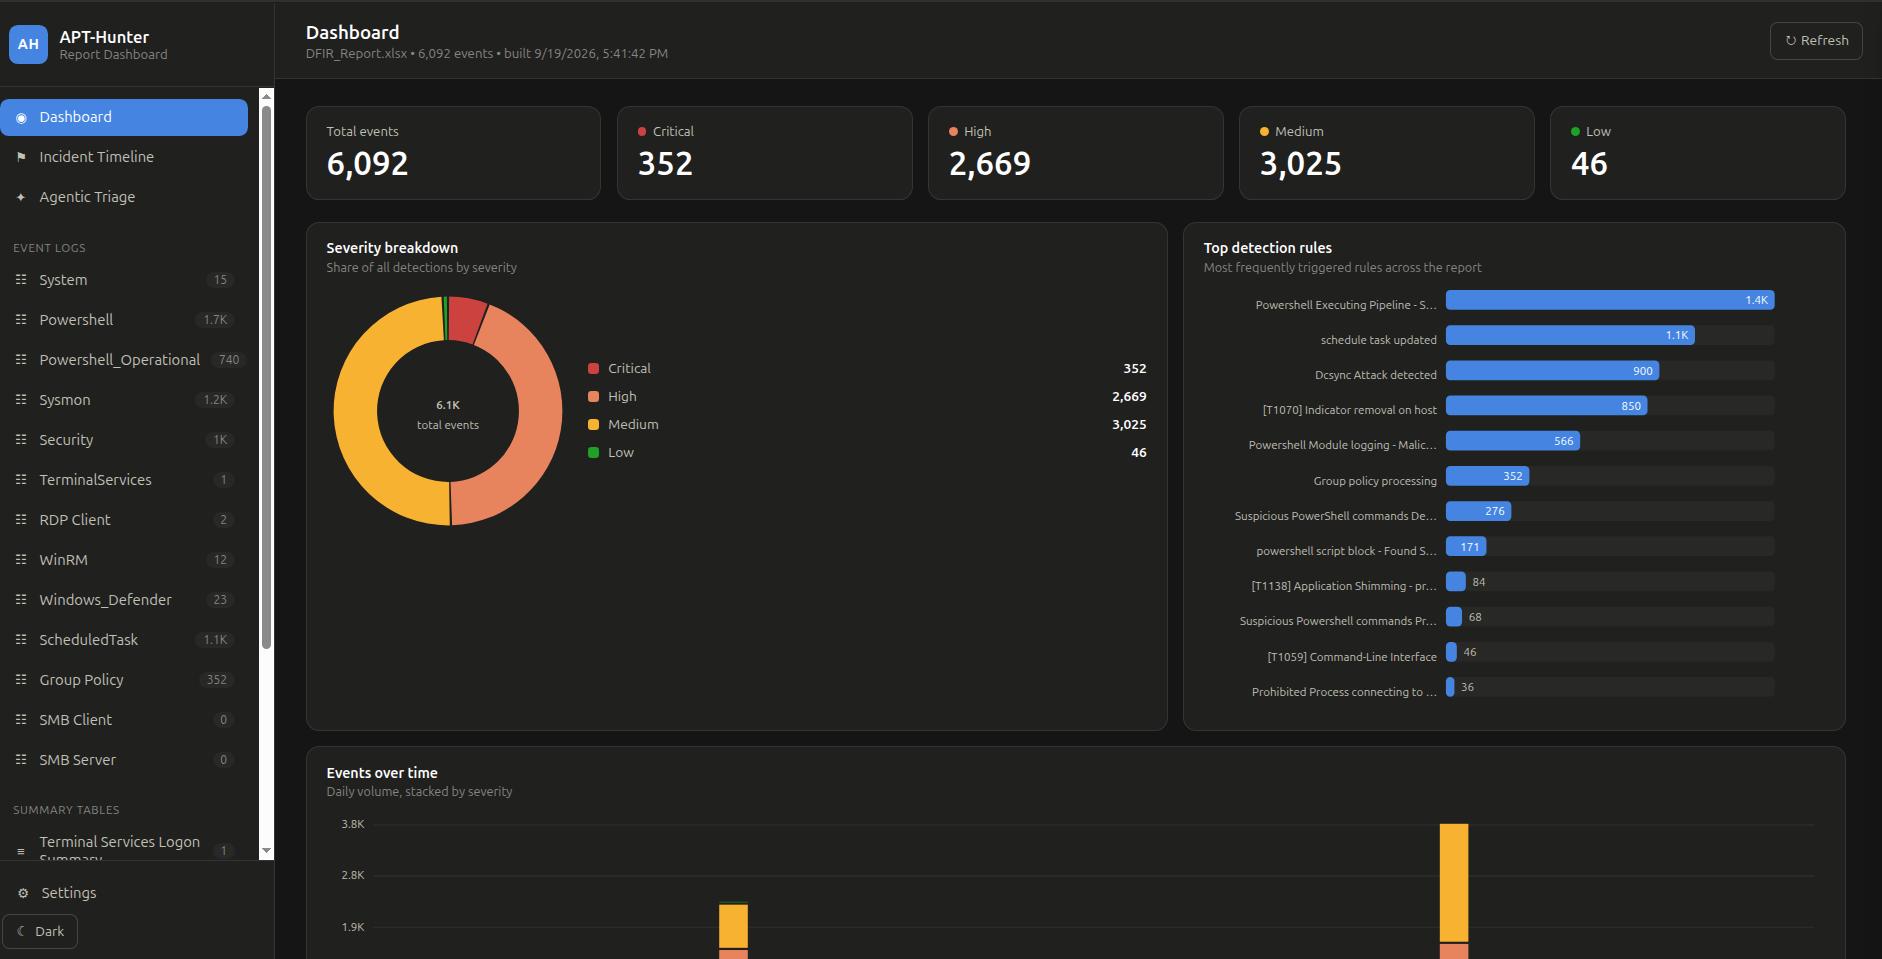

Main dashboard

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    396
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →