

Attacco e difesa tramite rogue access point su Kali Linux: deauth con aireplay-ng, un evil twin con airbase-ng e captive portal, oltre al rilevamento in tempo reale di BSSID/MAC mismatch e uno script pywifi di disconnessione automatica.

Questo progetto dimostra le tecniche di esecuzione, prevenzione, rilevamento e inganno per mitigare gli attacchi Evil Twin sulle reti wireless. Un attacco Evil Twin sfrutta le vulnerabilità delle reti Wi-Fi creando punti di accesso (AP) canaglia che imitano quelli legittimi, inducendo gli utenti a rivelare informazioni sensibili.
Evil_Twin_Attack_Combined_Report.pdf: Report completo che descrive in dettaglio tutte le fasi del progetto.Evil_Twin_Offense_Report.pdf: Documentazione della simulazione dell'attacco offensivo.Evil_Twin_Prevention_Report.pdf: Spiegazione delle misure preventive implementate.Evil_Twin_Detection_Report.pdf: Analisi delle tecniche di rilevamento.Evil_Twin_Deception_Report.pdf: Strategie di inganno per raccogliere informazioni sull'attaccante.detect_evil_twin.py: Rileva i punti di accesso canaglia che si spacciano per reti Wi-Fi legittime monitorando i BSSID.prevent_evil_twin.py: Impedisce le connessioni a reti non attendibili o canaglia in base alla verifica dell'SSID.server.py: Ospita un portale captive di phishing per simulare la raccolta dati durante un attacco.index.html: HTML per la pagina di login del portale captive, con uno stile realistico per l'utente.Evil_Twin.txt: Comandi per configurare, eseguire e smantellare l'attacco Evil Twin.creds.txt: Registra le credenziali catturate durante le simulazioni di attacco.LICENSE: Informazioni sulla licenza del repository.pywifi, tkinter).Clona questo repository:
git clone https://github.com/your-username/Evil_Twin_Attack.git
cd Evil_Twin_Attack
Clona questo repository:
sudo apt update
sudo apt install aircrack-ng dnsmasq
pip install pywifi tkinter
Clona questo repository:
sudo python3 custom_captive_portal/server.py
Esegui prevent_evil_twin.py per disconnettersi automaticamente dalle reti canaglia:
python3 Evil_Twin_Prevention/prevent_evil_twin.py
Monitora gli SSID e i BSSID per individuare anomalie utilizzando detect_evil_twin.py:
python3 Evil_Twin_Detection/detect_evil_twin.py
Distribuisci honeypot ed esche con SSID falsi per sviare gli attaccanti:
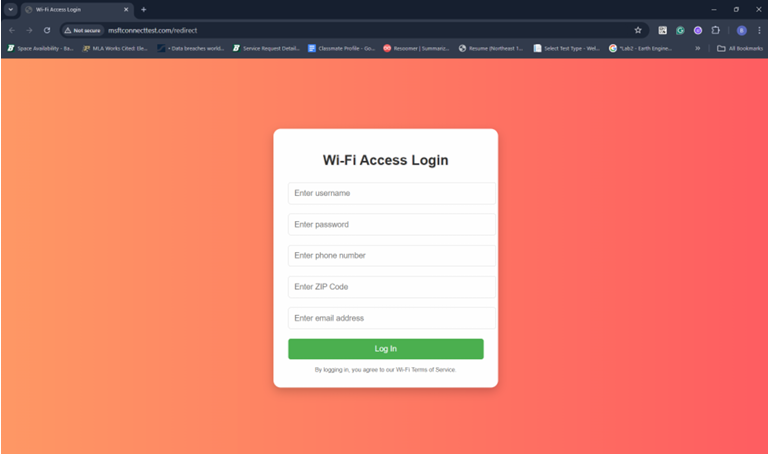
Questa è la pagina di login presentata alle vittime che si connettono all'access point rogue:
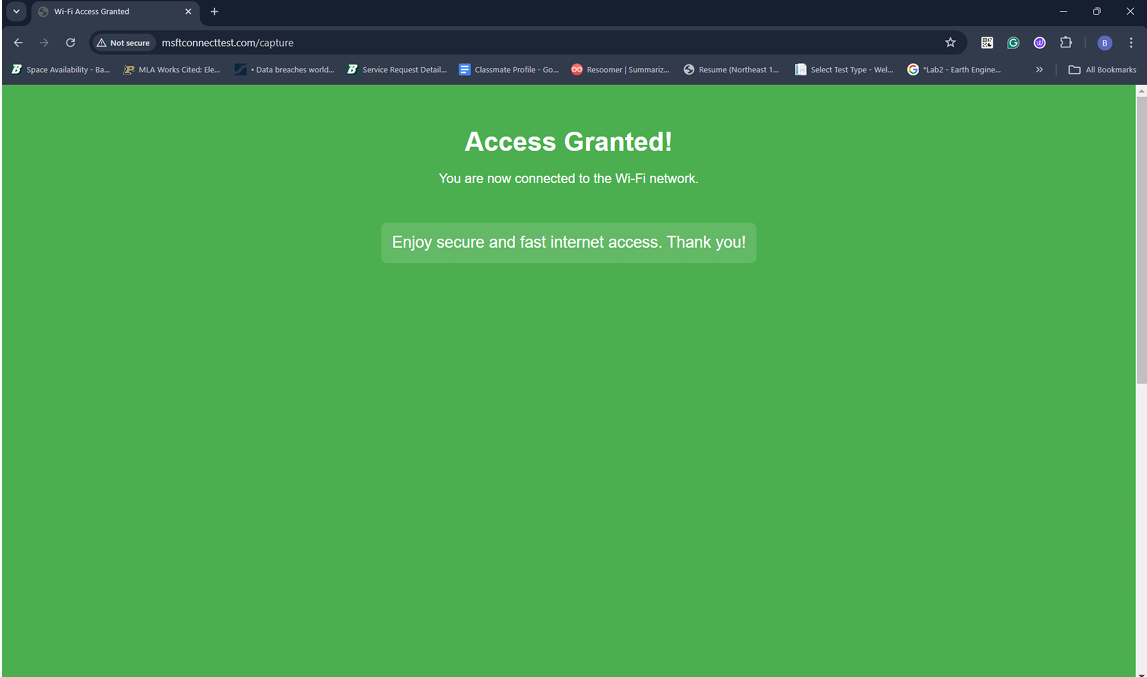
Questa schermata conferma la connessione riuscita di una vittima all'AP rogue:
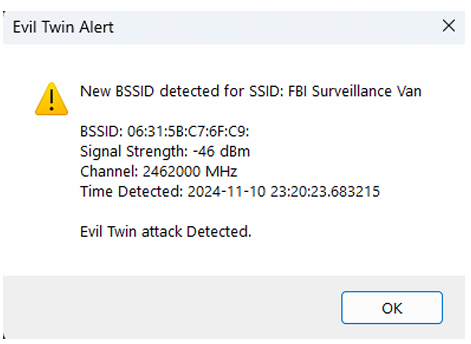
Screenshot dello script di rilevamento che identifica un potenziale attacco Evil Twin:
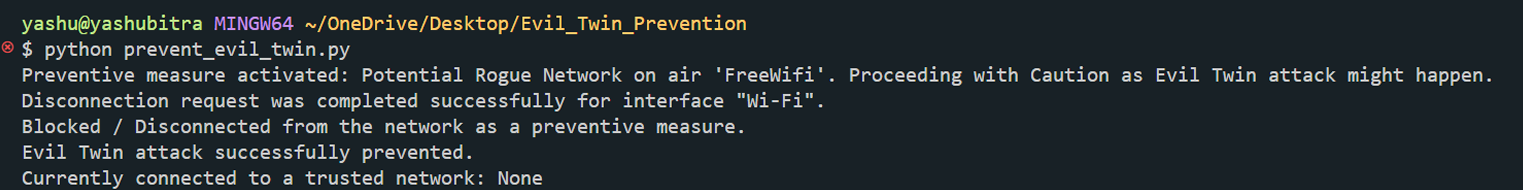
Screenshot dello script di prevenzione che disconnette dalle reti non attendibili:
Questo progetto è destinato esclusivamente a scopi educativi. L'uso non autorizzato di queste tecniche è illegale. Assicurati di disporre delle autorizzazioni appropriate prima di testare questi strumenti su qualsiasi rete.
Questo progetto è distribuito secondo i termini del file LICENSE fornito nel repository.
