 #1
Strumenti per testare la sicurezza della rete Wi-Fi, craccare password e analizzare protocolli.
Raccomandato da Kitploit

 nmap/nmap
Strumento ad alte prestazioni per la scoperta di rete e l'audit di sicurezza, con scansione avanzata delle porte, rilevamento del sistema operativo,…
 djsime1/awesome-flipperzero
🐬 Una raccolta di risorse fantastiche per il dispositivo Flipper Zero.
 secdev/scapy
Libreria interattiva basata su Python per la manipolazione dei pacchetti, utilizzata per forgiare, decodificare, inviare, catturare e analizzare…
 justcallmekoko/esp32marauder
Una suite di strumenti offensivi e difensivi per WiFi/Bluetooth per l'ESP32
 bettercap/bettercap
Il coltellino svizzero per la ricognizione delle reti 802.11, BLE, HID, CAN-bus, IPv4 e IPv6 e per gli attacchi MITM.
 wifiphisher/wifiphisher
Framework per punti di accesso rogue per attività di red team e test di sicurezza Wi-Fi. Esegue attacchi Evil Twin, KARMA e Known Beacons per…
aircrack-ng/aircrack-ngSuite completa per l'audit di sicurezza delle reti WiFi, comprendente cattura di pacchetti, attacchi di iniezione, deautenticazione, creazione di AP…
 wireshark/wireshark
Cattura e analizza il traffico di rete con ispezione approfondita dei pacchetti, decodifica dei protocolli tra centinaia di protocolli e supporto per…
 brucedevices/firmware
Firmware Predatorio ESP32
 v1s1t0r1sh3r3/airgeddon
Questo è uno script bash multiuso per sistemi Linux per l'audit delle reti wireless.
 spacehuhntech/esp8266_deauther
Piattaforma WiFi economica per test e apprendimento
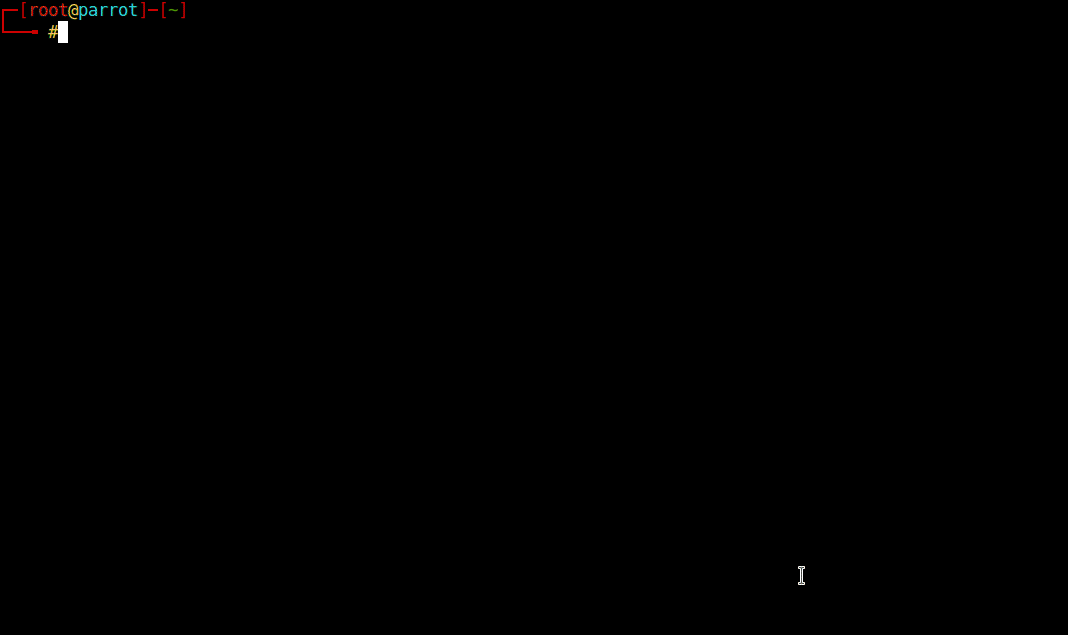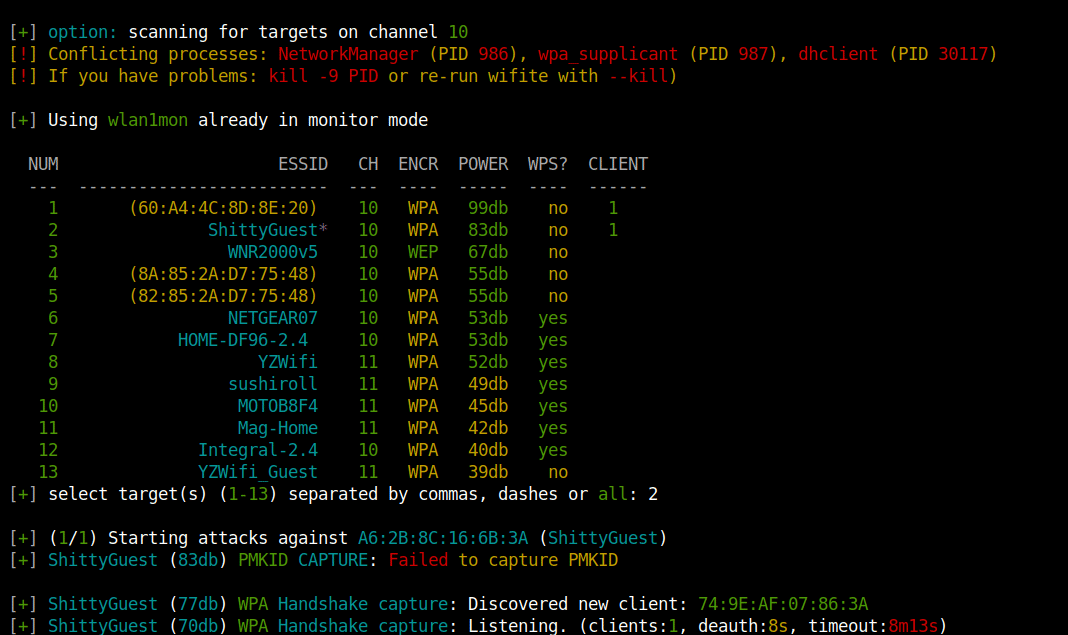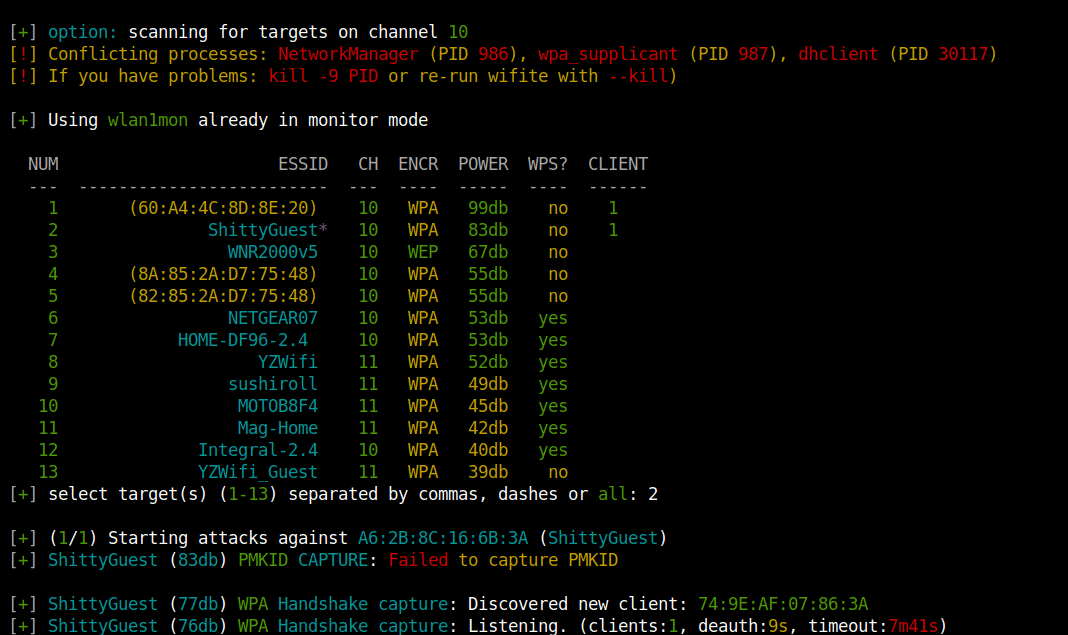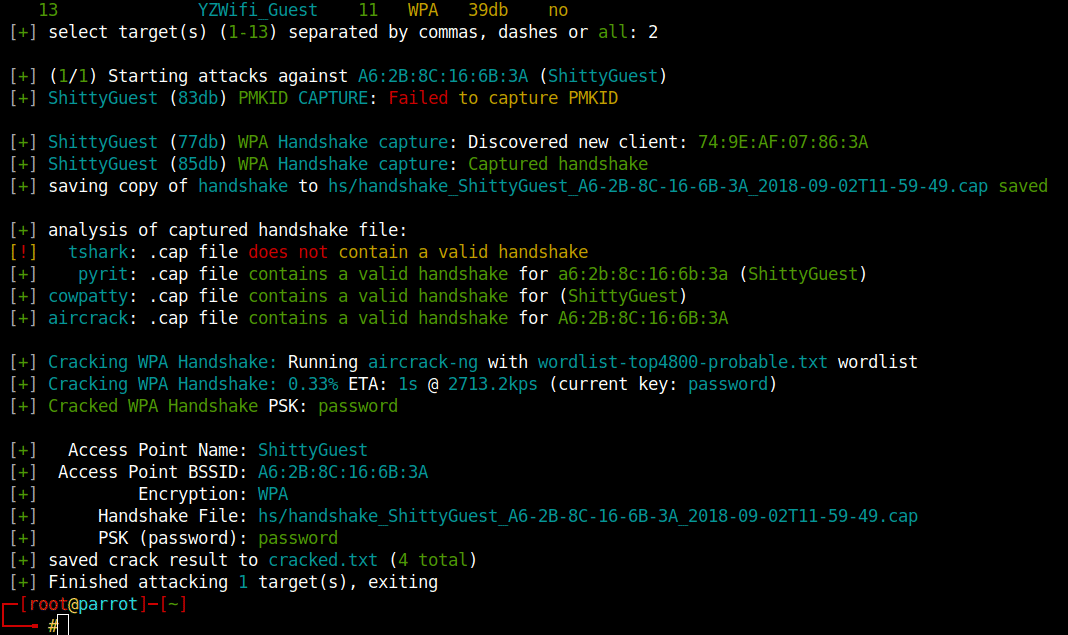 derv82/wifite2
Riscrittura del popolare auditor di reti wireless, "wifite"
 borntoberoot/networkmanager
Un potente strumento open-source per la gestione delle reti e la risoluzione dei problemi di rete!
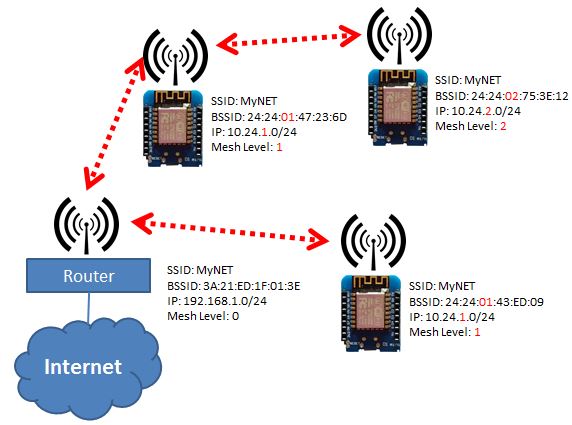 martin-ger/esp_wifi_repeater
Un router NAT WiFi completamente funzionale (e ora anche un ripetitore WiFi)
 fluxionnetwork/fluxion
Strumento di phishing automatizzato per WPA/WPA2 che cattura handshake, crea un punto di accesso rogue e attira gli utenti verso un portale captive…
 brannondorsey/wifi-cracking
Decifra i router Wi-Fi WPA/WPA2 con Airodump-ng e Aircrack-ng/Hashcat
 geo-tp/esp32-bit-pirate
Uno strumento per l'hacking hardware con CLI basata sul web che parla ogni protocollo.
 cifertech/esp32-div
ESP32DIV è un toolkit wireless offensivo e difensivo multiuso basato su ESP32.