


Toolkit per la sicurezza wireless GTK4 e CLI con 57 moduli autonomi per Wi-Fi, Bluetooth, 802.15.4, SDR/RF, NFC e test MITM lato router o di rete su Linux.
Un toolkit di sicurezza wireless GTK4 per Linux. 57 moduli che coprono Wi-Fi, Bluetooth, RF, il lato router e il lavoro MITM di rete dietro un'unica interfaccia.
Ogni modulo è uno script shell autonomo. La GUI è una vista su di essi, non un contenitore — nulla è bloccato dietro l'interfaccia.
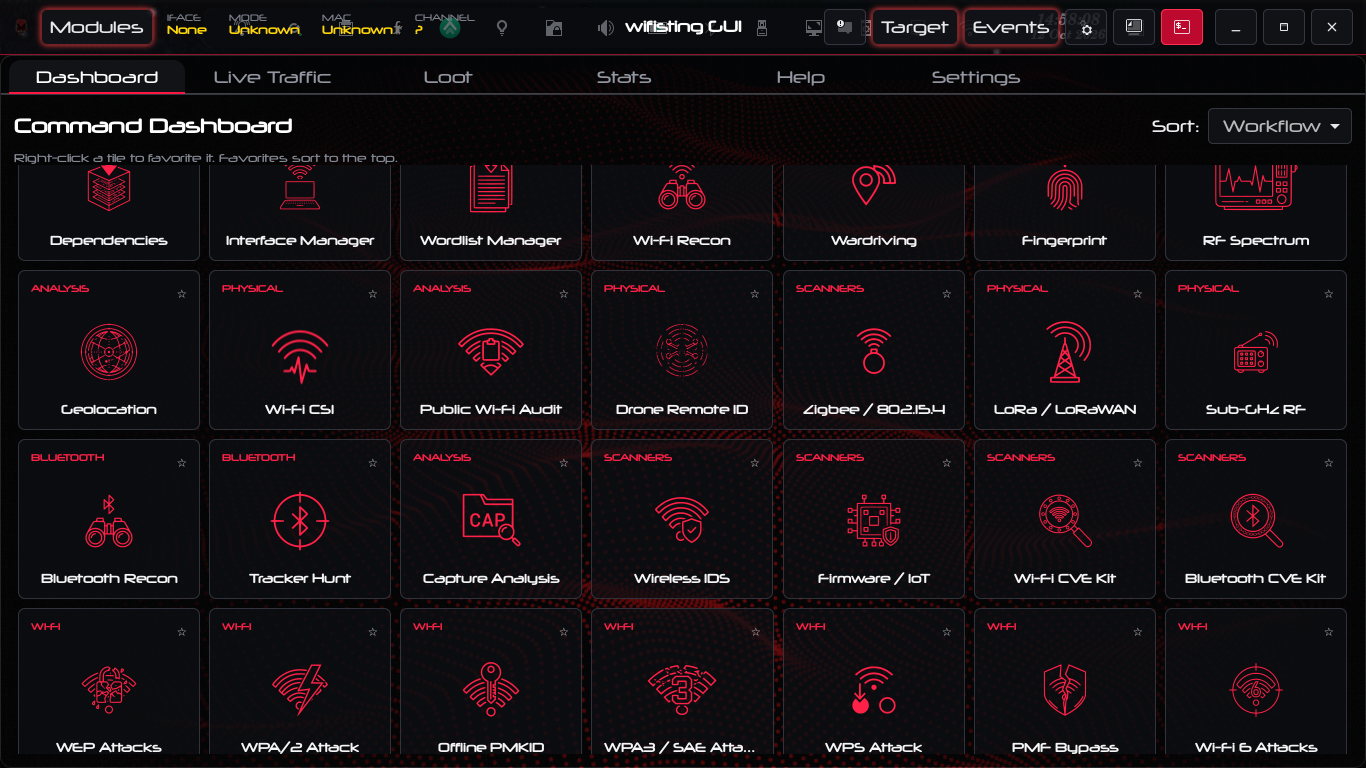
Sviluppo iniziale. Testato a fondo su una macchina con un adattatore. La sezione Cosa funziona davvero è onesta su cosa questo significhi, e vale la pena leggerla prima di aprire una segnalazione.
sudo bash wifisting.sh ti offre un menu numerato raggruppato per
categoria. bash wifisting.sh --list stampa la disponibilità dei moduli senza
richiedere root.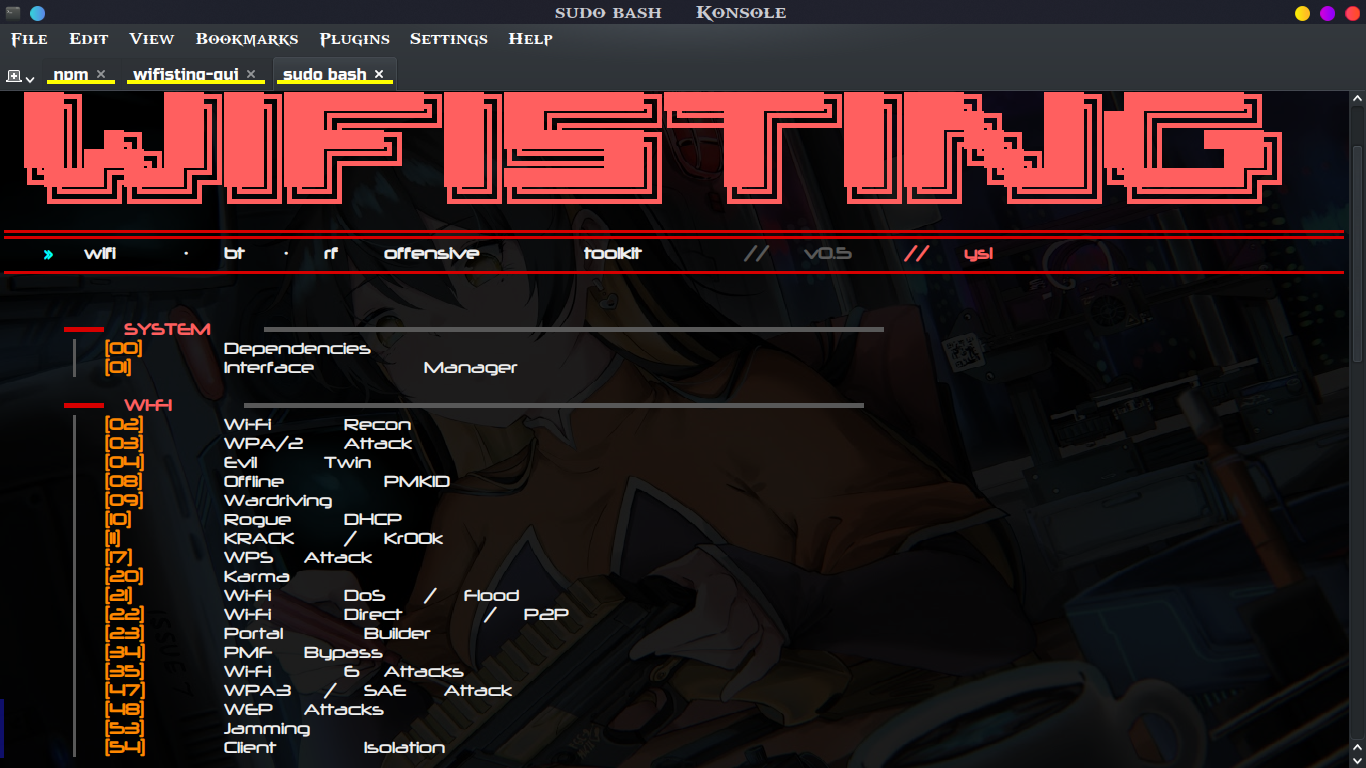
Una GUI nativa. wifisting-gui si basa su GTK4 + VTE e pilota
gli stessi moduli shell tramite un rigoroso protocollo TSV. Circa 15.000 righe
di C, nessuna dipendenza a runtime più pesante di GTK e VTE.
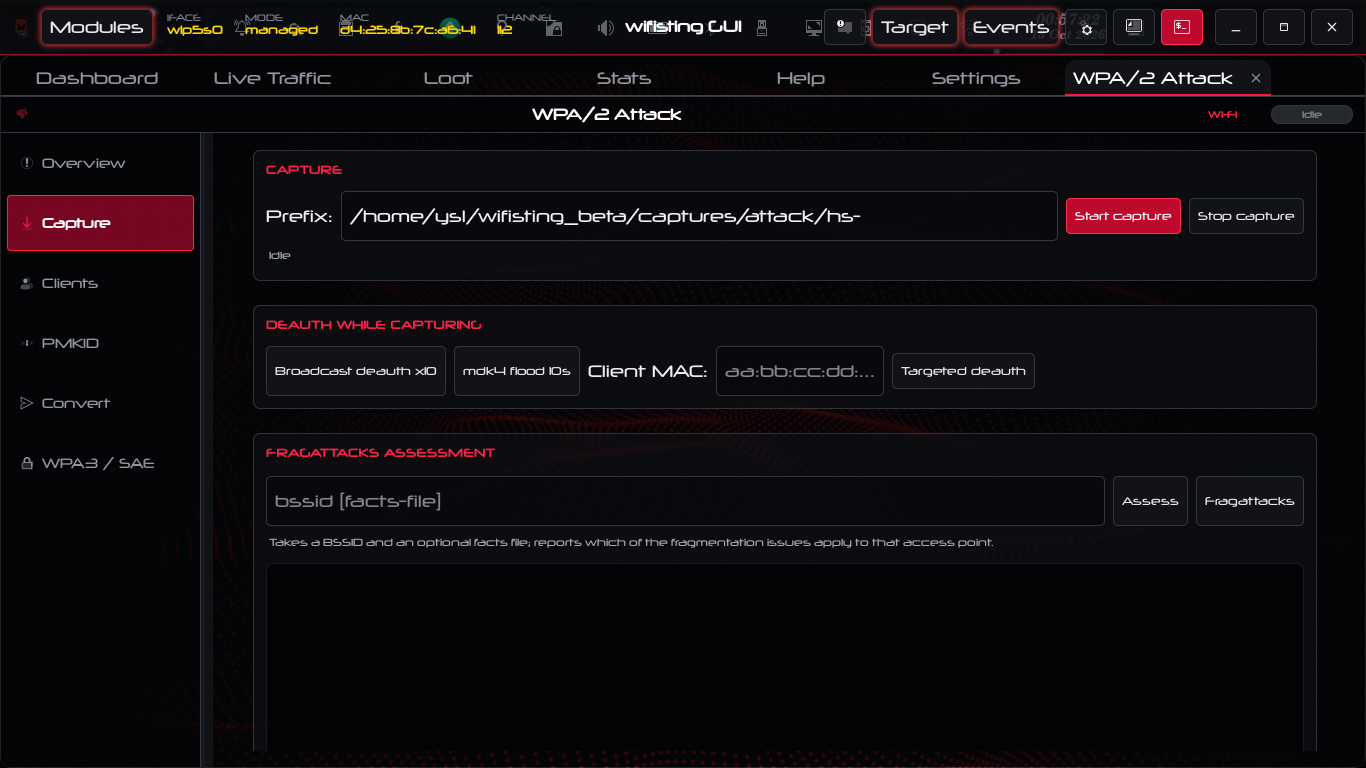
Una raccolta di moduli. Più di 50 script shell, ciascuno autonomo,
ciascuno in grado di individuare da solo la propria radice di progetto (funziona sotto pkexec, dove
HOME è /root), ciascuno con un verbo --selftest che viene eseguito offline
e non tocca alcun hardware.
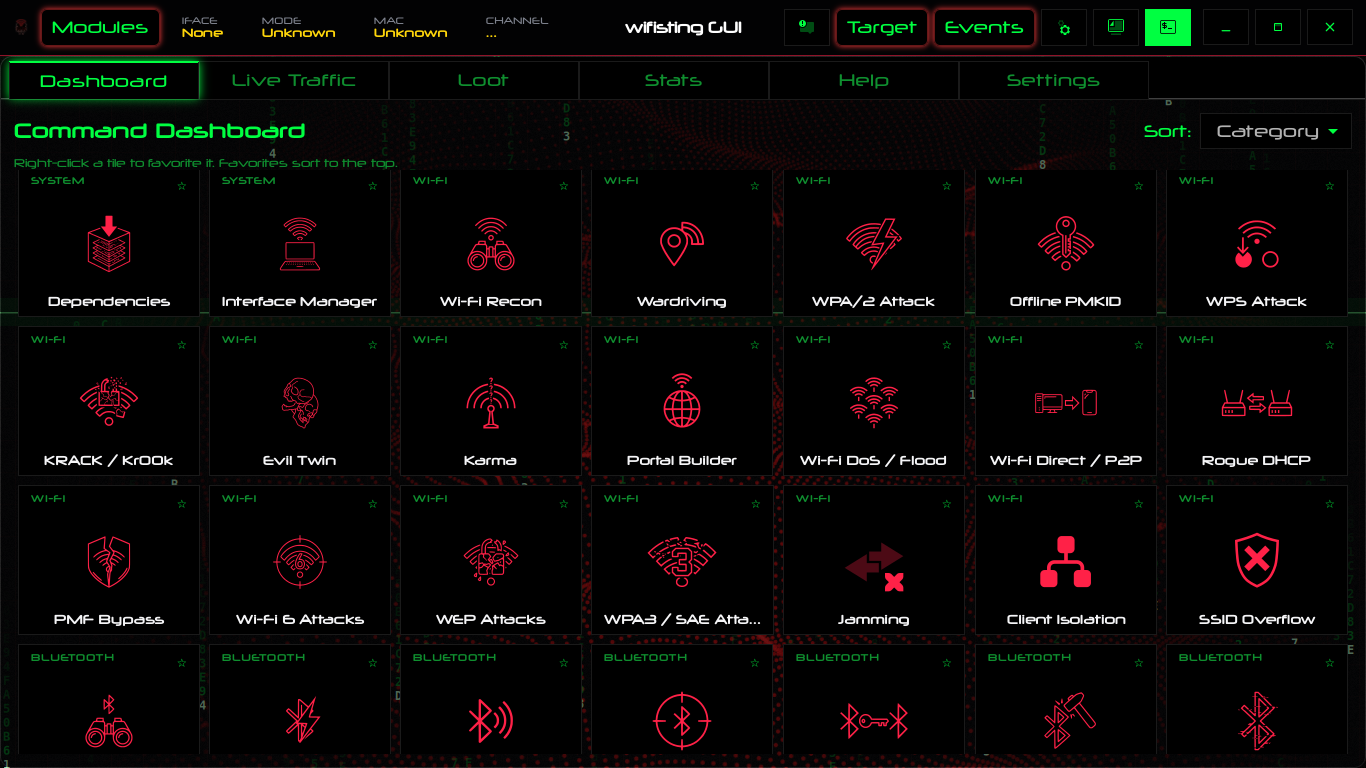
La GUI e la CLI non sono alternative — condividono lo stato sotto
/tmp/wifisting/. Seleziona un target nella scheda Recon della GUI e la CLI lo
vedrà. Avvia una scansione dalla CLI e le pillole di stato della GUI si aggiornano.
La maggior parte degli strumenti wireless è specializzata in un unico ambito. aircrack-ng è Wi-Fi. bettercap
è MITM di rete. Gli strumenti BlueZ sono Bluetooth. Un assessment significa cinque strumenti,
cinque formati di configurazione e nessuna vista condivisa del target.
wifisting è ampio di proposito — attraverso livelli e protocolli, in un unico posto. Inoltre avvolge Responder, mitm6, ntlmrelayx, mdk4 e hcxdumptool invece di reimplementarli, così gli strumenti specialistici restano sotto, dove appartengono.
L'altra cosa che fa diversamente: la maggior parte degli strumenti ti dice che ha funzionato. Questo
è costruito per dirti quando non è così. Un modulo che riporta OK mentre il
target è intatto è peggio di uno che fallisce in modo evidente, quindi c'è un
--selftest per ogni modulo e quelli vincolati all'hardware dicono cosa manca invece
di restituire un risultato vuoto.
Jamming a livello di frame. Non un flood di deauth — vero jamming reattivo, manipolazione del carrier-sense e corruzione FCS, pilotati tramite un driver Atheros modificato. Questo ha richiesto il porting di modwifi al kernel 7.0, ed è per questo che quasi nessuno lo distribuisce. Puoi fare jamming sui beacon di un access point lasciando in pace il resto del canale.
Overflow dell'SSID con vero controllo della lunghezza IE. Beacon il cui SSID supera il limite di 32 byte, trasportando payload di injection negli stessi byte. Gli strumenti ESP32 pubblicati non possono farlo — WiFi.softAP() tronca a 32, quindi lo elencano tutti come lavoro futuro. Costruire il frame a mano significa che il byte di lunghezza è indipendente dal contenuto, che è il caso che conta davvero.
Avvelenamento dei Router Advertisement. mitm6 gestisce DHCPv6 e salta deliberatamente i Router Advertisement, quindi una rete senza DHCPv6 in gioco non viene toccata da esso. Questo fa RA/SLAAC: un singolo pacchetto falsificato riconfigura la route predefinita e il resolver di ogni host.
Bypass dell'isolamento client. Gateway bouncing, port stealing, broadcast reflection, più un relay inter-NIC per mantenere aperto il bypass. Dal lavoro AirSnitch (NDSS'26).
USB Ethernet MITM. Basato su RNDIS, in stile PoisonTap, tramite una porta USB.
Recupero del router e console. TFTP in modalità recovery, guida UART/U-Boot, analisi offline delle immagini flash. Inusuale da trovare in uno strumento wireless.
Cattura multi-nodo. Gestisci una flotta di nodi remoti — Pi, VM, laptop — e correla ciò che vedono.
Quello che direi essere il più importante: è progettato per dirti quando ha fallito. Ogni modulo ha un --selftest. I moduli vincolati all'hardware nominano l'hardware mancante invece di restituire un risultato vuoto. Un modulo che riporta OK mentre il target è intatto è peggio di uno che fallisce in modo rumoroso, e quella è la classe di bug che sto cercando.
| Modulo | Descrizione |
|---|---|
00_deps | Ispeziona gli strumenti installati e installa i pacchetti mancanti |
01_iface | Rileva le interfacce wireless e controlla la modalità monitor |
| Modulo | Descrizione |
|---|---|
02_recon | Scansione live, selezione del target, parsing CSV |
03_attack | Deauth, cattura handshake WPA/WPA2 e PMKID |
04_eviltwin | AP rogue con captive portal e cattura delle credenziali |
08_pmkid_offline | Estrazione offline di PMKID e conversione per hashcat |
09_wardrive | Scansione con tag GPS per la mappatura della copertura |
10_rogue_dhcp | Server DHCP malevolo per l'intercettazione |
11_krack_kr00k | Reinstallazione delle chiavi KRACK e Kr00k |
17_wps_attack | Pixie Dust e WPS PIN |
20_karma | Risponde a ogni probe request per intrappolare i client |
21_beacon_flood | Flood di beacon e auth, confusione WIDS, contromisure Michael |
22_wifi_direct | Dispositivi P2P, servizi e negoziazione del group owner |
23_captive_portal_builder | Genera l'HTML del captive portal da template |
34_pmf_bypass | Stato della protezione dei frame di gestione 802.11w per AP |
35_wifi6_attacks | Elementi HE, collisioni di BSS colour, TWT, spatial reuse |
47_wpa3_attack | Downgrade della transizione, Dragonblood, cattura SAE e dizionario |
48_wep_attack | Fake auth, ARP replay, ChopChop, frammentazione, recupero della chiave |
53_jamming | Jamming a livello di frame tramite il driver modwifi |
54_client_isolation | Gateway bounce, port stealing, broadcast reflection, relay inter-NIC |
55_ssid_overflow | SSID sovradimensionato oltre il limite di 32 byte, con injection negli stessi byte |
