
 yuyudhn/azsubenum
Strumento di enumerazione dei sottodomini basato su DNS per i servizi Azure, che analizza App Services, Account di archiviazione, Database, Key Vault ed endpoint CDN tramite tecniche di permutazione e risoluzione.

AzSubEnum è uno strumento specializzato per l'enumerazione dei sottodomini, pensato su misura per i servizi Azure. Questo strumento è progettato per cercare e identificare meticolosamente i sottodomini associati ai vari servizi Azure. Attraverso una combinazione di tecniche e query, AzSubEnum esplora la struttura del dominio Azure, sondando e raccogliendo sistematicamente i sottodomini relativi a una vasta gamma di servizi Azure.
AzSubEnum opera sfruttando tecniche di risoluzione DNS e metodi di permutazione sistematica per svelare i sottodomini associati a servizi Azure quali Azure App Services, Storage Accounts, Azure Databases (inclusi MSSQL, Cosmos DB e Redis), Key Vaults, CDN, Email, SharePoint, Azure Container Registry e altri ancora. La sua funzionalità si estende alla scansione completa dei diversi domini dei servizi Azure per identificare i sottodomini associati.
Con questo strumento, gli utenti possono condurre un'enumerazione approfondita dei sottodomini all'interno degli ambienti Azure, aiutando professionisti della sicurezza, ricercatori e amministratori a ottenere una visione d'insieme del vasto panorama dei servizi Azure e dei relativi sottodomini.
Durante il mio percorso di apprendimento sullo sfruttamento di Azure AD, ho scoperto che lo strumento per i sottodomini Azure Invoke-EnumerateAzureSubDomains di NetSPI non era in grado di funzionare sul mio PowerShell di Debian. Di conseguenza, ho creato un'implementazione grezza di quello strumento in Python.
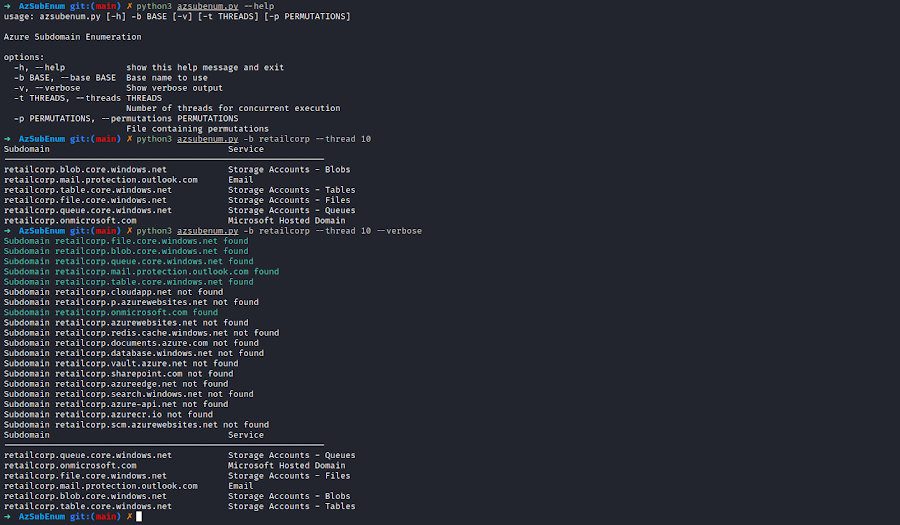
➜  AzSubEnum git:(main) ✗ python3 azsubenum.py --help
usage: azsubenum.py [-h] -b BASE [-v] [-t THREADS] [-p PERMUTATIONS]
                    [--blobsenum] [-bw BLOB_WORDLIST] [-bt BLOB_THREADS]

Azure Subdomain Enumeration and Blob Container Access Checker

options:
  -h, --help            show this help message and exit
  -b BASE, --base BASE  Base name to use
  -v, --verbose         Show verbose output
  -t THREADS, --threads THREADS
                        Number of threads for concurrent execution
  -p PERMUTATIONS, --permutations PERMUTATIONS
                        File containing permutations
  --blobsenum           Perform blob container enumeration
  -bw BLOB_WORDLIST, --blob-wordlist BLOB_WORDLIST
                        Path to a custom wordlist file for blob container
                        enumeration
  -bt BLOB_THREADS, --blob-threads BLOB_THREADS
                        Number of threads to use for blob container
                        enumeration
Enumerazione di base:
python3 azsubenum.py -b retailcorp --threads 10
Utilizzo delle wordlist di permutazione:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt
Con output dettagliato:
python3 azsubenum.py -b retailcorp --threads 10 --permutations permutations.txt --verbose
Enumerazione dei blob container:
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum -bt 10
python3 azsubenum.py -b retailcorp --threads 10 --blobsenum --blob-wordlist custom_wordlist.txt --blob-threads 10
Hai qualche idea su come migliorare questo strumento? Contribuiamo!
BSD-3-Clause. Libero di usare, modificare e ridistribuire (anche commercialmente), a condizione che gli avvisi di copyright siano mantenuti. Vedi LICENSE. Basato su NetSPI/MicroBurst (BSD-3-Clause).
Qualsiasi azione e/o attività relativa al materiale contenuto in questo strumento è di esclusiva responsabilità dell'utente. L'uso improprio delle informazioni contenute in questo strumento può comportare accuse penali a carico delle persone coinvolte.






