 wavestone-cdt/defcon-cicd-pipelines-workshop
Workshop pratico sulla sicurezza delle pipeline CI/CD con lab Terraform, sfruttamento di AWS, fuga da Kubernetes ed esercizi di backdooring degli artefatti per la formazione sulla sicurezza offensiva.

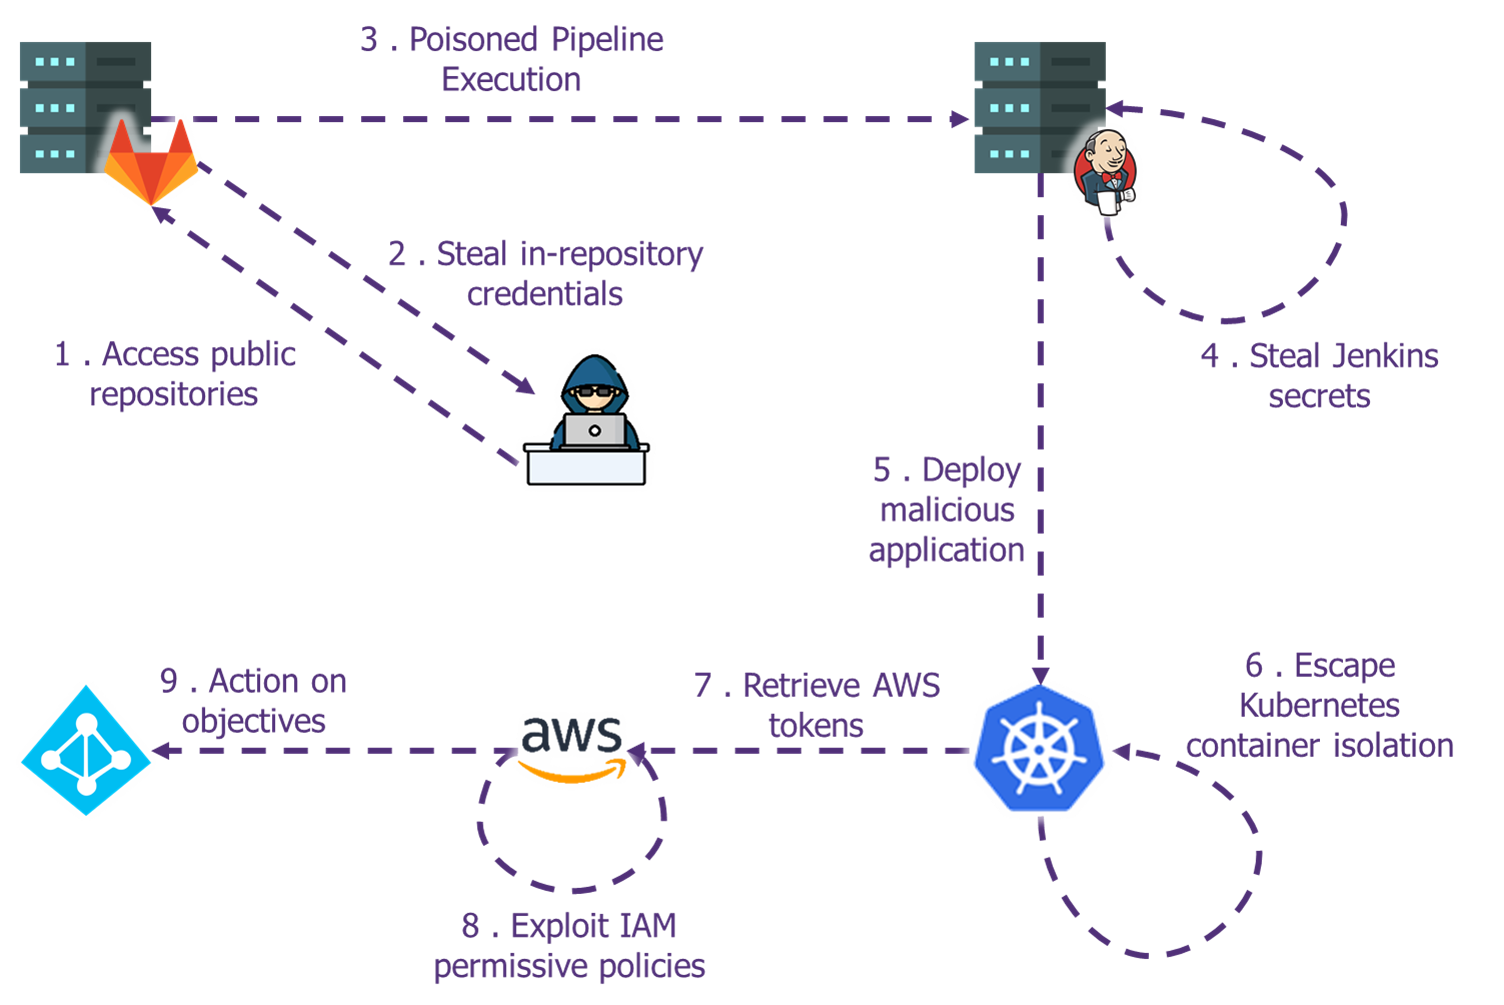
Le pipeline CI/CD stanno diventando sempre più parte dell'infrastruttura standard all'interno dei team di sviluppo; con l'avvento di nuovi approcci come Infrastructure as Code, il livello di sensibilità di tali pipeline sta aumentando rapidamente. In caso di compromissione, non sono più solo le applicazioni a essere a rischio, ma i sistemi sottostanti stessi e, molto spesso, l'intero sistema informativo.
Riteniamo che queste infrastrutture, pur non essendo attualmente prese di mira dagli attaccanti, diventeranno un punto focale primario per gli attaccanti negli anni a venire, sia per le credenziali gestite dalle pipeline sia per la consueta mancanza di monitoraggio in questi ambienti.
Durante l'Hacking Summer Camp 2022, abbiamo spiegato come gli attaccanti stiano iniziando a sfruttare queste debolezze sia per attacchi alla supply chain sia per escalare i propri privilegi all'interno del SI della vittima. Questo repository contiene i materiali per i workshop BSides Las Vegas 22 e DEFCON 30. Permetterà agli studenti di sfruttare questi attacchi su un laboratorio a piena scala.
Presentato a
Benvenuti nell'azienda DataLeek: dopo diversi decenni di sviluppo a ciclo V, abbiamo ora deciso di adottare la metodologia "agile". Per fare ciò, i nostri team IT hanno impostato una pipeline CI/CD che si affida agli strumenti più avanzati e all'avanguardia disponibili sul mercato. Tuttavia, per alcune ragioni, il nostro CISO sembra dubitare del livello di sicurezza di questa infrastruttura nuovissima e insiste per eseguire un pentest su di essa.
La vostra missione, se sceglierete di accettarla, è valutare il livello di sicurezza di questa pipeline CI/CD e offrire soluzioni per correggere i problemi identificati.
In questo workshop completamente pratico, vi guideremo attraverso molteplici vulnerabilità che abbiamo riscontrato durante numerosi test di penetrazione. Imparerete come:
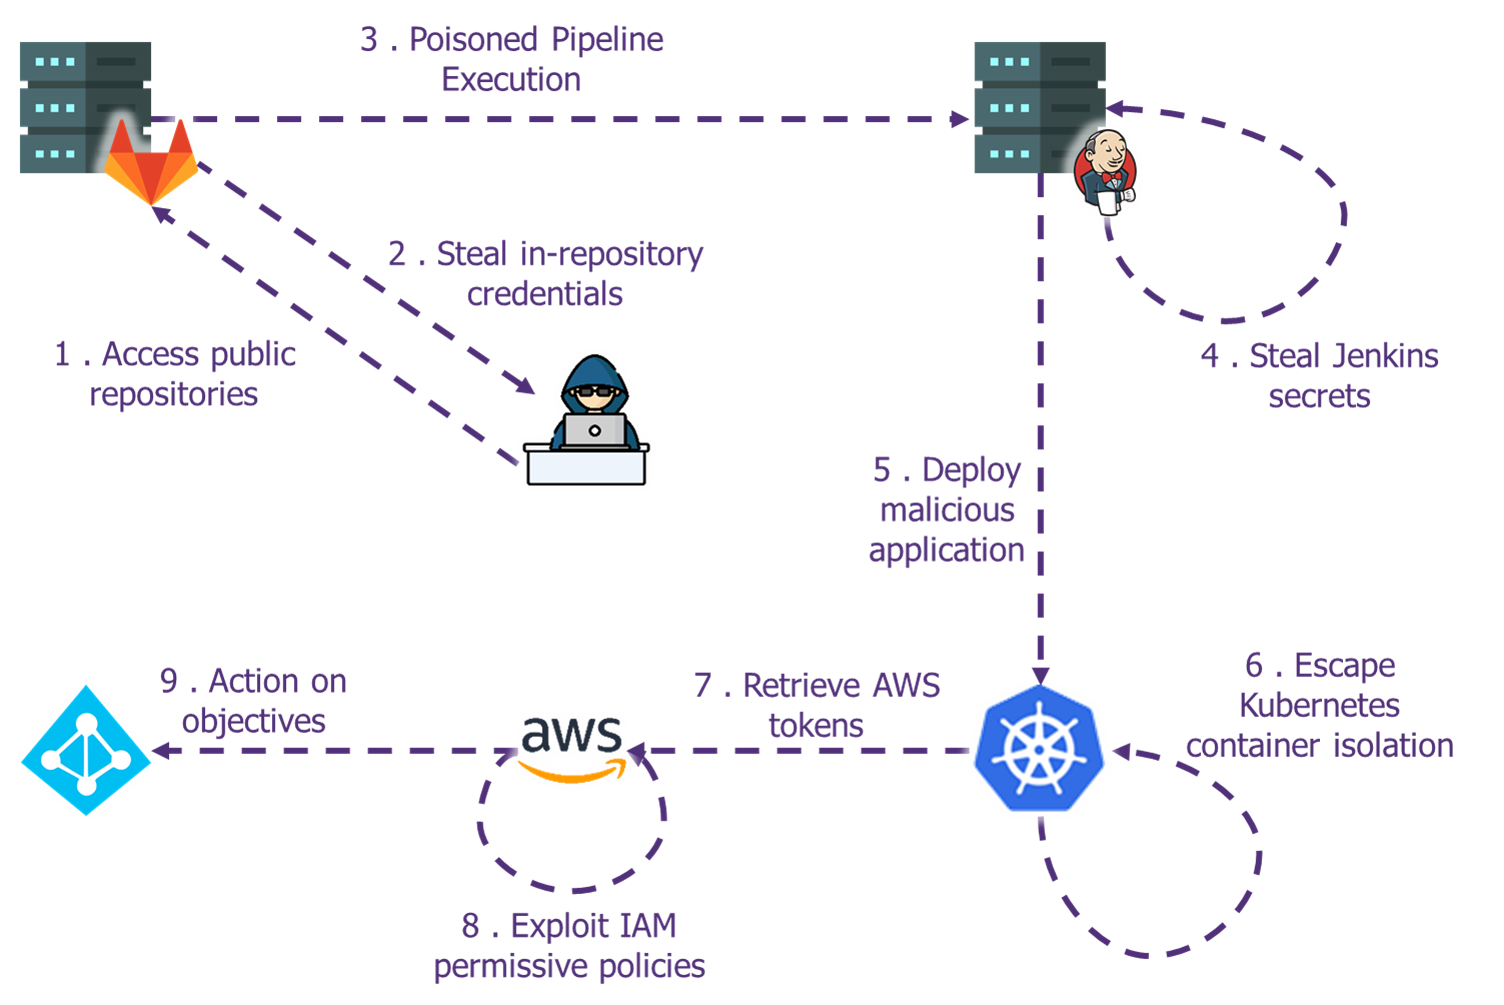
Gli esercizi pratici verranno eseguiti nel nostro ambiente di laboratorio con un'ampia varietà di strumenti. Per ogni attacco, ci concentreremo anche su prevenzione, tecniche di mitigazione e potenziali modi per rilevare gli sfruttamenti.
Sono necessari 3 account AWS per distribuire il laboratorio:
Passo 1. Clonate il repository
git clone https://github.com/wavestone-cdt/DEFCON-CICD-pipelines-workshop
Passo 2. Impostate i segreti AWS nel vostro file delle credenziali
[infra]
aws_access_key_id=AKIAXXXXXXXX
aws_secret_access_key=XXXXXXXXX

[src]
aws_access_key_id=AKIAXXXXXXXX
aws_secret_access_key=XXXXXXXXX

[dest]
aws_access_key_id=AKIAXXXXXXXX
aws_secret_access_key=XXXXXXXXX
Passo 3. Dalla cartella 0_Terraform-init, eseguite:
terraform init
terraform apply --auto-approve
Passo 4. Seguite le istruzioni in 1_Labs
Questo workshop è stato creato originariamente da Rémi ESCOUROU, Gauthier SEBAUX e Xavier GERONDEAU come parte del nostro lavoro presso @Wavestone nel team Offensive Security.
Un enorme ringraziamento al nostro amico e maestro di AWS, Arnaud PETITCOL, per il suo aiuto e i suoi consigli.
Questo progetto è concesso in licenza sotto la licenza MIT - vedi il file LICENSE.md per i dettagli.
