Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Raven-Storm — Toolkit Python per DDoS e stress-testing con moduli di attacco L3/L4/L7, ARP, WiFi e Bluetooth, oltre a una modalità server per coordinare attacchi distribuiti. | Kitploit
Strumenti/GitHubGitHub/tmpertor/raven-storm
Auditing Wi-FiSicurezza BluetoothScripting e AutomazioneSicurezza di ReteSicurezza WirelessPenetration TestingRed TeamingArchived
GitHubtmpertor/raven-storm

Raven-Storm

Toolkit Python per DDoS e stress-testing con moduli di attacco L3/L4/L7, ARP, WiFi e Bluetooth, oltre a una modalità server per coordinare attacchi distribuiti.

Vedi Repository
755185155 anni faRevisionato da Kitploit
Condividi
Sito web

Raven-Storm Toolkit

Raven-Storm è un potente toolkit DDoS per penetration test, che include attacchi per diversi protocolli scritti in python(3.8).

Abbatti con facilità punti di accesso WiFi, dispositivi nella tua rete, server, servizi e dispositivi Bluetooth.

Raven (abbreviazione) è progettato per aiutarti a testare, comprendere e imparare dagli attacchi di stress-testing.

Raven può gestire server robusti e può essere ottimizzato per target non tipici.

Raven si adatterà al tuo scopo, anche se si tratta di mandare in tilt reti wifi o dispositivi bluetooth.

Ho archiviato questo repository perché al momento non voglio lavorarci.
MOSHED

Cosa lo rende diverso

  • Raven-Storm include strumenti per creare scorciatoie e lavorare in modo più efficiente.
  • Raven è efficace e potente nell'abbattere host e server.
  • Testare e comprendere sono gli obiettivi di Raven-Storm.
  • Raven ti permette di connettere i client insieme per creare una botnet.
  • Supporta diversi protocolli come UDP/TCP, ICMP, HTTP, L2CAP, ARP e IEEE.

Installazione

Basta inserire la seguente riga per installare Raven-Storm su Linux.

curl -s https://raw.githubusercontent.com/Taguar258/Raven-Storm/master/install.sh | sudo bash -s

Clicca qui per la guida all'installazione più dettagliata.

Termini di utilizzo

Licenza

Stato del progetto/ToDo

Framework CLIF

Quale modulo utilizzare

MetodoModulo
pingl3
servizi udp/tcpl4
siti webl7
dispositivi localiarp
bluetoothbl
wifiwifi
botnetserver

Prova a usare l'attacco L4 se L7 fallisce.

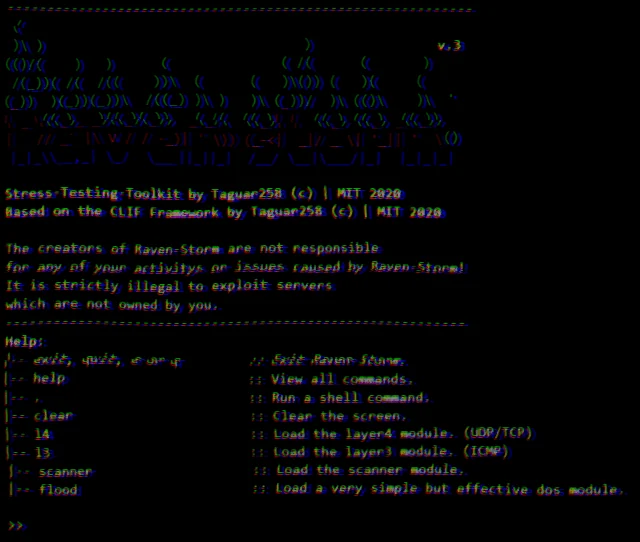
Preview1

Preview2

Esempio

Gif

Come eseguire un attacco DDoS

Probabilmente conosci già la differenza tra DoS e DDoS: Un attacco DoS viene eseguito da una singola macchina e un attacco DDoS da più macchine.

Ma come eseguiamo un attacco DDoS usando Raven-Storm?

Per collegare più istanze di Raven-Storm, dovrai aprire un host. Esegui semplicemente il comando server e definisci una password personalizzata per impedire ad altri di interferire. All'esecuzione, riceverai un URL a cui potrai connetterti quando esegui il comando ddos.

Informazioni e avvertenza

IL CREATORE (Taguar258) DEL TOOLKIT RAVEN-STORM NON SI ASSUME ALCUNA RESPONSABILITÀ PER I DANNI CAUSATI. L'UTENTE È L'UNICO RESPONSABILE, SIA ESSO: ABUSO DI RAVEN-STORM PER SCOPI ILLEGALI O DANNI ACCIDENTALI CAUSATI DA RAVEN-STORM. IL CREATORE NON HA PROGETTATO RAVEN-STORM COME STRUMENTO PER SCOPI ILLEGALI E PERTANTO NON SUPPORTA ALCUN ABUSO ILLEGALE DI QUESTO STRUMENTO. UTILIZZANDO QUESTO SOFTWARE, DEVI ACCETTARE DI ASSUMERTI LA PIENA RESPONSABILITÀ PER I DANNI CAUSATI DA RAVEN-STORM IN QUALSIASI MODO. IL CREATORE NON VUOLE CHE LE PERSONE USINO RAVEN-STORM SE NON HANNO ESPERIENZA CON GLI ATTACCHI INCLUSI. OGNI ATTACCO CAUSERÀ DANNI TEMPORANEI, MA DANNI A LUNGO TERMINE SONO DEFINITIVAMENTE POSSIBILI. RAVEN-STORM NON DOVREBBE SUGGERIRE ALLE PERSONE DI SVOLGERE ATTIVITÀ ILLEGALI.

IL SOFTWARE VIENE FORNITO "COSÌ COM'È", SENZA GARANZIA DI ALCUN TIPO, ESPRESSA O IMPLICITA, INCLUSE, MA NON LIMITATE A, LE GARANZIE DI COMMERCIABILITÀ, IDONEITÀ PER UNO SCOPO PARTICOLARE E NON VIOLAZIONE. IN NESSUN CASO GLI AUTORI O I TITOLARI DEL COPYRIGHT SARANNO RESPONSABILI PER QUALSIASI RECLAMO, DANNO O ALTRA RESPONSABILITÀ, SIA IN UN'AZIONE CONTRATTUALE, ILLECITA O ALTRIMENTI, DERIVANTE DA, O IN CONNESSIONE CON IL SOFTWARE O L'USO O ALTRE OPERAZIONI NEL SOFTWARE.

MIT Taguar258 2020

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →