
 tc4dy/cve-2026-65643-poc-toolkit
Toolkit Red/Blue team per CVE-2026-65643, una RCE sul domain parking di cPanel. Include exploit con reverse shell, webshell, persistenza e scansione di massa, oltre a un verificatore non intrusivo per rilevamento e audit.



** SOLO USO ETICO – TEST DI SICUREZZA AUTORIZZATI**
Questo repository fornisce strumenti esclusivamente per professionisti della sicurezza autorizzati, blue team e penetration tester.
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), Computer Misuse Act (Regno Unito), TCK 243/244 (Turchia) e leggi simili in tutto il mondo.
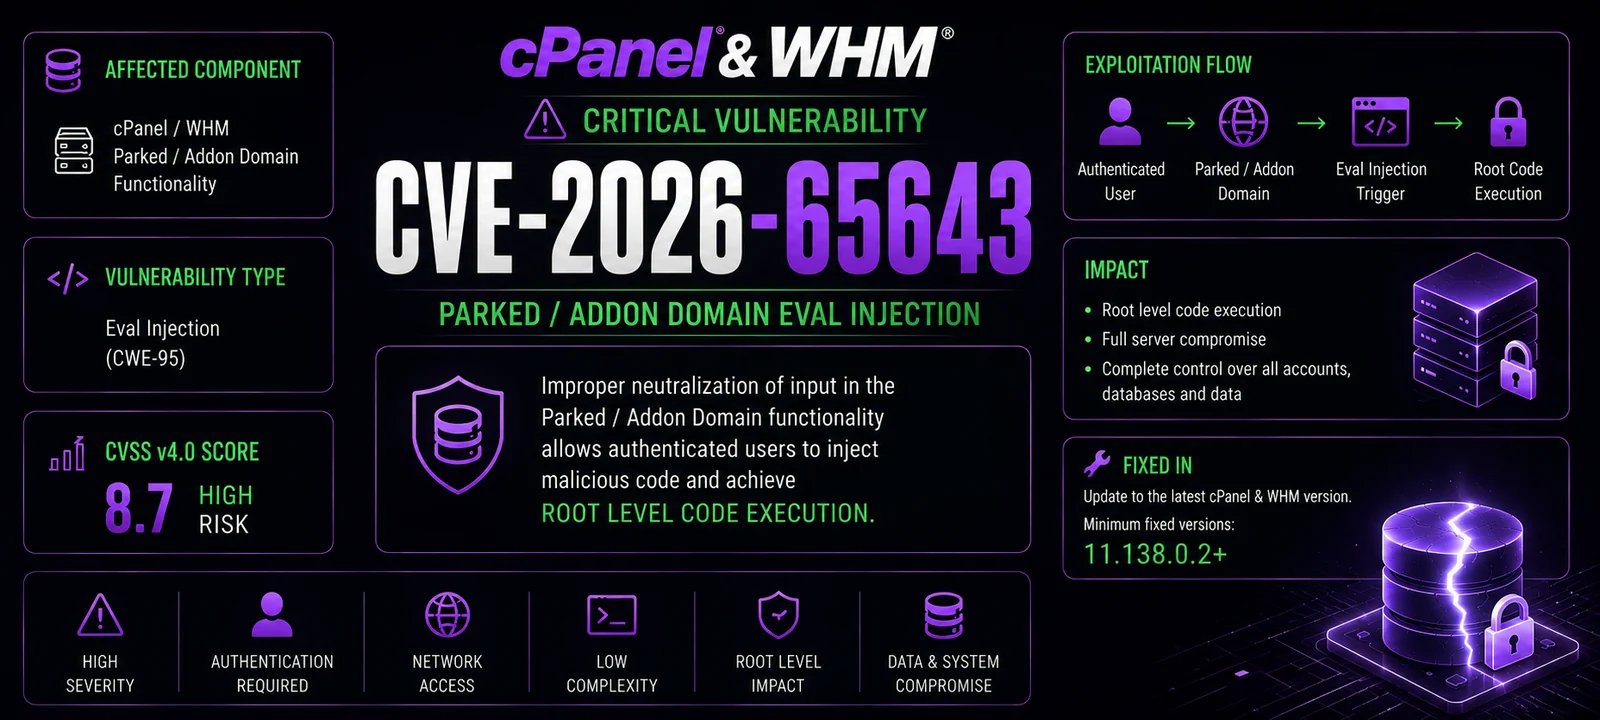
CVE‑2026‑65643 è una vulnerabilità critica di command injection in cPanel & WHM versioni 11.x che consente a un utente cPanel autenticato di eseguire comandi arbitrari di sistema con privilegi di root tramite la funzionalità di domain parking.
`).| Strumento | Scopo | Utente Previsto |
|---|---|---|
exploit.py | Toolkit completo weaponized con reverse shell, webshell, persistenza, lettura/scrittura file, cambio password di root, scansione di massa, supporto Tor e funzionalità OPSEC. | Red team / pentester autorizzati |
verifier.py | Verificatore di vulnerabilità non intrusivo che rileva la versione di cPanel, convalida l'injection e valuta il rischio senza eseguire alcun payload malevolo. Genera report dettagliati. | Blue team / auditor di sicurezza |
| Funzionalità | exploit.py | verifier.py |
|---|---|---|
| Rilevamento vulnerabilità | [+] | [+] |
| Rilevamento versione (4 endpoint) | [+] | [+] |
| Command injection | [+] | [-] |
| Reverse shell | [+] | [-] |
| Upload WebShell | [+] | [-] |
| Persistenza (creazione utente cPanel) | [+] | [-] |
| Cambio password di root | [+] | [-] |
| Lettura/scrittura file | [+] | [-] |
| 4 metodi di injection (JSON/Form/CGI/API2) | [+] | [+] |
| Supporto Tor (anonimato) | [+] | [-] |
| Rotazione User‑Agent (OPSEC) | [+] | [-] |
| Jitter (OPSEC) | [+] | [-] |
| Scansione di massa (multi‑thread) | [+] | [-] |
| Shell interattiva | [+] | [-] |
| Modalità non intrusiva (sicura) | [-] | [+] |
| Logging timeline | [+] | [+] |
| Report HTML | [+] | [-] |
| Report JSON | [+] | [+] |
| Pulizia log (anti‑forense) | [+] | [+] |
| Supporto proxy | [+] | [+] |
| User‑Agent personalizzato | [+] | [+] |
| Controllo verifica SSL | [+] | [+] |
| Scenario | Strumento Consigliato |
|---|---|
| Blue Team – verificare se la propria installazione cPanel è vulnerabile | verifier.py |
| Security Audit – valutazione di vulnerabilità non intrusiva | verifier.py |
| Red Team – penetration testing autorizzato con sfruttamento completo | exploit.py |
| Bug Bounty – test per divulgazione responsabile | verifier.py |
| Scansione di Massa – verifica di più target per la vulnerabilità | exploit.py (solo rilevamento) |
| Incident Response – verificare se i sistemi sono compromessi | verifier.py |
git clone https://github.com/tc4dy/CVE-2026-65643-PoC-Toolkit
cd CVE-2026-65643-PoC-Toolkit
pip install -r requirements.txt
requests
urllib3
exploit.py| Parametro | Descrizione |
|---|---|
-t, --target | URL cPanel di destinazione (es. https://cpanel.example.com:2083) |
-l, --target-file | File contenente la lista dei target (uno per riga) per la scansione di massa |
-u, --username | Username cPanel |
-P, --password | Password cPanel |
-p, --port | Sovrascrive la porta cPanel (predefinita dall'URL o 2083) |
--threads | Numero di thread per multi‑target (predefinito: 10) |
-o, --output | Salva il report JSON su file |
--html-report | Salva il report HTML su file |
-v, --verbose | Output dettagliato |
--proxy | Proxy HTTP/HTTPS (es. http://127.0.0.1:8080) |
--tor | Instrada attraverso Tor (localhost:9050) |
-ua, --user-agent | User‑Agent personalizzato |
--no-keep-alive | Non mantenere la sessione attiva |
--delay | Ritardo tra le richieste (predefinito: 2.0s) |
--jitter | Jitter casuale (0‑1 sec) tra le richieste (predefinito: 0.5) |
--max-retries | Numero massimo di tentativi (predefinito: 5) |
--ssl-verify | Verifica i certificati SSL |
--timeout | Timeout delle richieste (predefinito: 15s) |
--cmd | Esegue un singolo comando sul target |
--reverse-shell | IP:PORT per la reverse shell |
--passwd | Cambia la password di root |
--adduser | Crea un utente cPanel (USER DOMAIN PASSWORD) |
--read | Legge un file |
--write | Scrive un file (specificare il percorso) |
--write-content | Contenuto da scrivere |
--cleanup | Pulisce log e cronologia dopo lo sfruttamento |
-i, --interactive | Shell interattiva dopo lo sfruttamento |
--domain-suffix | Suffisso per il dominio parcheggiato (predefinito: exploit.local) |
verifier.py| Parametro | Descrizione |
|---|---|
-t, --target | URL cPanel di destinazione (es. https://cpanel.example.com:2083) |
-u, --username | Username cPanel |
-P, --password | Password cPanel |
-o, --output | Salva il report JSON su file |
-v, --verbose | Output dettagliato |
--proxy | Proxy HTTP/HTTPS (es. http://127.0.0.1:8080) |
--tor | Instrada attraverso Tor (localhost:9050) |
--ssl-verify | Verifica i certificati SSL |
--timeout | Timeout delle richieste (predefinito: 15s) |
--cleanup | Pulisce i log dopo il test |

