
🛡️ CVE-2026-64638 - Suite di valutazione della sicurezza WordPress (CVSS 8.9) | Toolkit per penetration test WordPress 4.7.0-7.0.2. Include moduli di valutazione delle vulnerabilità e analisi avanzata. 🐍 Controllo sicuro ed exploit, 2 modalità. Toolkit avanzato Blue&Red Team 2026-64638, solo uso autorizzato. Rimanete legali <3zd
 tc4dy/cve-2026-64638-poc-exploit



** SOLO USO ETICO – TEST DI SICUREZZA AUTORIZZATI**
Questo repository fornisce strumenti esclusivamente per professionisti della sicurezza autorizzati, blue team e penetration tester.
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), Computer Misuse Act (Regno Unito), TCK 243/244 (Turchia) e leggi simili in tutto il mondo.
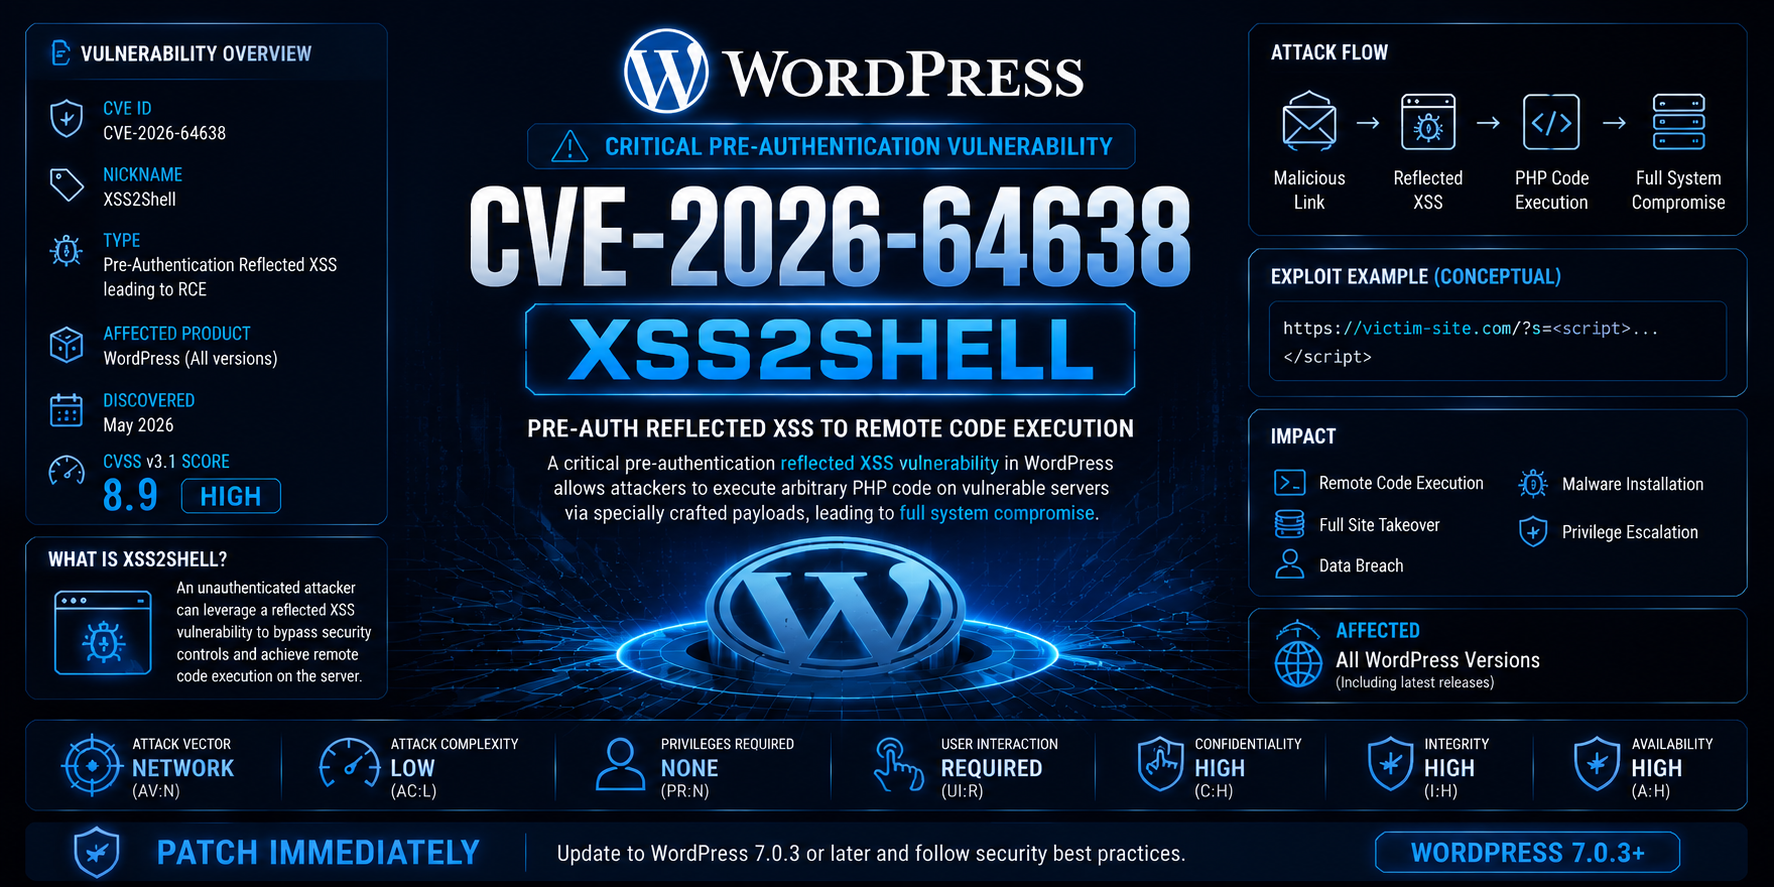
CVE‑2026‑64638 è una vulnerabilità XSS riflessa critica pre‑autenticazione nel core di WordPress versioni dalla 4.7.0 alla 7.0.2 che consente a un attaccante di escalare un attacco XSS fino a esecuzione di codice in remoto (RCE) completa tramite la funzionalità Application Password.
strip_tags() di PHP e wp_kses_post() di WordPress analizzano i tag HTML in modo diverso, consentendo a input malevoli di superare la sanificazione.wp-login.php). In caso di login fallito, il payload viene riflesso e eseguito nel browser della vittima.| Strumento | Scopo | Utente Previsto |
|---|---|---|
exploit.py | Toolkit di sfruttamento completo con reverse shell, persistenza, C2, escalation di privilegi, memory forensics, dump del database, estrazione di chiavi SSH e scansione di massa. | Red team / pentester autorizzati |
safecheck.py | Verificatore di vulnerabilità non intrusivo che rileva la riflessione XSS e valuta la postura di sicurezza senza eseguire alcun payload malevolo. Genera report dettagliati. | Blue team / auditor di sicurezza |
| Funzionalità | exploit.py | safecheck.py |
|---|---|---|
| Rilevamento vulnerabilità | [+] | [+] |
| Rilevamento versione WordPress | [+] | [+] |
| Rilevamento riflessione XSS | [+] | [+] |
| Cattura Application Password | [+] | [-] |
| Upload plugin (RCE) | [+] | [-] |
| Reverse shell | [+] | [-] |
| C2 beaconing (HTTP/DNS/Telegram) | [+] | [-] |
| Escalation di privilegi | [+] | [-] |
| Memory forensics | [+] | [-] |
| Dump del database | [+] | [-] |
| Estrazione chiavi SSH | [+] | [-] |
| Metodi di persistenza | [+] | [-] |
| Audit degli header di sicurezza | [-] | [+] |
| Verifica esposizione file di configurazione | [-] | [+] |
| Verifica directory listing | [-] | [+] |
| Verifica esposizione phpinfo | [-] | [+] |
| Scansione di massa | [+] | [+] |
| Supporto proxy | [+] | [+] |
| Supporto Tor | [+] | [+] |
| Tunneling Ngrok | [+] | [-] |
| Shell interattiva | [+] | [-] |
| Modalità non intrusiva (sicura) | [-] | [+] |
| Output JSON / report | [+] | [+] |
| Scenario | Strumento Consigliato |
|---|---|
| Blue Team – verificare se la propria installazione WordPress è vulnerabile | safecheck.py |
| Audit di Sicurezza – valutazione di vulnerabilità non intrusiva | safecheck.py |
| Red Team – penetration testing autorizzato con sfruttamento completo | exploit.py |
| Bug Bounty – test per divulgazione responsabile | safecheck.py |
| Scansione di Massa – verifica di più target per la vulnerabilità | exploit.py o safecheck.py |
| Incident Response – verificare se i sistemi sono compromessi | safecheck.py |
| Post‑Exploitation Avanzata – persistenza, C2, forensics | exploit.py |
git clone https://github.com/tc4dy/CVE-2026-64638-PoC-Exploit
cd CVE-2026-64638-PoC-Exploit
pip install -r requirements.txt
requests
urllib3
#ops
pymysql
mysql-connector-python
PySocks
requests[socks]
exploit.py| Parametro | Descrizione |
|---|---|
-t, --target | URL WordPress target (es. https://wordpress-site.com) |
-l, --list | File contenente la lista dei target (uno per riga) per la scansione di massa |
--lhost | Indirizzo IP locale per i callback della reverse shell |
--lport | Porta locale per la reverse shell (default: 4444) |
--proxy | Proxy HTTP/HTTPS (es. http://127.0.0.1:8080) |
--timeout | Timeout delle richieste in secondi (default: 10) |
--retry | Numero di tentativi (default: 3) |
--threads | Numero di thread per la scansione di massa (default: 5) |
--exploit | Sfruttamento automatico dei target vulnerabili durante la scansione di massa |
--ngrok-token | Authtoken Ngrok per il tunneling esterno |
--payload-type | Tipo di payload XSS: reflected, dom_based, waf_bypass, case_manipulation, double_encoded |
--session-hijack | Abilita il session hijacking (furto dei cookie admin) |
--dump-db | Dump del database WordPress (richiede pymysql) |
--extract-ssh | Estrae le chiavi SSH dal sistema target |
--tor | Instrada il traffico attraverso Tor (socks5h://127.0.0.1:9050) |
--stealth | Abilita la modalità stealth (spoofing degli header, ritardo delle richieste) |
--no-cleanup | Salta la pulizia dei log dopo lo sfruttamento |
--ssl-verify | Verifica i certificati SSL |
--c2-type | Tipo di C2: http, dns, telegram |
--c2-server | URL del server C2 o token del bot Telegram |
--auto-priv-esc | Escalation di privilegi automatica dopo la shell |
--memory-forensics | Abilita il modulo di memory forensics |
-v, --verbose | Output dettagliato |
-q, --quiet | Modalità silenziosa (output minimo) |
safecheck.py| Parametro | Descrizione |
|---|---|
-t, --target | URL WordPress target (es. https://wordpress-site.com) |
-l, --list | File contenente la lista dei target (uno per riga) per la scansione di massa |
--timeout | Timeout delle richieste in secondi (default: 10) |
--retry | Numero di tentativi (default: 3) |
--threads | Numero di thread per la scansione di massa (default: 5) |
--proxy | Proxy HTTP/HTTPS (es. http://127.0.0.1:8080) |
--tor | Instrada il traffico attraverso Tor (socks5h://127.0.0.1:9050) |
--ssl-verify | Verifica i certificati SSL |
--output | File di output del report JSON |
-v, --verbose | Output dettagliato |
-q, --quiet | Modalità silenziosa (output minimo) |
