#1
Strumenti per trovare e sfruttare le debolezze nei Web Application Firewall per bypassare le loro protezioni.
Raccomandato da Kitploit

 mitmproxy/mitmproxy
Un proxy HTTP interattivo in grado di intercettare e gestire TLS, per penetration tester e sviluppatori di software.
 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
 zaproxy/zaproxy
Scanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 chaitin/safeline
WAF self-hosted e reverse proxy che filtra il traffico HTTP malevolo, blocca SQL injection, XSS e attacchi bot, con limitazione del tasso e…
 matrixtm/mhddos
Best DDoS Attack Script Python3, (Cyber / DDos) Attack With 56 Methods
 ffuf/ffuf
Fuzzer web veloce scritto in Go
 maurosoria/dirsearch
Scanner di percorsi web
 secdev/scapy
Libreria interattiva basata su Python per la manipolazione dei pacchetti, utilizzata per forgiare, decodificare, inviare, catturare e analizzare…
 crowdsecurity/crowdsec
Motore IDS/IPS e WAF open-source che analizza log e richieste HTTP per rilevare e bloccare IP malintenzionati, sfruttando una blocklist comunitaria…
 owasp-modsecurity/modsecurity
ModSecurity is an open source, cross platform web application firewall (WAF) engine for Apache, IIS and Nginx. It has a robust event-based…
 ultrafunkamsterdam/undetected-chromedriver
Chromedriver Selenium personalizzato | Zero-Config | Supera TUTTI i sistemi di mitigazione bot (come Distil / Imperva/ Datadadome / CloudFlare IUAM)
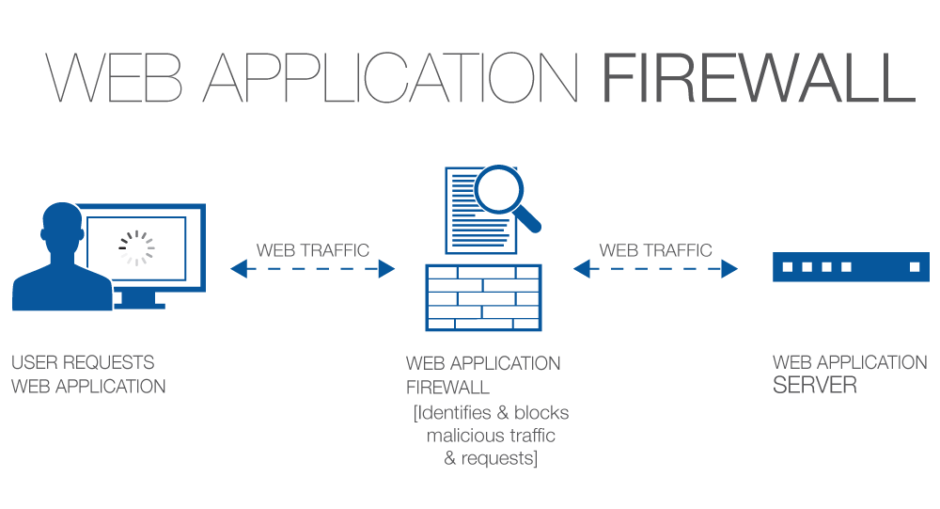 0xinfection/awesome-waf
Tutto sui Web Application Firewall (WAF) dal punto di vista della sicurezza! 🔥
 projectdiscovery/httpx
Toolkit HTTP veloce e multi-sonda per ricognizione e raccolta di informazioni. Sonda TLS, CSP, header, stack tecnologico e CDN. Supporta matcher,…
 bunkerity/bunkerweb
🛡️ Web Application Firewall (WAF) open-source e cloud-native
 ultrafunkamsterdam/nodriver
Successore di Undetected-Chromedriver. Fornisce un framework estremamente veloce per automazione web, web scraping, bot e qualsiasi altra idea…
 s0md3v/xsstrike
Lo scanner XSS più avanzato.
 epi052/feroxbuster
Uno strumento di scoperta dei contenuti veloce, semplice e ricorsivo scritto in Rust.