Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
WEBFANG — WEBFANG, è il mio primo CLI, un toolkit modulare di OSINT e Ricognizione curato per Ethical Hacker e Red-Teamer. Affonda le zanne nei bersagli web utilizzando un approccio di intelligence passiva, Spidering attivo, ricerche DNS/WHOIS e Shodan, tutto in un pacchetto leggero. Scegli la tua arma e buona caccia. | Kitploit
Strumenti/GitHubGitHub/talyx66/webfang
OSINT (Open Source Intelligence)RicognizioneRaccolta InformazioniSicurezza WebPenetration TestingEnumerazione SottodominiRed TeamingCrawlerAnalisi DNS
GitHubtalyx66/webfang

WEBFANG

Vedi Repository
11724392 mesi faRevisionato da Kitploit

Informazioni

WEBFANG, è il mio primo CLI, un toolkit modulare di OSINT e Ricognizione curato per Ethical Hacker e Red-Teamer. Affonda le zanne nei bersagli web utilizzando un approccio di intelligence passiva, Spidering attivo, ricerche DNS/WHOIS e Shodan, tutto in un pacchetto leggero. Scegli la tua arma e buona caccia.

Sito web
Condividi

screenshot 1

Built Language Status Creator License OS Version Modules

WEBFANG v2.0

Disclaimer:

Webfang è un CLI sviluppato e progettato come toolkit di ricognizione per ethical hacker, blue team e red team. Esegue ricognizione passiva e attiva utilizzando spidering, scansione dei sottodomini, WHOIS, DNS, Shodan e fingerprinting degli header. WEBFANG è destinato esclusivamente a penetration testing autorizzati, ricerche OSINT e hacking etico SOLO. L'uso non autorizzato è illegale. Il creatore non si assume alcuna responsabilità per un uso improprio. Ottenere sempre il permesso appropriato prima. ® Tutti i diritti riservati
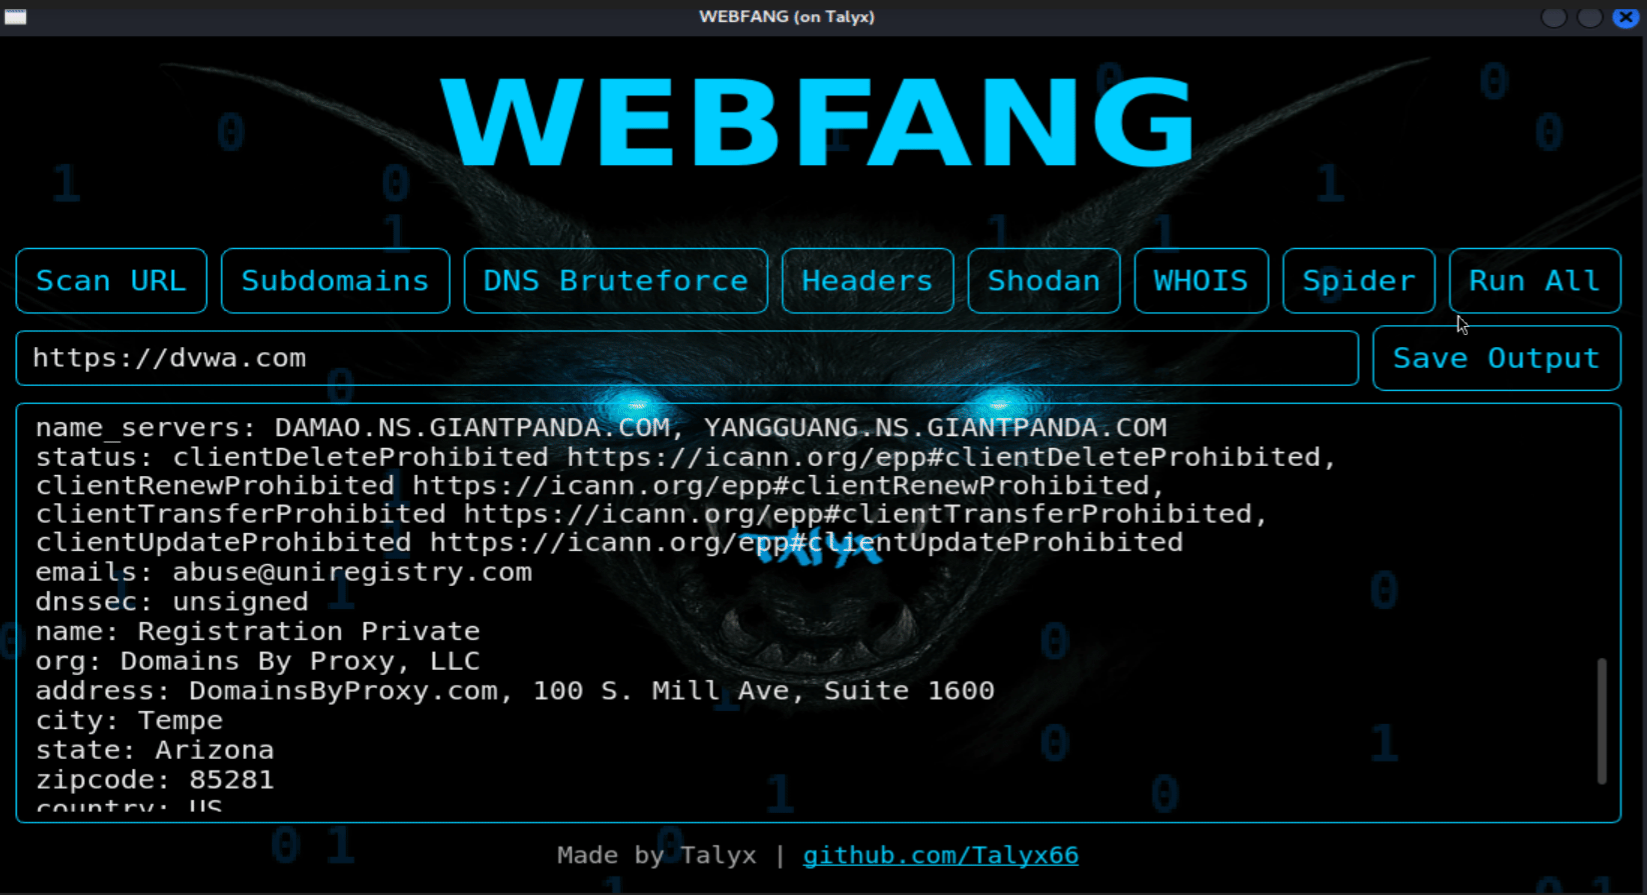
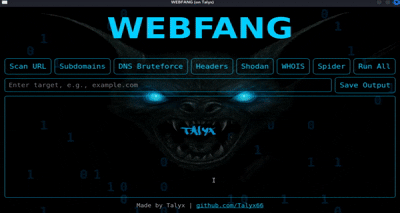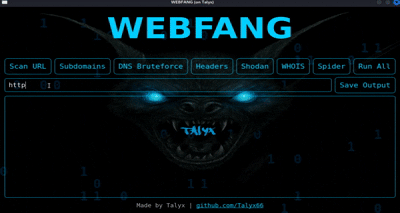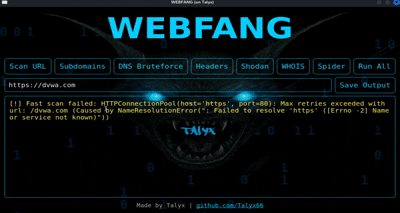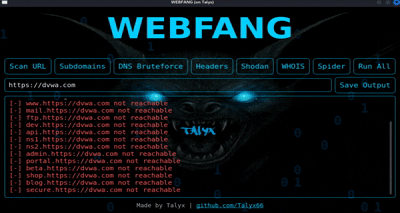
Preview:

screenshot 2

Live Preview:

screenshot 3

Recenti aggiornamenti: 17/08/25 - Nuovi aggiornamenti in arrivo: 26/08

threaded execution simulation, run All executes all scans concurrently, Advanced OSINT functions, Save output, Timestamp, Output enhancements,)

Prossimi aggiornamenti:

stop/pause scan, Shodan API usage fix, clock/timer/etc, clear results, Resizable panes & column sorting

Caratteristiche:

-Web Spider -DNS Bruteforce & WHOIS Lookup -Integrazione Shodan e URLScan (Ottieni la tua API key da Shodan.io) -Fingerprinting degli header -Modulare ed estensibile

Apri "webfang_gui.py" per la modalità interfaccia grafica

Aggiungi l'API Shodan per l'utilizzo del modulo (l'errore del modulo Shodan è attualmente in lavorazione)

Setup:

git clone https://github.com/Talyx66/WEBFANG.git
cd WEBFANG
pip install -r requirements
cd gui
Python3 Webfang_gui.py


Progettato e sviluppato da:

Talyx https://Github.com/Talyx66

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →