
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/starriv/cve-2026-98260-xiaomi-17-pro-max
Sicurezza AndroidEscalation di PrivilegiMeccanismi di PersistenzaExploitPentesting di App MobiliReverse EngineeringPost-ExploitSicurezza MobileSviluppo Payload
Condividi
GitHubstarriv/cve-2026-98260-xiaomi-17-pro-max

CVE-2026-98260-Xiaomi-17-Pro-Max

Root con un solo clic per Xiaomi 17 Pro Max (popsicle) tramite la UAF del kernel CVE-2026-98260: escalation dei privilegi a stadi, verifica dell'uid 0 e caricamento tardivo di KernelSU in un unico flusso di lavoro scriptato.

Vedi Repository
31103 giorni faRevisionato da Kitploit

CVE-2026-98260-Xiaomi-17-Pro-Max

Xiaomi 17 Pro Max (popsicle) root temporaneo · modalità jailbreak KernelSU

⚠️ Solo per dispositivi di propria proprietà e autorizzati. Il root riduce la sicurezza del dispositivo e può influire su garanzia, Play Integrity e app bancarie; un exploit fallito ha una probabilità minima di causare un kernel panic con riavvio. A proprio rischio.

Obiettivi supportati

VoceValore
Dispositivo / nome in codice / modelloXiaomi 17 Pro Max / popsicle / 2509FPN0BC
SistemaHyperOS 4, Android 17 (verificati OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM, stringa del kernel identica)
Kernel6.12.69-android16-6-g43b5ab7e247d-abogki558343811-4k
Dimensione pagina / architettura4 KiB / aarch64
StatoVerificato su dispositivo reale (root + modalità jailbreak KernelSU)

Lo script verifica il kernel alla lettera tramite uname -r e applica una whitelist al numero di build del sistema (OS4.0.4.0.XPBCNXM / OS4.0.5.0.XPBCNXM / OS4.0.6.0.XPBCNXM); non usarlo su altri modelli/kernel.

Demo

Il gestore KernelSU mostra su questo dispositivo In esecuzione [modalità jailbreak] (LKM late-load):
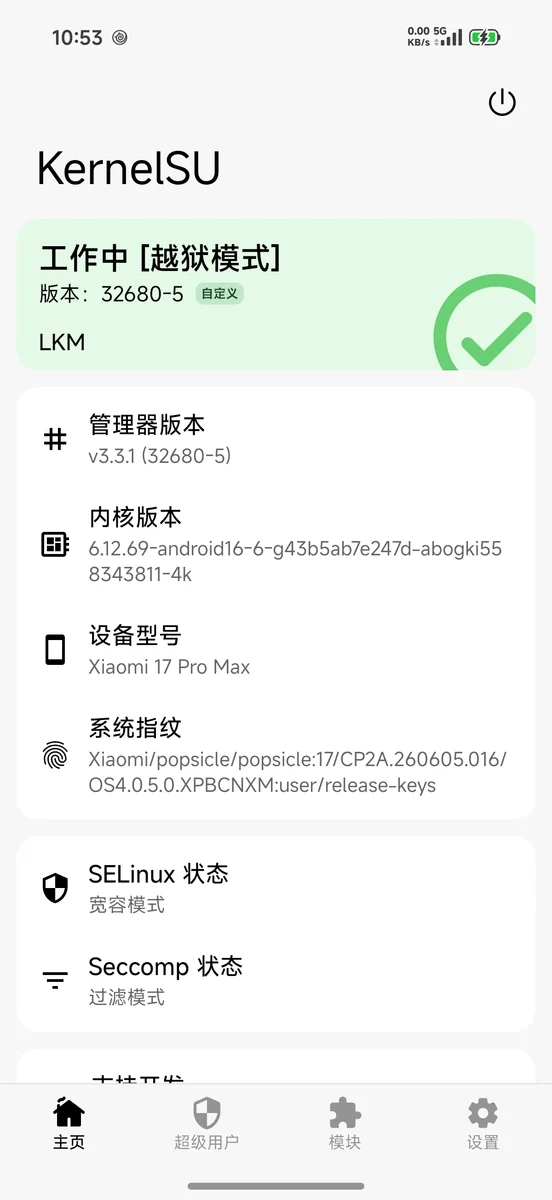
KernelSU in esecuzione [modalità jailbreak]

Requisiti dell'ambiente

Host

  • macOS o Linux
  • adb (Android platform-tools), telefono con debug USB già autorizzato
  • curl, python3, unzip
  • Opzionale: Android NDK (necessario solo per ricompilare i binari lato dispositivo)

Telefono

  • Xiaomi 17 Pro Max, sistema / kernel coerenti con la tabella sopra
  • Opzioni sviluppatore + debug USB abilitati, host già autorizzato
  • Non è necessario il root preventivo, non è necessario sbloccare il Bootloader

Rete

  • Al primo avvio verranno scaricati da GitHub LKM / gestore / ksud di KernelSU v3.3.1 in assets/ksu/

Avvio rapido

Scegli uno dei due metodi. La maggior parte delle persone usa il Metodo A (fai eseguire all'AI).

Metodo A: fai eseguire all'AI (consigliato)

  1. Collega il telefono e verifica che adb devices mostri device (non unauthorized).
  2. Apri la directory di questo repository come workspace con DeepSeek Harness e crea una nuova sessione.
  3. Incolla l'intero prompt presente in docs/AI-PORTING.md.
  4. Completa le quattro righe "dispositivo target" all'inizio del prompt (modello / numero di build / uname -r / root già presente o meno).
  5. Invia. L'AI eseguirà prima la ricognizione in sola lettura della fase 0, ti fornirà la "tabella dei fatti del dispositivo + conclusioni di portabilità" per conferma, e dopo la conferma procederà per fasi.

L'AI riutilizza gli script già verificati di questo repository (check.sh / root.sh / load-ksu.sh), non riscrive il codice dell'exploit; si occupa di verificare l'obiettivo, eseguire per fasi, interpretare i fallimenti e registrare i risultati.

Metodo B: esecuzione manuale

./scripts/run.sh

Esegui in sequenza: autoverifica dell'ambiente → se il boot corrente non ha root, ritenta CVE-2026-98260 attraverso i riavvii (predefinito fino a 8 avvii) → verifica uid 0 → installa e carica la modalità jailbreak di KernelSU → stampa lo stato finale.

Parametri comuni:

./scripts/run.sh --check-only        # 只自检,不动手机
./scripts/run.sh --no-ksu            # 只要 root,不装 KernelSU
./scripts/run.sh --no-reboot         # 只在当前 boot 试一次,不重启
./scripts/run.sh --boots 12          # 最多允许 12 次开机尝试
./scripts/run.sh --serial <序列号>   # 多设备时指定

L'exploit CVE dipende dal timing di recupero delle pagine, il tasso di successo è probabilistico; run.sh potrebbe riavviare il telefono più volte (ogni fallimento richiede un riavvio completo), questo è normale.

Passaggi di esecuzione (passo per passo)

1. Collegare il telefono

adb devices      # 显示 device(不是 unauthorized)

2. Verifica dell'ambiente

./scripts/check.sh

L'output atteso contiene: OK: target and environment gates look usable.

3. Ottenere root (exploit in tre fasi)

./scripts/root.sh --escalate     # 当前 boot 试一次
# 或
./scripts/autoretry.sh 8         # 跨重启自动重试(推荐,run.sh 内部也用它)

In caso di successo:

adb shell /data/local/tmp/pc98260-su -c 'id'   # uid=0(root)

4. Caricamento di KernelSU (modalità jailbreak)

./scripts/load-ksu.sh

Il manager dovrebbe mostrare 工作中 [越狱模式].

5. Verifica

adb shell su -c 'id; getenforce'
adb shell su -c '/data/adb/ksud debug info'    # 应含 late_load: true

Note

  1. Root temporaneo: root e il modulo kernelsu sono validi solo per l'attuale avvio; dopo un riavvio è sufficiente eseguire nuovamente ./scripts/run.sh.
  2. Un'occasione per avvio: il fallimento di una fase lascia uno zombie PARKED e lo script si arresta; non terminarlo manualmente, l'unico modo per ripulire è un riavvio completo.
  3. Possibili riavvii multipli: il successo della reclamazione delle pagine è probabilistico, il fallimento è la norma, basta riprovare più volte.
  4. Nessuna scrittura su partizioni: non tocca boot / init_boot / vbmeta / system, il Bootloader resta bloccato.
  5. SELinux: durante l'exploit passa brevemente in Permissive; una volta pronto KernelSU lo script torna a Enforcing.
  6. Non installare Magisk: Magisk richiede il patch di boot/init_boot o lo sblocco del BL, in conflitto con questa soluzione; usare solo KernelSU.
  7. Rischio di rilevamento: il kernel viene taintato dal caricamento di un LKM non firmato, i controlli di tipo bancario / Play Integrity potrebbero non essere superati.
  8. Rischio per i dati: con probabilità molto bassa il fallimento dell'exploit può causare un kernel panic con riavvio, con possibile perdita di dati non salvati; eseguire prima il backup dei dati importanti.
  9. OTA: se un aggiornamento di sistema corregge CVE-2026-98260, questa soluzione non funziona più. È possibile disabilitare prima gli aggiornamenti di sistema per bloccarli: ./scripts/privacy-clean.sh apply --only ota (disinstalla com.android.updater + disattiva l'interruttore degli aggiornamenti; per il rollback usare restore, oppure pm install-existing --user 0 com.android.updater).


Struttura delle directory

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    930
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    554
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    354
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    349
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





