 #1
Strumenti per la decompilazione, il disassemblaggio e la comprensione degli interni del malware e dei binari complessi.
Raccomandato da Kitploit
 hack-with-github/awesome-hacking
Una raccolta di varie liste fantastiche per hacker, pentester e ricercatori di sicurezza.
 morluto/rea
Reverse engineer anything with agents, from app behavior down to native binaries.
nationalsecurityagency/ghidraGhidra è un framework di reverse engineering del software (SRE)
 the-art-of-hacking/h4cker
Collezione curata di risorse di cybersecurity, laboratori e materiali formativi che coprono hacking etico, penetration testing, sviluppo di exploit,…
 0xax/linux-insides
Un libro in corso di scrittura sul kernel Linux e i suoi interni.
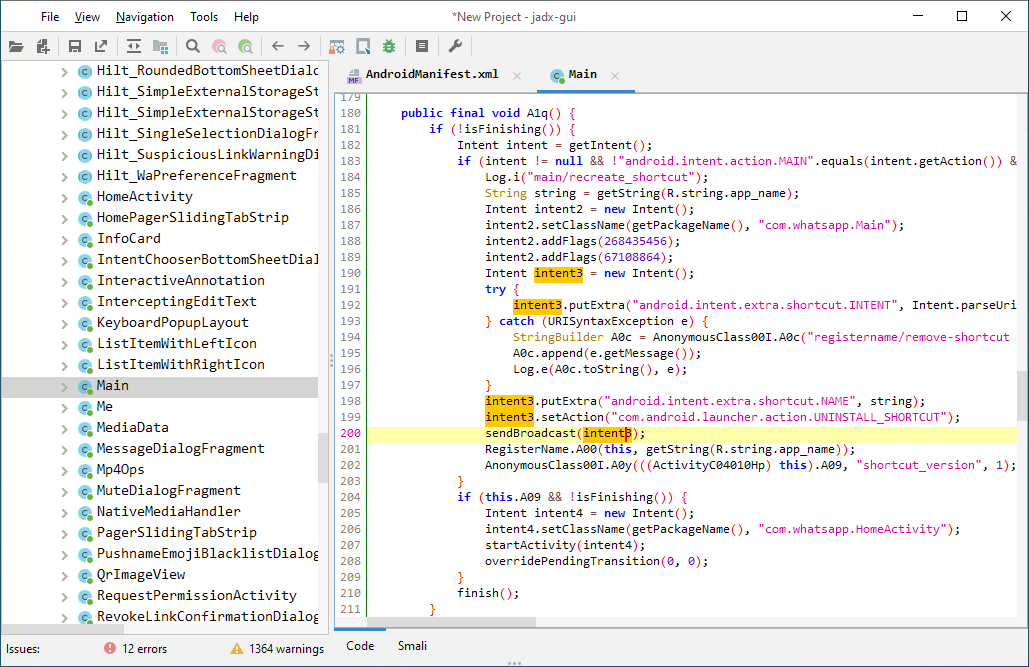 skylot/jadx
Strumento da riga di comando e GUI per decompilare file Android Dex e APK in codice sorgente Java leggibile, con decodifica delle risorse,…
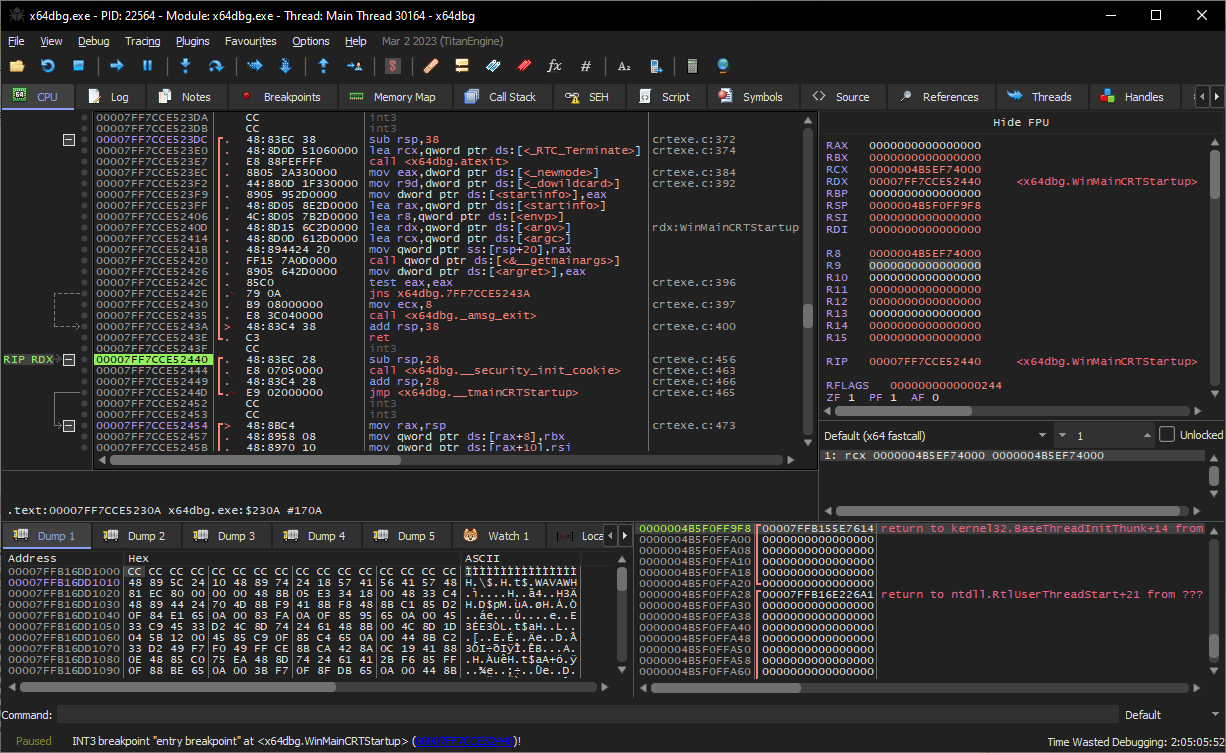 x64dbg/x64dbg
Un debugger in modalità utente open-source per Windows. Ottimizzato per reverse engineering e analisi di malware.
 enaqx/awesome-pentest
Una raccolta di risorse e strumenti eccezionali per il penetration testing
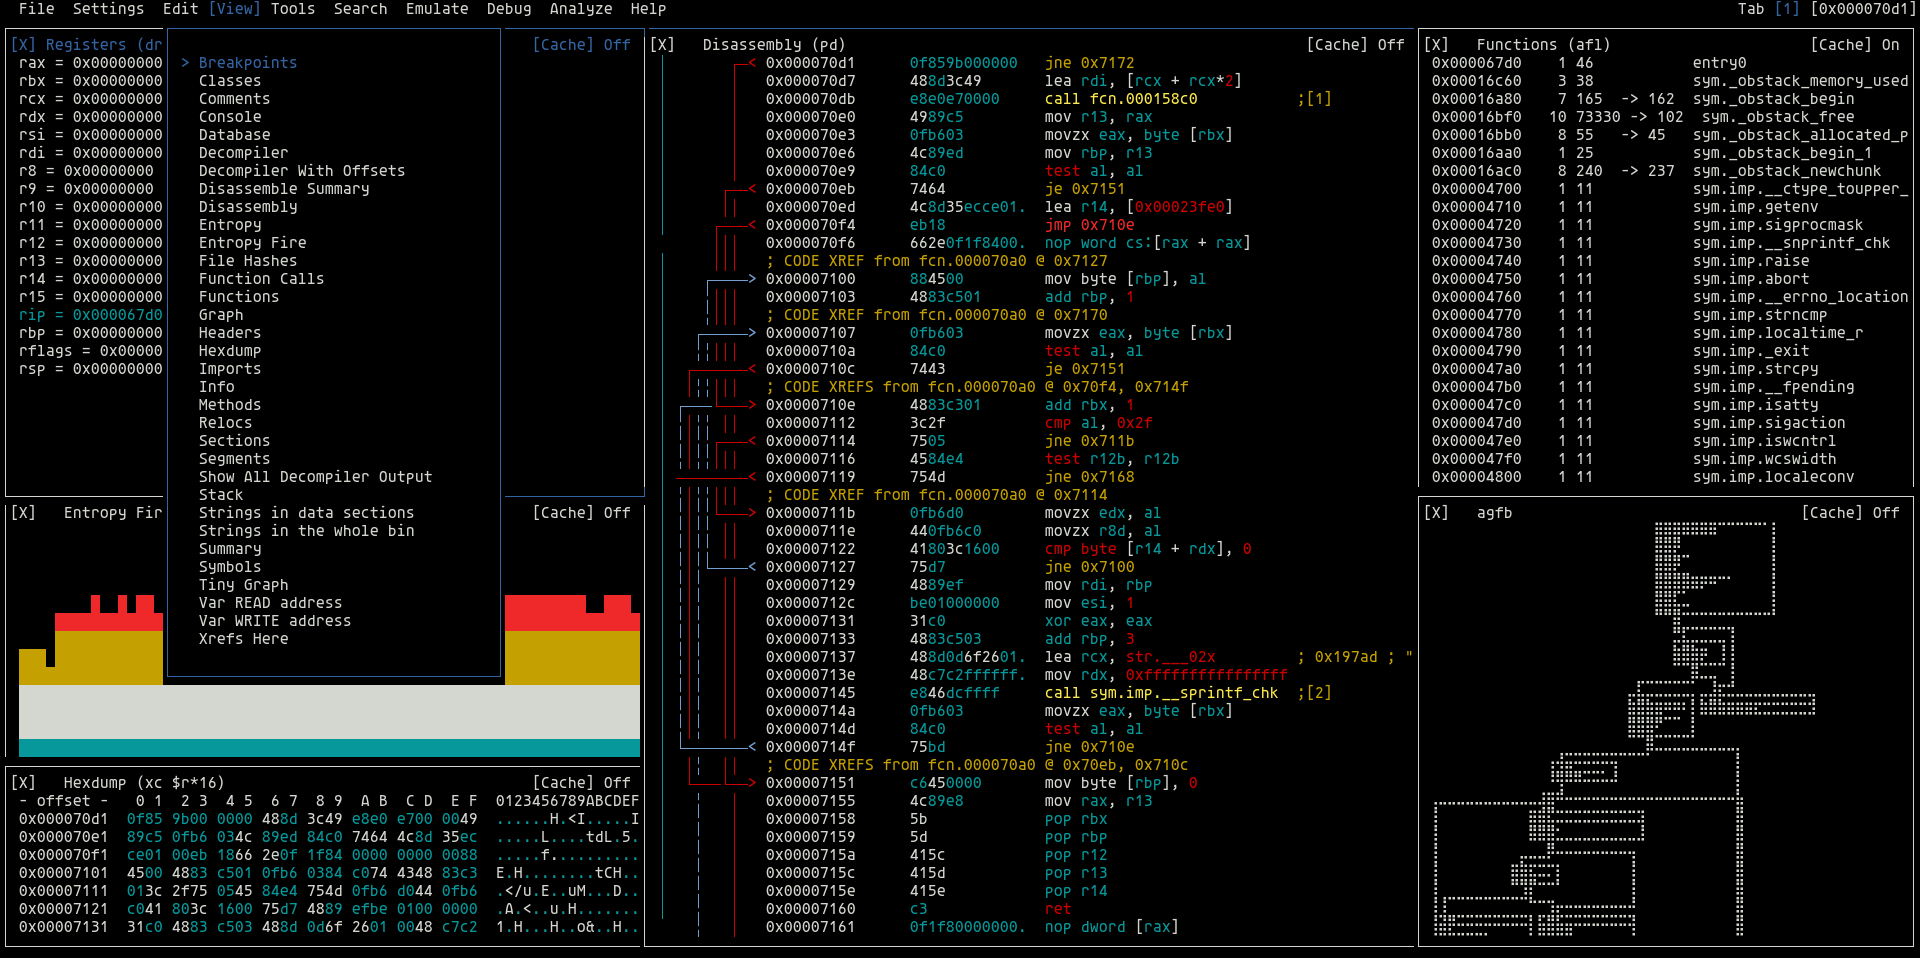 radareorg/radare2
UNIX-like reverse engineering framework and command-line toolset
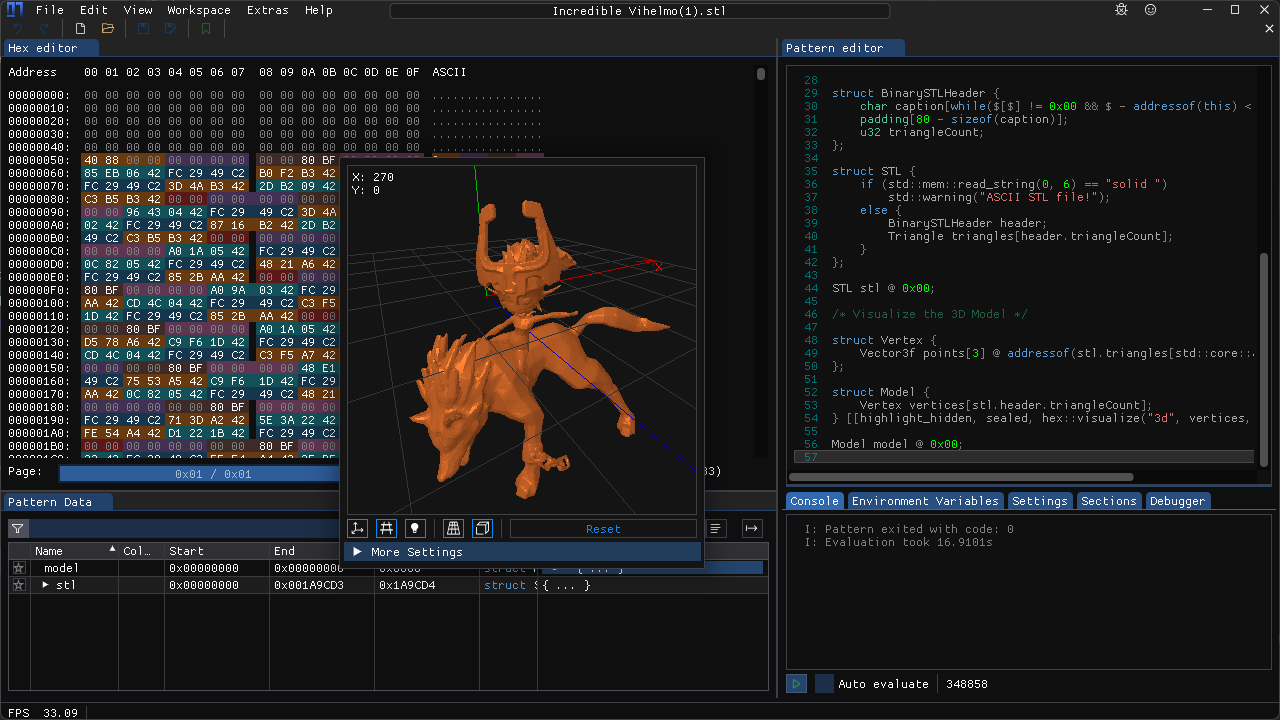 werwolv/imhex
🔍 Un editor esadecimale per reverse engineer, programmatori e persone che tengono alle proprie retine quando lavorano alle 3 di notte.
 ibotpeaches/apktool
Uno strumento per il reverse engineering di file APK Android
 icsharpcode/ilspy
.NET Decompiler con supporto per PDB generation, ReadyToRun, Metadata (e altro) - multipiattaforma!
 mytechnotalent/reverse-engineering
A FREE comprehensive reverse engineering tutorial covering x86, x64, 32-bit/64-bit ARM, 8-bit AVR and 32-bit RISC-V architectures.
 frida/frida
Repo principale per l'hosting dei binari di rilascio
 zhaoxuya520/reverse-skill
Pacchetto router di competenze basato sull'IA per reverse engineering, penetration testing e ricerca sulla sicurezza. Instrada gli agenti IA verso le…
 librepods-org/librepods
AirPods liberati dall'ecosistema Apple.
 vitalysim/awesome-hacking-resources
Una raccolta di risorse per hacking / penetration testing per migliorarti!
 zardus/ctf-tools
Alcuni script di configurazione per strumenti di ricerca sulla sicurezza.