

Uno strumento di scansione completo per reti interne, che consente una scansione automatica e completa delle vulnerabilità con un solo clic. (Uno strumento di scansione completo per reti interne, che consente una scansione automatica e completa delle vulnerabilità con un solo clic.)
 shadow1ng/fscan
# Fscan
[English](https://github.com/shadow1ng/fscan/blob/main/README_EN.md)
Strumento di scansione completo per reti interne, scansione automatizzata delle vulnerabilità con un solo comando.
**Versione**: 2.2.2
## Funzionalità
### Capacità di scansione
- **Host discovery** - Rilevamento ICMP/Ping, supporto statistiche di sopravvivenza per grandi segmenti B/C
- **Port scanning** - Scansione TCP full-connect, 133 porte comuni integrate, supporto gruppi di porte (web/db/service/all)
- **Service identification** - Riconoscimento intelligente dei protocolli, supporto per il matching di oltre 20 fingerprint di servizi
- **Web probing** - Titolo del sito, fingerprint CMS, middleware Web, riconoscimento WAF/CDN (oltre 40 fingerprint)
### Capacità di brute force
- **Brute force password deboli** - 28 tipi di brute force (SSH/RDP/SMB/FTP/MySQL/MSSQL/Oracle/Redis, ecc.)
- **Hash collision** - Supporto autenticazione NTLM Hash (SMB/WMI)
- **Login con chiave SSH** - Supporto autenticazione tramite chiave privata
- **Dizionario intelligente** - Oltre 100 password deboli comuni integrate, supporto sostituzione variabile {user}
### Rilevamento vulnerabilità
- **Vulnerabilità critiche** - MS17-010 (EternalBlue), SMBGhost (CVE-2020-0796)
- **Accesso non autorizzato** - Rilevamento accessi non autorizzati Redis/MongoDB/Memcached/Elasticsearch, ecc.
- **Scansione POC** - POC per vulnerabilità Web integrati, supporto formato POC Xray
- **DNSLog** - Supporto rilevamento out-of-band tramite DNSLog
### Sfruttamento vulnerabilità
- **Sfruttamento Redis** - Scrittura chiave pubblica, scrittura attività pianificate, scrittura WebShell, RCE master-slave replication
- **Sfruttamento MS17-010** - Iniezione ShellCode, supporto aggiunta utente, esecuzione comandi
- **Esecuzione comandi SSH** - Esecuzione automatica di comandi dopo autenticazione riuscita
### Moduli locali
- **Raccolta informazioni** - Informazioni di sistema, variabili d'ambiente, informazioni domain controller, configurazione schede di rete
- **Recupero credenziali** - Dump della memoria (MiniDump), keylogger, esportazione registro
- **Persistenza** - Servizi Systemd, servizi Windows, attività pianificate, voci di avvio, LD_PRELOAD
- **Reverse Shell** - Shell diretta, reverse shell, servizio proxy SOCKS5
- **Rilevamento antivirus** - Identificazione software di sicurezza installato sull'host target
- **Pulizia tracce** - Strumento di pulizia dei log
### Input/Output
- **Input target** - IP/CIDR/dominio/URL, supporto importazione batch da file
- **Regole di esclusione** - Supporto esclusione host e porte specifiche
- **Formato output** - Output multi-formato TXT/JSON/CSV
- **Modalità silenziosa** - Nessun banner, nessuna barra di avanzamento, nessun output colorato
### Controllo di rete
- **Supporto proxy** - Proxy HTTP/SOCKS5, supporto specifica scheda di rete
- **Controllo invio pacchetti** - Limitazione velocità, controllo numero massimo di pacchetti inviati
- **Controllo timeout** - Timeout porte, timeout Web, timeout globale configurabili indipendentemente
- **Controllo concorrenza** - Thread scansione porte, thread scansione servizi configurabili indipendentemente
### Funzionalità estese
- **SDK integrabile** - `pkg/fscan` fornisce SDK Go, integrabile in Agent o piattaforme di sicurezza, supporto controllo attività (Pause/Resume), callback di avanzamento in tempo reale, tracciamento TaskID
- **Interfaccia di gestione Web** - Gestione visuale delle attività di scansione (compilazione condizionale -tags web)
- **Ambiente lab** - Ambiente Docker integrato per test e apprendimento
- **Architettura a plugin** - Separazione plugin servizi/plugin Web/plugin locali, facilmente estendibile
- **Supporto multilingua** - Commutazione interfaccia cinese/inglese (-lang zh/en)
- **Statistiche prestazioni** - Report prestazioni in formato JSON (-perf)
## Changelog v2.1.0
> Questo aggiornamento include **262 commit**, con 30 nuove funzionalità, 120 correzioni, 54 refactoring, 14 ottimizzazioni prestazionali, 20 miglioramenti ai test.
### Refactoring architetturale
- **Eliminazione variabili globali** - Migrazione a oggetti Config/State, miglioramento sicurezza concorrenza e testabilità
- **Fusione plugin SMB** - Integrazione di smb/smb2/smbghost/smbinfo in un plugin unificato, aggiunto smb_protocol.go
- **Refactoring rilevamento servizi** - Implementazione meccanismo fallback in stile Nmap, ottimizzazione strategia identificazione fingerprint porte
- **Refactoring sistema output** - Flush in tempo reale TXT + meccanismo doppia scrittura, risoluzione problemi perdita e disordine risultati
- **Aggiornamento framework i18n** - Migrazione a go-i18n, copertura completa moduli core/plugins/webscan
- **Refactoring HostInfo** - Campo Ports da string a int, type safety
- **Ottimizzazione complessità funzioni** - clusterpoc(125→30), EnhancedPortScan(111→20)
- **Audit del codice** - Correzione problemi livello P0-P2, pulizia deadcode
- **Ottimizzazione sistema log** - Pulizia chiamate LogDebug (71→18), snellimento output log di avvio
### Ottimizzazioni prestazionali
- **Precompilazione regex** - Precompilazione globale espressioni regolari, evitando overhead di ricompilazione
- **Ottimizzazione memoria** - map[string]bool convertito in map[string]struct{} per risparmiare memoria
- **Matching fingerprint concorrente** - Matching parallelo multi-goroutine, miglioramento velocità di identificazione
- **Riutilizzo connessioni** - Riutilizzo dialer globale SOCKS5, evitando handshake ripetuti
- **Scheduling sliding window** - Thread pool adattivo + iteratore streaming, ottimizzazione scansione porte
- **Ottimizzazione cache CEL** - Cache ambiente CEL per scansione POC, riduzione inizializzazioni ripetute
- **Estrazione variabili a livello package** - proxyFailurePatterns/resourceExhaustedPatterns/sslSecondProbes, ecc.
- **Preallocazione capacità** - Semplificazione catene di conversione, sostituzione stringhe singola
- **Ottimizzazione sicurezza concorrenza** - Ottimizzazione granularità lock e allocazione memoria
### Nuove funzionalità
- **Interfaccia di gestione Web** - Gestione visuale attività di scansione, layout responsive e visualizzazione avanzamento
- **Adattamento POC multi-formato** - Supporto POC formato xray e afrog
- **Modalità scansione intelligente** - Deduplicazione bloom filter + ottimizzazione proxy
- **Libreria fingerprint avanzata** - Integrazione FingerprintHub (3139 fingerprint)
- **Riconoscimento fingerprint Favicon** - Supporto matching hash doppio formato mmh3 e MD5
- **Estrattore versione generico** - Estrazione automatica informazioni versione servizio
- **Ordinamento priorità fingerprint** - Ordinamento intelligente risultati matching
- **Rilevamento protocollo intelligente** - Identificazione automatica tipo protocollo HTTP/HTTPS
- **Funzionalità specifica scheda di rete** - Supporto scenari VPN (parametro -iface)
- **File esclusione host** - Supporto lettura host da escludere da file (parametro -ehf)
- **Rate limiting token bucket ICMP** - Prevenzione crash router causati da scansione ad alta velocità
- **Retry scansione porte** - Meccanismo di riscansione automatica in caso di fallimento
- **Autenticazione RDP reale** - Integrazione libreria grdp per identificazione fingerprint di sistema
- **Lista file SMB/FTP** - Elenco automatico file in caso di accesso anonimo
- **Doppio riconoscimento redirect 302** - Riconoscimento simultaneo fingerprint risposta originale e post-redirect
- **Riepilogo URL output TXT** - Aggiunta lista URL servizi Web in coda per test batch
- **Integrazione core nmap** - Tre miglioramenti: strategia probing/motore matching/parsing versione
- **Compilazione selettiva plugin** - Sistema Build Tags, supporto compilazione indipendente plugin servizi/locali/Web
- **Espansione porte predefinite** - Da 62 a 133 porte comuni
- **Supporto scansione tutte le porte** - Ampliamento limiti range porte
- **Controllo redirect HTTP** - Limite numero redirect configurabile
- **Supporto analisi prestazioni** - Aggiunta analisi prestazioni pprof e test benchmark
- **Statistiche pacchetti TCP** - Plugin servizi con supporto statistiche invio pacchetti TCP
- **Ambiente lab fscan-lab** - Piattaforma di training per penetration testing di rete interna, copertura di tutti gli scenari di vulnerabilità (non completato)
- **Sfruttamento Redis avanzato** - Porting funzionalità complete sfruttamento Redis (scrittura chiave pubblica/attività pianificate/WebShell/RCE master-slave)
- **Refactoring plugin rsync** - Refactoring logica autenticazione con libreria go-rsync
### Bug fix (120, elencate le correzioni chiave)
- **Panic null pointer RDP** - Correzione crash causato da parsing certificato (#551)
- **Mancato rilevamento scansione batch** - Correzione problema omissioni in scansioni su larga scala (#304)
- **Formato output JSON** - Correzione errore formato output (#446)
- **Rilevamento password deboli Redis** - Correzione problema omissioni rilevamento (#447)
- **Salvataggio risultati in tempo reale** - Correzione mancato salvataggio tempestivo risultati scansione (#469)
- **Overflow parsing Nmap** - Correzione bug parsing escape ottale (#478)
- **Race condition riconoscimento fingerprint** - Correzione race condition webtitle/webpoc (#474)
- **Verifica connessione MySQL** - Passaggio a verifica tramite database information_schema
- **Errata valutazione porte proxy** - Correzione errata determinazione stato porte in modalità proxy
- **Timeout Context** - Correzione 22 problemi di mancata risposta timeout plugin
- **Race condition ICMP** - Correzione problemi di competizione in scansione concorrente
- **Formato indirizzi IPv6** - Correzione 4 problemi di formattazione indirizzi
- **Blocco scansione POC alta concorrenza** - Correzione problema mancata propagazione Context
- **Perdita risultati Ctrl+C** - Aggiunta gestione segnali per garantire scrittura risultati
- **Echo completo SOCKS5** - Aggiunta verifica connessione proxy
- **Leak rilevamento servizi** - Correzione problema mancata chiusura corretta connessioni
- **Scarto risposte webtitle** - Correzione scarto parziale dati risposta causante fallimento identificazione
- **Informazioni vulnerabilità mancanti TXT** - Correzione omissione dettagli vulnerabilità in output
- **Fingerprint mancanti JSON** - Unificazione formato Target risultati SERVICE
- **Visualizzazione tempo scansione** - Correzione problema tempo completamento visualizzato come 0
- **Record vulnerabilità falsi** - Refactoring sistema output TXT per eliminare falsi positivi
- **Percorsi cross-platform Redis** - Correzione problemi percorsi e timeout funzionalità sfruttamento
- **Warning compilazione Windows** - Correzione compatibilità piattaforma fscan-lite
- **Compatibilità Go 1.20** - Downgrade dipendenze per mantenere compatibilità
### Miglioramenti ai test (20)
- **Unit test** - Copertura moduli core 74-100%
- **Test sicurezza concorrenza** - Test specifici oggetto State, motore matching fingerprint
- **Test di integrazione** - Scansione Web/scansione porte/rilevamento servizi/autenticazione SSH/rilevamento ICMP
- **Test parametri CLI** - Verifica parsing parametri riga di comando
- **Benchmark prestazioni** - Benchmark AdaptivePool, strategia rilevamento servizi
- **Test ResultBuffer** - Verifica deduplicazione e punteggio completezza
### Miglioramenti ingegneristici
- **Ottimizzazione CI** - Aggiornamento golangci-lint v2, semplificazione passaggi build
- **Automazione Issue** - Ottimizzazione template GitHub Issue, workflow automatizzato Project
- **Correzione completa Lint** - Superamento completo revive/errcheck/shadow/staticcheck/gosimple
- **Riscrittura README** - Aggiornamento completo documentazione cinese e inglese
- **Unificazione formato codice** - Normalizzazione gofmt/goimports
## Avvio rapido
```bash
# Scansione segmento C
./fscan -h 192.168.1.1/24
# Porte specifiche
./fscan -h 192.168.1.1 -p 22,80,443,3389
# Solo rilevamento host attivi
./fscan -h 192.168.1.1/24 -ao
# Disabilitare brute force
./fscan -h 192.168.1.1/24 -nobr
# Scansione Web
./fscan -u http://192.168.1.1
# Plugin locali
./fscan -local systeminfo
# Hash collision
./fscan -h 192.168.1.1 -m smb2 -user admin -hash xxxxx
# Redis scrittura chiave pubblica
./fscan -h 192.168.1.1 -m redis -rf id_rsa.pub
```
## Compilazione
```bash
# Compilazione standard
go build -ldflags="-s -w" -trimpath -o fscan .
# Con interfaccia di gestione Web
go build -tags web -ldflags="-s -w" -trimpath -o fscan-web .
```
## Installazione
```bash
# Arch Linux
yay -S fscan-git
```
## Screenshot
Usare `fscan -list-plugins` per visualizzare nomi dei moduli, tipi, porte predefinite e modalità di invocazione disponibili nella build corrente.
Specificando con `-m` un modulo con porte fisse e senza passare `-p/-pf`, il range di scansione utilizza l'unione delle porte predefinite del modulo selezionato;
ad esempio `fscan -hf ip.txt -m netbios` utilizza `137,139`. Specificando `-p` è possibile scansionare porte non standard, i moduli Web utilizzano comunque il range di porte generico.
`-pwda/-usera` si aggiungono al dizionario predefinito; se usati insieme a `-pwd/-user` o `-pwdf/-userf`, si aggiungono al dizionario specificato.
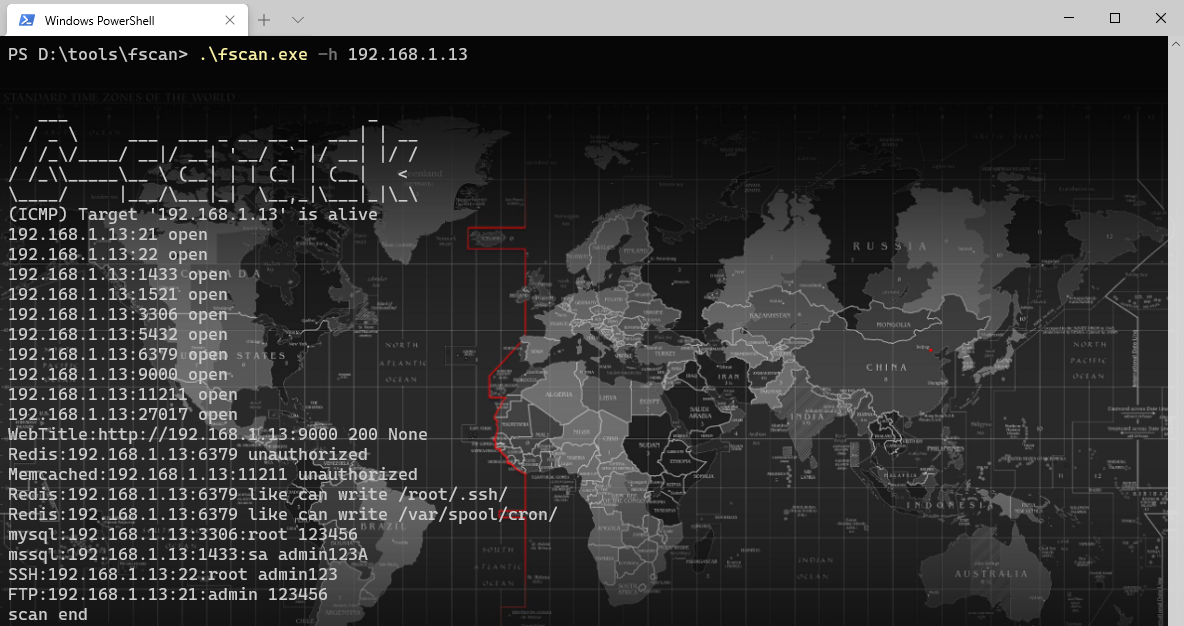
`fscan.exe -h 192.168.x.x`

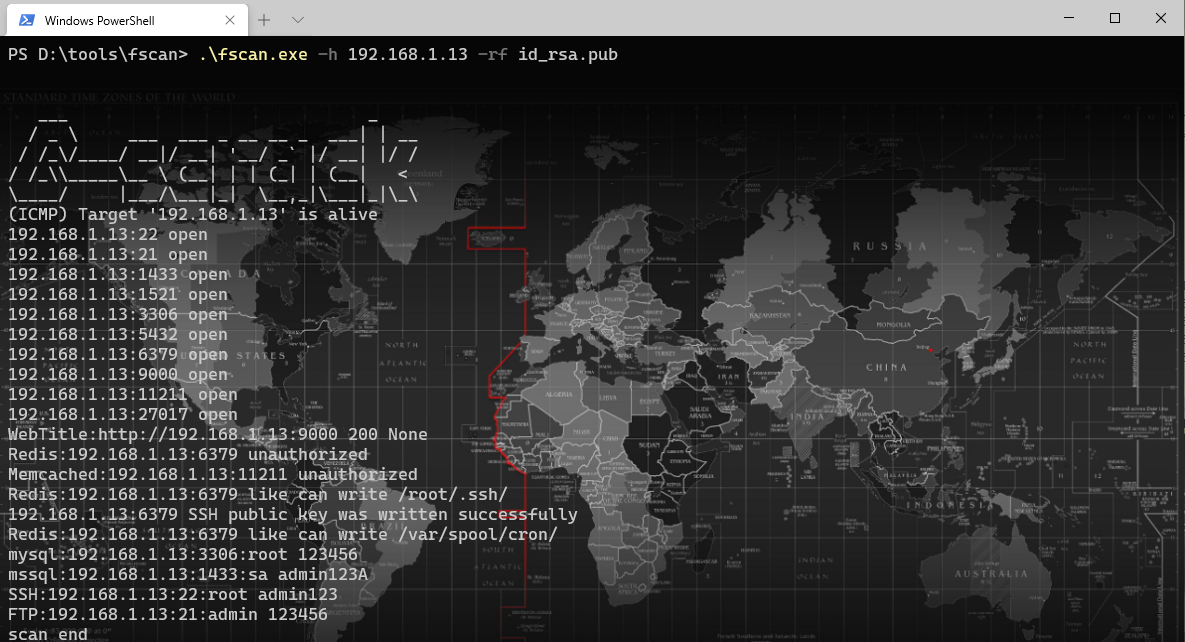
`fscan.exe -h 192.168.x.x -rf id_rsa.pub` (Redis scrittura chiave pubblica)
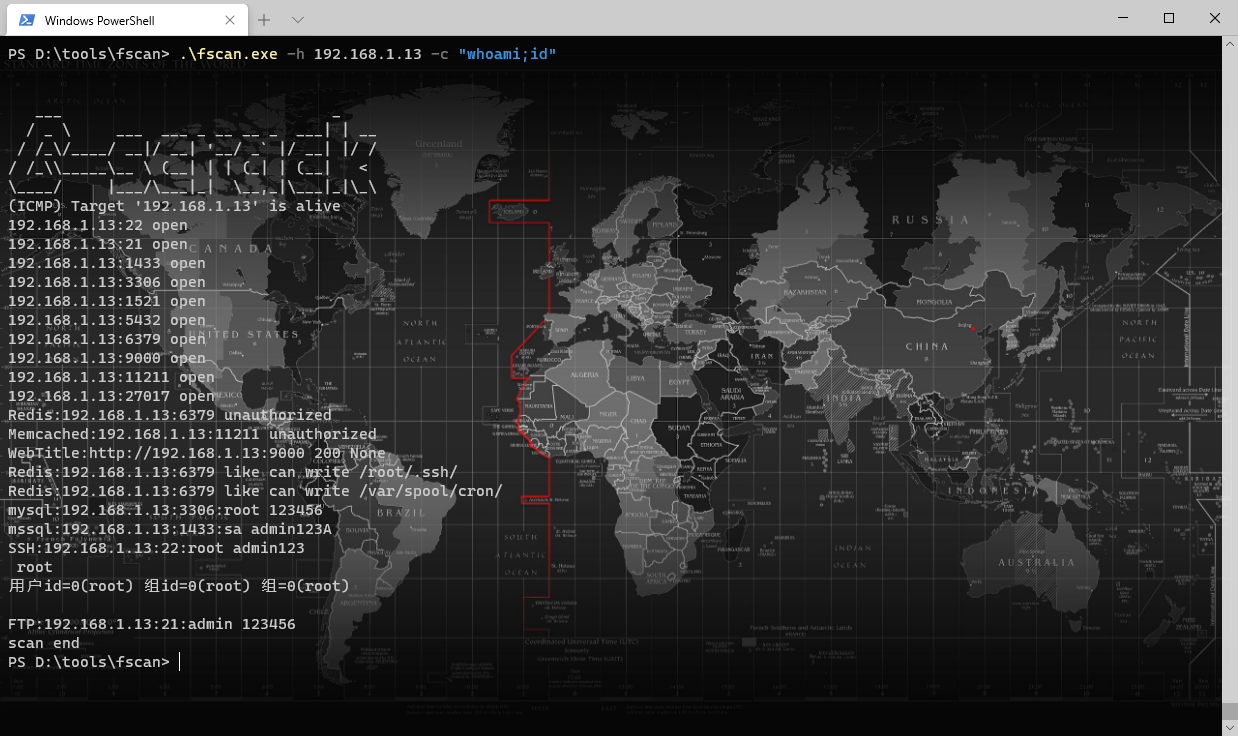
`fscan.exe -h 192.168.x.x -m ssh -user root -pwd password`
`fscan.exe -h 192.168.x.x -m ssh -user root -pwda pass1 pass2 pass3` (aggiunta multipla password)
`fscan.exe -h 192.168.x.x -p80 -proxy http://127.0.0.1:8080`

`fscan.exe -h 192.168.x.x -socks5 socks5://user:[email protected]:1080` (proxy con autenticazione SOCKS5)
`fscan.exe -h 192.168.x.x -p 139 -m netbios`


`fscan.exe -h 192.0.0.0/8 -m icmp`


## Roadmap
### Piano di aggiornamento
- **Ciclo di aggiornamento** - Rilascio di una versione al mese
- **Prime due settimane** - Sviluppo nuove funzionalità e aggiornamenti
- **Ultime due settimane** - Bug fix e integrazione codice
- **PR benvenute** - Il tuo contributo è atteso!
### Integrazione SDK & Agent
- Estensione capacità SDK, miglioramento supporto integrazione Agent lato endpoint
- Ripresa scansione da punto di interruzione, rate limiting a livello di banda, controllo soglia memoria
- Più esempi di integrazione per scenari Agent
### Ecosistema plugin
- Espansione continua della copertura dei plugin servizi
- Sviluppo di ulteriori capacità di rilevamento e sfruttamento vulnerabilità per ogni plugin servizio
- Mantenimento compatibilità retroattiva API plugin, garantendo disponibilità continua POC versioni precedenti
### Fscan-lite
- Versione leggera riscritta in C
- Dimensioni ridotte, meno dipendenze
- Supporto per più ambienti embedded/limitati
- Directory: [fscan-lite](https://github.com/shadow1ng/fscan/blob/main/fscan-lite)
### Fscan-lab
- Ambiente lab per penetration testing di reti interne
- Copertura di tutti gli scenari di vulnerabilità supportati da fscan
- Piattaforma per sviluppo, test e verifica funzionalità
- Ambiente per apprendimento e pratica di nuove competenze
- Directory: [fscan-lab](https://github.com/shadow1ng/fscan/blob/main/fscan-lab)
## Disclaimer
Questo strumento è destinato esclusivamente ad attività di sicurezza aziendale **legalmente autorizzate**. Prima dell'uso assicurarsi di aver ottenuto l'autorizzazione, in conformità con le leggi e i regolamenti locali, **non scansionare obiettivi non autorizzati**. L'autore non si assume alcuna responsabilità per conseguenze derivanti da uso illegale.
## 404StarLink
fscan è un progetto membro di [404Team 星链计划2.0](https://github.com/knownsec/404StarLink2.0-Galaxy).
## Trend Star
[](https://starchart.cc/shadow1ng/fscan)
## Donazioni
[Offri un drink all'autore](https://github.com/shadow1ng/fscan/blob/main/image/sponsor.png)
## Riferimenti
- https://github.com/Adminisme/ServerScan
- https://github.com/netxfly/x-crack
- https://github.com/hack2fun/Gscan
- https://github.com/k8gege/LadonGo
- https://github.com/jjf012/gopoc
- https://github.com/chainreactors/gogo
- https://github.com/0x727/FingerprintHub
- https://github.com/killmonday/fscanx





