Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Sudomy — Sudomy è uno strumento di enumerazione dei sottodomini per raccogliere sottodomini e analizzare domini eseguendo ricognizione automatizzata (recon) per bug hunting / pentesting | Kitploit
Strumenti/GitHubGitHub/screetsec/sudomy
OSINT (Open Source Intelligence)RicognizioneAnalisi delle VulnerabilitàRaccolta InformazioniSicurezza WebPenetration TestingEnumerazione SottodominiAnalisi DNS
GitHubscreetsec/sudomy

Sudomy

Sudomy è uno strumento di enumerazione dei sottodomini per raccogliere sottodomini e analizzare domini eseguendo ricognizione automatizzata (recon) per bug hunting / pentesting

2.4k4141252 anni faRevisionato da Kitploit
Condividi
Vedi RepositorySito web

Sudomy

License Build Status Version Build Build Contributions Welcome Donate

Enumerazione e Analisi dei Sottodomini

sudomy

Sudomy è uno strumento di enumerazione dei sottodomini per raccogliere sottodomini e analizzare domini eseguendo ricognizioni automatizzate avanzate (framework). Questo strumento può essere utilizzato anche per attività di OSINT (Open-source intelligence).

Caratteristiche !

Attualmente, Sudomy ha queste 20 funzionalità:
  • Facile, leggero, veloce e potente. Lo script Bash (controllore) è disponibile per impostazione predefinita in quasi tutte le distribuzioni Linux. Utilizzando la funzionalità di multiprocessing dello script Bash, tutti i processori saranno utilizzati in modo ottimale.
  • Il processo di enumerazione dei sottodomini può essere realizzato utilizzando il metodo attivo o il metodo passivo
    • Metodo Attivo

      • Sudomy utilizza gli strumenti Gobuster per la loro alta velocità nell'esecuzione di attacchi di forza bruta sui sottodomini DNS (supporto wildcard). Il wordlist utilizzato proviene dalle liste combinate SecList (Discover/DNS) che contengono circa 3 milioni di voci
    • Metodo Passivo

      • Valutando e selezionando i buoni siti/risorse di terze parti, il processo di enumerazione può essere ottimizzato. Si otterranno più risultati con meno tempo richiesto. Sudomy può raccogliere dati da questi 22 siti di terze parti ben curati:

          https://censys.io
          https://developer.shodan.io
          https://dns.bufferover.run
          https://index.commoncrawl.org 
          https://riddler.io 
          https://api.certspotter.com
          https://api.hackertarget.com 
          https://api.threatminer.org
          https://community.riskiq.com
          https://crt.sh
          https://dnsdumpster.com
          https://docs.binaryedge.io
          https://securitytrails.com
          https://graph.facebook.com
          https://otx.alienvault.com
          https://rapiddns.io
          https://spyse.com
          https://urlscan.io
          https://www.dnsdb.info
          https://www.virustotal.com
          https://threatcrowd.org
          https://web.archive.org
        
  • Testa l'elenco dei sottodomini raccolti e verifica la presenza di server http o https funzionanti. Questa funzionalità utilizza uno strumento di terze parti, httprobe.
  • Test di disponibilità dei sottodomini basato su Ping Sweep e/o ottenendo il codice di stato HTTP.
  • La capacità di rilevare virtualhost (più sottodomini che risolvono un singolo indirizzo IP). Sudomy risolverà i sottodomini raccolti in indirizzi IP, quindi li classificherà se più sottodomini risolvono un singolo indirizzo IP. Questa funzionalità sarà molto utile per il successivo processo di penetration testing/bug bounty. Ad esempio, nella scansione delle porte, un singolo indirizzo IP non verrà scansionato ripetutamente.
  • Esegue la scansione delle porte dagli indirizzi IP dei sottodomini/virtualhost raccolti.
  • Test dell'attacco Subdomain TakeOver (CNAME Resolver, DNSLookup, Rilevamento NXDomain, Controllo Vulnerabilità)
  • Acquisizione di screenshot dei sottodomini di default utilizzando gowitness o puoi scegliere altri strumenti per screenshot, come (-ss webscreeenshot)
  • Identifica le tecnologie sui siti web (categoria, applicazione, versione)
  • Rilevamento di url, porte, titolo, content-length, codice di stato, response-body probing.
  • Fallback automatico intelligente da https a http come predefinito.
  • Raccolta/Scraping di porte aperte da terze parti (Predefinito::Shodan), per ora solo Shodan [Futuro::Censys,Zoomeye]. Più efficiente ed efficace per raccogliere porte da un elenco di IP sul target [[ Sottodominio > IP Resolver > Crawling > ASN e Porta Aperta ]]
  • Raccolta di URL interessanti ed estrazione dei parametri URL (Risorsa Predefinita::WebArchive, CommonCrawl, UrlScanIO)
  • Raccoglie percorsi interessanti (api|.git|admin|etc), documenti (doc|pdf), javascript (js|node) e parametri
  • Definisce il percorso per il file di output (specifica un file di output al completamento)
  • Controlla se un IP è di proprietà di Cloudflare
  • Genera e crea wordlist basata sulla raccolta di risorse URL (wayback,urlscan,commoncrawl). Per fare ciò, estraiamo tutti i parametri e i percorsi dal nostro dominio di ricognizione.
  • Genera visualizzazione grafica della rete per sottodomini e virtualhost
  • Report di output in formato HTML e CSV
  • Invio di notifiche a un canale Slack

Come Funziona Sudomy

Come funziona sudomy o il flusso di ricognizione, quando esegui i migliori argomenti per raccogliere sottodomini e analizzare facendo ricognizione automatica.

root@maland: ./sudomy -d bugcrowd.com -dP -eP -rS -cF -pS -tO -gW --httpx --dnsprobe  -aI webanalyze -sS

Flusso di Lavoro della Ricognizione

Questo è il flusso di lavoro di ricognizione di Sudomy v1.1.8#dev
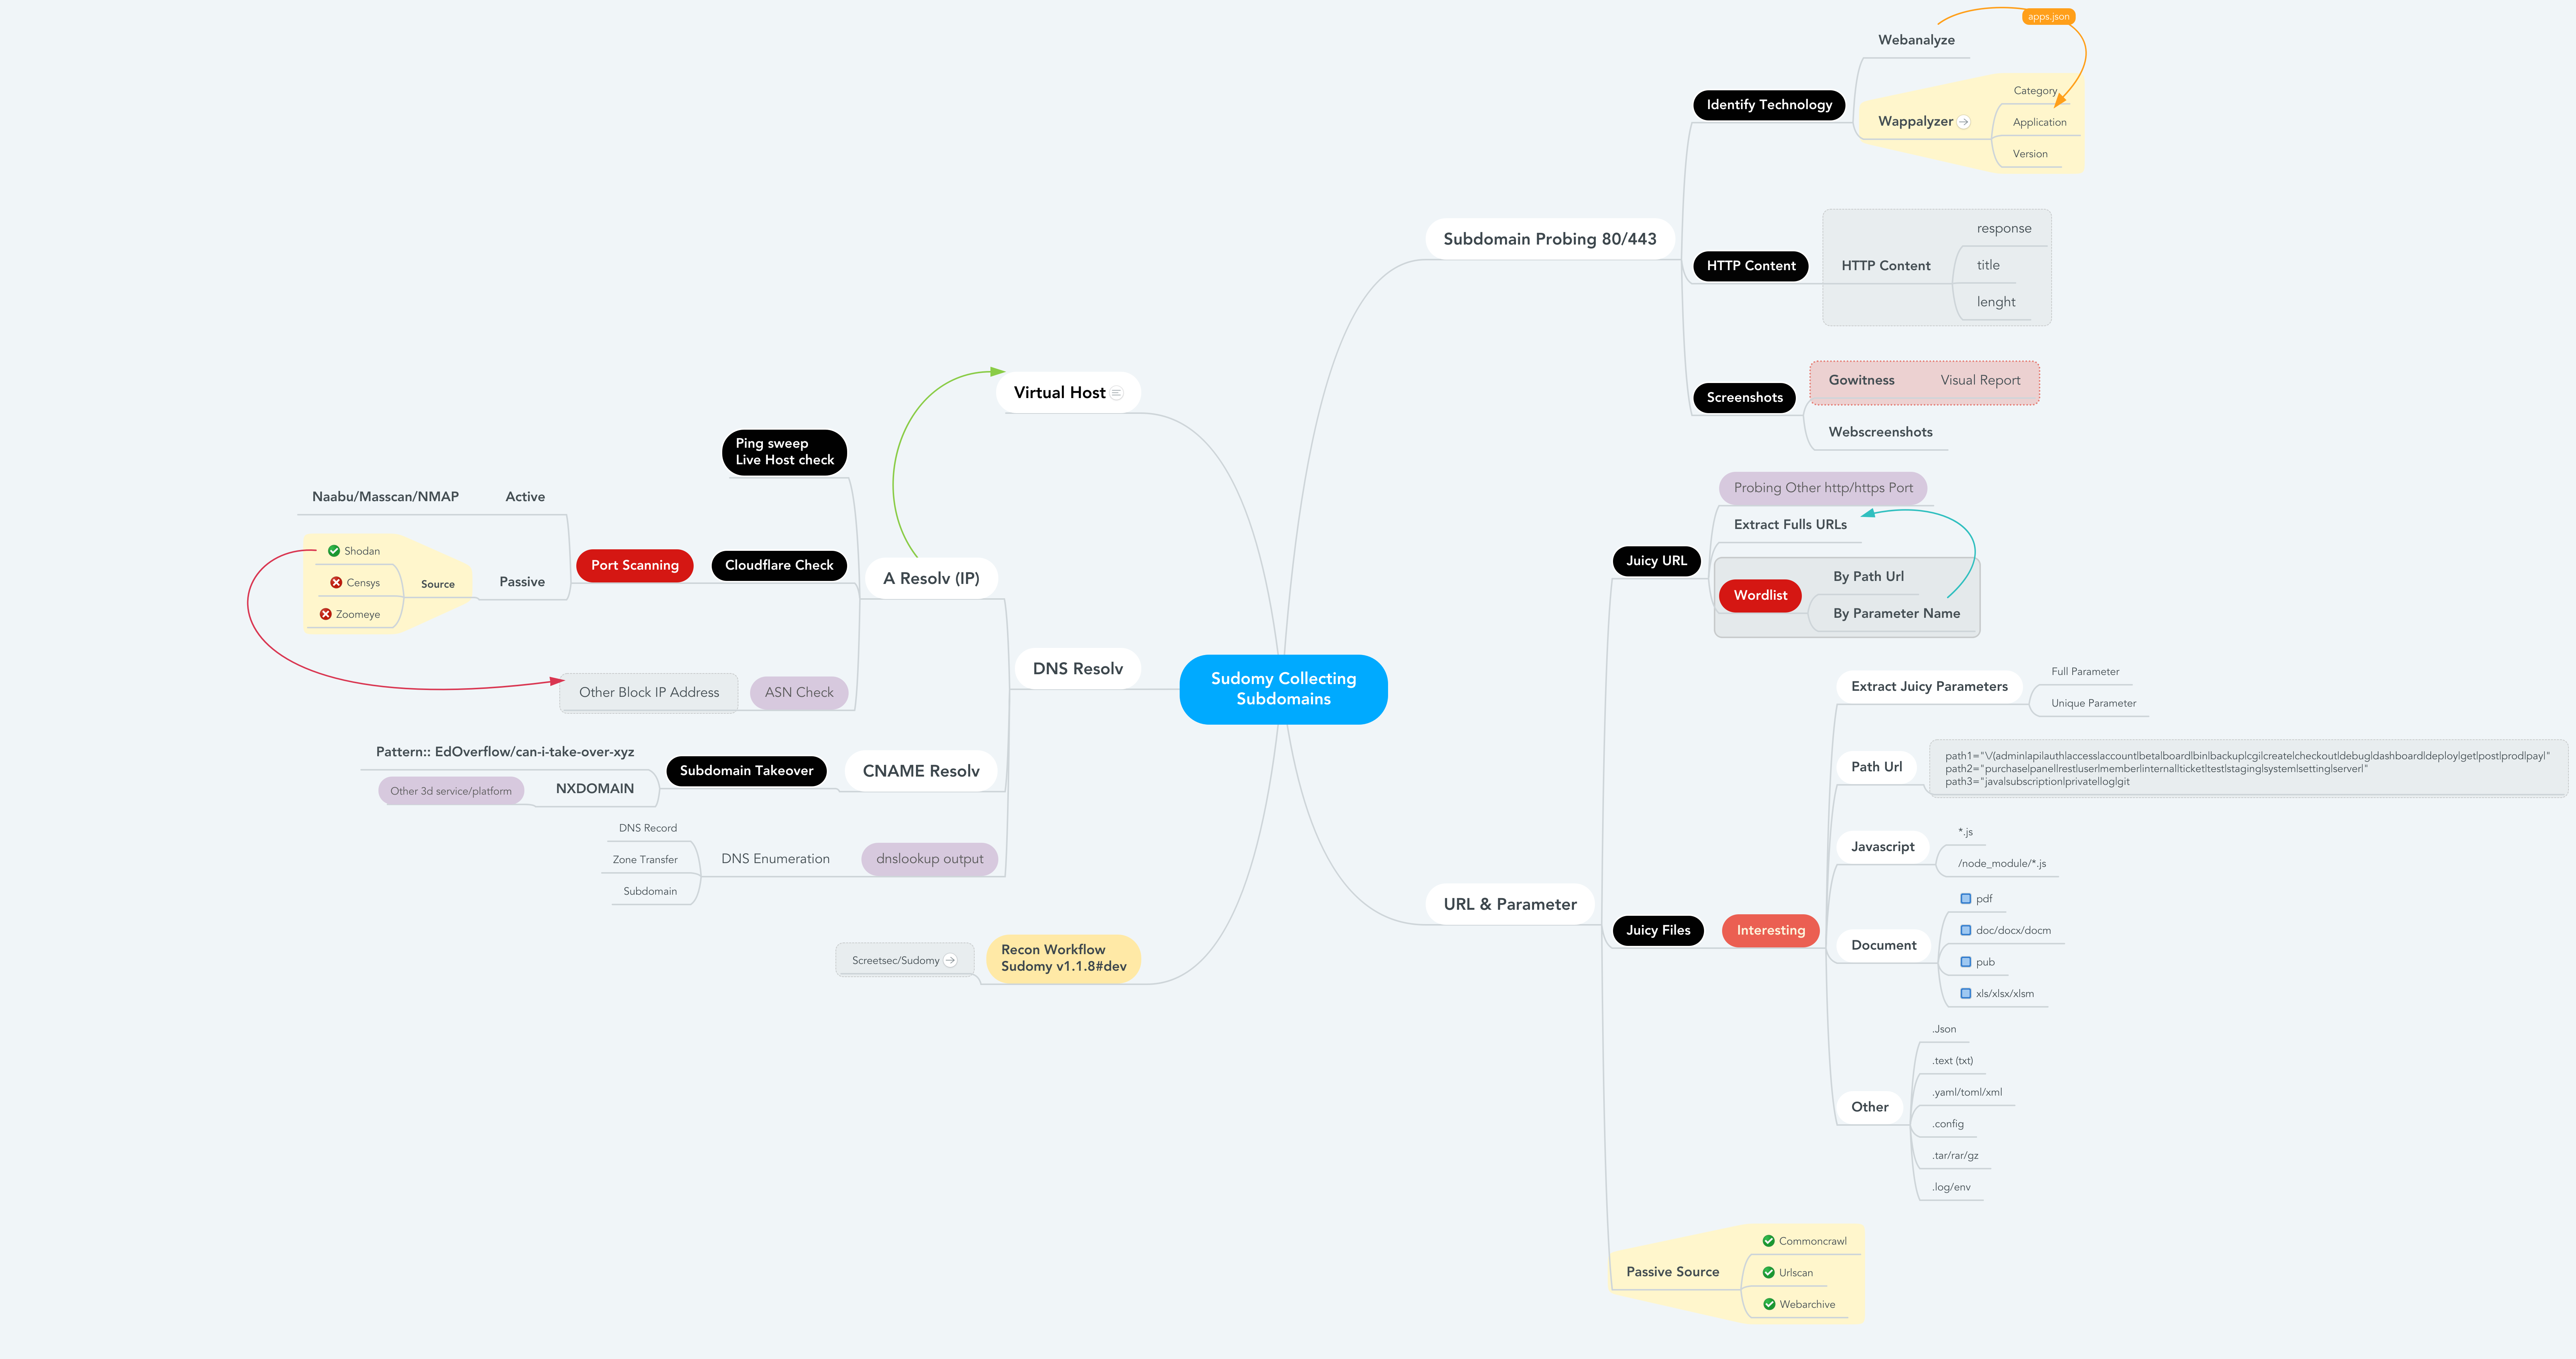
Recon Workflow

Informazioni Dettagliate

Informazioni dettagliate sul file di ricognizione e dati interessanti

------------------------------------------------------------------------------------------------------


- subdomain.txt             -- Elenco sottodomini             < $DOMAIN (Target)
- httprobe_subdomain.txt    -- Convalida sottodomini	  < subdomain.txt
- webanalyzes.txt           -- Scansione tecnologie identificate   < httprobe_subdomain.txt
- httpx_status_title.txt    -- titolo+codice di stato+lungh.    < httprobe_subdomain.txt
- dnsprobe_subdomain.txt    -- Risoluzione sottodomini		  < subdomain.txt
- Subdomain_Resolver.txt    -- Risoluzione sottodomini (alt)     < subdomain.txt
- cf-ipresolv.txt           -- Scansione Cloudflare        	  < ip_resolver.txt 
- Live_hosts_pingsweep.txt  -- Controllo host attivi		  < ip_resolver.txt	 
- ip_resolver.txt           -- Elenco IP risolti          	  < Subdomain_Resolver::dnsprobe
- ip_dbasn.txt		    -- Controllo numero ASN		  < ip_resolver.txt
- vHost_subdomain.txt       -- Virtual Host (Raggruppato per IP) < Subdomain_Resolver.txt
- nmap_top_ports.txt        -- Scansione porte attive       < cf-ipresolv.txt
- ip_dbport.txt		    -- Scansione porte passiva	  < cf-ipresolv.txt

------------------------------------------------------------------------------------------------------

- Passive_Collect_URL_Full.txt 		-- Tutti gli URL di crawling completi (WebArchive, CommonCrawl, UrlScanIO)
------------------------------------------------------------------------------------------------------

- ./screenshots/report-0.html   	-- Report screenshot    	< httprobe_subdomain.txt
- ./screenshots/gowitness/gowitness.sqlite3   		-- Database screenshot    	< httprobe_subdomain.txt

------------------------------------------------------------------------------------------------------

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    795
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    520
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    439
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    267
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    264

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →