Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/rxerium/cve-2025-68613
Scanner di VulnerabilitàScanner di Vulnerabilità WebAnalisi delle VulnerabilitàExploitSicurezza WebPenetration Testing
GitHubrxerium/cve-2025-68613

CVE-2025-68613

Rilevamento per CVE-2025-68613

Vedi Repository
2833811 mesi faRevisionato da Kitploit
Condividi

Bloccato CVE-2025-68613

n8n è una piattaforma open source per l'automazione dei flussi di lavoro. Le versioni a partire da 0.211.0 e precedenti a 1.120.4, 1.121.1 e 1.122.0 contengono una vulnerabilità critica di esecuzione di codice in remoto (RCE) nel sistema di valutazione delle espressioni dei flussi di lavoro. In determinate condizioni, le espressioni fornite da utenti autenticati durante la configurazione del flusso di lavoro possono essere valutate in un contesto di esecuzione non sufficientemente isolato dal runtime sottostante. Un utente malintenzionato autenticato potrebbe abusare di questo comportamento per eseguire codice arbitrario con i privilegi del processo n8n. Uno sfruttamento riuscito può portare al compromesso totale dell'istanza interessata, incluso l'accesso non autorizzato a dati sensibili, la modifica dei flussi di lavoro e l'esecuzione di operazioni a livello di sistema. Questo problema è stato risolto nelle versioni 1.120.4, 1.121.1 e 1.122.0. Si consiglia vivamente agli utenti di aggiornare a una versione corretta, che introduce ulteriori protezioni per limitare la valutazione delle espressioni. Se l'aggiornamento non è immediatamente possibile, gli amministratori dovrebbero considerare le seguenti mitigazioni temporanee: Limitare la creazione e la modifica dei flussi di lavoro ai soli utenti di cui ci si fida completamente; e/o distribuire n8n in un ambiente rafforzato con privilegi di sistema operativo e accesso alla rete ridotti per limitare l'impatto di un potenziale sfruttamento. Queste soluzioni alternative non eliminano completamente il rischio e dovrebbero essere utilizzate solo come misure a breve termine.
Cerca Come funziona questo metodo di rilevamento?

Rileva le istanze n8n vulnerabili (>= 0.211.0 < 1.120.4 o 1.121.0) decodificando in base64 il meta tag n8n:config:sentry su /signin, estraendo la versione dal campo release del JSON e confrontandola con gli intervalli di versioni vulnerabili noti per la RCE CVE-2025-68613.

Razzo Come eseguo questo script?

  1. Scarica e installa Nuclei.
  2. Clona questo repository sul tuo sistema locale.
  3. Esegui il seguente comando:
nuclei -u <ip|fqdn> -t template.yaml

Oppure se vuoi scansionare un elenco di host, esegui:

nuclei -l <list.txt> -t template.yaml
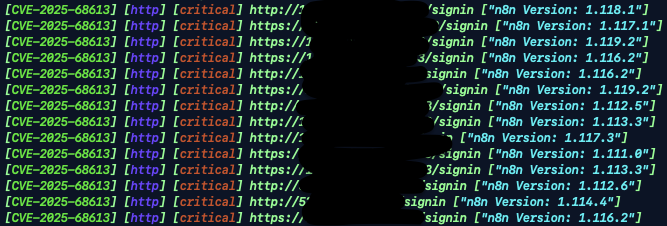
Esempio di output

Schermata 2025-12-22 alle 06 47 56

Libri Riferimenti

  • https://github.com/n8n-io/n8n/security/advisories/GHSA-v98v-ff95-f3cp
  • https://github.com/projectdiscovery/nuclei

Attenzione Disclaimer

Usalo a tuo rischio e pericolo, non sarò responsabile per attività illegali che conduci su infrastrutture che non possiedi o per le quali non hai il permesso di scansionare.

Pagina arricciata Licenza

Questo progetto è concesso in licenza secondo i termini della licenza MIT.

Contatto Contatti

Se hai domande su questo script di rilevamento delle vulnerabilità, contattami tramite Signal.

Se vuoi connetterti, sono più attivo su Twitter/X e LinkedIn.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    962
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    348
  • 4

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    344
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →