
 #1
Strumenti automatizzati per il rilevamento di difetti comuni nelle applicazioni web (es. XSS, SQLi).
Raccomandato da Kitploit

 sqlmapproject/sqlmap
Strumento automatico per SQL injection e presa di controllo del database
 projectdiscovery/nuclei
Scanner di vulnerabilità basato su YAML, veloce, con motore di rilevamento basato su template per test di sicurezza automatizzati su applicazioni…
zaproxy/zaproxyScanner di sicurezza per applicazioni web open-source per il rilevamento automatico delle vulnerabilità, test di penetrazione manuali e test di…
 projectdiscovery/nuclei-templates
Elenco curato dalla community di template per il motore nuclei per trovare vulnerabilità di sicurezza.
 ffuf/ffuf
Fuzzer web veloce scritto in Go
 maurosoria/dirsearch
Scanner di percorsi web
 projectdiscovery/katana
Un framework di crawling e spidering di nuova generazione.
 1n3/sn1per
Piattaforma automatizzata di penetration testing e gestione della superficie d'attacco. Ricognizione, scansione, sfruttamento, report — 600+ exploit,…
 projectdiscovery/httpx
Toolkit HTTP veloce e multi-sonda per ricognizione e raccolta di informazioni. Sonda TLS, CSP, header, stack tecnologico e CDN. Supporta matcher,…
 wpscanteam/wpscan
Scanner di sicurezza WordPress che rileva vulnerabilità, enumera plugin/temi/utenti e verifica la presenza di password deboli. Si integra con l'API…
 s0md3v/xsstrike
Lo scanner XSS più avanzato.
 owasp/nettacker
Framework automatizzato per Penetration Testing - Scanner di vulnerabilità Open-Source - Gestione delle vulnerabilità
 sullo/nikto
Nikto scanner di server web
 epi052/feroxbuster
Uno strumento di scoperta dei contenuti veloce, semplice e ricorsivo scritto in Rust.
 chaitin/xray
Uno strumento di valutazione della sicurezza completo sviluppato internamente da Chaitin, supporta la scansione dei comuni problemi di sicurezza web…
 awarexone/agentic-bug-hunter
AI-powered bug bounty hunting toolkit that works with or without subscription.
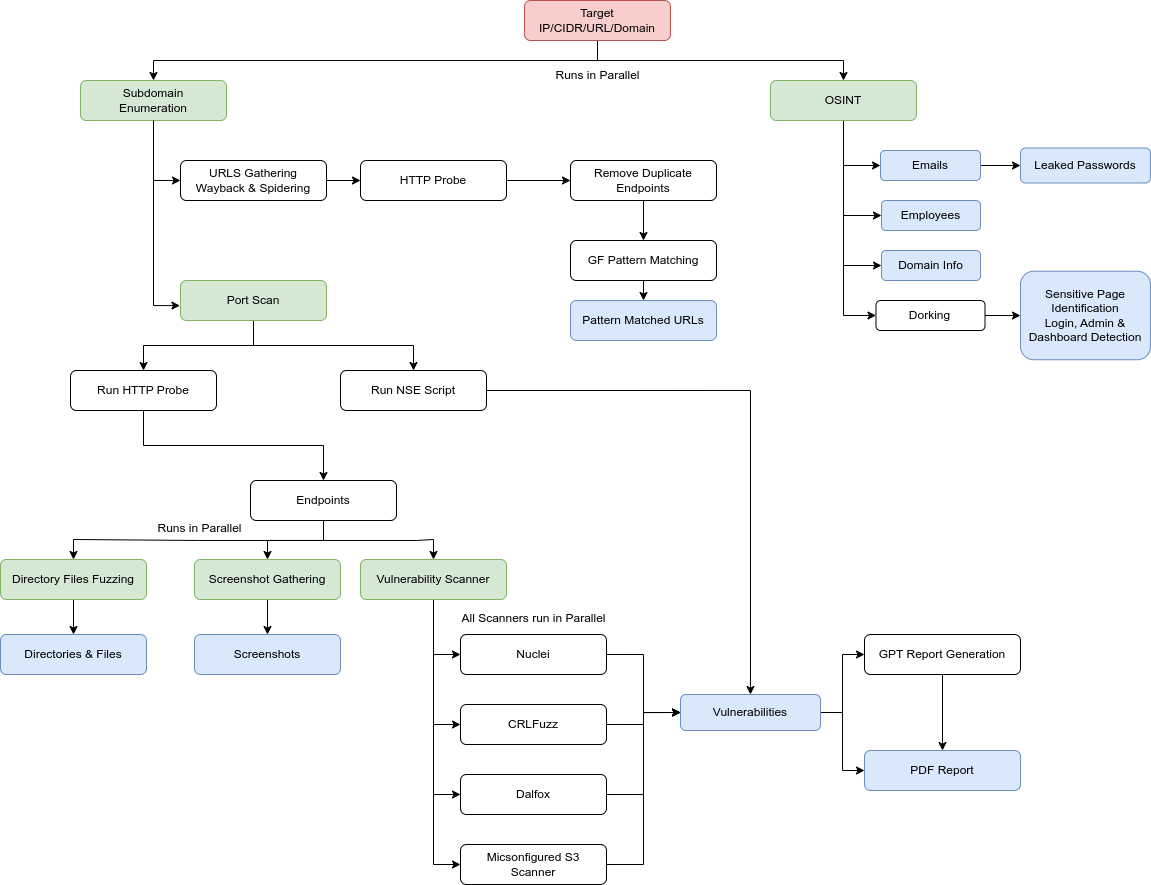 yogeshojha/rengine
reNgine è un framework di ricognizione automatizzato per applicazioni web, focalizzato su un processo di ricognizione altamente configurabile e…
 hahwul/dalfox
Scanner XSS veloce con analisi dei parametri, fingerprinting WAF e verifica DOM/AST. Supporta il rilevamento di XSS riflessi, memorizzati (stored) e…
