brainproxy
Un toolkit veloce per il test di sicurezza web, pensato per l'AI, scritto in Rust. Alcuni elementi dell'interfaccia sono modellati
su altre app, e le regole di scansione sono portate da OWASP ZAP (Apache 2.0, vedi NOTICE). Il suo principale
operatore è una piattaforma di pentesting AI: Braintruder lo guida tramite un runner Kali. Ogni funzionalità è un
comando CLI non interattivo con output JSON strutturato, e un'app desktop per macOS,
Linux e Windows gira sullo stesso motore.
Usalo solo contro sistemi che sei autorizzato a testare.
In evidenza
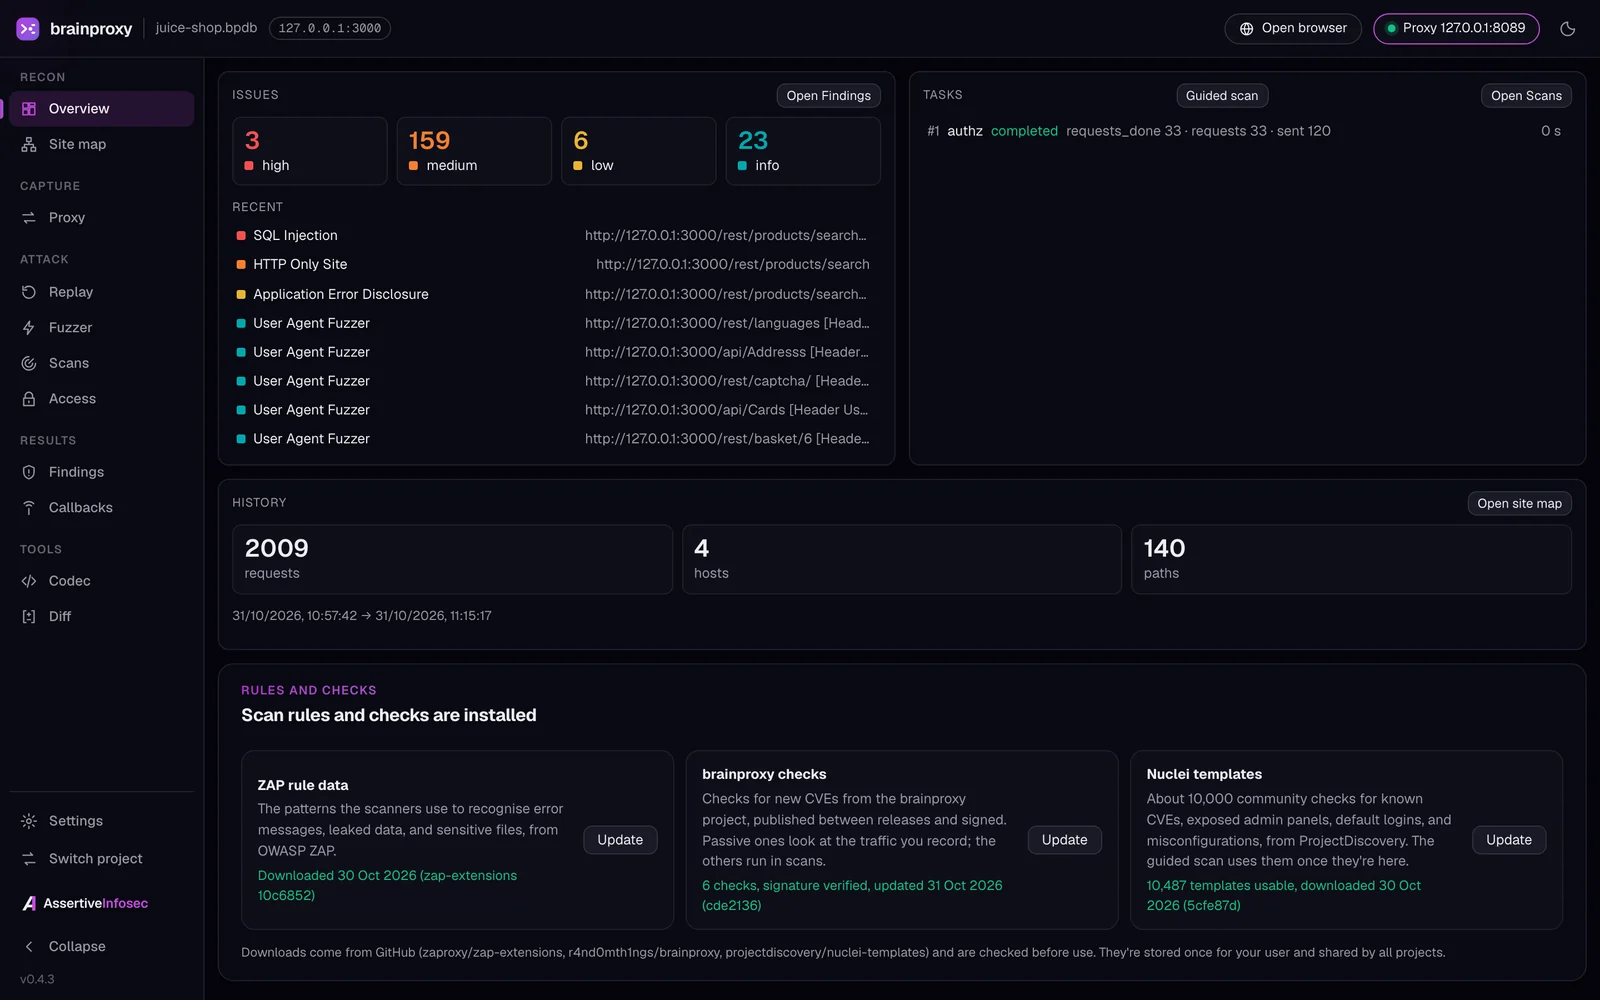
- Scansione guidata. Scegli i siti e una profondità (Quick, Standard, Thorough) e la Panoramica
esegue crawling, attacchi e mostra i risultati. Riaprila in qualsiasi momento dalla Panoramica o da
Scansioni › Nuova scansione.
- Scansione API guidata. Fornisci un file OpenAPI 3 o Swagger 2.0 (JSON o YAML), una collezione
Postman con il suo ambiente, oppure uno schema o endpoint GraphQL, scegli il server, aggiungi una
chiave API, un bearer token, OAuth 2 (client credentials, password, refresh token o un accesso
tramite browser, rinnovato alla scadenza) o un firmatario di richieste (chiavi HMAC, RSA, ECDSA o Ed25519, JWT,
AWS SigV4, o lo script pre-request della collezione stessa) se l'API ne richiede uno, e seleziona le
operazioni da testare. PUT, PATCH, DELETE e le mutazioni GraphQL restano disattivati finché non li abiliti, e
nulla viene inviato al di fuori dello scope dell'engagement.
- Scansioni mirate. Cerca tra le regole di scansione ZAP e i controlli Nuclei e brainproxy per
nome, CVE o tag (Scansioni › Nuova scansione › Mirata), scegline alcuni ed esegui solo quelli.
- Controlli per nuove CVE tra una release e l'altra. I controlli proprietari di brainproxy provengono da un feed
firmato (Ed25519, verificato prima di installare qualsiasi cosa) e si aggiornano una volta al giorno, così un nuovo
controllo CVE non deve attendere una nuova versione dell'app. I controlli rapidi CVE con un clic eseguono uno di
essi sui tuoi siti, come il bug del decoder Brotli CVE-2026-111497. PHP2Shell
(CVE-2026-109618, CVE-2026-109619) ha il proprio controllo integrato.
- Controlli passivi. I controlli da feed e locali con
scope: passive esaminano il traffico che
registri e non inviano nulla, accanto alle regole passive integrate.
- Script dove il testo non basta. Un tuo file JavaScript può calcolare la sostituzione di una
regola match-and-replace (firmare ogni richiesta, ad esempio), elaborare payload di fuzzing, o essere
un controllo passivo che restituisce risultati. Viene eseguito in una sandbox senza accesso a file o rete,
entro limiti di tempo e memoria, e solo quando lo indichi tu: un agente tramite MCP non può.
- Report leggibili. Risultati › Report… costruisce un report per il suo lettore, con un'anteprima
dal vivo: tecnico, un riepilogo esecutivo con postura e tendenze, un passaggio di consegne allo sviluppatore
con una riga curl per ogni risultato, o una lettera di retest di ciò che è cambiato da un giorno all'altro.
Aggiungi la tua azienda, logo e colore, valuta i problemi con CVSS 4.0 e salvalo come HTML, PDF,
Word o Markdown. I cookie di sessione, le credenziali e i token sono mascherati, così può essere consegnato
in mano; i layout salvati mantengono le scelte per la volta successiva.
- Vedi cosa ha risolto un retest. Confronta i risultati con una scansione: nuovi in essa, ancora trovati, o
non più trovati (probabilmente risolti), contando solo ciò che quella scansione ha effettivamente coperto.
- WebSocket. Il proxy registra ogni connessione e messaggio WebSocket (frammenti
uniti, permessage-deflate annullato), può trattenere i messaggi in Intercept perché tu li modifichi o li
scarti, e Replay apre nuove connessioni con un handshake registrato per inviare di nuovo i messaggi.
- Regole di scansione da OWASP ZAP, più circa 10.000 template Nuclei, tutti eseguiti all'interno di uno
scope di engagement write-once contro cui ogni richiesta viene verificata.
Manuale
docs/MANUAL.md: installazione, concetti, un primo engagement passo dopo passo, ogni
strumento nell'app desktop, la riga di comando, gli agenti e la risoluzione dei problemi.
App desktop
Le release con tag allegano anche la GUI desktop con la CLI inclusa all'interno:
brainproxy-gui-<version>-macos-arm64.dmg, brainproxy-gui-<version>-linux-x86_64.deb / .AppImage, e
brainproxy-gui-<version>-windows-x86_64.msi / -setup.exe (ad es. brainproxy-gui-0.3.9-macos-arm64.dmg;
le release fino alla 0.3.8 non hanno la versione nei nomi). Le app non sono ancora firmate: su macOS apri
l'app una volta, poi Impostazioni di Sistema → Privacy e Sicurezza → Apri comunque; su Windows scegli Ulteriori informazioni → Esegui comunque. La
sola riga di comando per Windows è brainproxy-<version>-windows-x86_64.exe; quella inclusa è
C:\Program Files\brainproxy\brainproxy.exe (.msi) o %LOCALAPPDATA%\brainproxy\brainproxy.exe
(-setup.exe). Vedi
docs/GUI.md.
Per provare il codice corrente accanto a una release, make dev-deb (Linux) o make dev-macos (macOS)
compila un pacchetto brainproxy-dev dell'app in dist/, con nome, CLI, dati dell'app e
icona propri (make help; docs/GUI.md, Dev packages).










